
titus v1.2.8
Scanner de secrets haute performance. Interface en ligne de commande, bibliothèque Go, extension Burp Suite et extension Chrome. 487 règles de détection avec validation en direct des identifiants.
Titus : Scanner de secrets haute performance


Titus est un scanner de secrets haute performance qui détecte les identifiants, clés d'API et jetons dans le code source, les fichiers et l'historique git. Il est livré avec 487 règles de détection couvrant des centaines de services et types d'identifiants, issues de NoseyParker et Kingfisher. Titus s'exécute en tant que CLI, bibliothèque Go, extension Burp Suite et extension de navigateur Chrome — tous partageant le même moteur de détection et le même ensemble de règles.
Conçu pour les ingénieurs en sécurité, les testeurs d'intrusion et les équipes DevSecOps, Titus combine la correspondance regex accélérée par Hyperscan/Vectorscan avec la validation d'identifiants en direct pour trouver et vérifier les secrets divulgués dans l'ensemble de votre base de code.
Table des matières
- Pourquoi Titus ?
- Installation
- Démarrage rapide
- Options de scan
- Notation des résultats
- Bibliothèque Go
- Extension Burp Suite
- Extension de navigateur
- Compilation depuis les sources
- Contribution
- Licence
Pourquoi Titus ?
- Scan de secrets rapide : correspondance regex accélérée par Hyperscan/Vectorscan lorsqu'ils sont disponibles, avec un repli en Go pur pour la portabilité sur n'importe quelle plateforme.
- Large couverture de détection d'identifiants : 487 règles détectent les clés d'API, jetons et identifiants pour AWS, GCP, Azure, GitHub, Slack, les bases de données, les systèmes CI/CD et des centaines d'autres services.
- Validation de secrets en direct : les secrets détectés sont vérifiés auprès de leurs API sources pour confirmer s'ils sont actifs, ce qui réduit les faux positifs et priorise la remédiation.
- Notation de gravité basée sur le risque : chaque résultat reçoit un score numérique (0–100) et un niveau de gravité (info → critique). Les scores sont ajustés par les métadonnées statiques des règles, le contexte d'accessibilité du code et les appels API en direct qui mesurent le rayon d'impact réel d'un identifiant — ainsi les résultats les plus dangereux remontent toujours en premier.
- Scan d'images de conteneurs : scannez directement les images Docker et OCI depuis n'importe quel registre, tarball ou répertoire de layout OCI — sans nécessiter de démon Docker ni de binaire.
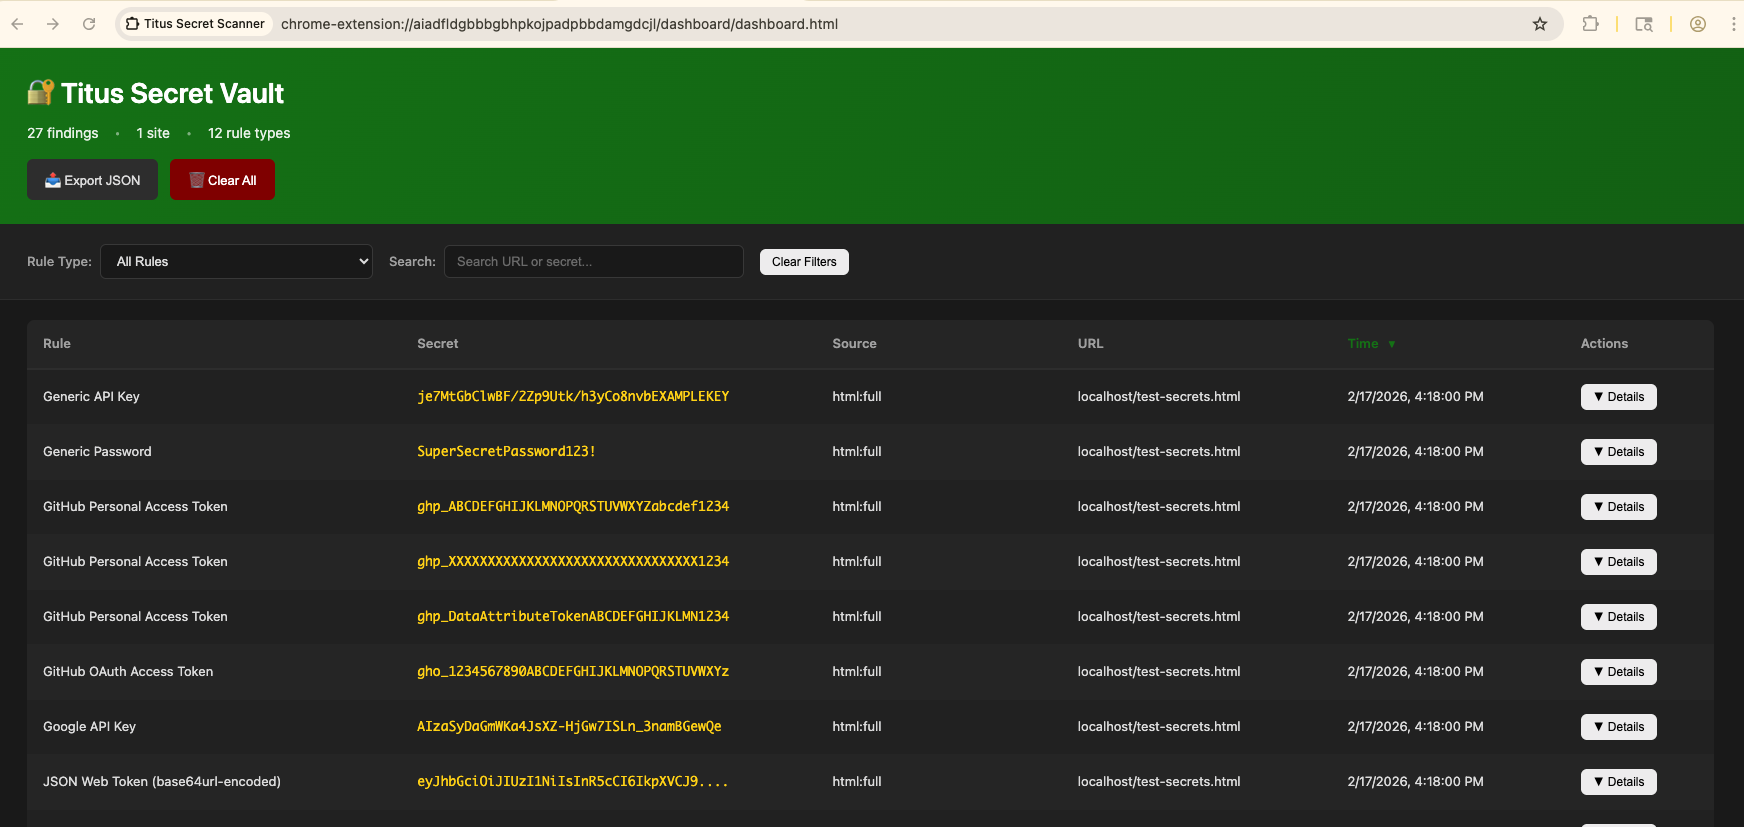
- Interfaces multiples pour chaque flux de travail : scannez depuis la CLI, intégrez en tant que bibliothèque Go, scannez passivement le trafic HTTP dans Burp Suite, ou scannez les pages web dans Chrome lors de tests de sécurité applicative.
- Extraction de fichiers binaires : extrayez et scannez les secrets depuis les documents Office, PDF, archives (zip, tar, 7z), applications mobiles (APK, IPA), extensions de navigateur, et plus encore.
Installation
Téléchargez un binaire précompilé depuis la page Releases, ou compilez depuis les sources :```bash make build
Le binaire se trouvera dans `dist/titus`.

## Démarrage rapide```bash
# Scan a file for secrets
titus scan path/to/file.txt

# Scan a directory for leaked credentials
titus scan path/to/directory

# Scan a public GitHub repository (no token needed)
titus scan github.com/org/repo

# Scan a public GitLab project (no token needed)
titus scan gitlab.com/namespace/project

# Scan git history for secrets in past commits
titus scan --git path/to/repo

# Scan a Docker / OCI image (pulled from a registry — no docker daemon required)
titus scan --docker alpine:latest

# Validate detected secrets against source APIs
titus scan path/to/code --validate
Les résultats sont écrits dans un datastore (titus.ds par défaut) et affichés dans la console.
Options de scan
Scan GitHub & GitLab
Scannez directement les dépôts publics par URL — aucun jeton d'API requis :```bash
Scan a GitHub repository
titus scan github.com/kubernetes/kubernetes
Scan a GitLab project
titus scan gitlab.com/gitlab-org/cli
Full URLs work too
titus scan https://github.com/org/repo titus scan https://gitlab.com/namespace/project.git
Pour l'analyse à l'échelle de l'organisation ou de l'utilisateur, utilisez les sous-commandes dédiées :```bash
# Scan all public repos in a GitHub org
titus github --org kubernetes

# Scan all repos in a GitHub org with a token (private repos + higher rate limits)
titus github --org kubernetes --token $GITHUB_TOKEN

# Scan all repos for a GitHub user
titus github --user octocat

# Scan all projects in a GitLab group
titus gitlab scan --group mygroup --token $GITLAB_TOKEN

# Scan a single repo with git history (finds deleted secrets)
titus github owner/repo --git
Les jetons sont facultatifs pour les dépôts publics. Définissez GITHUB_TOKEN ou GITLAB_TOKEN (ou utilisez --token) pour l'accès aux dépôts privés et des limites de débit d'API plus élevées.
Analyse d'images Docker / OCI
Analysez directement les images de conteneurs — aucun démon docker, aucun binaire docker requis. Titus extrait les images directement depuis n'importe quel registre OCI via HTTPS (en utilisant les identifiants de ~/.docker/config.json), ou lit les images depuis une archive docker save locale ou un répertoire de disposition d'image OCI. Il analyse ensuite les métadonnées du manifeste/de la configuration de l'image et chaque fichier régulier de chaque couche, y compris les fichiers des couches inférieures supprimés par les couches supérieures (car les secrets peuvent rester récupérables depuis l'historique de l'image).```bash
Pull from a registry and scan
titus scan --docker alpine:latest titus scan docker://ghcr.io/owner/repo:tag
Scan an image saved to a tarball:
docker save my-app:latest -o my-app.tar
podman save my-app:latest -o my-app.tar
titus scan --docker ./my-app.tar
Scan an OCI image layout directory:
docker buildx build --output type=oci,dest=./img/ .
skopeo copy docker://my-app:latest oci:./img:latest
titus scan --docker ./img/
L'authentification utilise votre configuration Docker / Podman existante (`~/.docker/config.json`, `${XDG_RUNTIME_DIR}/containers/auth.json`). Les registres privés nécessitant une nouvelle connexion doivent d'abord être authentifiés avec `docker login` (ou `podman login`, ou `crane auth login`) — titus ne demande pas d'identifiants.

### Consultation des résultats d'analyse

Utilisez `report` pour relire les résultats d'une analyse précédente :```bash
# Human-readable summary of detected secrets
titus report

# JSON output for programmatic processing
titus report --format json

# SARIF output for CI/CD integration with GitHub Advanced Security
titus report --format sarif