attackgen v0.15.0
AttackGen est un outil de test de réponse aux incidents en cybersécurité qui exploite la puissance des grands modèles de langage et du cadre complet MITRE ATT&CK. L'outil génère des scénarios de réponse aux incidents adaptés, en fonction des groupes d'acteurs de menace sélectionnés par l'utilisateur et des informations de votre organisation.
AttackGen
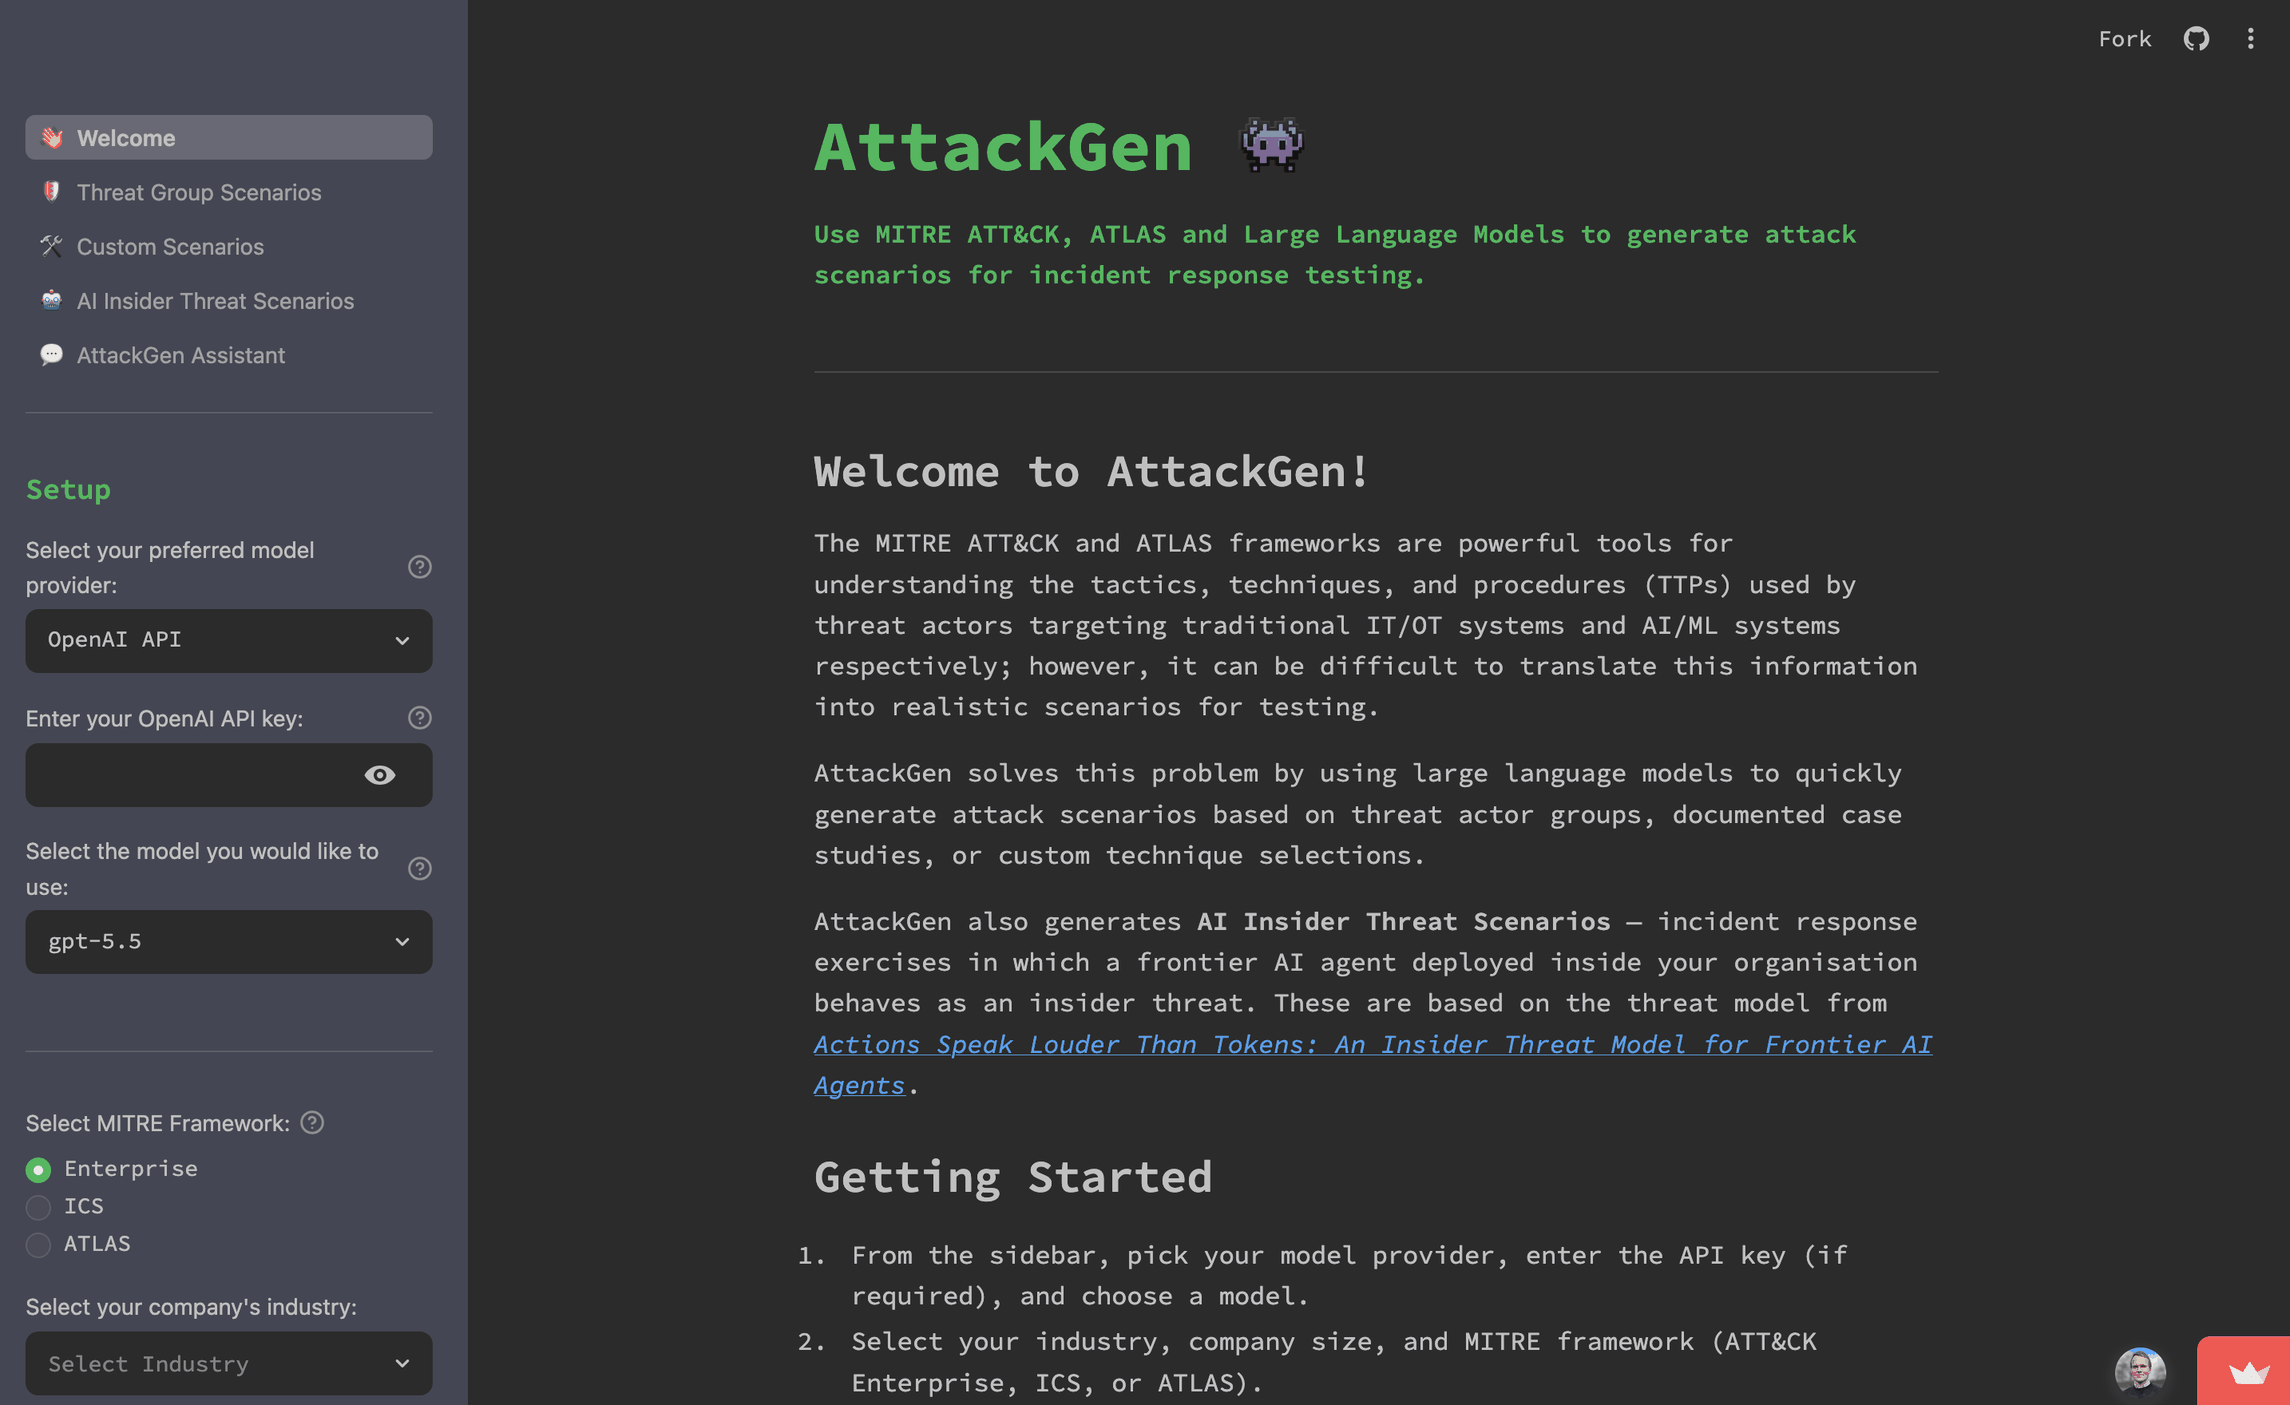
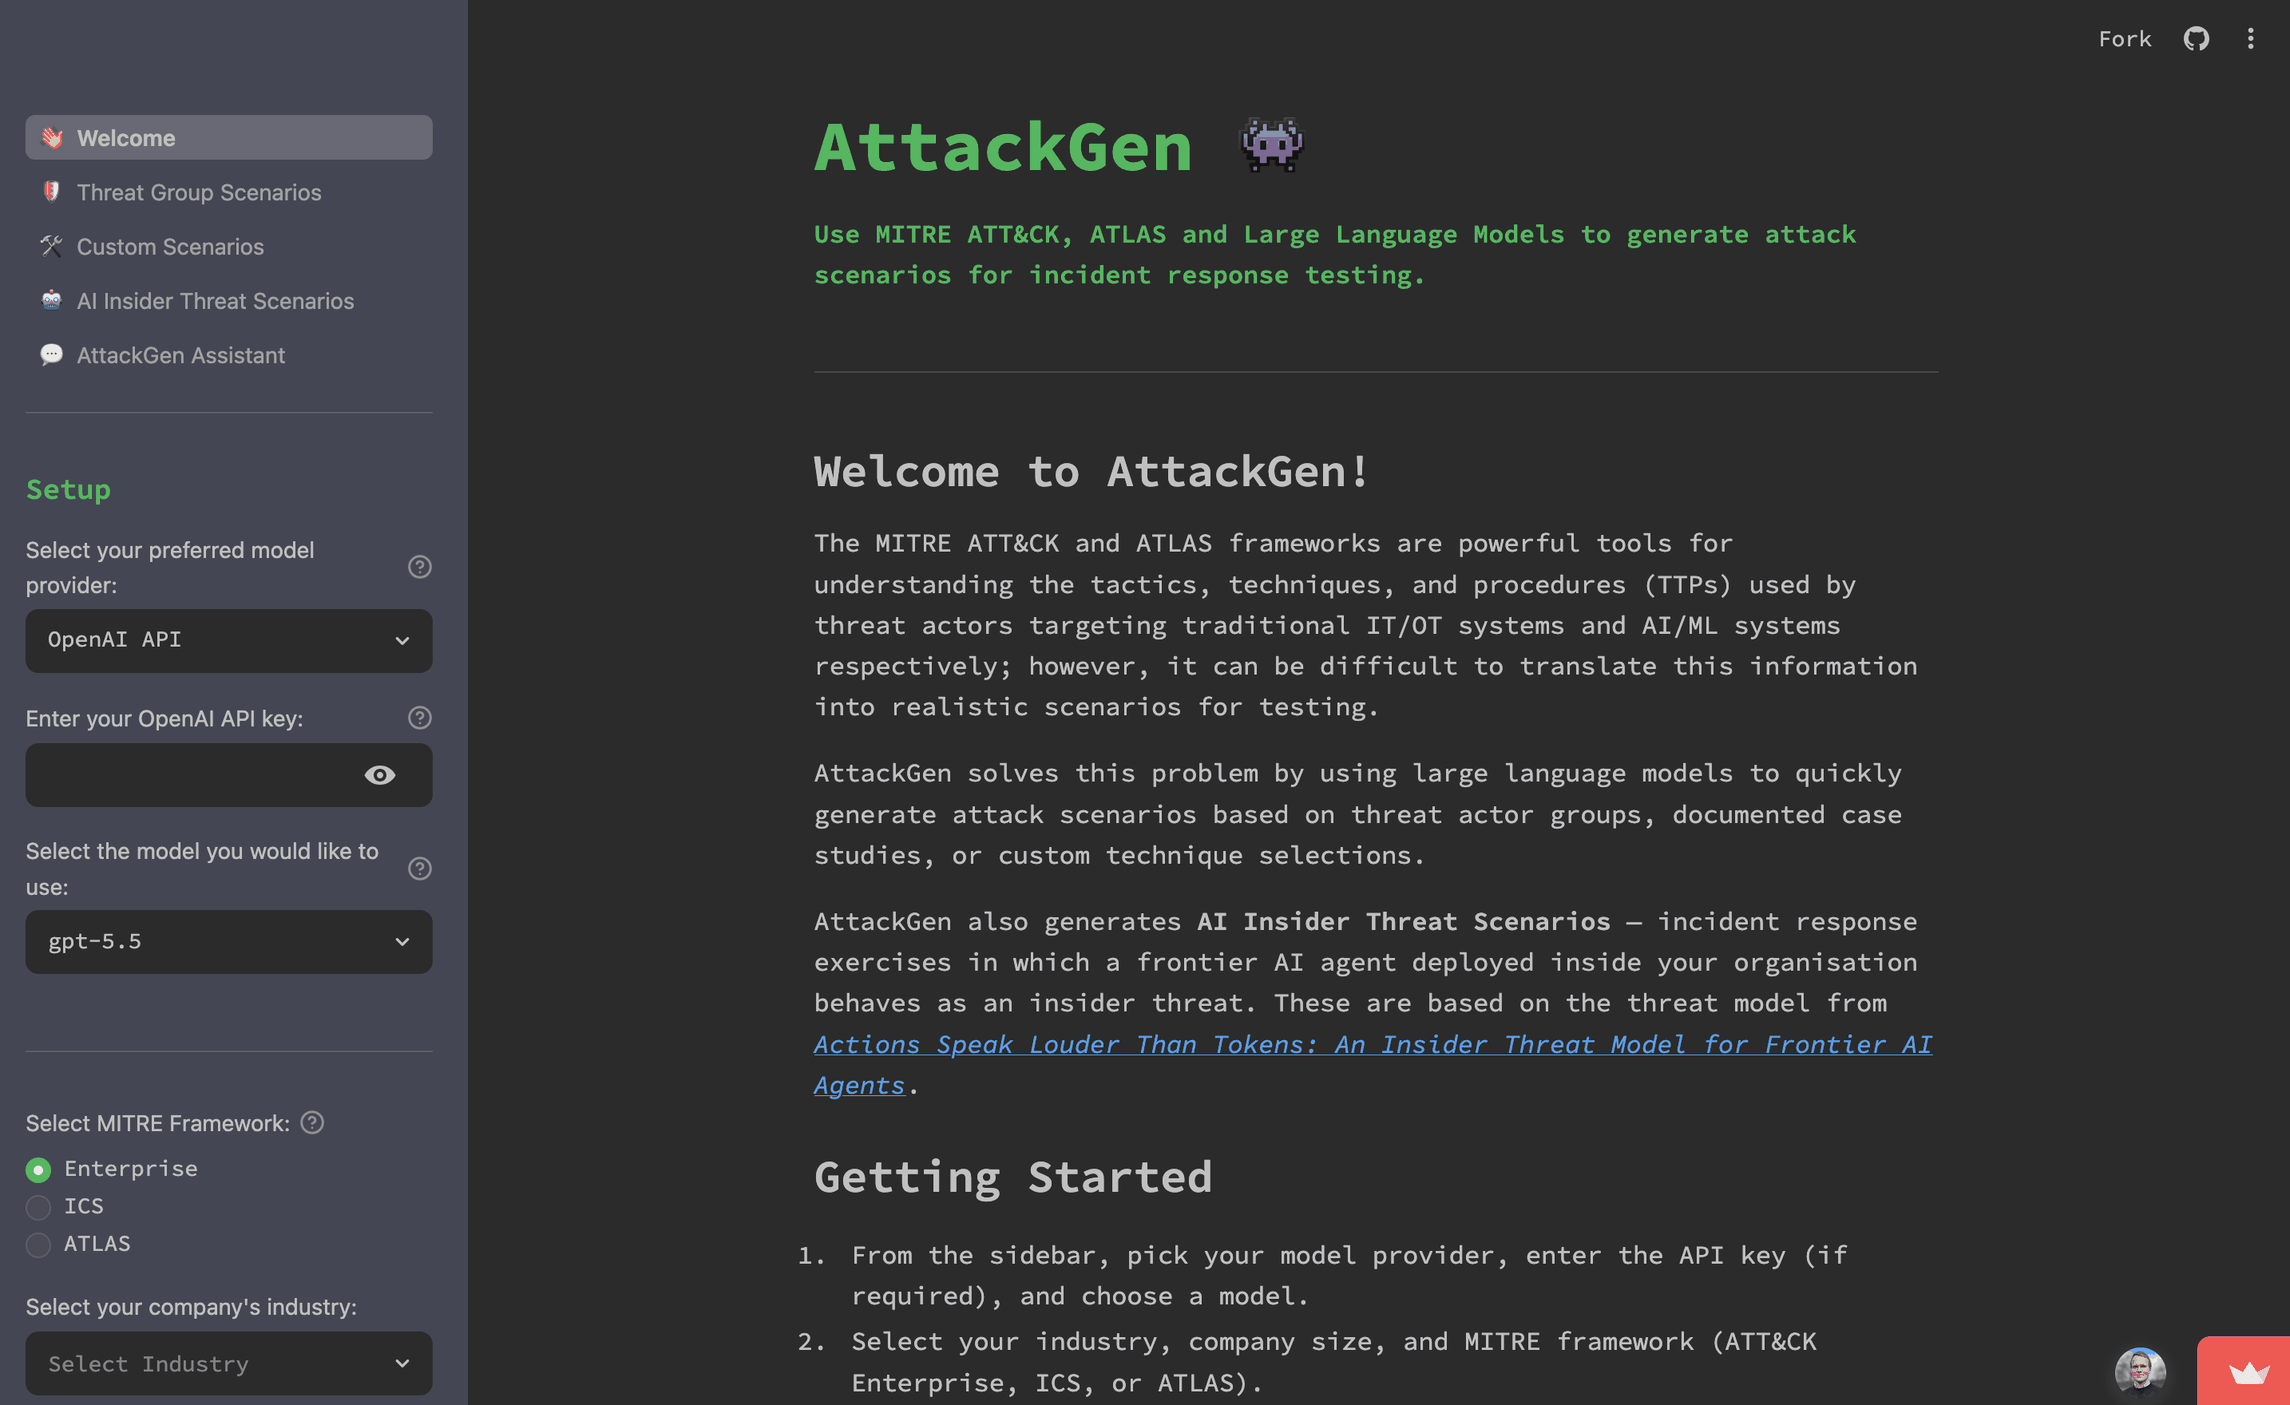
AttackGen est un outil de test de réponse aux incidents de cybersécurité qui exploite la puissance des grands modèles de langage ainsi que les frameworks complets MITRE ATT&CK et ATLAS. L'outil génère des scénarios de réponse aux incidents sur mesure en fonction des groupes d'acteurs de menace sélectionnés par l'utilisateur, des études de cas d'attaques par IA et des détails de votre organisation.
Table des matières
- Star the Repo
- Fonctionnalités
- Versions
- Prérequis
- Installation
- Configuration de LangSmith
- Configuration des données
- Exécution d'AttackGen
- Serveur MCP
- Agent Skills
- Utilisation
- Bonnes pratiques de sécurité
- Contribuer
- Licence
Star the Repo
Si vous trouvez AttackGen utile, pensez à mettre une étoile au dépôt sur GitHub. Cela aide davantage de personnes à découvrir l'outil. Votre soutien est grandement apprécié ! ⭐
Fonctionnalités
- Génère des scénarios de réponse aux incidents uniques en fonction des groupes d'acteurs de menace choisis ou des études de cas ATLAS.
- Vous permet de préciser la taille et le secteur de votre organisation pour un scénario sur mesure.
- Prend en charge les frameworks MITRE ATT&CK Enterprise, ICS (Industrial Control Systems) et ATLAS (Adversarial Threat Landscape for AI Systems).
- Affiche une liste détaillée des techniques utilisées par le groupe d'acteurs de menace ou l'étude de cas sélectionné.
- Créez des scénarios personnalisés à partir d'une sélection de techniques ATT&CK ou ATLAS.
- Utilisez des modèles de scénarios pour générer rapidement des scénarios personnalisés basés sur des types courants d'incidents cyber, y compris des schémas d'attaque spécifiques à l'IA/ML.
- Générez des Scénarios de menace interne par IA - des exercices de réponse aux incidents dans lesquels un agent IA de pointe déployé au sein de votre organisation se comporte comme une menace interne, en s'appuyant sur le modèle de menace de Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. Les scénarios sont façonnés par l'archétype de déploiement de l'agent (niveau d'autonomie), la catégorie de menace, les menaces STRIDE et une amorce de scénario en texte libre facultative.
- AttackGen Assistant - une interface de chat pour mettre à jour et/ou poser des questions sur les scénarios générés, avec un retour direct vers la page d'origine du scénario.
- Configuration guidée : chaque page affiche la même barre latérale Setup, liste toutes les exigences non satisfaites dans un résumé de préparation unique, et maintient Generate désactivé jusqu'à ce que le flux de travail soit prêt.
- Les résultats persistent pour la session : chaque page de scénario conserve son propre dernier résultat, ses entrées capturées et ses téléchargements à travers les réexécutions et la navigation, et seuls un Regenerate ou un Clear result explicite le remplace ou le supprime.
- Les scénarios longs sont accompagnés d'un résumé compact et d'une navigation par sections, incluant des raccourcis vers les injects, les critères de réussite, les métriques, les artefacts et les règles d'engagement à partir desquels un facilitateur mène l'exercice.
- Recueillez les retours des utilisateurs sur la qualité des scénarios générés.
- Scénarios téléchargeables au format Markdown.
- Utilisez l'API OpenAI, l'API Anthropic (modèles Claude), l'API Google AI, l'API Mistral, l'API Groq, ou tout endpoint personnalisé compatible OpenAI (Ollama, LM Studio, Azure OpenAI, OpenRouter, etc.) pour générer des scénarios de réponse aux incidents. Tous les fournisseurs sont acheminés via LiteLLM derrière un wrapper interne unique, de sorte que l'ajout d'un nouveau modèle se fait en une seule ligne.
- Disponible sous forme d'image de conteneur Docker pour un déploiement facile.
- Intégration facultative avec LangSmith pour un débogage, des tests et une surveillance puissants des performances des modèles.
- Gestion sécurisée des identifiants via un fichier .env pour les clés API et les secrets.