

voidaccess v2.0.3
Plateforme OSINT auto-hébergée pour le dark web. Renseignement automatisé sur les menaces, de la requête au graphique en 13 étapes. Alternative gratuite à Recorded Future, DarkOwl et Flare.
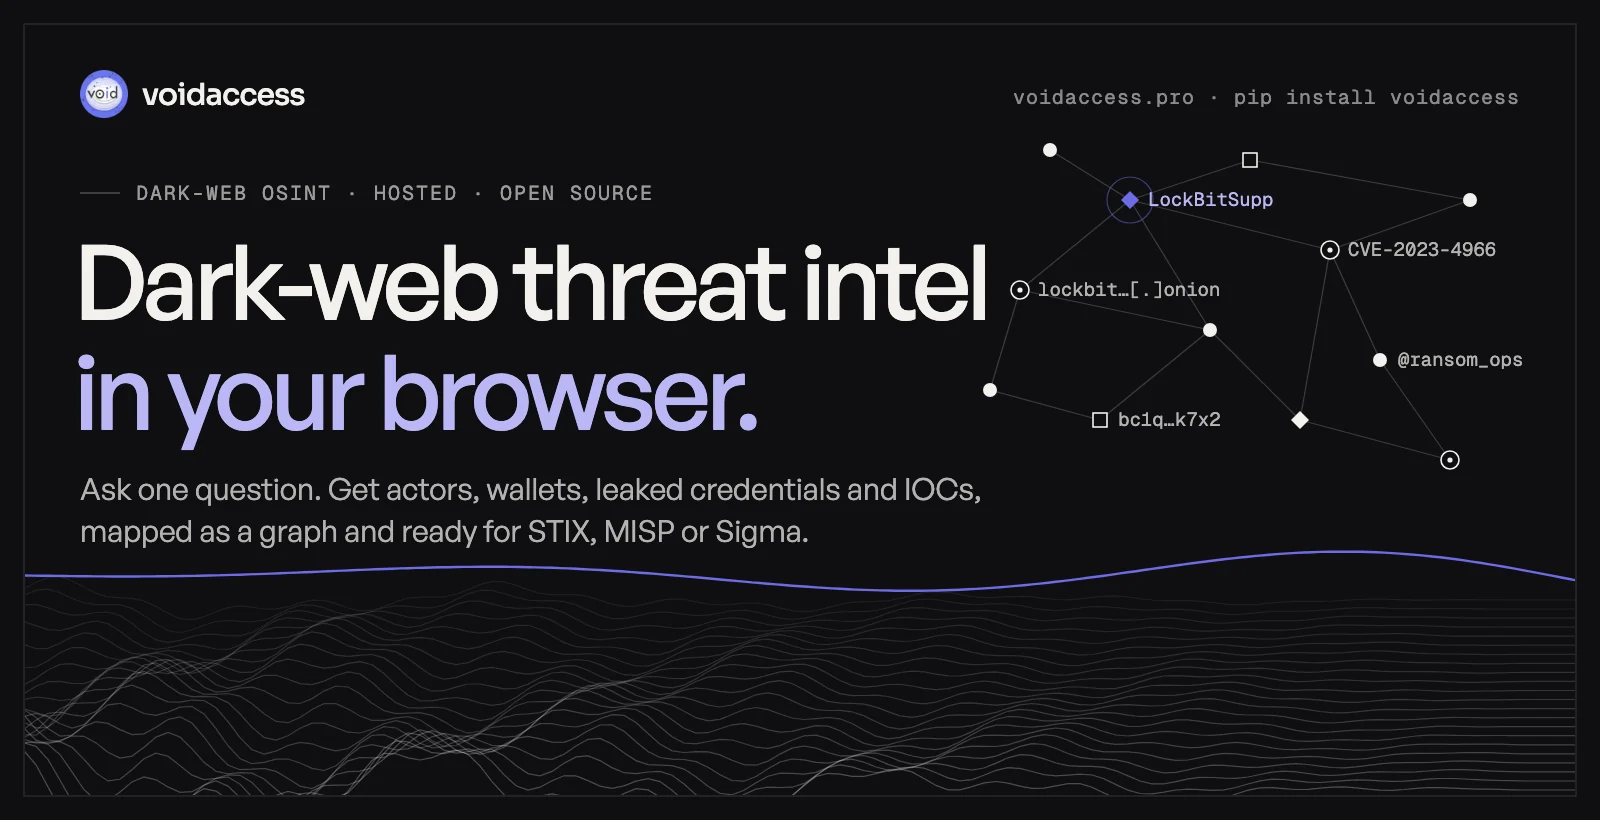


Posez une question. Obtenez un rapport sourcé, un graphe interrogeable et des IOC prêts à charger.
Pour les chercheurs en sécurité, les équipes de renseignement sur les menaces, les MSSP et les enquêteurs autorisés.
Utilisez-le en version hébergée → voidaccess.pro
·
Lancez-le vous-même → pip install voidaccess
Hébergé, sur voidaccess.pro
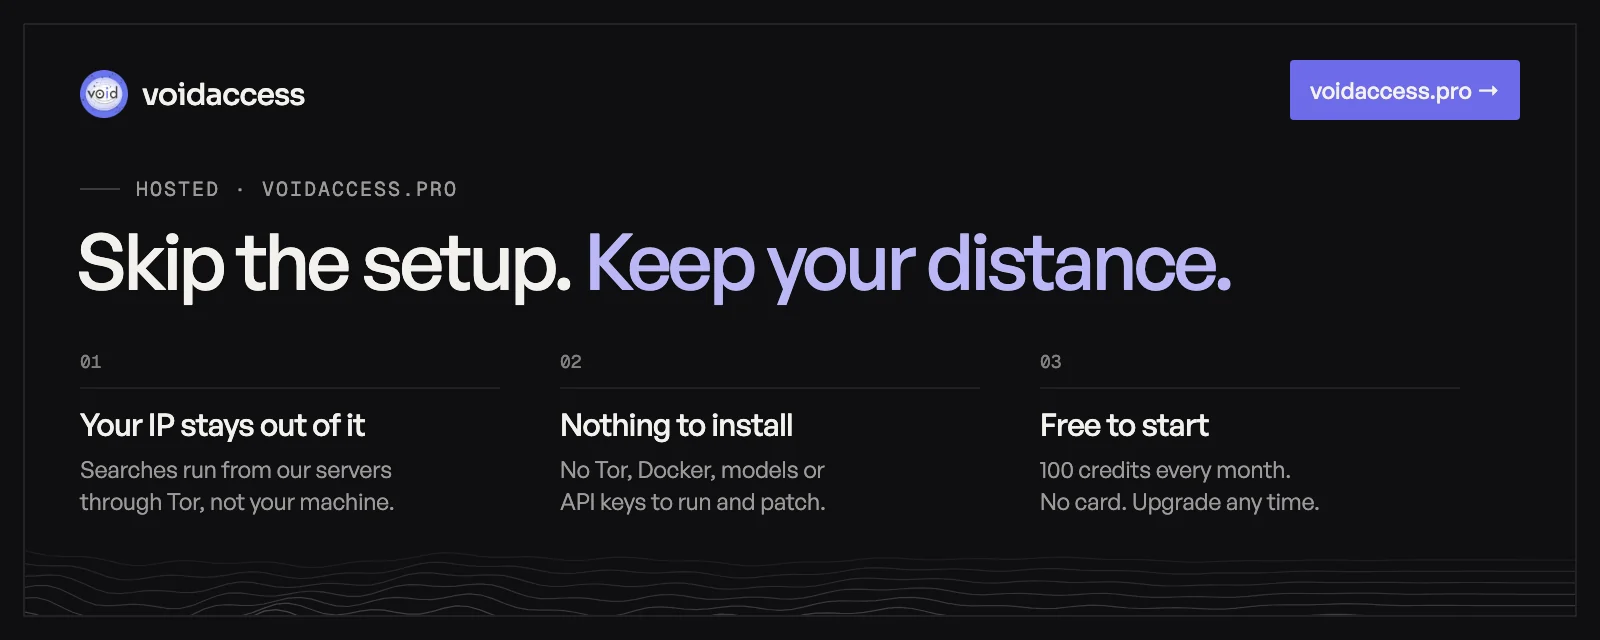
La version hébergée exécute ce moteur pour vous. Les recherches et les récupérations de pages sortent depuis nos serveurs via Tor, afin que vos recherches ne partent pas de votre ordinateur portable ou de votre réseau d'entreprise. Une vue en direct affiche chaque lien trouvé, conservé ou écarté (doublons, 404, délais d'attente, filtre de sécurité), puis les résultats s'ouvrent sous forme de graphe où chaque valeur est interrogeable par catégorie.
Commencez gratuitement sur voidaccess.pro →
Comment ça fonctionne
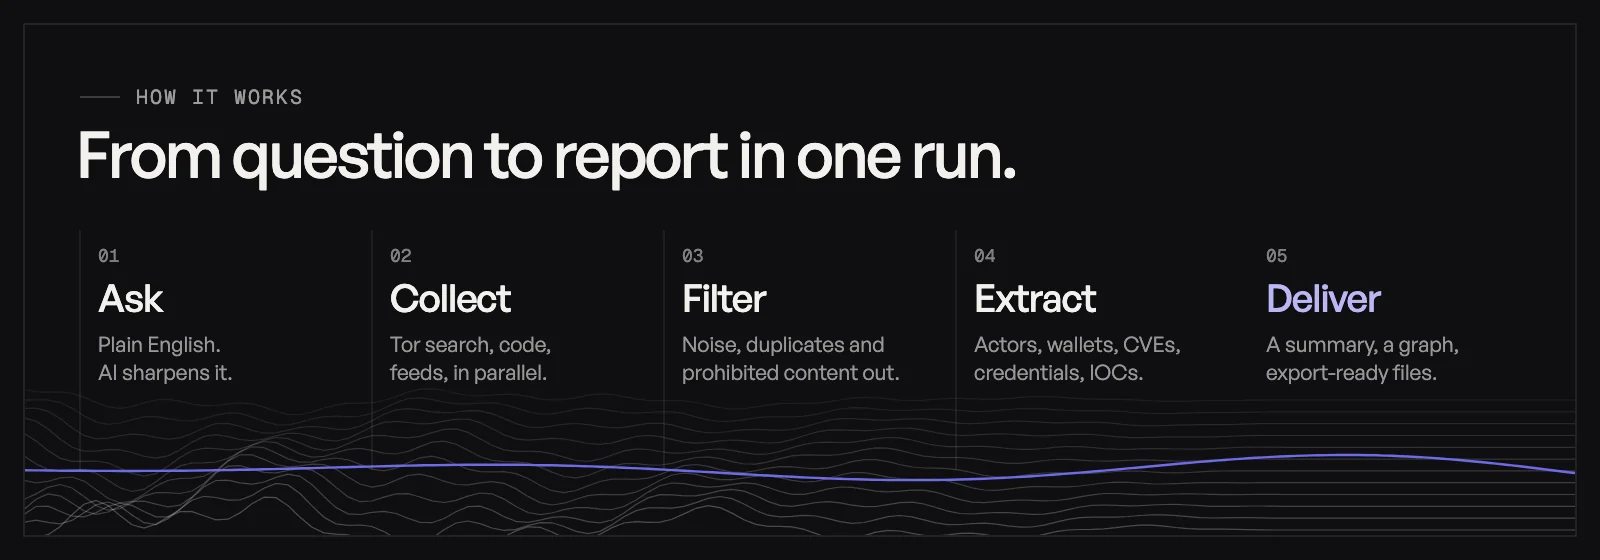
Une seule requête se diffuse en parallèle vers plus de 12 moteurs de recherche Tor, hébergeurs de code, flux de sécurité et sources .onion sélectionnées, puis suit les nouveaux liens .onion au fur et à mesure qu'il les découvre. Les requêtes, URL et contenus interdits sont écartés à des points de contrôle de sécurité obligatoires. Le pipeline complet, avec délais d'attente et reprise, est décrit dans Architecture.
Ce qu'il trouve
| Catégorie | Exemples |
|---|---|
| Acteurs de menaces | Pseudonymes d'acteurs, groupes de rançongiciels, familles de malwares, techniques MITRE ATT&CK |
| Infrastructure | IPv4/IPv6, domaines, URL, adresses .onion, hachages de fichiers |
| Portefeuilles crypto | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron et autres |
| Identifiants | Clés cloud, jetons, JWT, clés API, entrées de journaux de stealers et de listes combo (masquées) |
| Messagerie | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr |
| Vulnérabilités | CVE, identifiants Exploit-DB |
Les entités sont reliées dans un graphe de relations avec des communautés et des grappes d'infrastructure, et recoupées avec les découvertes antérieures.
Lancez-le vous-même
pip install voidaccess
voidaccess configure                      # LLM provider, enrichment keys, Tor
voidaccess investigate "LockBit ransomware"
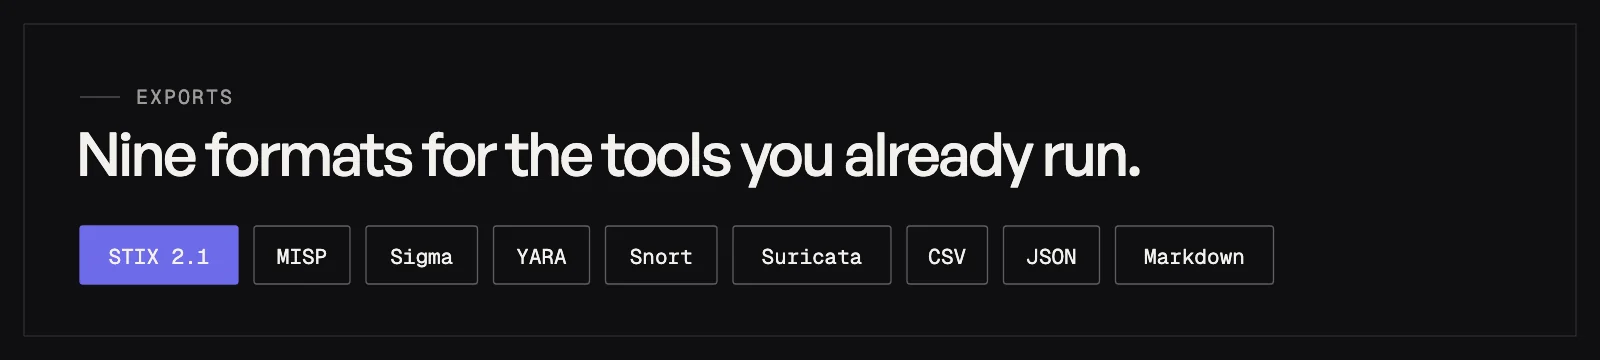
voidaccess export <id> --format stix     # stix, misp, sigma, yara, snort, suricata, package, csv, md, json
Pas encore de Tor ni de clé LLM ? voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow exécute une passe en clearnet uniquement. Pour la pile complète (PostgreSQL, Tor, API et interface web) avec Docker Compose, consultez le guide d'auto-hébergement. Python 3.10+.
Référence CLI
| Commande | Description |
|---|---|
voidaccess investigate "QUERY" | Lancer une investigation |
voidaccess show | Ouvrir le navigateur d'entités interactif |
voidaccess export ID --format FORMAT | Exporter au format STIX, MISP, Sigma, YARA, Snort, Suricata, package, CSV, Markdown ou JSON |
voidaccess package ID | Construire un package ZIP d'IOC |
voidaccess enrich ID | Ré-enrichir une investigation enregistrée |
voidaccess list | Lister les investigations enregistrées |
voidaccess status | Afficher l'état de la configuration, de Tor, du cache, du moteur et des seeds |
voidaccess actors | Lister les profils d'acteurs persistants |
voidaccess actor HANDLE [--timeline] [--note "TEXT"] | Afficher un acteur, sa chronologie, ou ajouter une note |
voidaccess configure [llm | keys | tor] | Lancer l'assistant de configuration, ou une de ses parties |
voidaccess version | Afficher la version installée |
Les requêtes clearnet facultatives peuvent utiliser ScrapingAnt avec --use-scraping-api ou --use-proxies ; le trafic Tor, .onion, GitHub et GitLab n'est pas affecté.
Sources et enrichissement
| Couche | Sources |
|---|---|
| Recherche dark web | Plus de 12 moteurs de recherche Tor et seeds .onion sélectionnés |
| Collecte open web | Sites de paste, GitHub, GitLab et flux RSS sélectionnés |
| Flux de menaces | AlienVault OTX, abuse.ch (MalwareBazaar, ThreatFox, URLhaus), CISA KEV |
| Contexte IP et domaine | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP |
| Contexte fichier et identité | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep |
| Blockchain | BlockCypher et Etherscan |