

emba v2.0.3-legacy-time
Analyseur automatisé de sécurité de firmware effectuant l'extraction, l'analyse statique et dynamique, la génération de SBOM et le rapport des vulnérabilités pour les appareils embarqués.


EMBA
L'analyseur de sécurité pour les firmwares des appareils embarqués
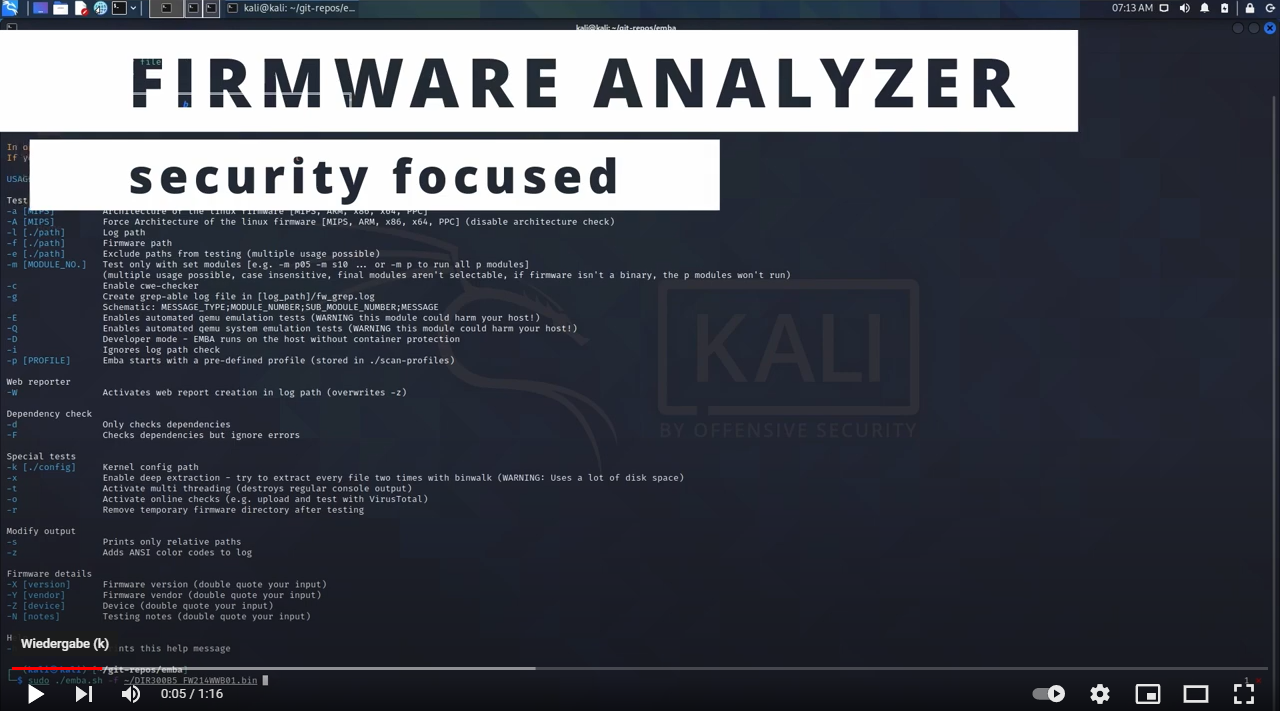
EMBA est conçu comme l'outil central d'analyse de firmware et de SBOM pour les testeurs d'intrusion, les équipes de sécurité produit, les développeurs et les responsables produit. Il prend en charge l'ensemble du processus d'analyse de sécurité, depuis l'extraction du firmware, en passant par l'analyse statique et l'analyse dynamique via l'émulation, la génération du SBOM et enfin la génération d'un rapport de vulnérabilités basé sur le web. EMBA découvre automatiquement les points faibles et les vulnérabilités possibles dans le firmware. Parmi les exemples, on peut citer les binaires non sécurisés, les composants logiciels anciens et obsolètes, les scripts potentiellement vulnérables ou les mots de passe codés en dur. EMBA est un outil en ligne de commande avec la possibilité de générer un rapport web facile à utiliser pour une analyse plus approfondie.
EMBA aide les testeurs d'intrusion, les équipes de sécurité produit et les développeurs à identifier les points faibles et les vulnérabilités dans l'image du firmware. EMBA fournit autant d'informations que possible sur le firmware, afin que le testeur puisse décider des domaines d'intérêt et soit responsable de la vérification et de l'interprétation des résultats.
Dernières actualités
- EMBA v2.0.4 - summer edition
- EMBA demo report available
- Happy 6th birthday EMBA
- Check the ko-fi support possibility for EMBA
- Black Hat Arsenal - EMBArk demo - USA 2026
- Black Hat Arsenal - EMBA lab - USA 2026
- Recording of TROOPERS25 talk "SBOMs the right way" available
- The EMBA book is available
- The new EMBA merch store is online - check your merch now
- EMBArk v0.3 - We are TROOPERS
- EMBA reached the next milestone. 3000 GitHub stars accomplished.
- FLOSS Weekly Episode 802: EMBA – Layers Upon Layers Of Bash
- EMBA article on Medium available
- BsidesLV recording available
- Recording of Black Hat EU 2022 Arsenal session available
- EMBA is now part of the OWASP Firmware Security Testing Methodology
Liens vers le wiki pour plus d'informations détaillées
- Accueil
- Rapport de démonstration EMBA interactif
- Aperçu des fonctionnalités
- Installation
- Utilisation
- FAQ
Installation
Avant d'exécuter EMBA, assurez-vous d'avoir installé toutes les dépendances avec le script d'installation et d'avoir satisfait aux prérequis
git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -d
Démarrage rapide avec le profil de scan par défaut :
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba
Démarrage rapide avec le profil SBOM par défaut :
Pour plus de détails sur les capacités SBOM d'EMBA, consultez le wiki
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba
Démarrage rapide avec le profil de scan par émulation système :
Pour plus de détails sur le moteur d'émulation système d'EMBA, consultez le wiki.
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba
EMBA prend en charge plusieurs options de test et de rapport. Pour plus de détails, consultez le wiki.
Participer
L'IoT est en pleine croissance, le développement se poursuit et de nombreuses nouvelles fonctionnalités que nous souhaitons ajouter sont en cours. Nous accueillons favorablement les pull requests et les issues sur GitHub. Consultez également la documentation CONTRIBUTING et CONTRIBUTORS pour plus de détails sur la façon de rejoindre la communauté EMBA.
Équipe
Soutenez EMBA et EMBArk :
L'environnement EMBA est libre et open source !