

checkov v3.3.9
Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets dans Terraform, Kubernetes, CloudFormation et les images conteneur lors de la construction.






Checkov est un outil d'analyse statique de code pour l'infrastructure en tant que code (IaC) et également un outil d'analyse de composition logicielle (SCA) pour les images et les packages open source.
Il scanne l'infrastructure cloud provisionnée avec Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates, ou OpenTofu et détecte les mauvaises configurations de sécurité et de conformité en utilisant un scan basé sur des graphes.
Il effectue une analyse de composition logicielle (SCA) qui est un scan des packages open source et des images pour les vulnérabilités et expositions communes (CVE).
Checkov alimente également Prisma Cloud Application Security, la plateforme orientée développeur qui codifie et rationalise la sécurité cloud tout au long du cycle de développement. Prisma Cloud identifie, corrige et prévient les mauvaises configurations dans les ressources cloud et les fichiers d'infrastructure en tant que code.
Table des matières
Fonctionnalités
- Plus de 1000 politiques intégrées couvrant les bonnes pratiques de sécurité et de conformité pour AWS, Azure et Google Cloud.
- Scanne les fichiers de modèles Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM et OpenTofu.
- Scanne les fichiers de workflows Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions et GitLab CI.
- Prend en charge les politiques contextuelles basées sur un scan en mémoire par graphes.
- Prend en charge le format Python pour les politiques d'attributs et le format YAML pour les politiques d'attributs et composites.
- Détecte les identifiants AWS dans les Userdata EC2, les variables d'environnement Lambda et les fournisseurs Terraform.
- Identifie les secrets à l'aide d'expressions régulières, de mots-clés et d'une détection basée sur l'entropie.
- Évalue les paramètres du fournisseur Terraform pour réguler la création, la gestion et les mises à jour des IaaS, PaaS ou SaaS gérés via Terraform.
- Les politiques prennent en charge l'évaluation des variables jusqu'à leur valeur par défaut optionnelle.
- Prend en charge la suppression en ligne des risques acceptés ou des faux positifs pour réduire les échecs de scan récurrents. Prend également en charge le saut global via l'utilisation de la CLI.
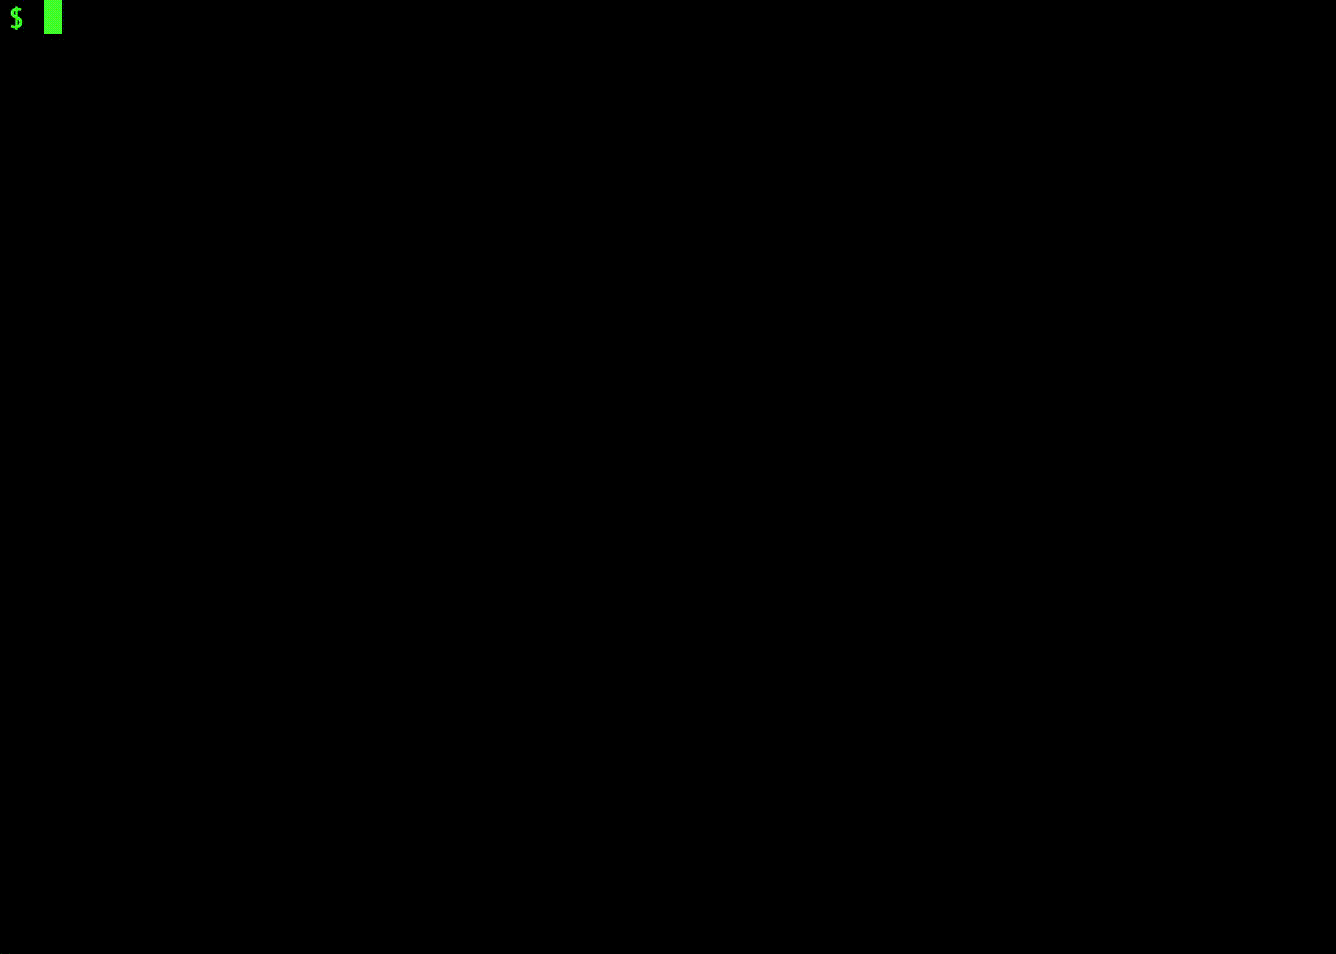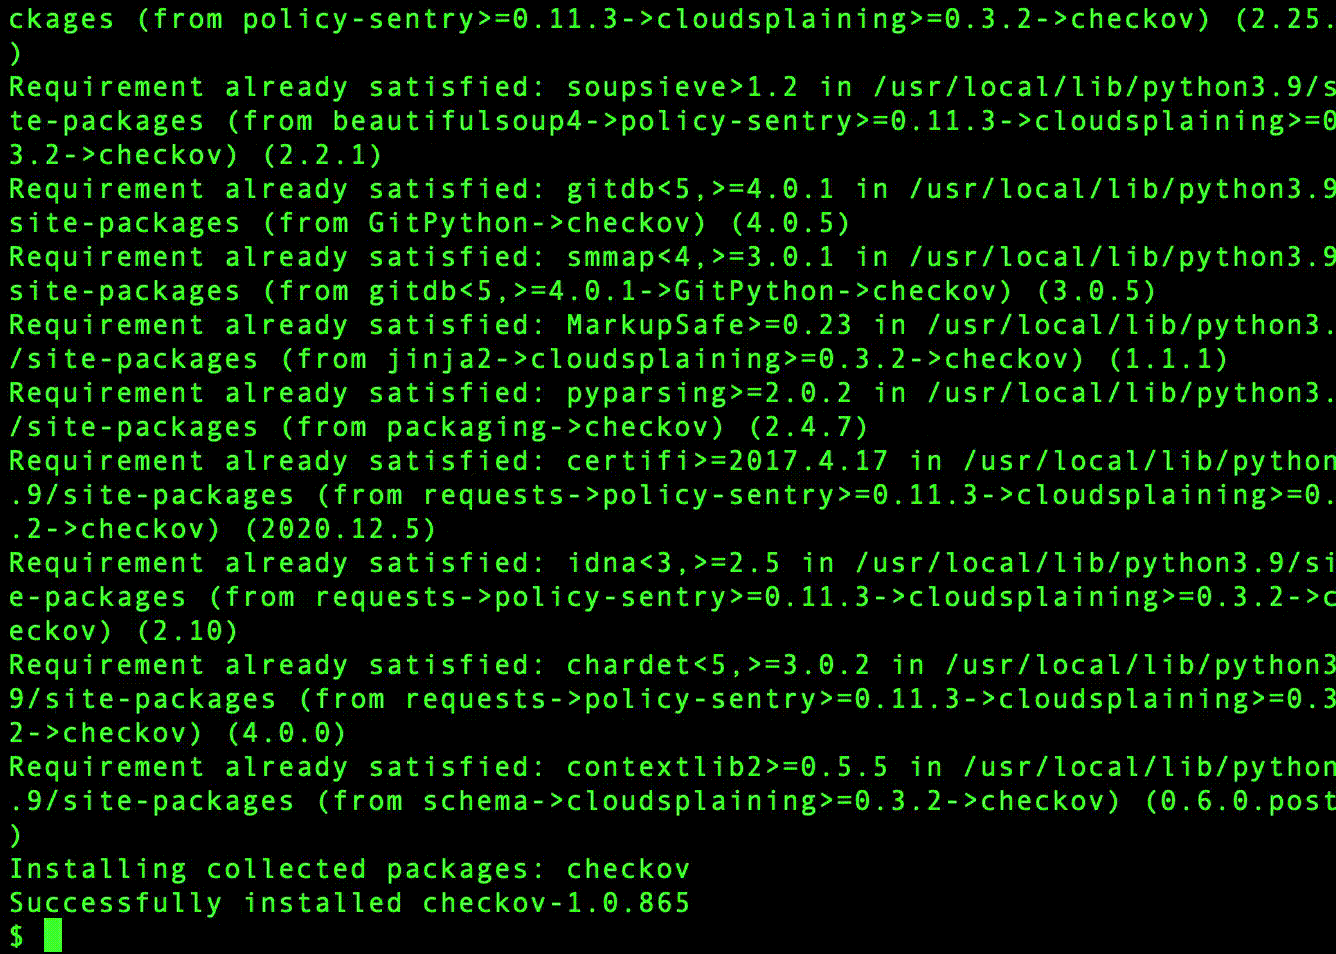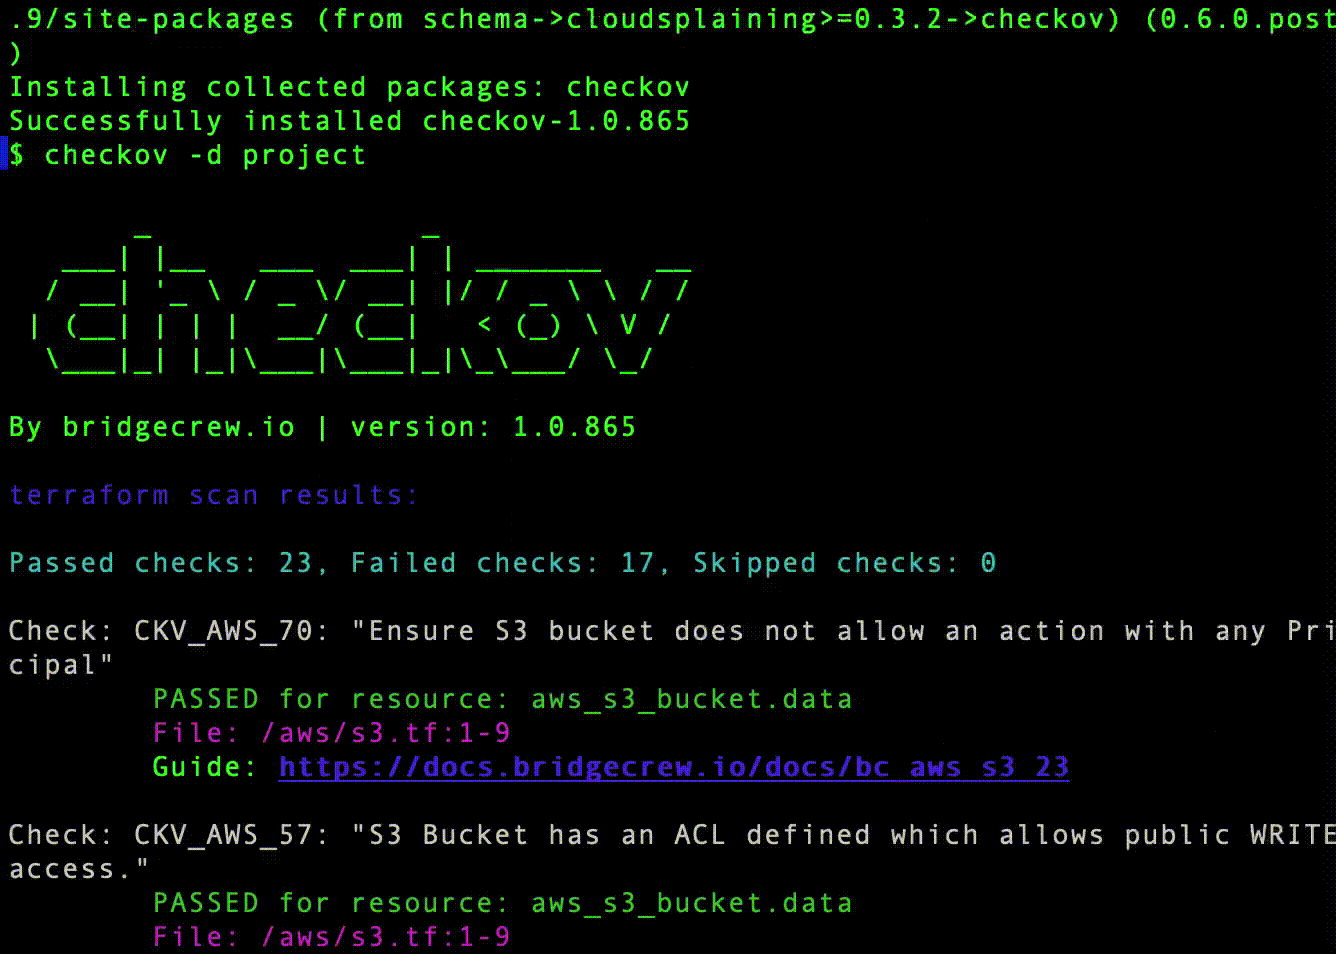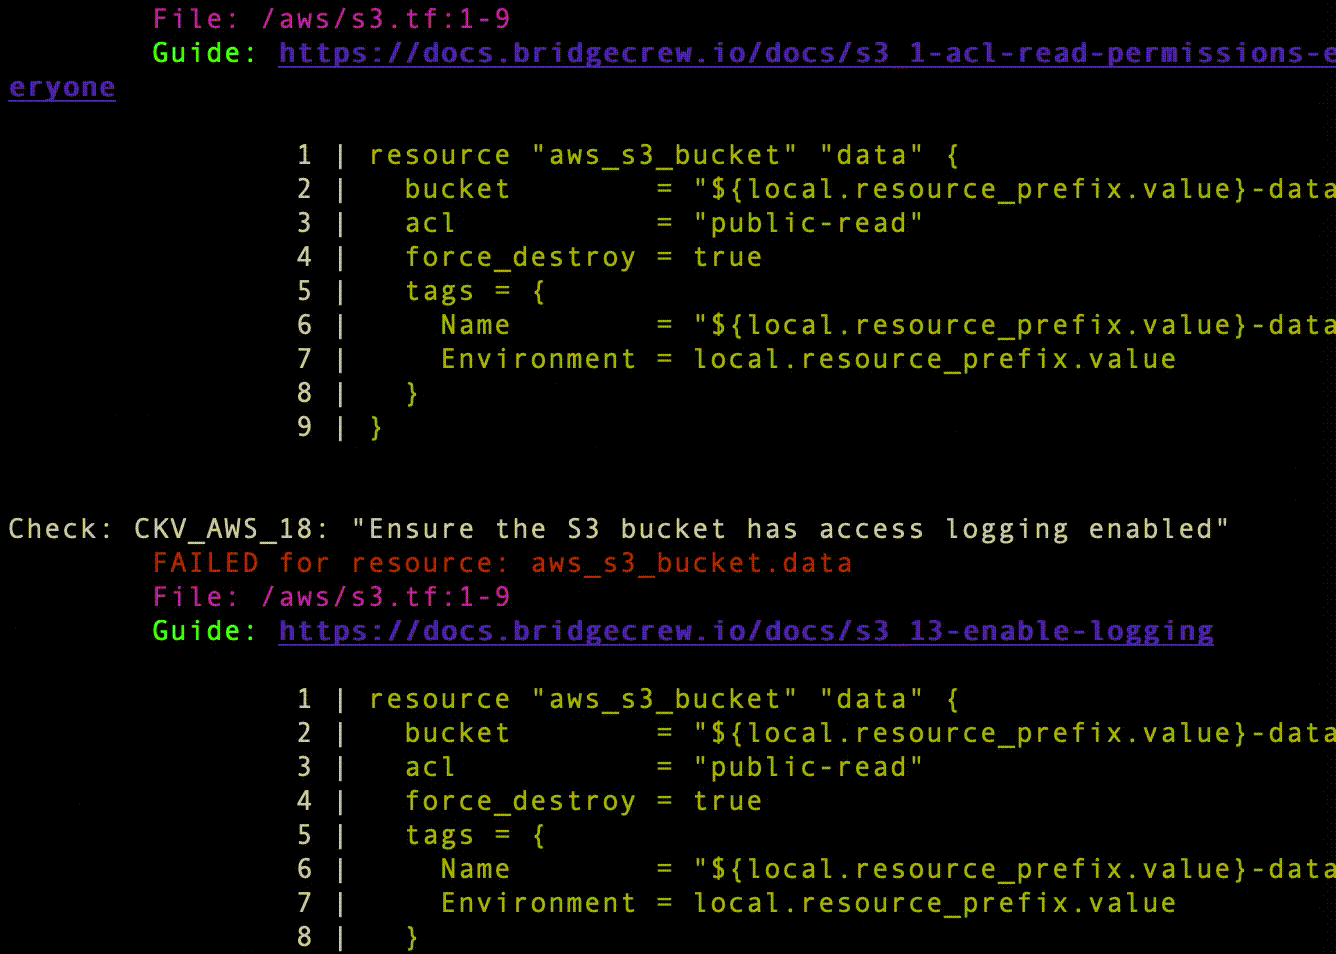
- Sortie actuellement disponible en CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF et markdown GitHub, avec un lien vers les guides de correction.
Captures d'écran
Résultats de scan en CLI
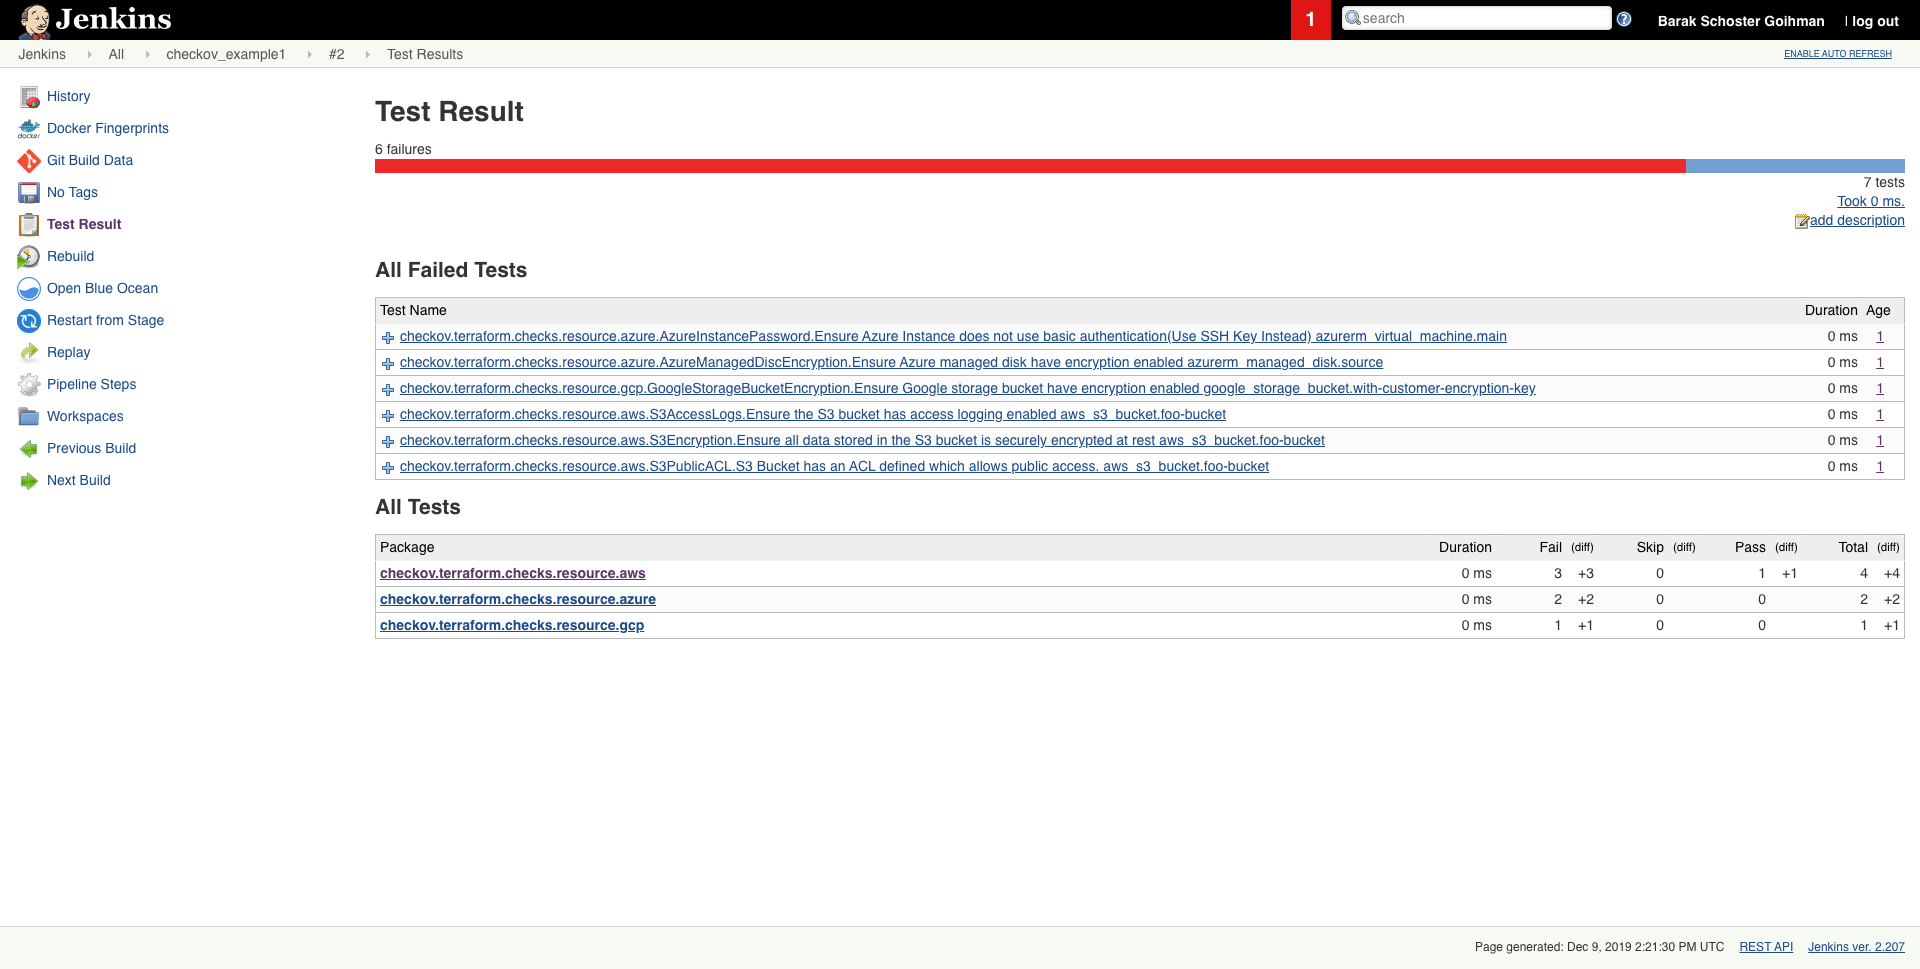
Résultat de scan planifié dans Jenkins
Pour commencer
Prérequis
- Python >= 3.9, <=3.12
- Terraform >= 0.12