

syft v1.52.0
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
Syft
Un outil CLI et une bibliothèque Go pour générer une nomenclature logicielle (SBOM) à partir d'images de conteneurs et de systèmes de fichiers. Exceptionnel pour la détection de vulnérabilités lorsqu'il est utilisé avec un scanner comme Grype.



Fonctionnalités
- Génère des SBOM pour les images de conteneurs, les systèmes de fichiers, les archives (voir la documentation pour une liste complète des cibles de scan prises en charge)
- Prend en charge des dizaines d'écosystèmes de packaging (par exemple Alpine (apk), Debian (dpkg), RPM, Go, Python, Java, JavaScript, Ruby, Rust, PHP, .NET, et bien d'autres)
- Prend en charge OCI, Docker, Singularity, et d'autres formats d'images
- Fonctionne parfaitement avec Grype pour l'analyse des vulnérabilités
- Plusieurs formats de sortie (CycloneDX, SPDX, Syft JSON, et plus encore), y compris la possibilité de convertir entre les formats SBOM
- Créez des attestations SBOM signées en utilisant la spécification in-toto
[!TIP] Nouveau sur Syft ? Consultez le guide de démarrage pour une présentation pas à pas !
Installation
La façon la plus rapide de démarrer :
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] Voir la documentation d'installation pour plus de façons d'obtenir Syft, notamment Homebrew, Docker, Scoop, Chocolatey, Nix, et plus encore !
Les bases
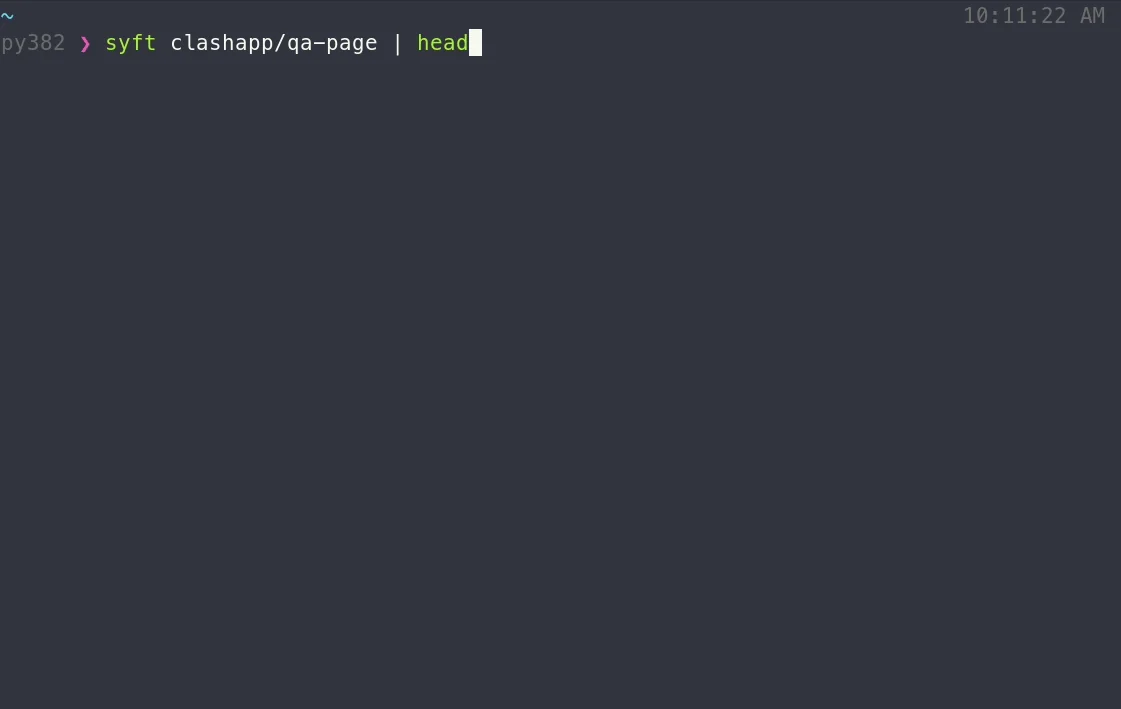
Voir les paquets contenus dans une image de conteneur ou un répertoire :
# container image
syft alpine:latest

# directory
syft ./my-project
Pour obtenir un SBOM, spécifiez un ou plusieurs formats de sortie :
# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
Images locales containers-storage
Sur Linux, syft peut analyser des images à partir d'un stockage local containers-storage (par exemple construit avec Buildah ou Podman) lorsqu'on le lui demande explicitement ; les références d'images simples ne le consultent jamais :
syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest
Ceci est inclus dans les binaires de version Linux. Lors d'une compilation depuis les sources, ajoutez -tags containers_image_openpgp,exclude_graphdriver_btrfs.
[!TIP] Consultez le guide de démarrage pour explorer toutes les capacités et fonctionnalités.
Vous voulez connaître tous les tenants et aboutissants de Syft ? Consultez la documentation CLI, la documentation de configuration, et le schéma JSON.
Contribution
Nous encourageons les utilisateurs à aider à améliorer ces outils en soumettant des issues lorsque vous trouvez un bug ou souhaitez une nouvelle fonctionnalité. Consultez notre aperçu des contributions et la documentation spécifique aux développeurs si vous souhaitez fournir des contributions de code.
Le développement de Syft est sponsorisé par Anchore, et est publié sous la licence Apache-2.0.
Le logo Syft par Anchore est sous licence CC BY 4.0

Pour les options de support commercial avec Syft ou Grype, veuillez contacter Anchore.
Venez nous parler !
L'équipe Syft organise régulièrement des réunions communautaires en ligne. Tous sont invités à se joindre pour apporter des sujets de discussion.
- Consultez le calendrier pour la date de la prochaine réunion.
- Ajoutez des éléments à l'ordre du jour (rejoignez ce groupe pour un accès en écriture à l'ordre du jour)
- À bientôt !