#1
Outils pour l'interception, l'analyse et la modification du trafic web pour les tests de sécurité.
Recommandé par Kitploit
 cappricio-securities/burpflow
BurpFlow est l'un des meilleurs outils d'automatisation Burp Suite pour les chasseurs de bug bounty et les testeurs d'intrusion, largement utilisé…
 threatexpress/cs2modrewrite
Convertir les profils Cobalt Strike en scripts modrewrite
 ryhanson/externalc2
Une bibliothèque pour intégrer les canaux de communication avec le serveur External C2 de Cobalt Strike.
 xorrior/raven
C2 externe CobaltStrike pour WebSockets
 keith-amateur/cve-2022-1040
Évitez d'avoir à ouvrir Burp Suite...
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 stolenusername/cowitness
CoWitness est un outil puissant de test d'applications web qui améliore la précision et l'efficacité de vos efforts de test. Il vous permet de…
 portswigger/burp-extensions-montoya-api-examples
Extensions Burp Suite d'exemple démontrant l'API Montoya, couvrant les gestionnaires HTTP et proxy, les vérifications de scan personnalisées, les…
 modzero/burp-responseclusterer
Plugin Burp qui regroupe les réponses pour afficher un aperçu des réponses reçues
 v1v1/sleight
Script de configuration du redirecteur C2 HTTP(S) pour Empire
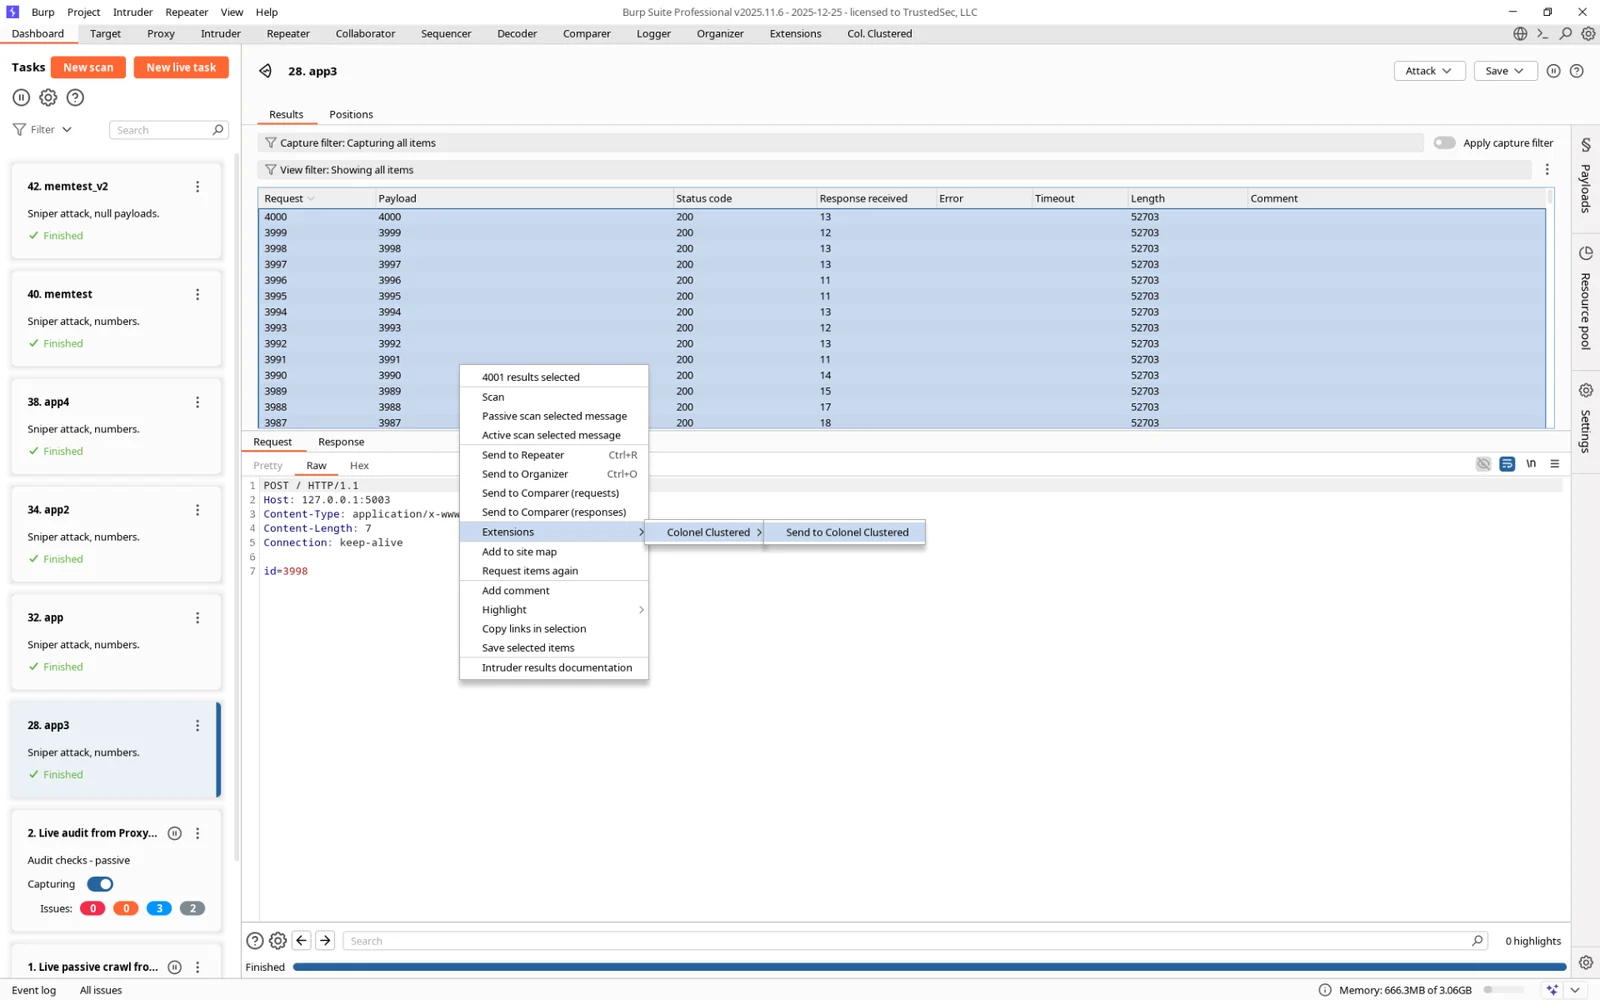 hoodoer/colonelclustered
Un plugin Burp Java qui effectue un clustering de texte sur les réponses afin d'identifier les valeurs aberrantes/groupes en fonction du contenu réel…
 zu1k/good-mitm
Moteur MITM basé sur des règles. Réécriture, redirection et rejet des requêtes et réponses HTTP(S), prend en charge les règles JavaScript.
 simplerhacking/evilginx3-phishlets
Ce dépôt fournit aux testeurs d'intrusion et aux red teams une vaste collection de modèles de phishing dynamiques conçus spécifiquement pour être…
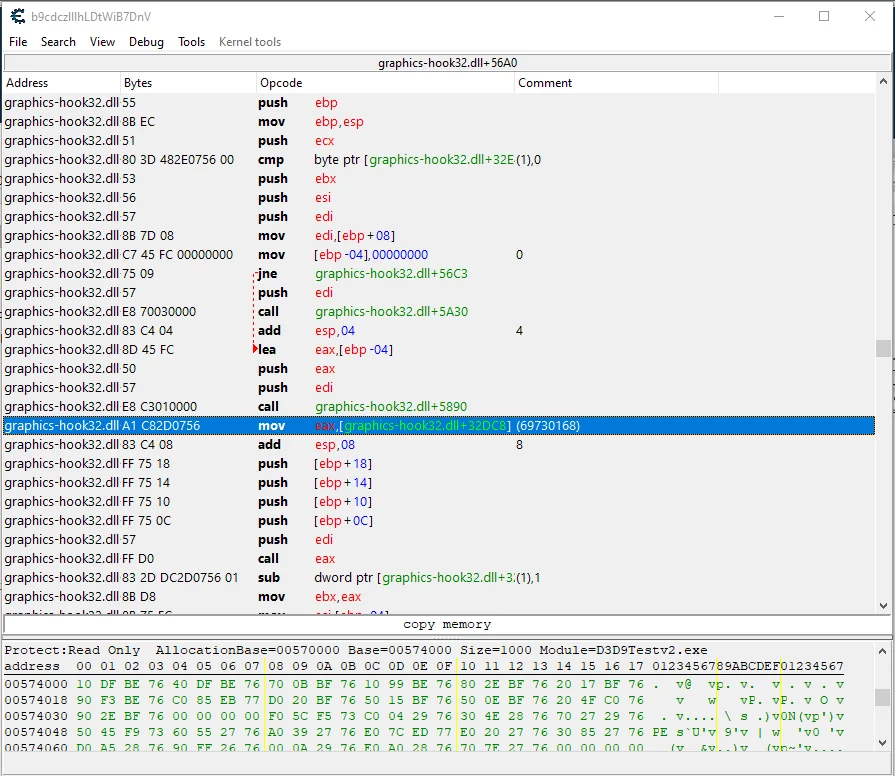 gmh5225/obs-graphics-hook32-hook
Démontre le hooking du pointeur D3D9 Present de OBS graphics-hook32.dll pour obtenir un rendu à l'épreuve de la diffusion qui échappe à la détection…
 abraxas/ats-authproxy-prefix
Apache Traffic Server 10.2.0 - Élevé - Distant - Résidu de privilèges - préfixe authproxy
 abraxas/ats-realip-plugin-acl
Apache Traffic Server 10.2.0 - Élevé - À distance - Résidu de privilèges - ACL du PLUGIN realip en fail-open