#1
Outils pour l'interception, l'analyse et la modification du trafic web pour les tests de sécurité.
Recommandé par Kitploit
 wkeeling/selenium-wire
Étend les bindings Python de Selenium pour vous permettre d'inspecter les requêtes émises par le navigateur.
 xepor/xepor
Framework de routage similaire à Flask pour mitmproxy permettant d'intercepter, modifier et usurper les requêtes/réponses HTTP. Permet le…
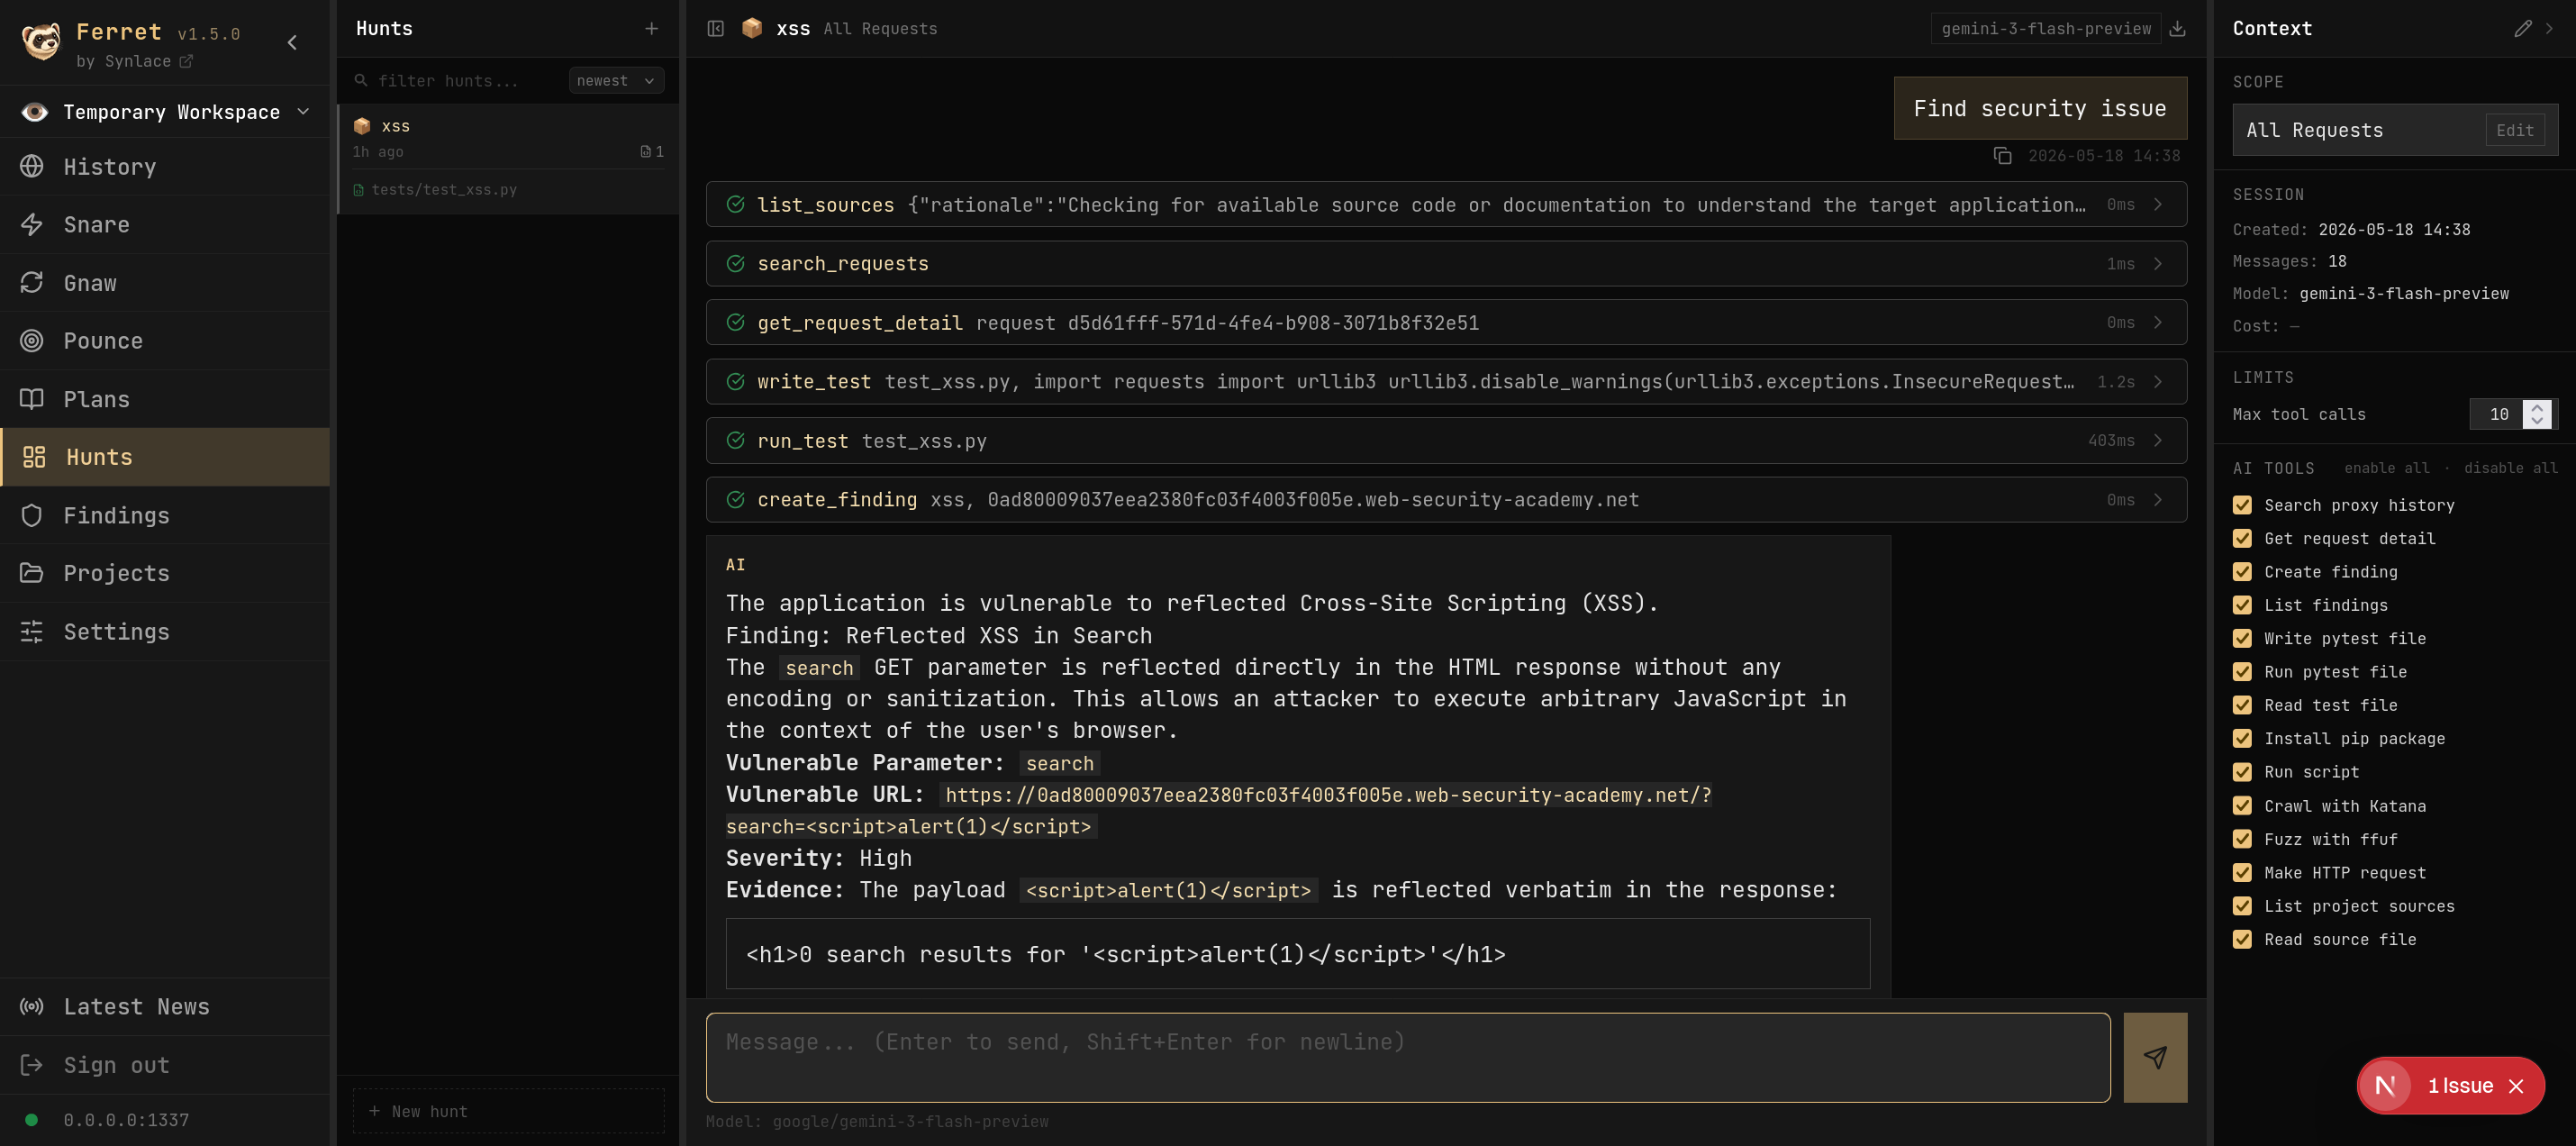 synlace/ferret
La suite collaborative de pentest pour applications web.
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
 ipopov/starttls-mitm
Un proxy transparent de type homme du milieu compatible STARTTLS
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 infobyte/faraday_addon
Une extension de navigateur pour la plateforme faradaysec https://faradaysec.com
 imbas007/cve-2025-53770-vulnerable-scanner
Script Python pour scanner les hôtes SharePoint à la recherche de CVE-2025-53770 à l'aide de payloads personnalisés, avec interception optionnelle du…
 sensepost/mallet
Mallet est un proxy d'interception pour des protocoles arbitraires.
 nccgroup/binproxy
BinProxy est un proxy pour des connexions TCP arbitraires. Vous pouvez définir des formats de message personnalisés en utilisant la gemme BinData.
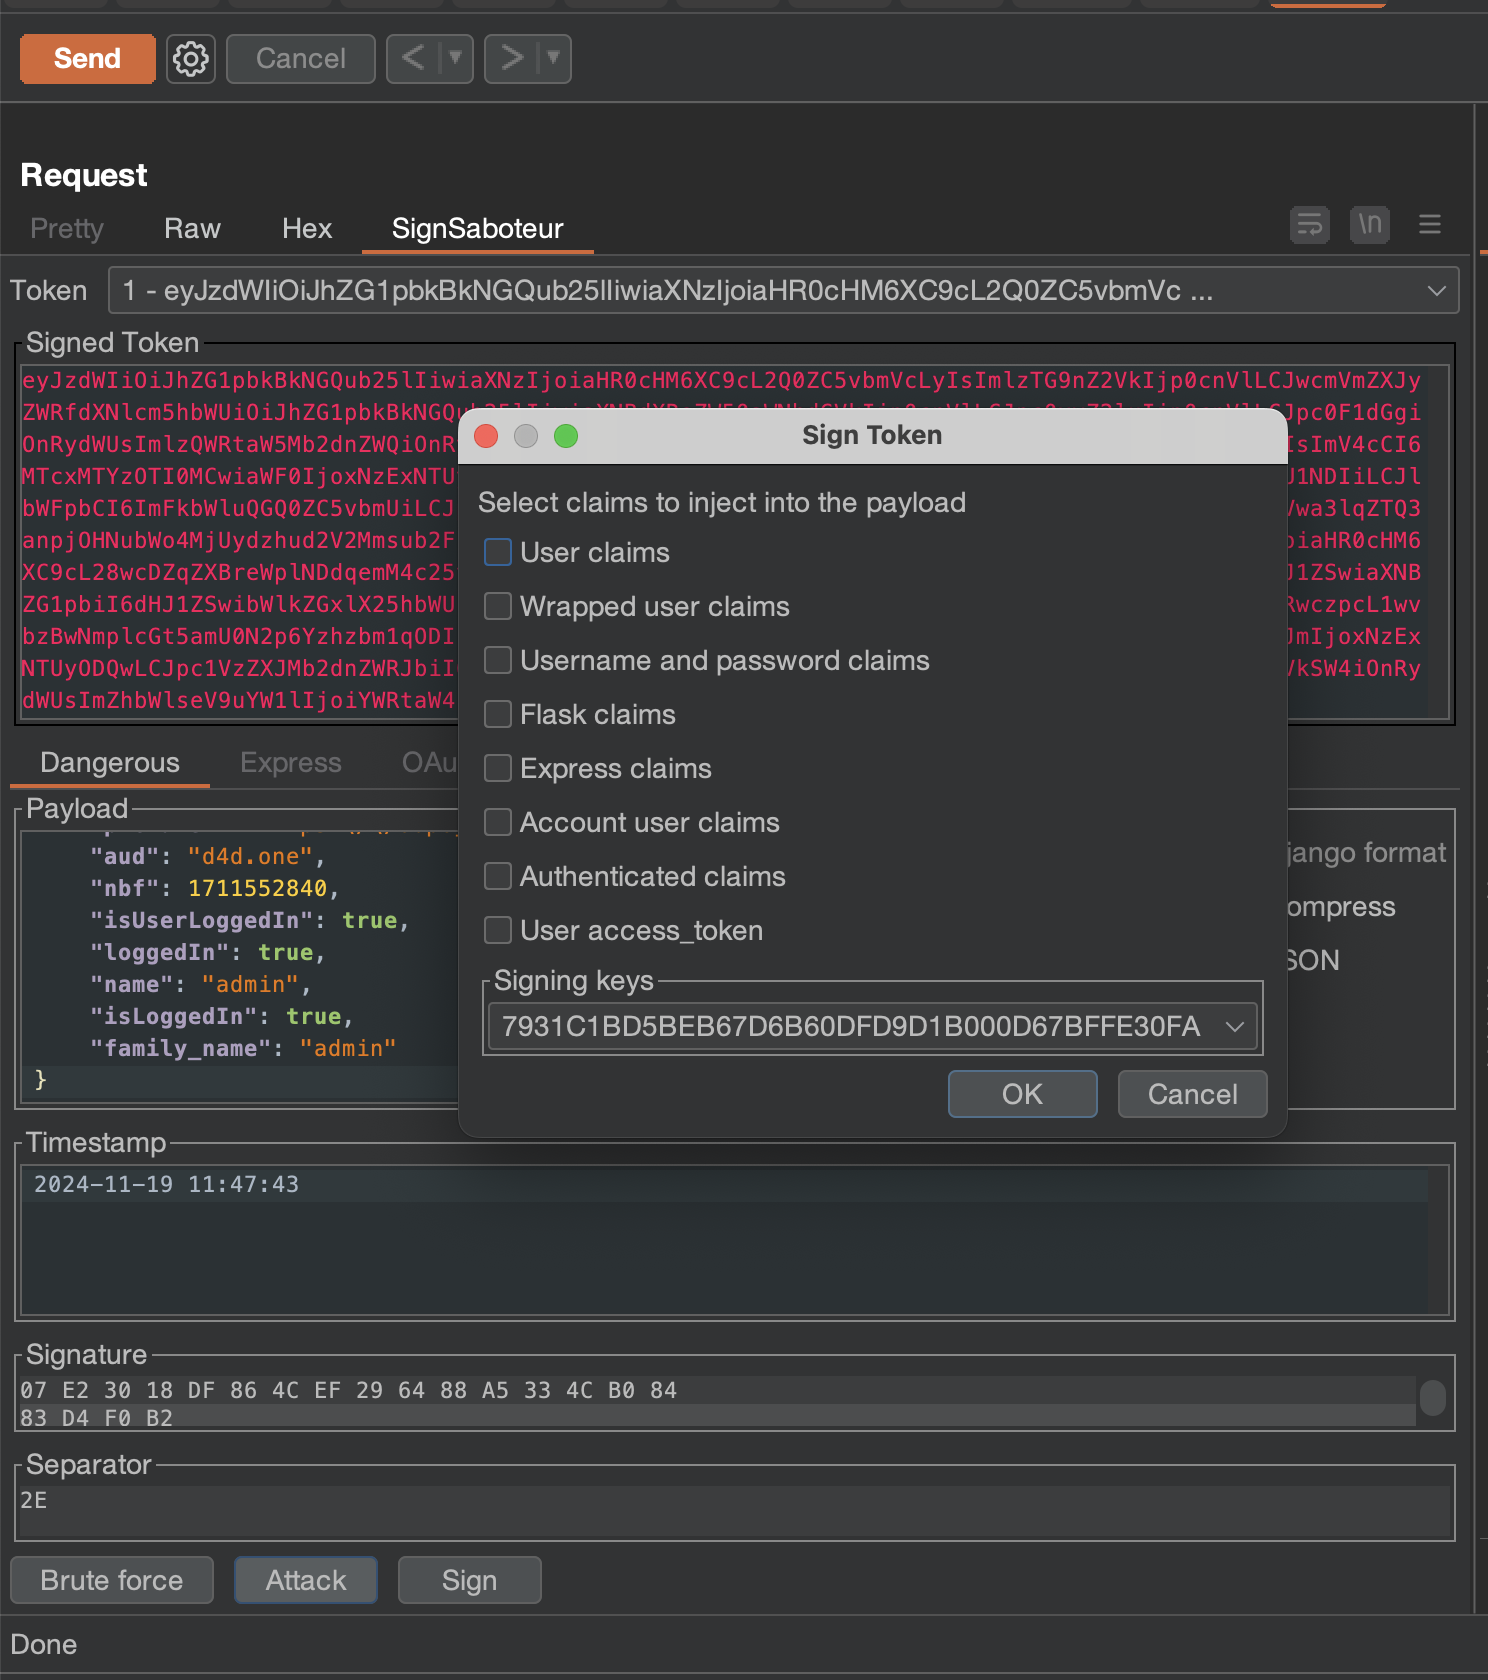 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.
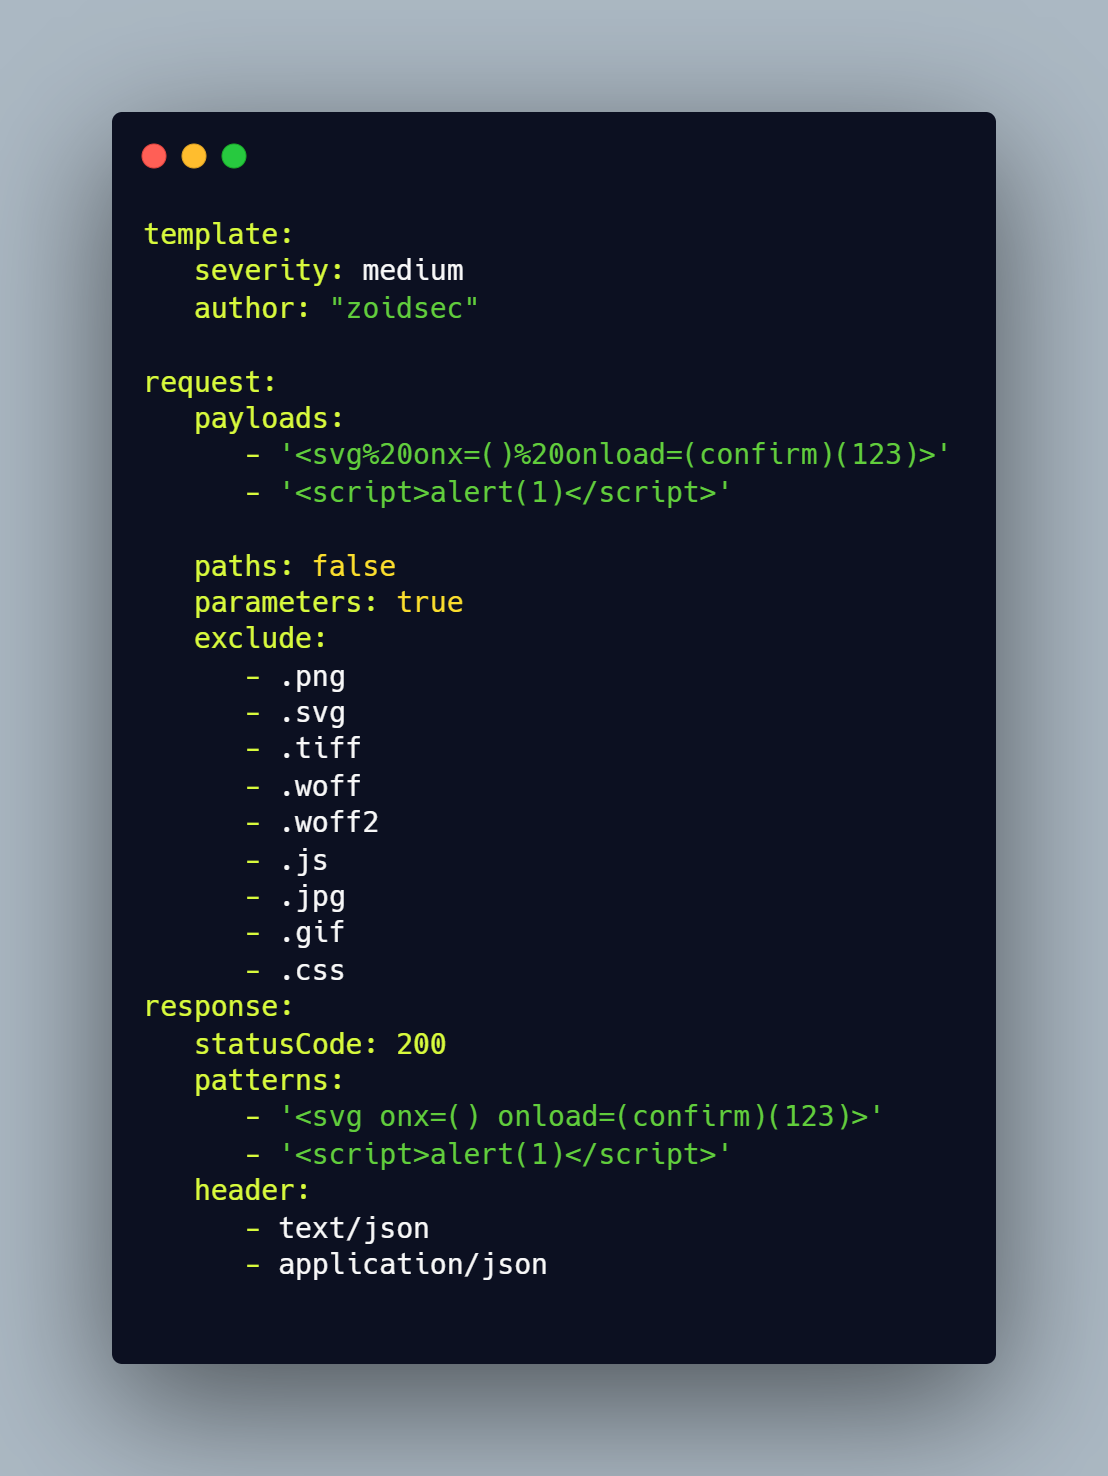 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.
 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 zaproxy/zap-api-rust
Bibliothèque client Rust pour l'API OWASP ZAP, permettant un accès programmatique aux fonctionnalités de scan de sécurité des applications web, de…
 hemp3l/cve-2017-6640-poc
Preuve de concept pour CVE-2017-6640 en tant qu'extension burp
 ianxtianxt/proxysqlmap
De Proxy à SqlMapApi
 benrich127n/react2shell_analyzer
un paquet Dart pour analyser CVE-2025-55182 react2shell