
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 script d'exécution de code à distance (avec écho)
 brompwnie/cve-2019-5418-scanner
Un scanner Golang multithreadé pour identifier les endpoints Ruby vulnérables à CVE-2019-5418
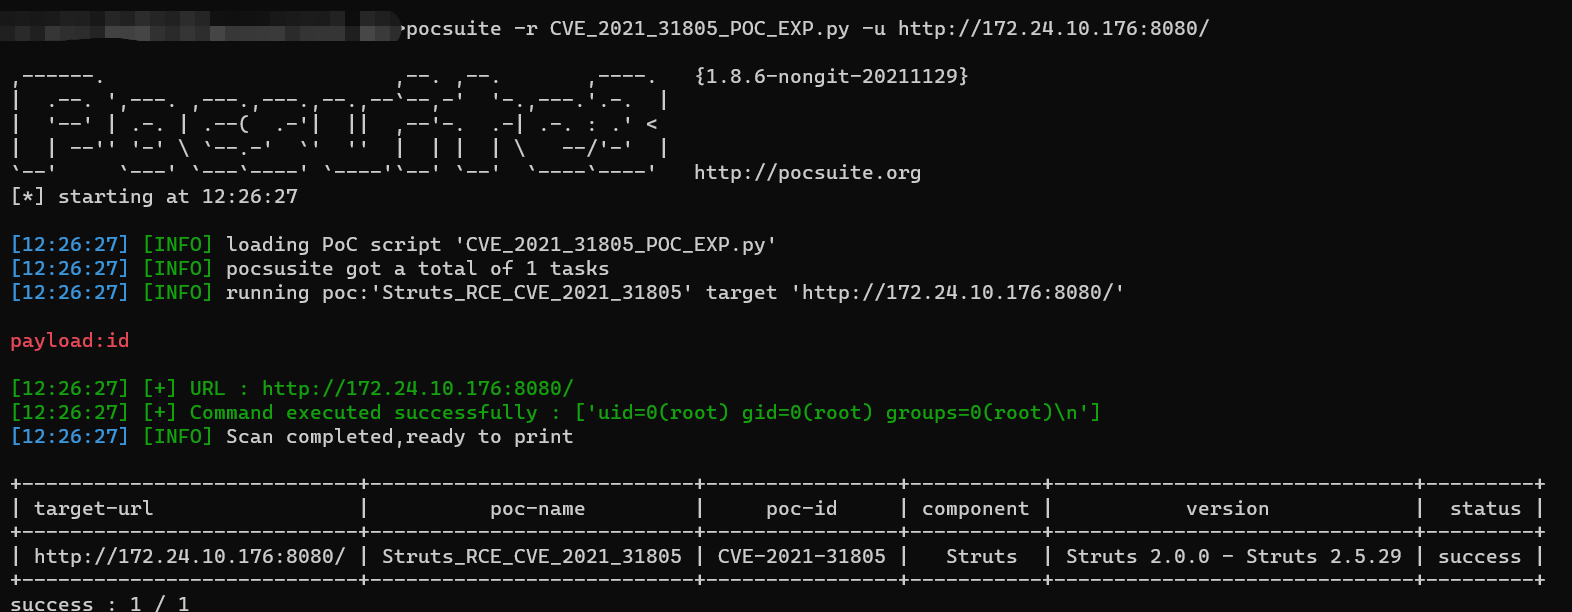 wrin9/cve-2021-31805
Preuve de concept et exploit basés sur Python pour Apache Struts2 RCE (CVE-2021-31805), permettant l'exécution de commandes via l'injection OGNL.…
 rwincey/cve-2021-22005
Exploit de preuve de concept pour CVE-2021-22005 ciblant VMware vCenter Server. Permet l'exécution de code à distance via une vulnérabilité de…
 luemmelsec/cve-2023-29357
Preuve de concept en C# pour l'exploitation de CVE-2023-29357 ciblant SharePoint, avec des règles de détection YARA et des instructions d'utilisation…
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Exploiter une application Spring vulnérable avec la vulnérabilité Spring4Shell (CVE-2022-22965).
 stuub/cve-2024-28995
CVE-2024-28955 PoC d'exploitation
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Une vulnérabilité d'injection de commandes dans la série TP-Link WDR5620 jusqu'à la version 3.
 piratesshield/apiharvester
L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
 revoltsecurities/cve-2023-22518
Un outil d'exploitation pour exploiter les serveurs Confluence vulnérables à CVE-2023-22518 : Autorisation inappropriée
 ramoncjs3/cve-2019-0230
CVE-2019-0230 et s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce Payments: Exploit d'accès administrateur non autorisé
 noraj/vbsmin
Minifieur VBScript
 x1r0z/dubbo-rce
PoC de la vulnérabilité Apache Dubbo CVE-2023-23638
 sybil-scan/imagemagick-lfi-poc
ImageMagick PoC LFI [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
Chaîne d'exploitation pour CVE-2021-26855 (SSRF) et CVE-2021-27065 (RCE) ciblant les serveurs Microsoft Exchange, permettant l'exécution de code à…








