
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857
 jas502n/cve-2018-3191
Exploit pour CVE-2018-3191 ciblant Oracle WebLogic Server via le protocole T3, permettant l'exécution de code à distance non authentifiée avec…
 vainlystrain/vailyn
Un outil de scan et d'exploitation de Path Traversal et LFI, phasé et évasif, en Python.
 dobin/burpsentinel
Plugin GUI Burp pour faciliter la découverte de failles de sécurité dans les applications web
 ajnik/joomla-bruteforce
Script Python qui force par brute-force les identifiants de connexion administrateur Joomla à l'aide de listes de mots, avec des options de proxy et…
 horizon3ai/proxyshell
Preuve de concept pour CVE-2021-34473, CVE-2021-34523, et CVE-2021-31207
 0x09al/cve-2017-11882-metasploit
Il s'agit d'un module Metasploit qui exploite CVE-2017-11882 en utilisant le POC publié ici :…
 svdwi/oswe-labs-poc
Laboratoires dockerisés pour la certification Web Expert (OSWE). Préparation pour la prochaine formation AWAE ...
 horizon3ai/cve-2022-47966
Exploit de preuve de concept pour CVE-2022-47966, une vulnérabilité d'exécution de code à distance avant authentification dans plusieurs produits…
 w01fh4cker/screenconnect-authbypass-rce
Script d'exploitation pour CVE-2024-1708 et CVE-2024-1709 dans ConnectWise ScreenConnect, permettant le contournement de l'authentification et…
 devploit/put2win
Script pour automatiser l'exploitation de la méthode HTTP PUT afin d'obtenir un shell
 saelo/jscpwn
Exploit PoC pour CVE-2016-4622
 w01fh4cker/cve-2024-22120-rce
Injection SQL basée sur le temps dans le journal d'audit du serveur Zabbix --> RCE
 arthurgervais/mapta
Système LLM multi-agents qui évalue de manière autonome la sécurité des applications web, en orchestrant une exécution fondée sur des outils et en…
 gabrielg/cve-2014-1266-poc
Preuve de concept d'exploitation de la vulnérabilité de vérification SSL/TLS d'Apple (CVE-2014-1266) dans iOS et OS X, démontrant l'interception…
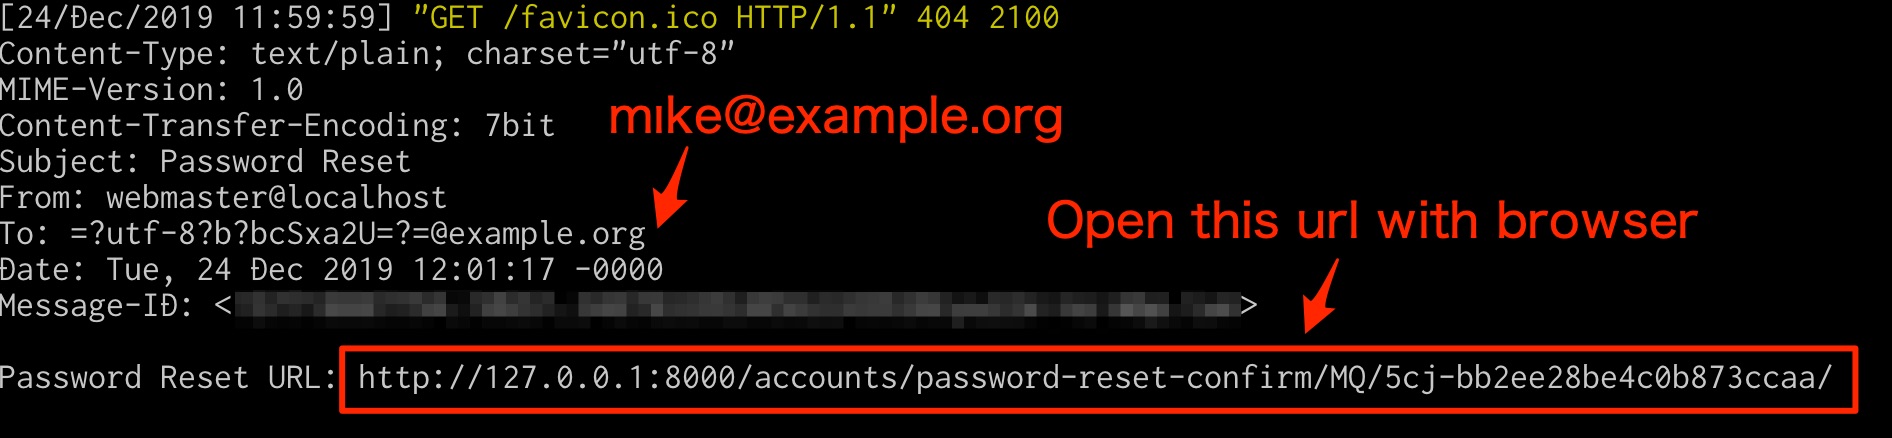 ryu22e/django_cve_2019_19844_poc
PoC pour CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 exécution de commande à distance non autorisée (Nécessite Timelion et Canvas), CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE post-authentification








