
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 lourc0d3/cve-2024-4367-poc
Preuve de concept CVE-2024-4367 et CVE-2024-34342
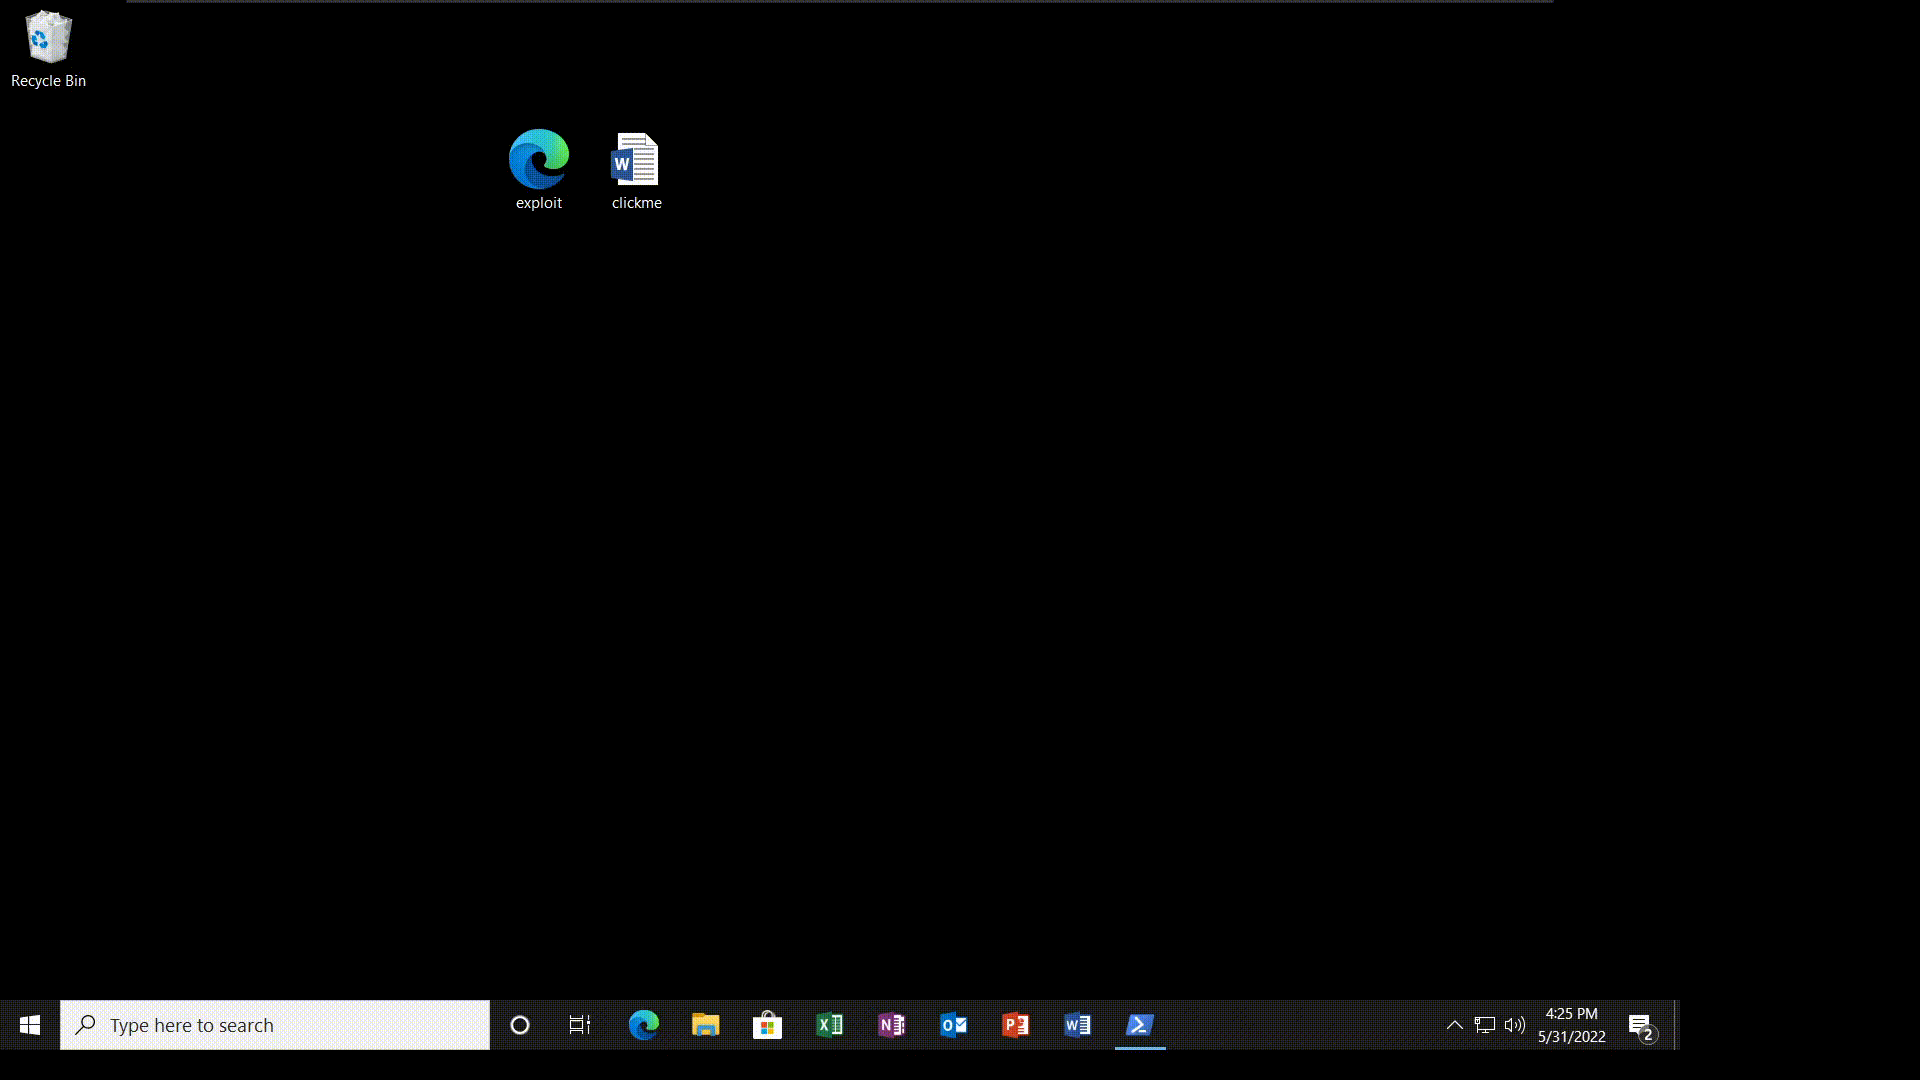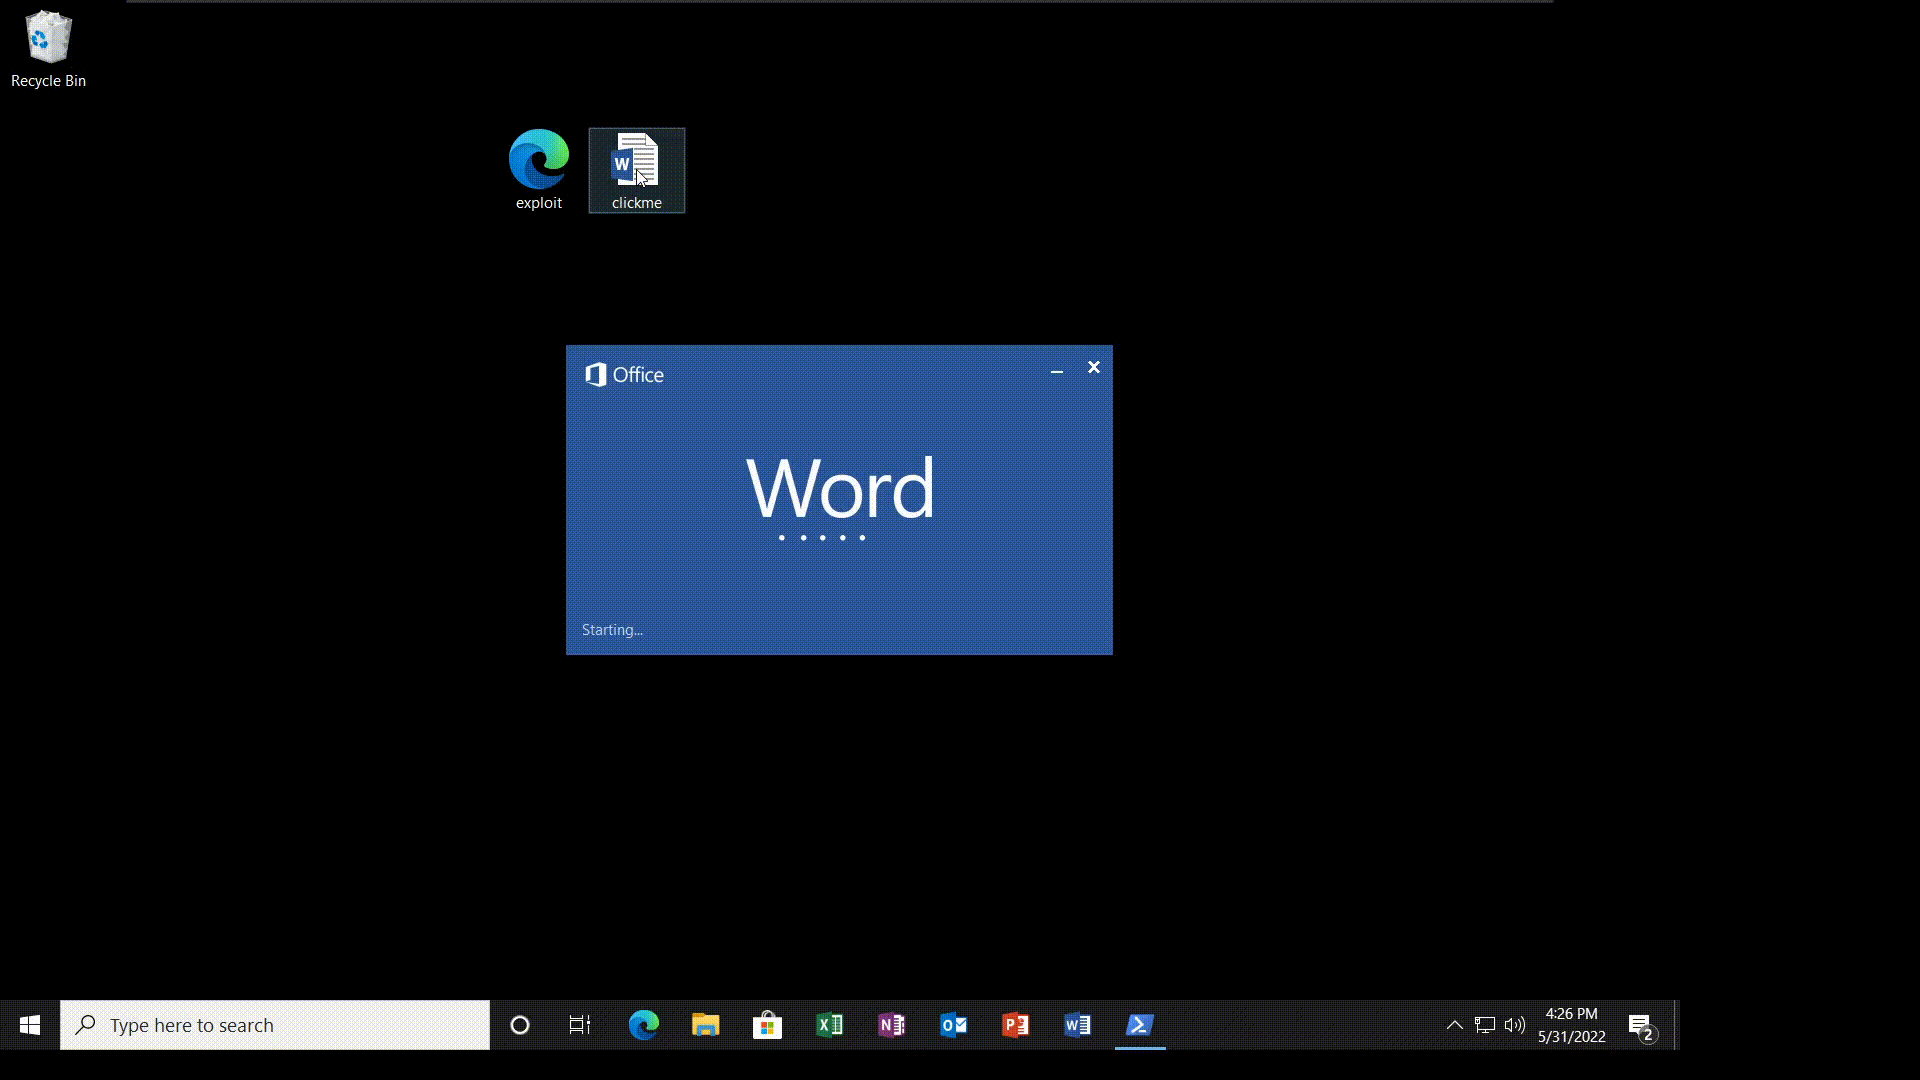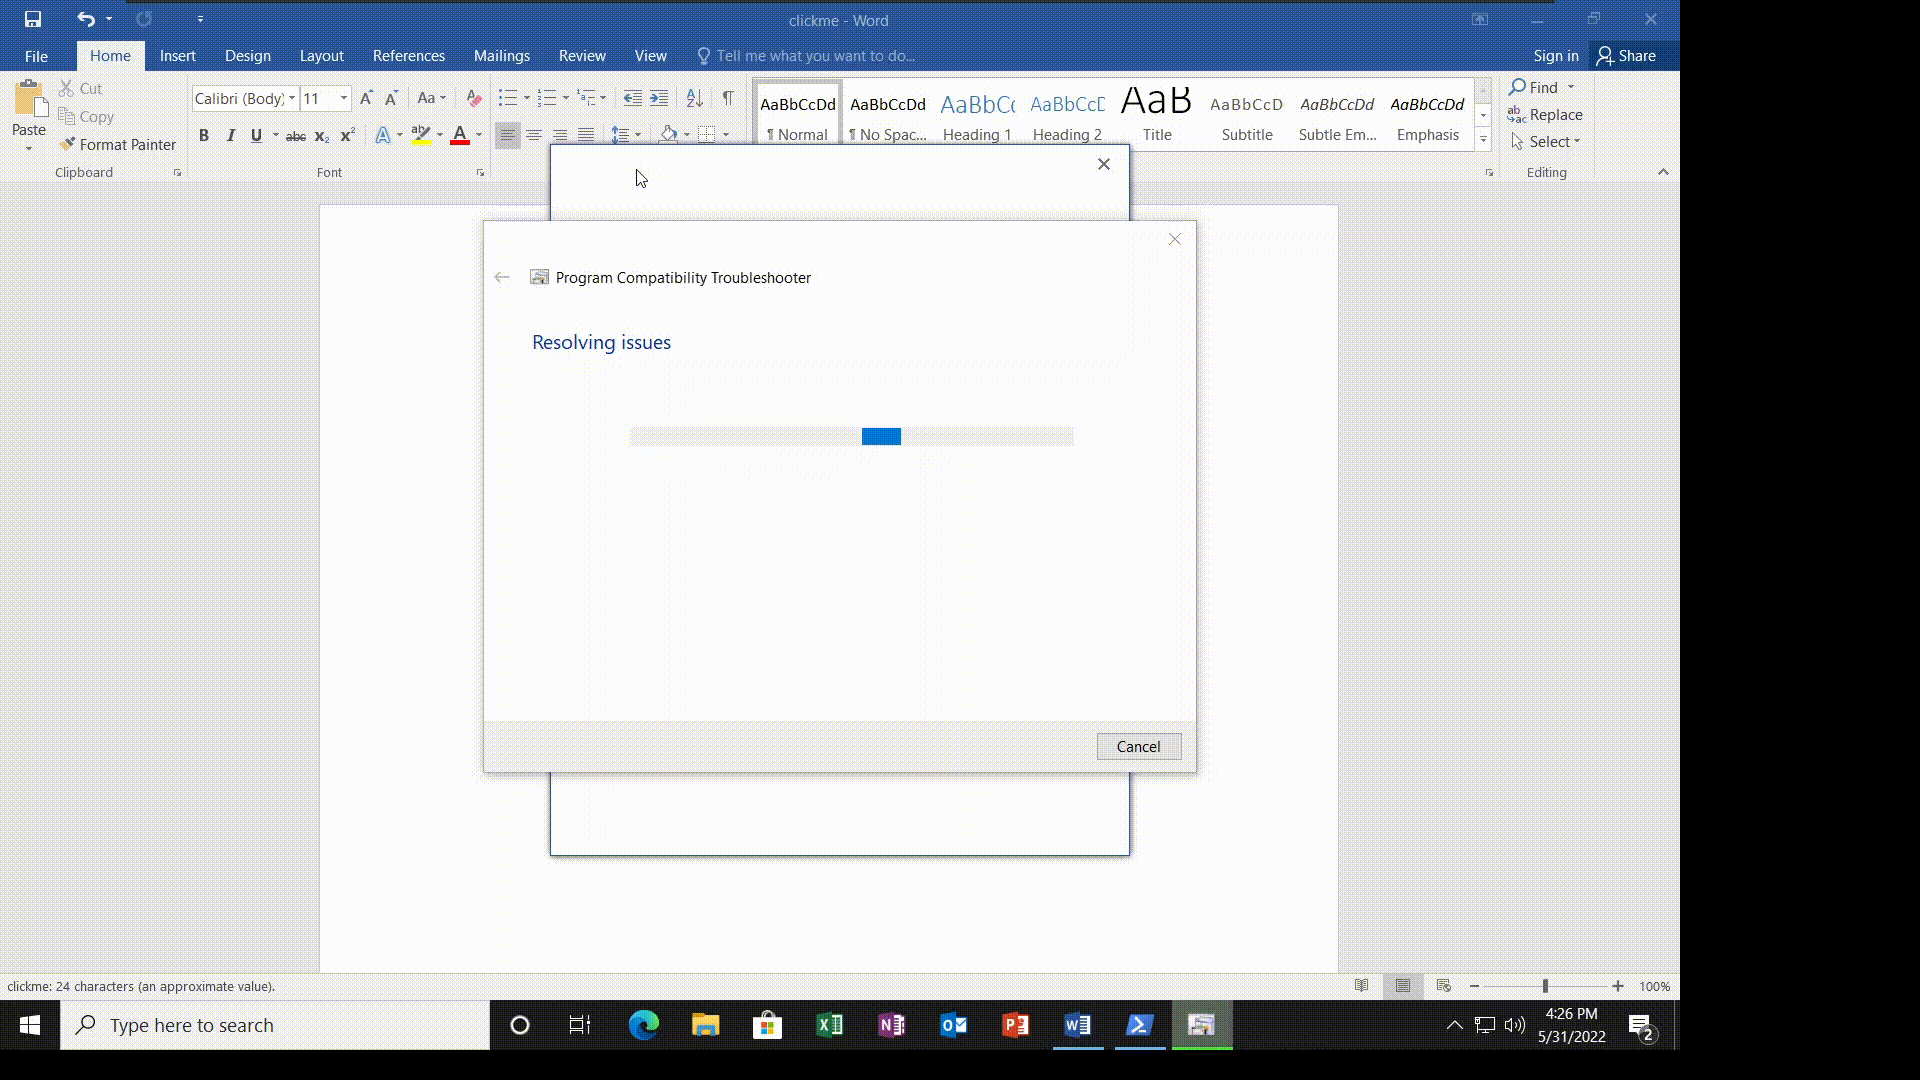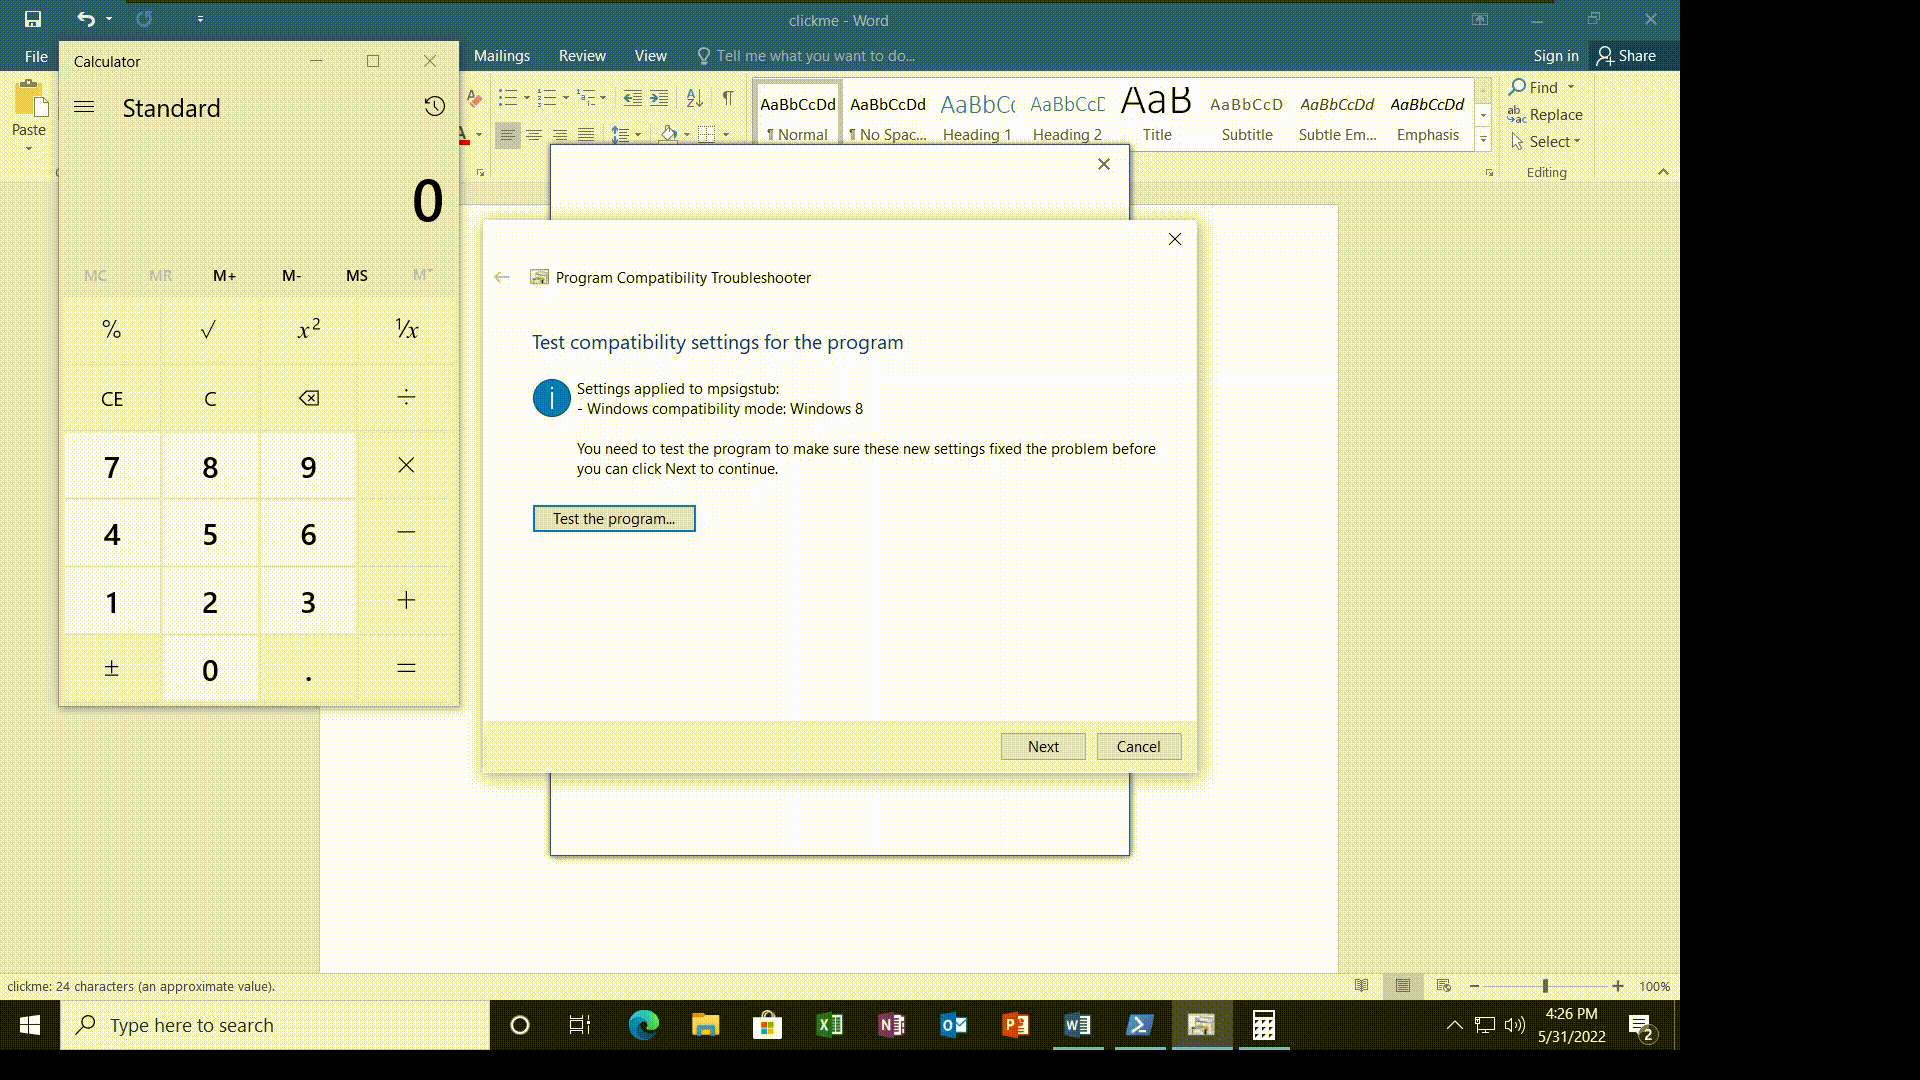 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
 tuhinshubhra/shellstack
Un outil basé sur PHP qui vous aide à gérer efficacement tous vos sites web backdoorés.
 sma11new/poclist
Collection de POC et d'exploits de vulnérabilités, mise à jour en continu. Apache Druid – lecture arbitraire de fichiers (CVE-2021-36749), Confluence…
 mrd0x/webview2-cookie-stealer
Injecte un keylogger JavaScript dans les pages WebView2 pour capturer les frappes et exfiltrer les cookies des sessions d'authentification Microsoft…
 ethicalhackingplayground/tproxer
Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
Contournez les codes de statut de réponse HTTP 4xx et plus encore. L'outil est basé sur Python Requests, PycURL et HTTP Client.
 convisolabs/cve-2024-43044-jenkins
Exploit pour la vulnérabilité CVE-2024-43044 dans Jenkins
 theori-io/chakra-2016-11
Exploit de preuve de concept pour les bugs Edge (CVE-2016-7200 & CVE-2016-7201)
 mr-r3bot/gitlab-cve-2021-22205
Exploit d'exécution de code à distance non authentifié pour les versions de GitLab < 13.10.3, exploitant l'analyse d'annotations ExifTool DjVu pour…
 esmog/nodexp
NodeXP - Un outil d'injection JavaScript côté serveur capable de détecter et d'exploiter les vulnérabilités de Node.js
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Correction de l'exploitation du bug RawIdentity. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Chaînes…
 offxec/thedoc
Automatise l'exploitation d'injection SQL avec SQLMAP, explore les vulnérabilités, extrait les identifiants de base de données, trouve les pages de…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE alias msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) RCE non authentifié
 bishopfox/json-interop-vuln-labs
Laboratoires d'accompagnement pour « Une exploration des vulnérabilités d'interopérabilité JSON »








