#1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
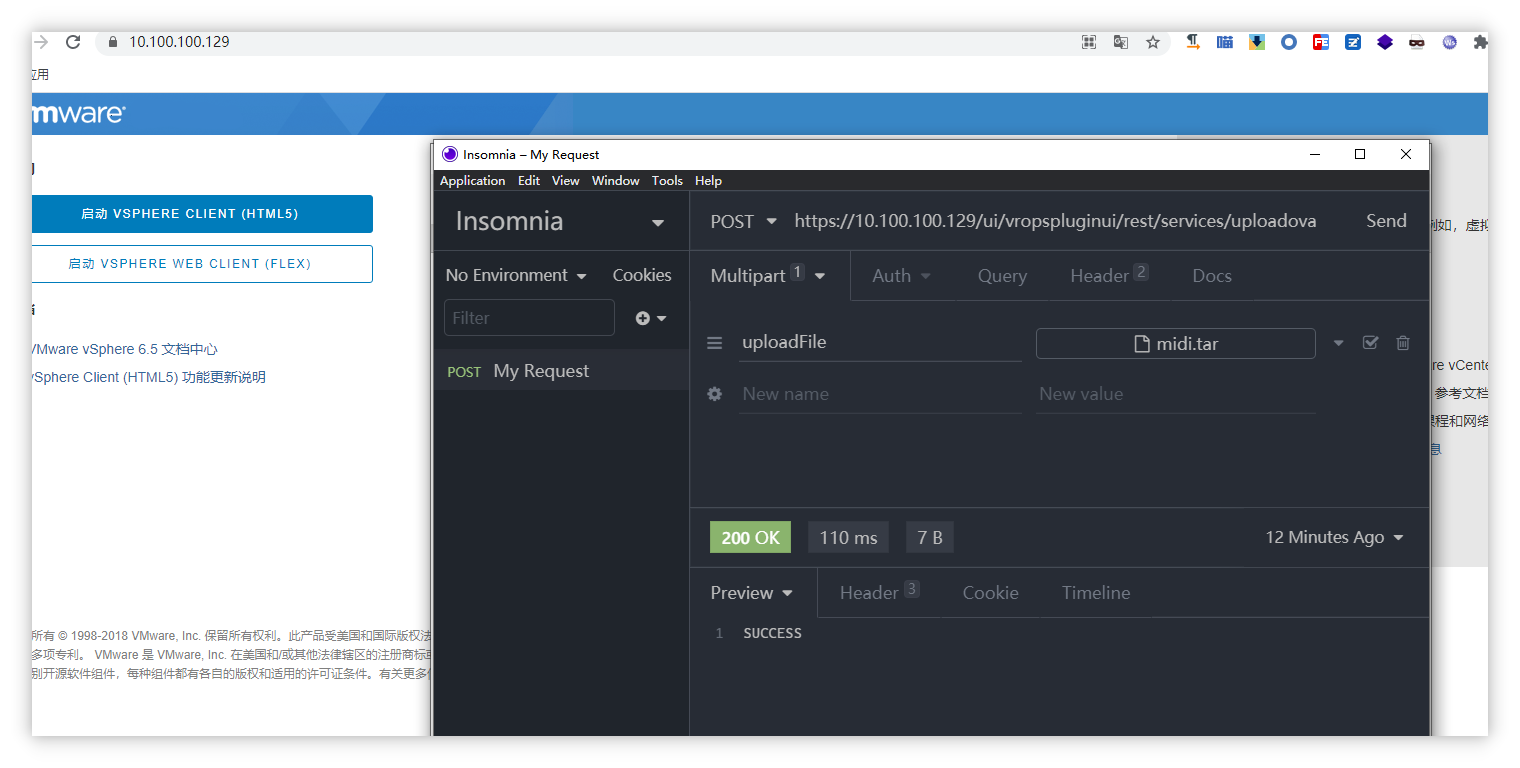
 ns-sp4ce/cve-2021-21972
Exploit CVE-2021-21972
 edr4/xss-bypass-filters
Collection organisée de payloads XSS et antisèche de contournement de filtres : évasion spécifique aux WAF, vecteurs d'injection JS/HTML, astuces…
 mazen160/struts-pwn
Un exploit pour Apache Struts CVE-2017-5638
 neex/http2smugl
Détecte et exploite les vulnérabilités de contrebande de requêtes HTTP via la conversion HTTP/2 vers HTTP/1.1, en utilisant des techniques…
 amalmurali47/git_rce
Exploit PoC pour CVE-2024-32002
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
 s0md3v/nano
Nano est une famille de shells web PHP optimisés par code golf pour la furtivité.
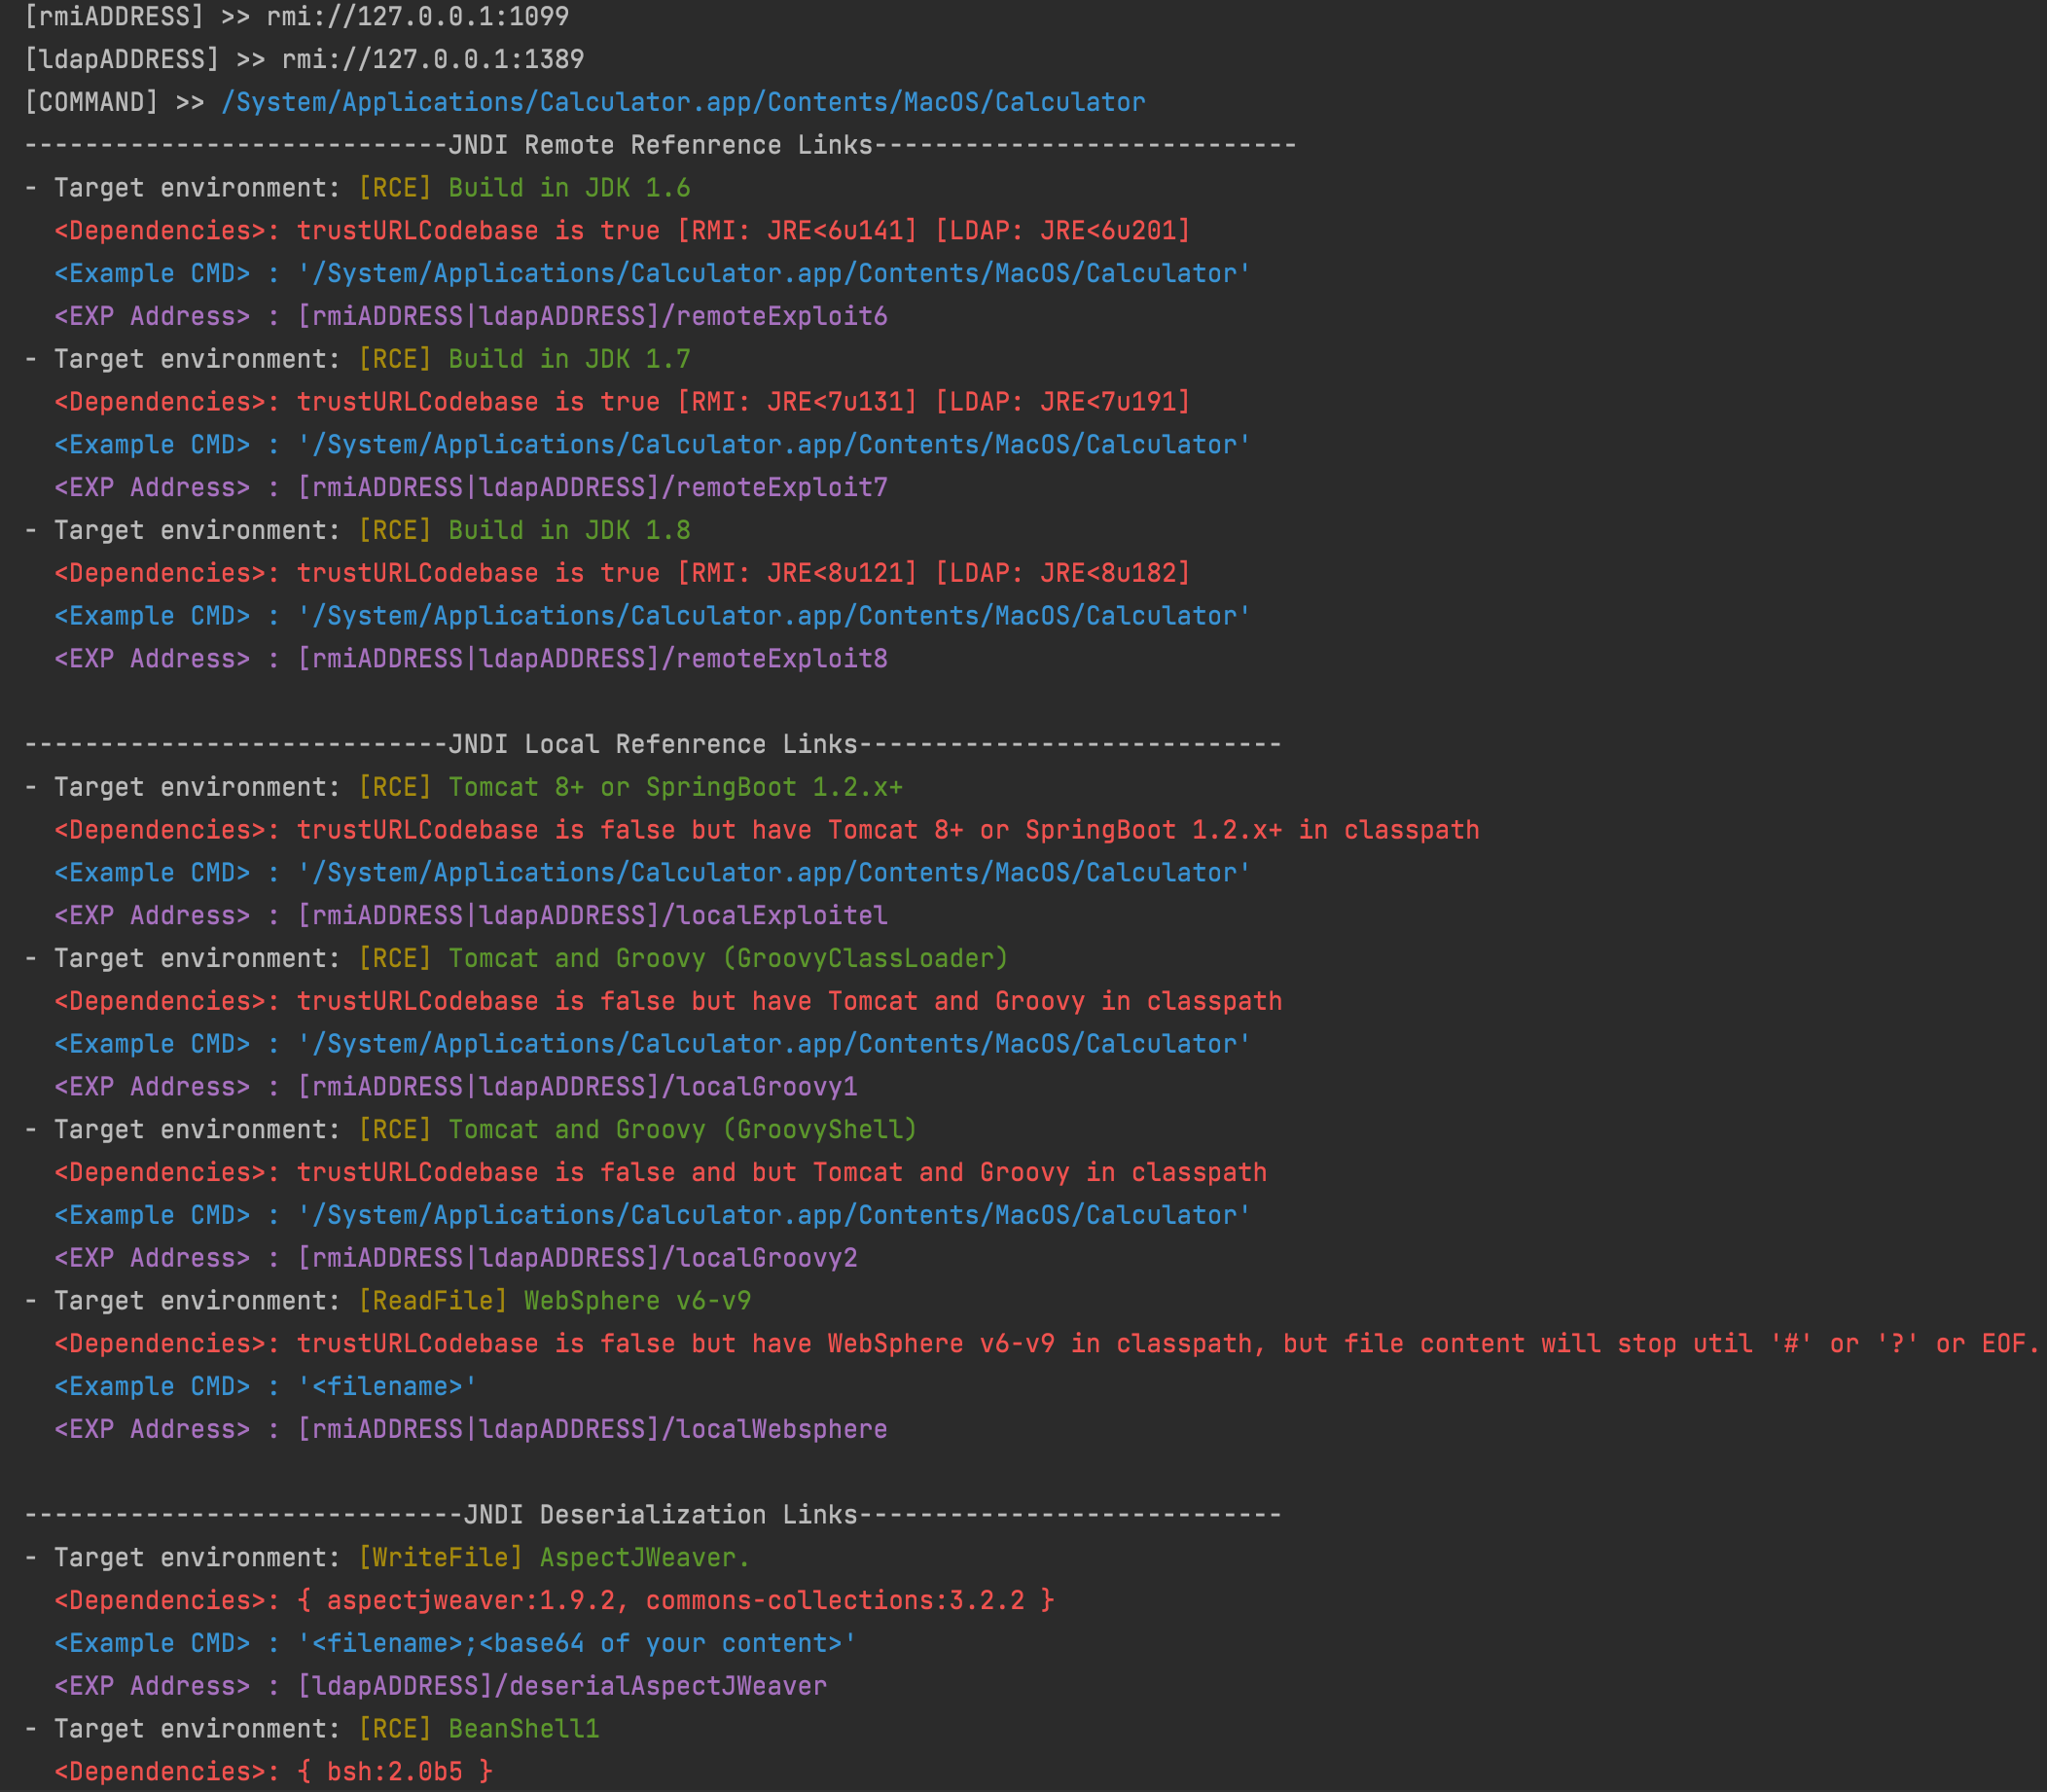 cckuailong/jndi-injection-exploit-plus
Génère des liens d'injection JNDI exploitables et des charges utiles de désérialisation avec plus de 80 gadgets, prenant en charge les serveurs RMI,…
 datadog/security-labs-pocs
Code de preuve de concept pour les exploits référencés par Datadog Security Labs.
 a2u/cve-2018-7600
💀Preuve de concept pour CVE-2018-7600 Drupal SA-CORE-2018-002
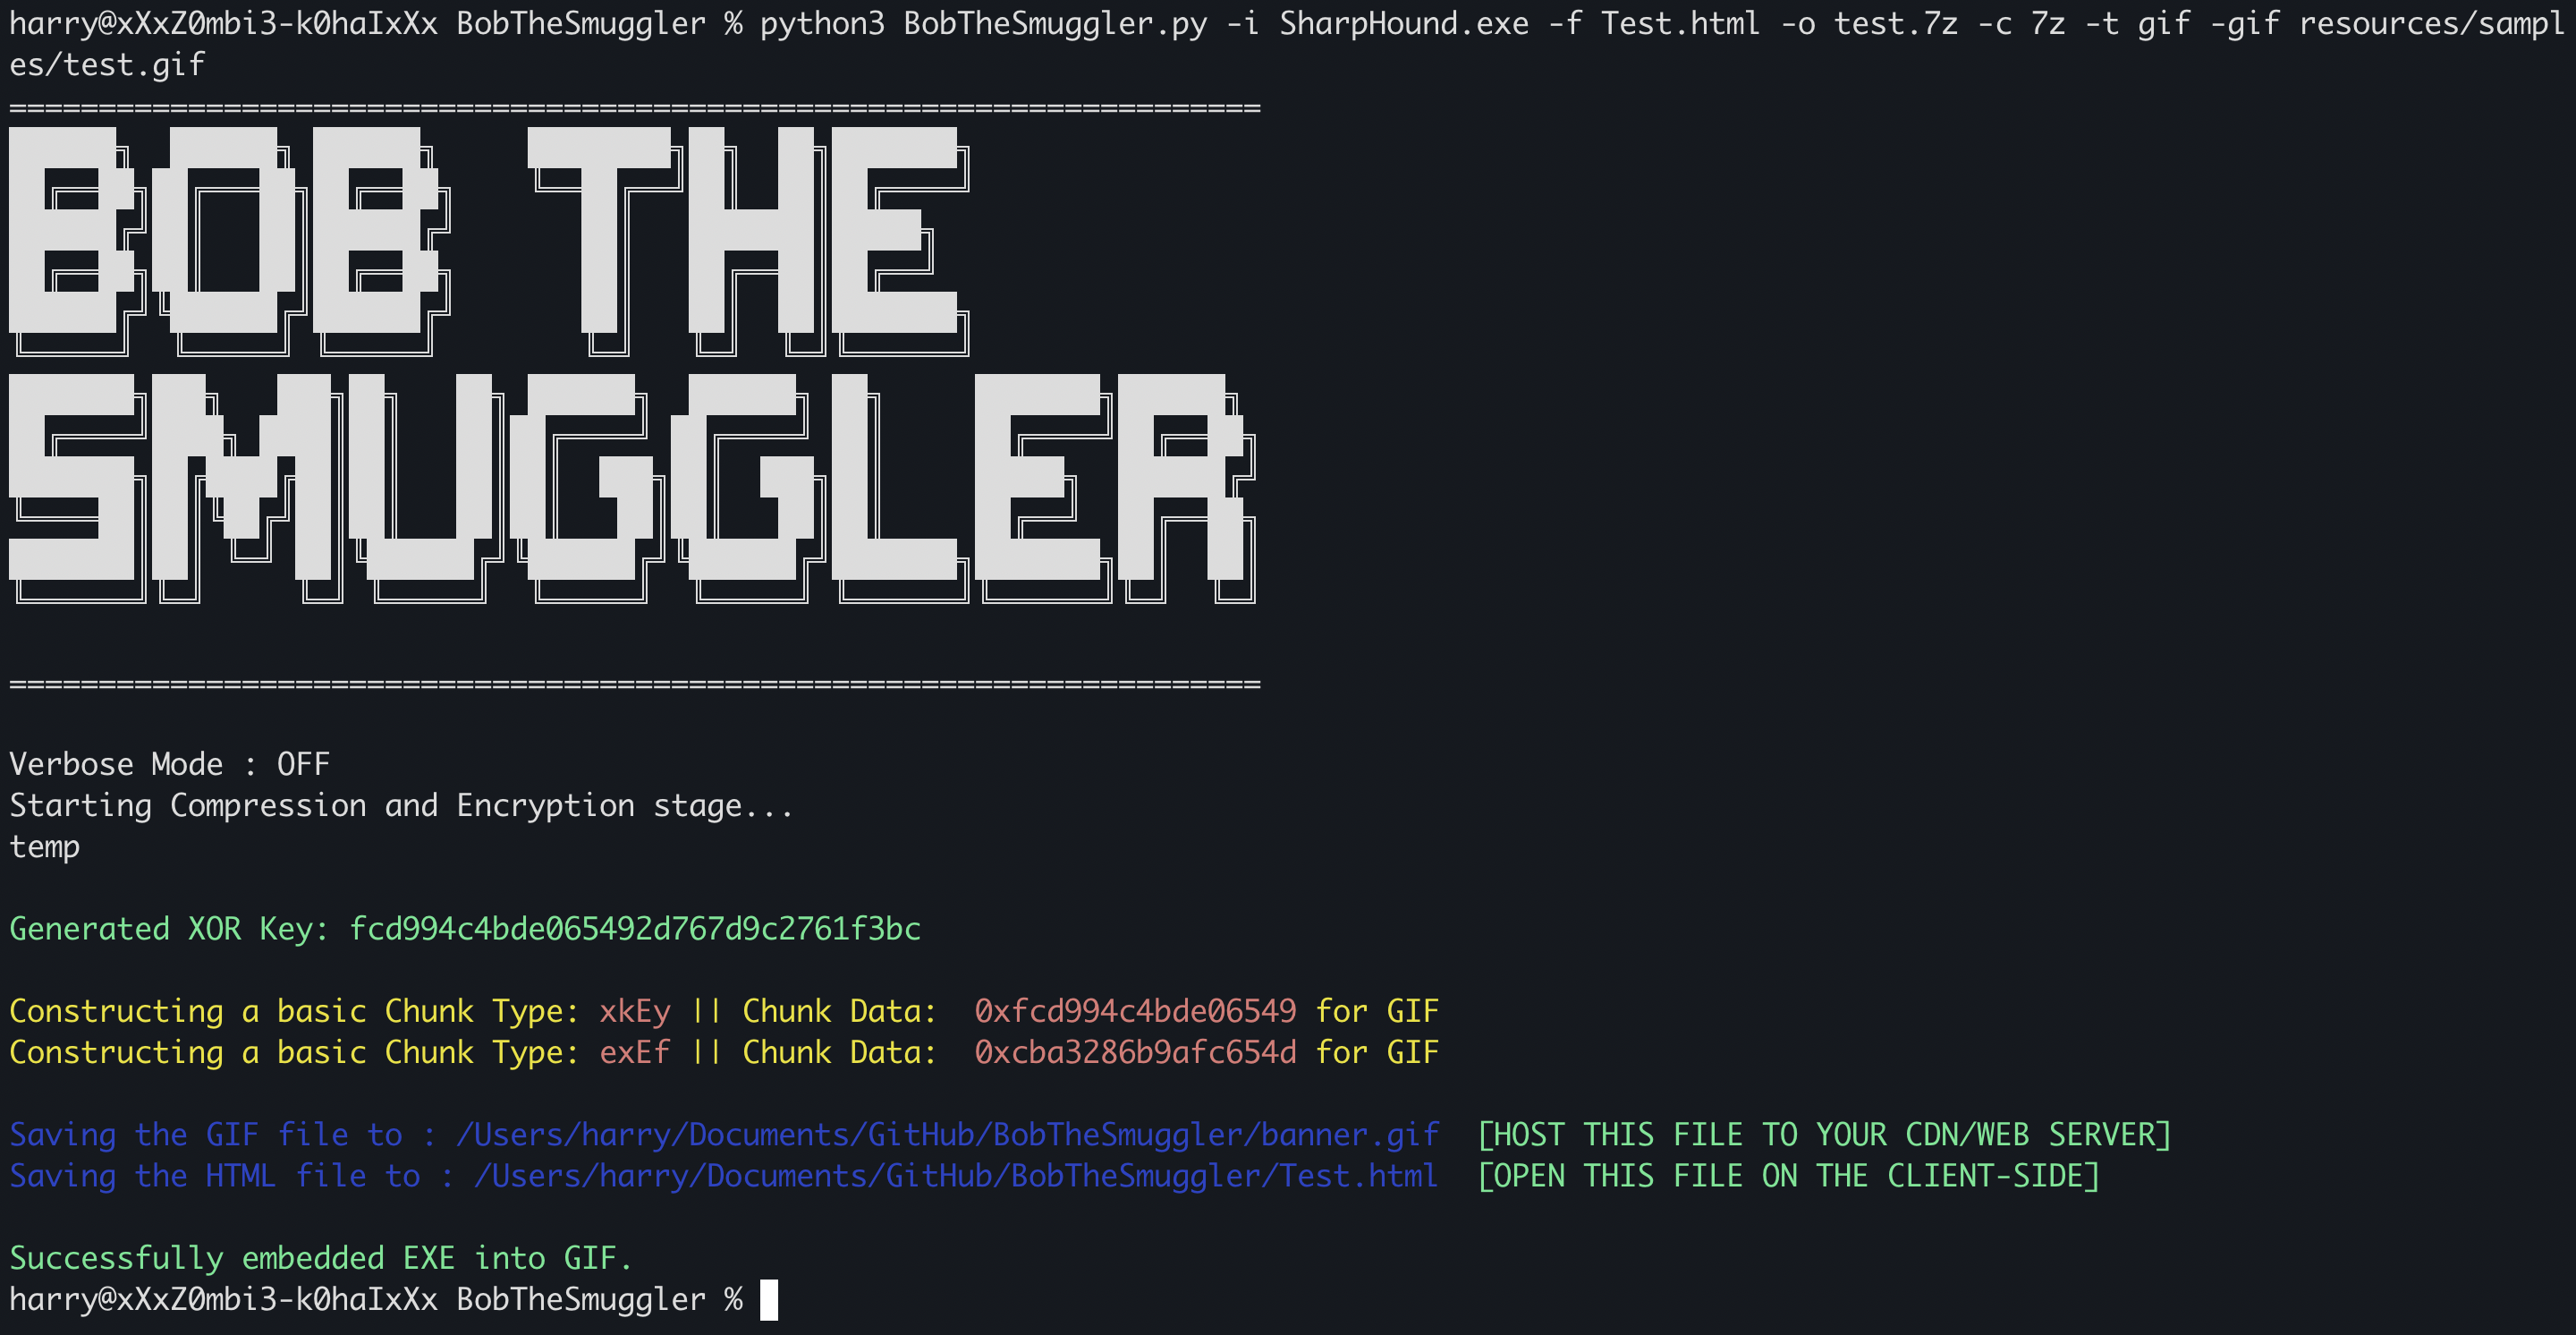 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler" : Un outil qui exploite l'attaque HTML Smuggling Attack et vous permet de créer des fichiers HTML avec des archives 7z/zip…
 lufeirider/cve-2019-2725
CVE-2019-2725 Écho de commande
 opsxcq/exploit-cve-2016-10033
Exploit d'exécution de code à distance de PHPMailer < 5.2.18 et conteneur vulnérable
 joelgmsec/pyshell
Webshell Python multiplateforme offrant un accès shell à distance sur des serveurs web avec historique des commandes, téléchargement/upload de…
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Générateur d'artefacts de détection qui vérifie le contournement d'authentification cPanel/WHM (CVE-2026-41940) et démontre une RCE via injection…
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - Contournement du téléversement JSP / Exécution de code à distance
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner,Personnaliser l'API ceye.io ou d'autres API,y compris les réseaux internes