
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…
 valtersit/wordpress-cve-scanner
Analysez votre cœur WordPress, vos thèmes et vos extensions à la recherche de CVE connues depuis la ligne de commande. Open source, auditable,…
 barcrange/cve-2024-49113-checker
Vérifie si un système est potentiellement vulnérable à CVE-2024-49113 (LDAP Nightmare) en testant la connectivité RPC, les ports LDAP, le service…
 auditinfra-io/o1js-scan
Analyseur statique sans dépendances pour les bugs de solidité des circuits zk dans les zkApps o1js/Mina et les circuits Noir
 7acini/cve-2026-102261
Vérificateur Go non destructif qui contrôle si une instance Camaleon CMS applique le correctif d'autorisation pour CVE-2026-102261 dans le point de…
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 - Élevé - À distance - SQLi - identifiant du plugin d'authentification non échappé
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 - Élevé - À distance - SQLi - La collation COLLATE est un fragment SQL brut
 jollyjumbuckk/linksysleaks
Script Python3 pour rechercher les appareils Linksys smart wifi vulnérables à CVE-2014-8244
 kaotickj/check-for-cve-2023-32629-gameover-lay
Vérification de la vulnérabilité CVE-2023-32629 "GameOver(lay)"
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.
 0xblackash/cve-2026-21589
Analyse technique et conseils de détection pour CVE-2026-21589, une vulnérabilité de traversée de chemin pré-authentification permettant un accès…
 coactionbrittlemaidenhair51/cve-2026-42978-poc-research
Exploitez et analysez CVE-2026-42978 avec un module de notifications push Windows pour la sécurité de l'IA, un terminal multi-protocole et une suite…
 major203/cve-2019-0708-scan
Scanne des plages IP pour la vulnérabilité CVE-2019-0708 (BlueKeep) avec des capacités de détection et d'exploitation basées sur Python.
 randomrobbiebf/super-secret-finder
Plugin Burp pour la correspondance de secrets
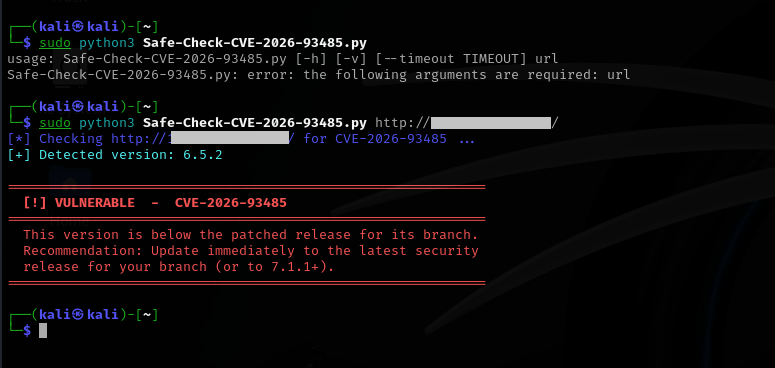 0xblackash/cve-2026-93485
Dépôt de recherche défensive pour CVE-2026-93485, une faille XSS stockée dans le cœur de WordPress, avec scanner de vérification de version, analyse…
 saina15/cve-2020-14343-lab
Labo de recherche et de reproduction contrôlées de vulnérabilités pour CVE-2020-14343 dans PyYAML
 sebastianmautner/nuclei-cve-2025-24813
Projet universitaire de développement d'un modèle pour tester en toute sécurité la CVE 2025-24813 sur un serveur. Il est intentionnellement conçu…
 fatlan/haproxy-keepalived-sec-highloads
✨ Aborde le sujet de HAProxy et Keepalived, en plus du load balancer et du cluster, la sécurité (prévention de la vulnérabilité liée à l’utilisation…








