
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 denizparlak/hayat
Hayat est un script pour rapporter et analyser les ressources de Google Cloud Platform.
 bishopfox/bigip-scanner
Déterminer la version du logiciel en cours d'exécution d'une interface de gestion F5 BIG-IP distante.
 scottjpack/shellshock_scanner
# Scanner Python pour « ShellShock » (CVE-2014-6271)
 kpomin57/waf-tester
Un programme pour tester les fonctionnalités WAF
 hahwul/s3reverse
Le format de différents buckets s3 est converti en un seul format. pour le bugbounty et les tests de sécurité.
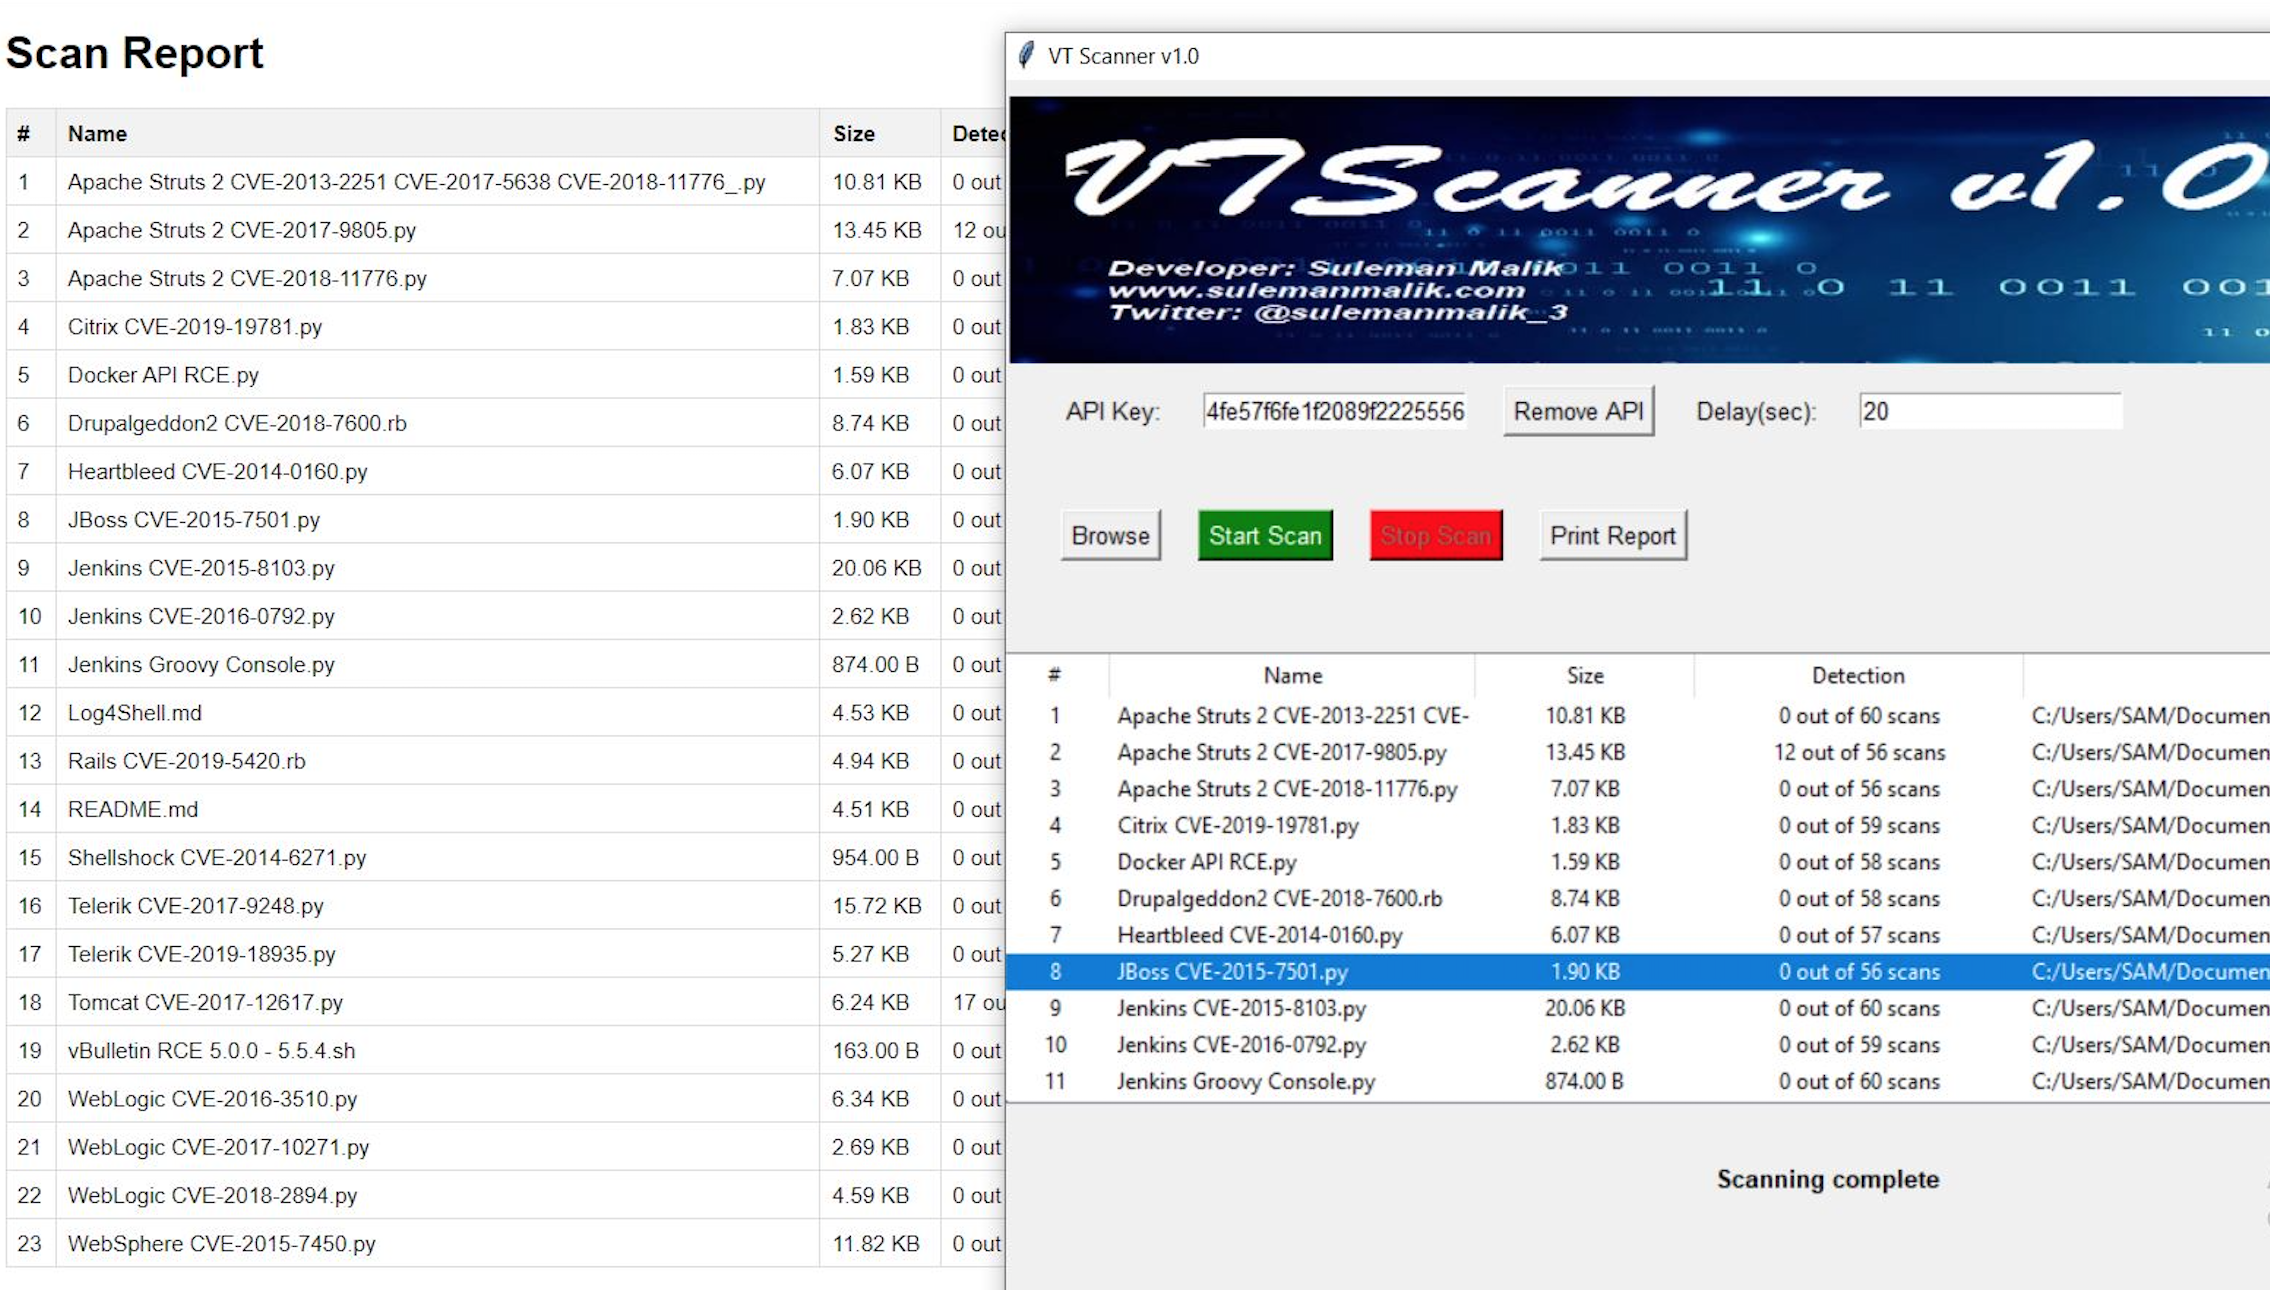 samhaxr/vtscanner
Un outil de sécurité complet basé sur Python pour l'analyse de fichiers, la détection de malwares et l'analyse dans un paysage cybernétique en…
 securelayer7/cve-2024-38856_scanner
Apache OFBiz RCE Scanner et Exploit (CVE-2024-38856)
 tpt11fb/springvulscan
Plugin de scan de vulnérabilités Spring pour burpsuite. SpringVulScan : prend en charge la détection : fuite de routes | CVE-2022-22965 |…
 evilashz/pigadvulnscanner
Détecte les vulnérabilités courantes 'one-shot' dans le domaine, notamment : NoPac, ZeroLogon, CVE-2022-26923, PrintNightMare
 tripwire/openssl-ccs-inject-test
Ce script est conçu pour la détection de serveurs vulnérables (CVE-2014-0224.) dans une large gamme de configurations. Il tente de négocier en…
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool est un outil d'exploitation graphique complet, développé en Go, un outil d'évaluation de sécurité indépendant ciblant…
 hightechsec/scarce-apache2
Un framework pour la chasse aux bugs ou le pentesting ciblant les sites web qui ont la vulnérabilité CVE-2021-41773 en public.
 stahlz/jqshell
Outil d'exploit automatisé pour CVE-2018-9206 (jQuery File Upload) avec balayage mono/multi-cible, support du proxy Tor et journalisation des sorties…
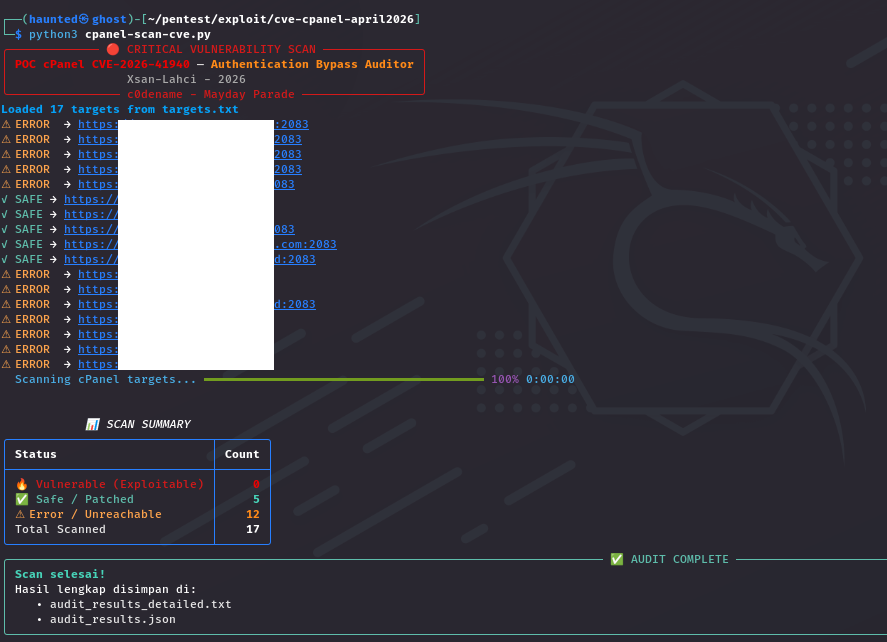 xsanflip/poc-cpanel-cve-2026-41940
Outil d'audit de sécurité multi-threadé qui détecte CVE-2026-41940, un contournement d'authentification dans cPanel/WHM, en utilisant l'injection…
 macmod/goblob
Un outil d'énumération rapide pour les blobs de stockage Azure exposés publiquement.
 coffinxp/google-api-key-scanner
Valide les clés API Google Maps contre 21 points de terminaison, révélant les services exposés avec des URL de PoC, la prise en charge du proxy et le…
 owasp/apicheck
Modular DevSecOps toolset pour les tests de sécurité des API REST, conçu pour les développeurs, les administrateurs système et les testeurs…
 smxlabs/lamma-beta
Cadre d'évaluation des vulnérabilités et d'audit pour toutes les implémentations cryptographiques.








