
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 drego85/joomlascan
Un logiciel libre pour trouver les composants installés dans le CMS Joomla, construit à partir des cendres de Joomscan.
 bishopfox/rmiscout
RMIScout utilise des stratégies de liste de mots et de force brute pour énumérer les fonctions Java RMI et exploiter les vulnérabilités de…
 ly4k/bluegate
PoC (DoS + scanner) pour CVE-2020-0609 & CVE-2020-0610 - RD Gateway RCE
 damian89/extended-ssrf-search
Scanner ssrf intelligent utilisant différentes méthodes comme parameter brute forcing en post et get...
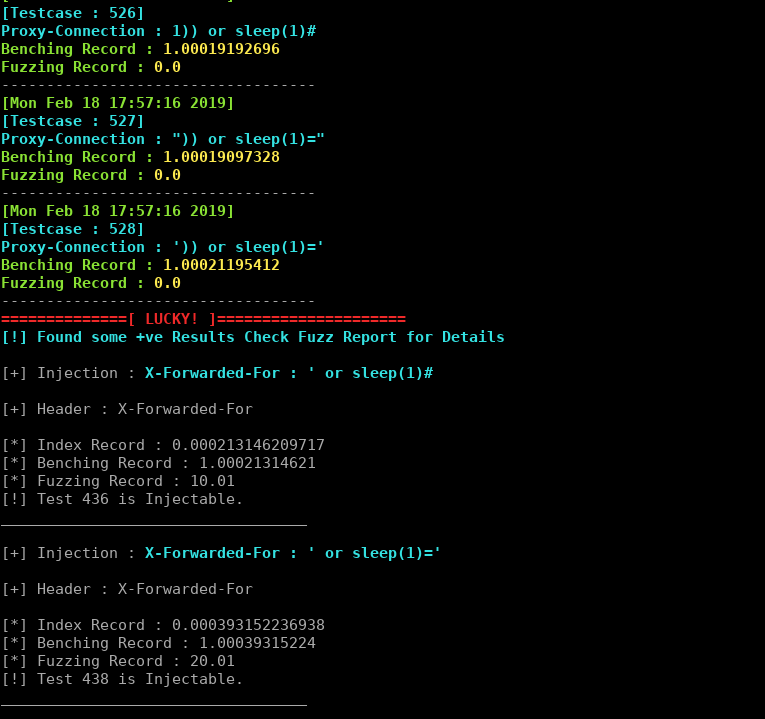 johntroony/blisqy
Version 0.2 - Exploitation d'injection SQL aveugle basée sur le temps dans les en-têtes HTTP (MySQL/MariaDB).
 wish-i-was/femida
Recherche automatisée de blind-XSS pour Burp Suite
 jakson2030/wphunter
WPHunter Un scanner de vulnérabilités WordPress
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
 4shadoww/hakkuframework
Hakku Framework test de pénétration
 evilsocket/dirsearch
Outil de brute-force concurrent de répertoires et fichiers web qui effectue des requêtes HEAD vers une URL cible en utilisant une liste de mots, avec…
 ynsmroztas/nextrce
Outil d'exploitation React Shell et Next.js RSC (CVE-2025-55182)
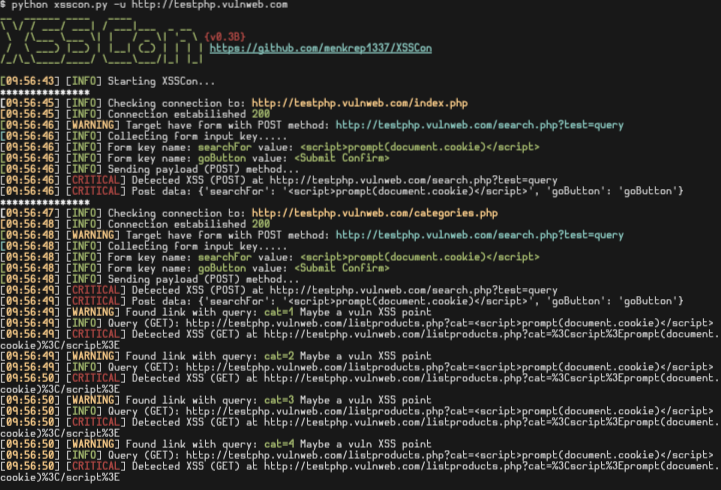 menkrep1337/xsscon
XSSCon : Outil simple de scanner XSS
 w-digital-scanner/w12scan-client
Client de découverte et de scan d'actifs réseau qui intègre nmap et masscan pour l'identification d'actifs à grande échelle, le scan de ports et le…
 leviathan36/kaboom
Un outil pour automatiser les tests d'intrusion
 paralelo14/google_explorer
Outil d'exploitation massive en Python
 rubo77/log4j_checker_beta
une vérification rapide pour savoir si votre serveur pourrait être vulnérable à CVE-2021-44228
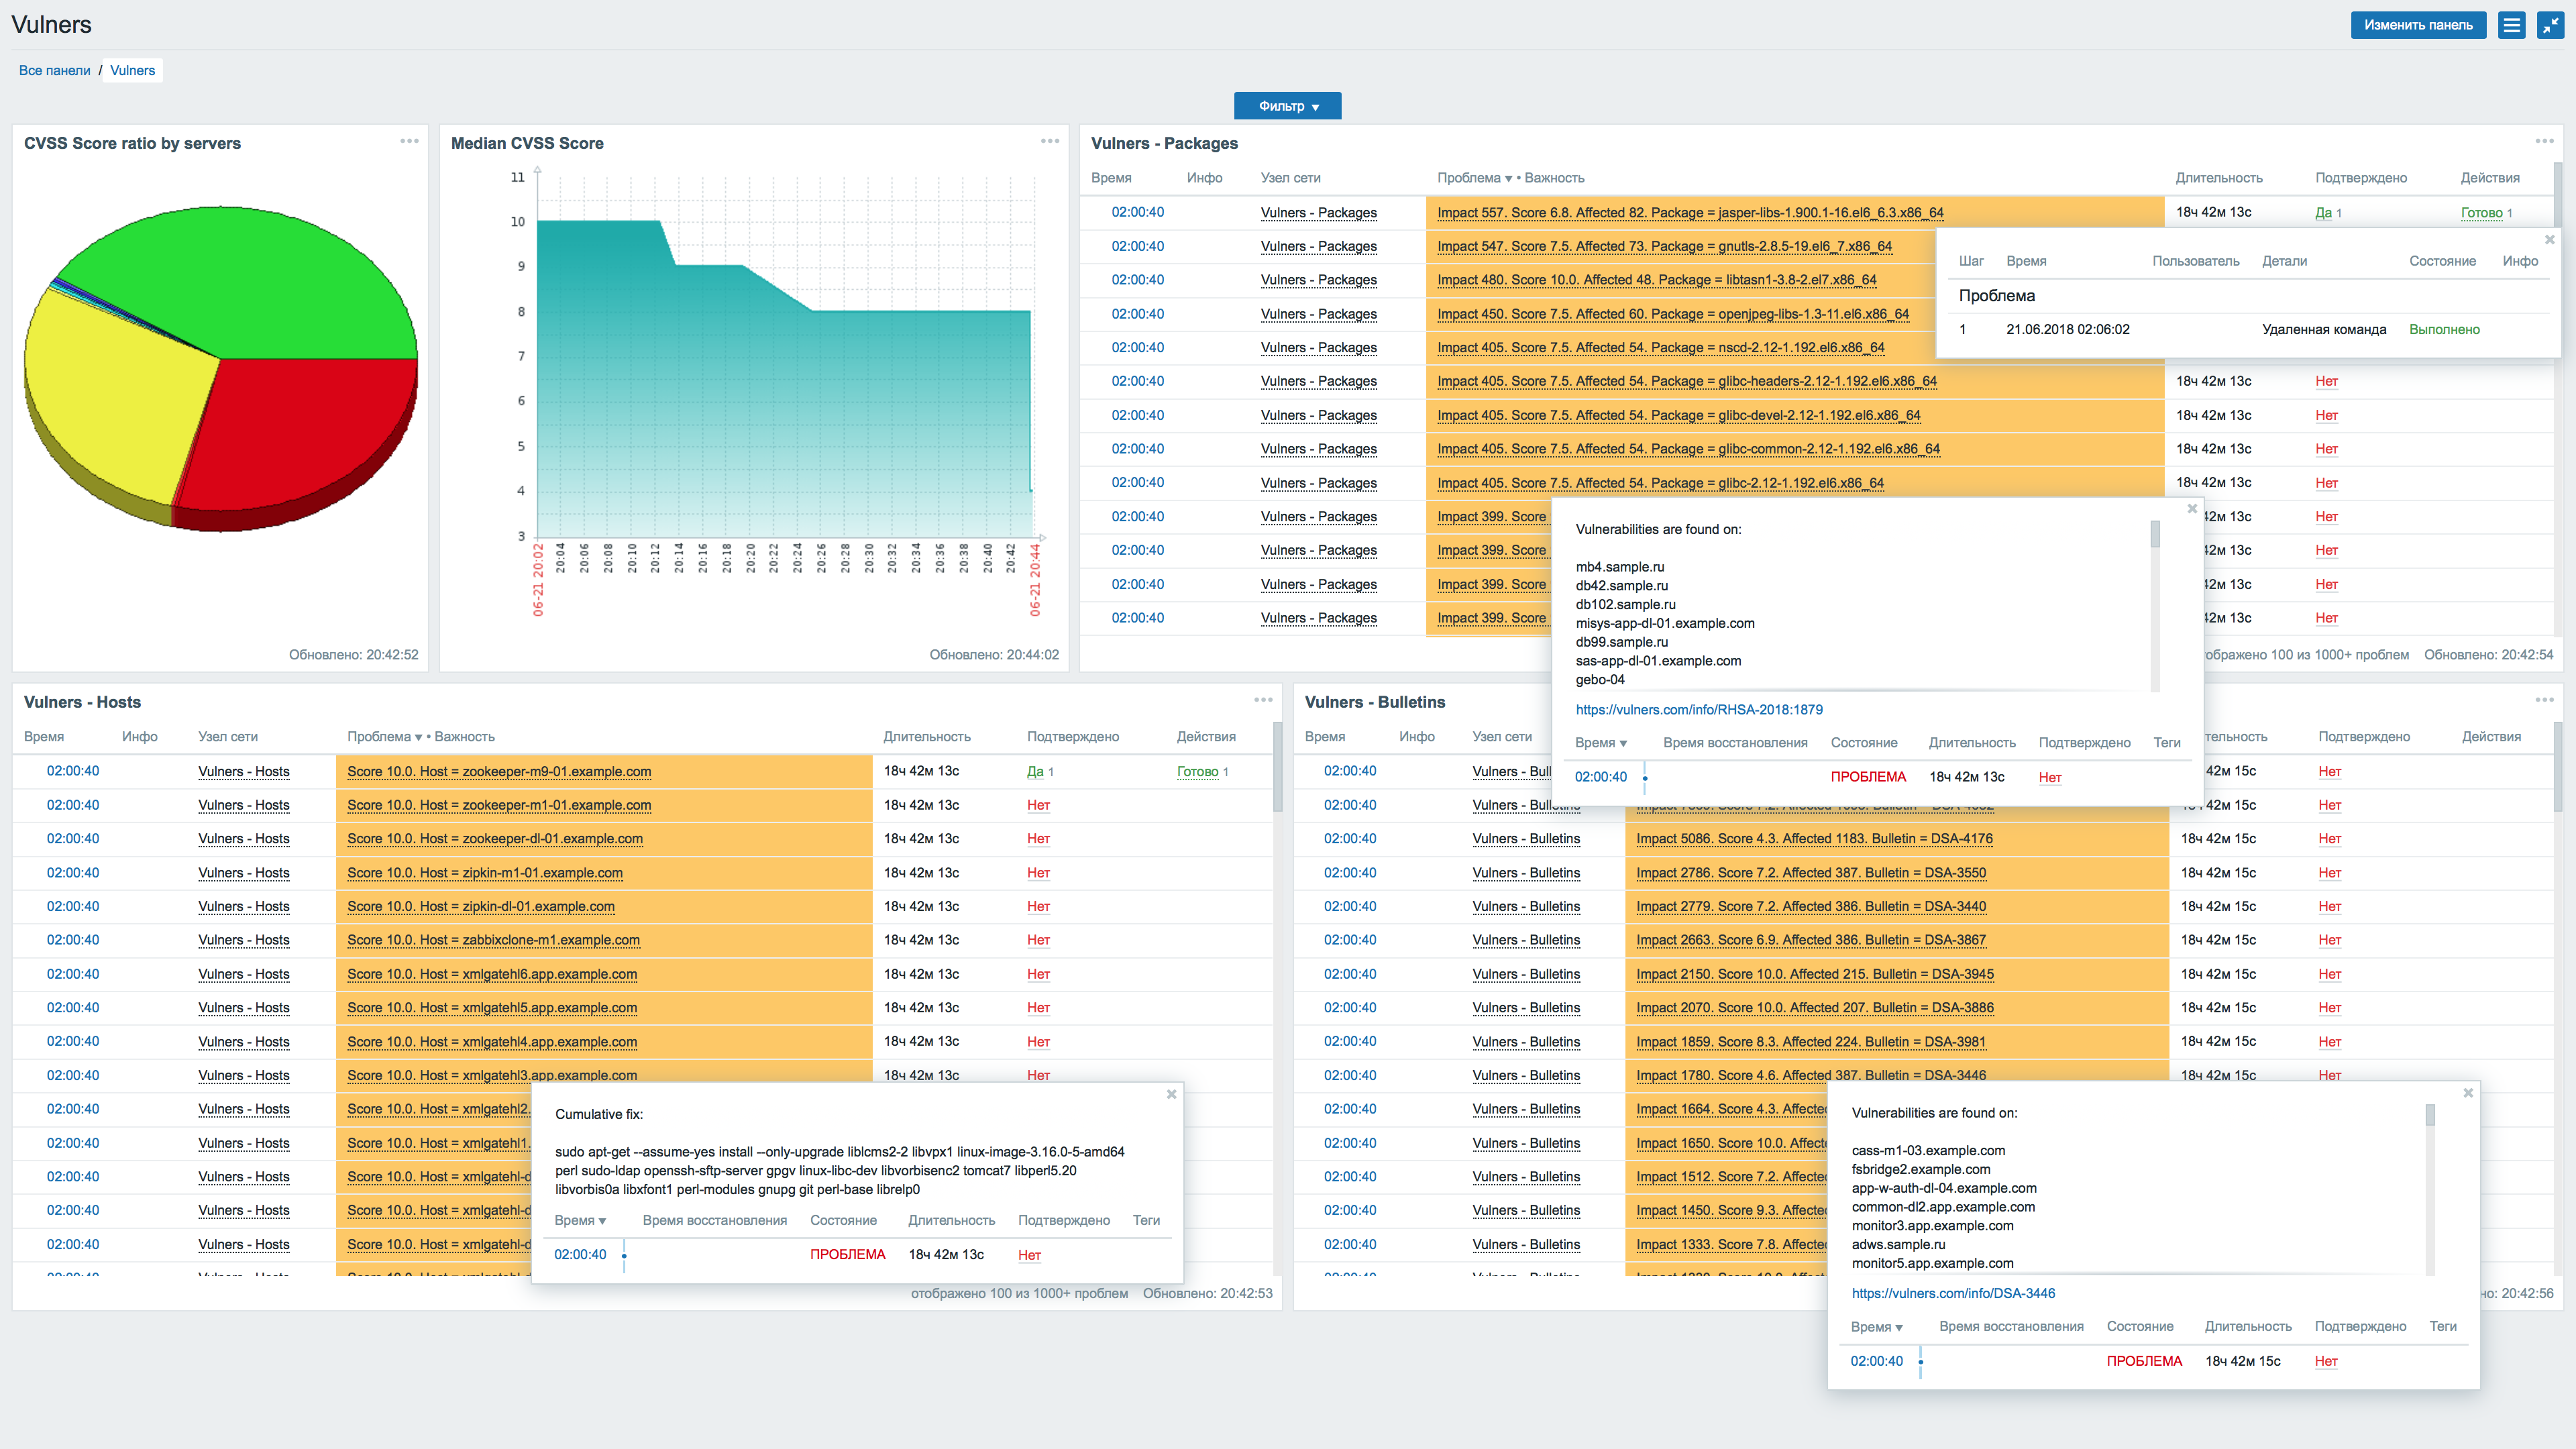 vulnerscom/zabbix-threat-control
Plugin d'évaluation des vulnérabilités Zabbix
 s4n7h0/halcyon-ide
Premier IDE pour le développement de scripts Nmap (NSE).








