
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 cuijiung/log4j-cve-2021-44228
Outil de scan et d'exploitation basé sur Java pour la détection et l'exploitation de la vulnérabilité Log4Shell (CVE-2021-44228) dans les…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Générateur d'artefacts de détection pour FortiWeb CVE-2025-25257, exploitant une injection SQL non authentifiée pour parvenir à une exécution de code…
 varchashva/vprioritizer
vPrioritizer nous permet de comprendre le risque contextualisé (vPRisk) au niveau de la relation actif-vulnérabilité dans toute l'organisation, afin…
 ztgrace/changeme
Un scanner d'identifiants par défaut.
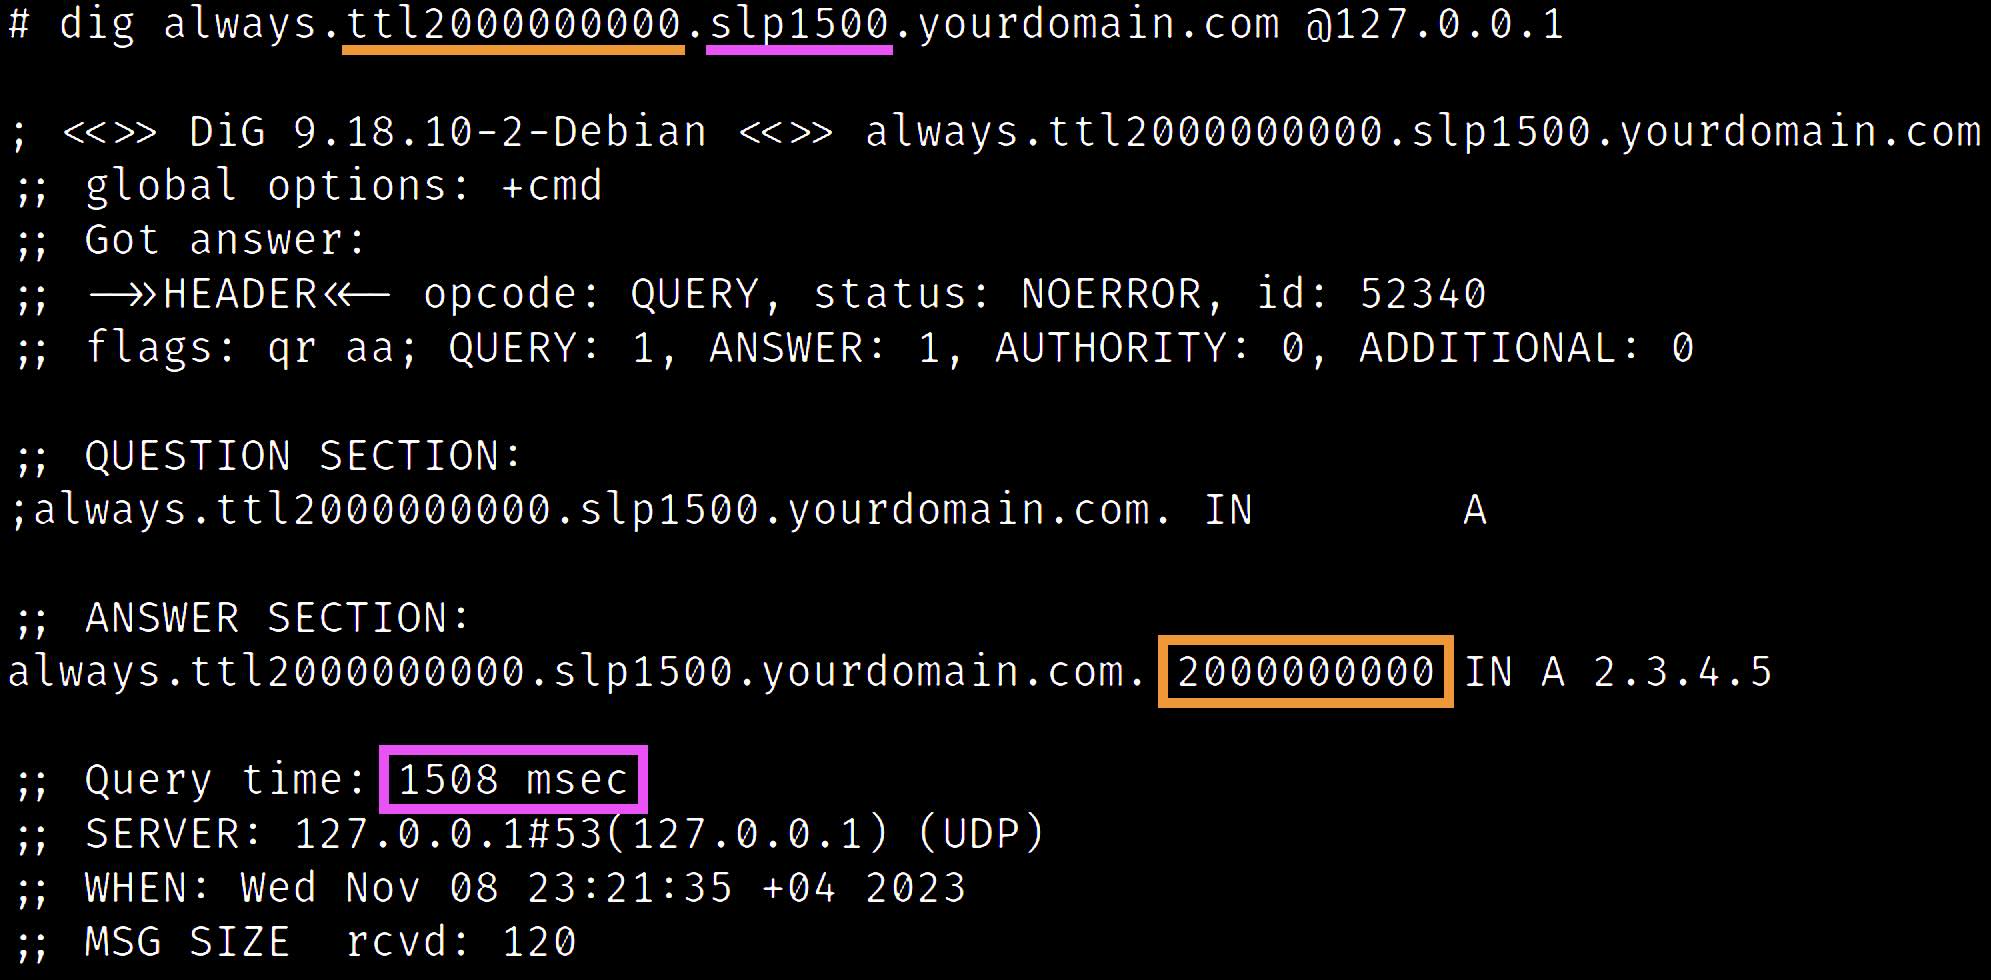 oryxlabs/polardns
PolarDNS est un serveur DNS faisant autorité spécialisé, adapté aux tests d'intrusion et à la recherche de vulnérabilités.
 olimpiofreitas/cve-2025-29927-scanner
Scanner Python qui détecte les instances Next.js vulnérables à CVE-2025-29927, identifie les versions et teste le contournement d'authentification…
 daryllundy/cve-2025-32711
Boîte à outils de détection et de remédiation basée sur PowerShell pour CVE-2025-32711 (EchoLeak), une vulnérabilité critique d'injection de commande…
 rar1991/citrix_bleed_2
Citrix Bleed 2 PoC Scanner (CVE-2025-5777)
 cediegreyhat/bigfinger
PoC RCE CVE-2023-46747
 abrewer251/cve-2025-6543_citrixnetscaler_poc
Scanneur et auditeur multi-hôte et multi-port pour les appareils NetScaler affectés par CVE-2025-6543. Prend en charge l'énumération SNMP et SSH avec…
 axisops/cve-2021-44228
Travaux de mitigation log4j
 mavrick-1/cve-2024-23113-test-env
Environnement de test basé sur Docker pour la validation des templates Nuclei de CVE-2024-23113 contre des instances FortiOS vulnérables simulées,…
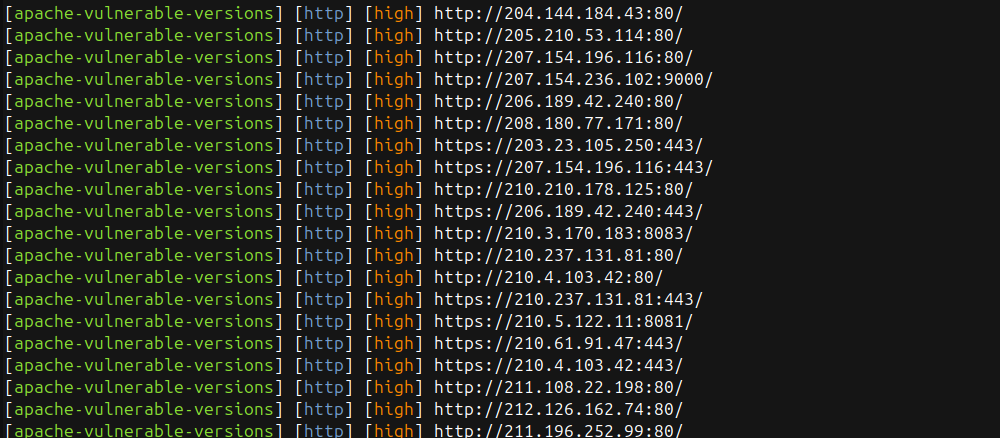 psibot/apache-vulnerable
Détecte les vulnérabilités de parcours de chemin du serveur HTTP Apache (CVE-2021-41773, CVE-2021-42013) en vérifiant l'exposition de /etc/passwd…
 bytereaper77/cve-2025-6860
Un outil en ligne de commande de preuve de concept en C pour détecter la vulnérabilité d'injection SQL.
 securityuniversalorg/secusphere
Platforme DevSecOps centralisée pour la gestion des vulnérabilités, l'intégration de la sécurité CI/CD, l'agrégation automatisée des évaluations de…
 forceea001/cve-2024-40898-ssl-bypass-detection
Ce script Python est un scanner Proof-of-Concept (PoC) permettant de détecter la vulnérabilité CVE-2024-40898, qui affecte la validation des…
 r4p3c4/cve-2024-21762-exploit-poc-fortinet-ssl-vpn-check
Vérifie si votre pare-feu est vulnérable à CVE-2024-21762 (RCE sans authentification)
 th-secforge/cve-2025-30208
CVE‑2025‑30208 est une vulnérabilité de lecture arbitraire de fichiers de sévérité moyenne dans le serveur de développement Vite (un outil de…








