
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 imbas007/cve-2025-53770-vulnerable-scanner
Script Python pour scanner les hôtes SharePoint à la recherche de CVE-2025-53770 à l'aide de payloads personnalisés, avec interception optionnelle du…
 yukinime/cve-2025-34085
Scanner et exploit automatisés pour CVE-2025-34085, une RCE non authentifiée dans le plugin WordPress Simple File List. Prend en charge le scan…
 tripoloski1337/cve-2025-53770-scanner
Script Python pour détecter et vérifier la vulnérabilité CVE-2025-53770 sur les systèmes cibles, permettant une évaluation rapide de la sécurité et…
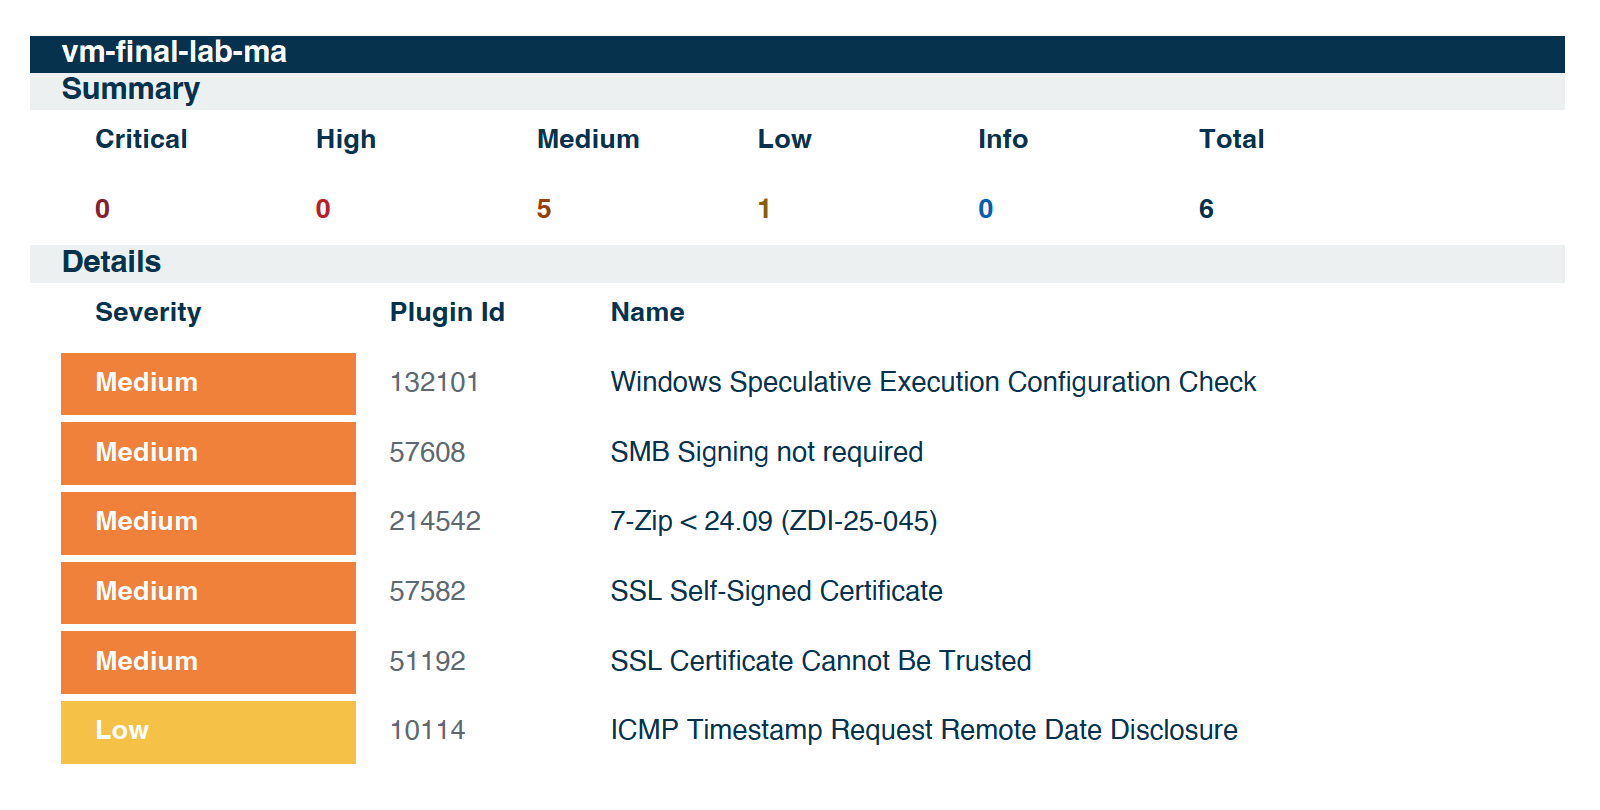 malaya-m/cve-2013-3900-remediation-report
Guide de correction étape par étape pour la vulnérabilité CVE-2013-3900 WinVerifyTrust sur Windows Server 2019, comprenant une correction de…
 grupooruss/cve-2025-53770-checker
Vérifie si un serveur SharePoint sur site est vulnérable à CVE-2025-53770
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 et informations de détection
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Un nouveau scanner de sécurité Web open source.
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…
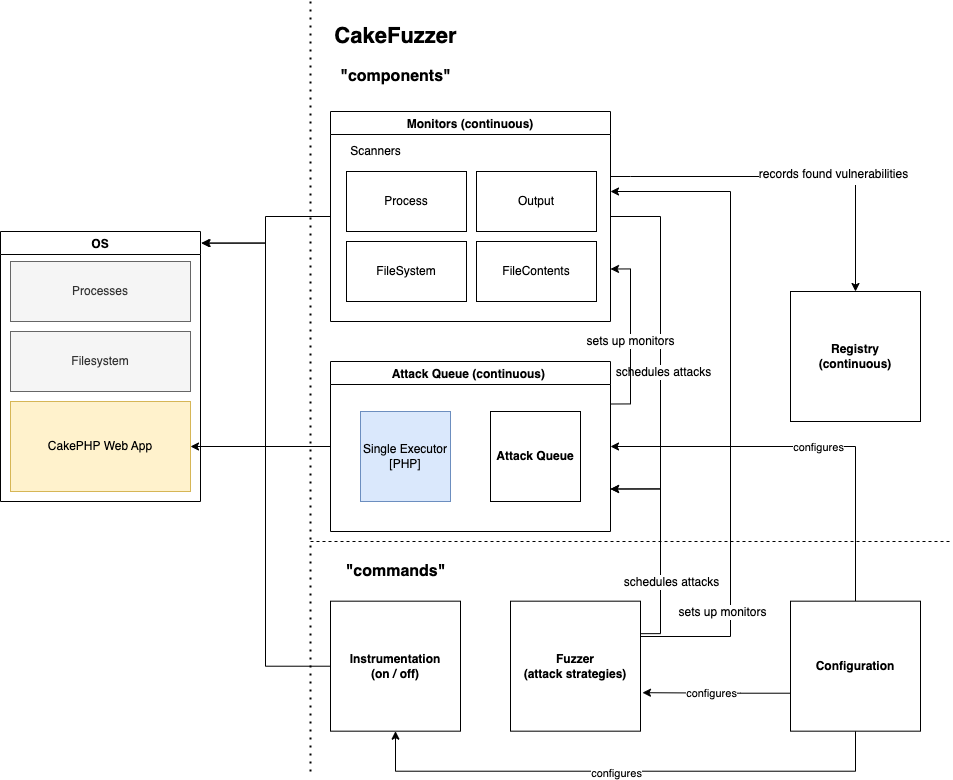 zigrin-security/cakefuzzer
Cake Fuzzer est un projet conçu pour aider à découvrir automatiquement et en continu les vulnérabilités dans les applications web créées à partir de…
 daryllundy/cve-2025-32463
Cadre de détection pour la vulnérabilité d'élévation de privilèges sudo CVE-2025-32463. Fournit une surveillance en temps réel, une analyse…
 n1ckdunn/exploitivator
Automatiser le scan et l'exploitation Metasploit
 x00byte/putscanner
Un outil qui identifie les répertoires web accessibles en écriture dans Apache Tomcat via la méthode HTTP PUT [CVE-2025-24813]
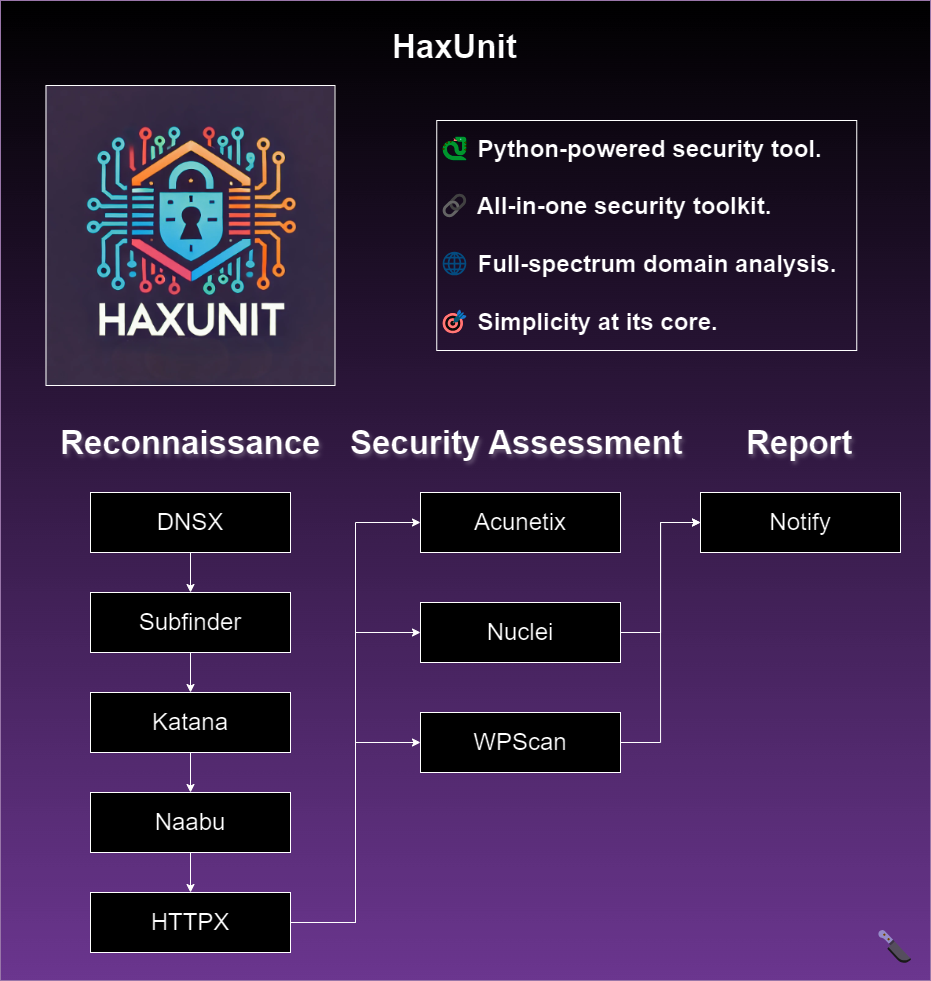 bandit-haxunit/haxunit
Outil automatisé de reconnaissance de domaines web et d'évaluation de sécurité, intégrant l'énumération de sous-domaines, le scan de ports, le scan…
 olimpiofreitas/cve-2025-5349-scanner
Scanner basé sur Python pour CVE-2025-5349 qui sonde des plages IP et des hôtes sur les ports HTTP/HTTPS afin de détecter des instances Citrix…
 vmware-archive/burp-rest-api
API REST/JSON pour l'outil de sécurité Burp Suite.
 jayvillain/scan-cve-2025-6058
Scanneur basé sur Python pour CVE-2025-6058, conçu pour détecter et évaluer les systèmes vulnérables à cette faille de sécurité spécifique.
 ill-deed/cve-2025-34085-multi-target
Scanneur multi-cible RCE non authentifié pour CVE-2025-34085 affectant le plugin WordPress Simple File List. Télécharge, renomme et déclenche des…
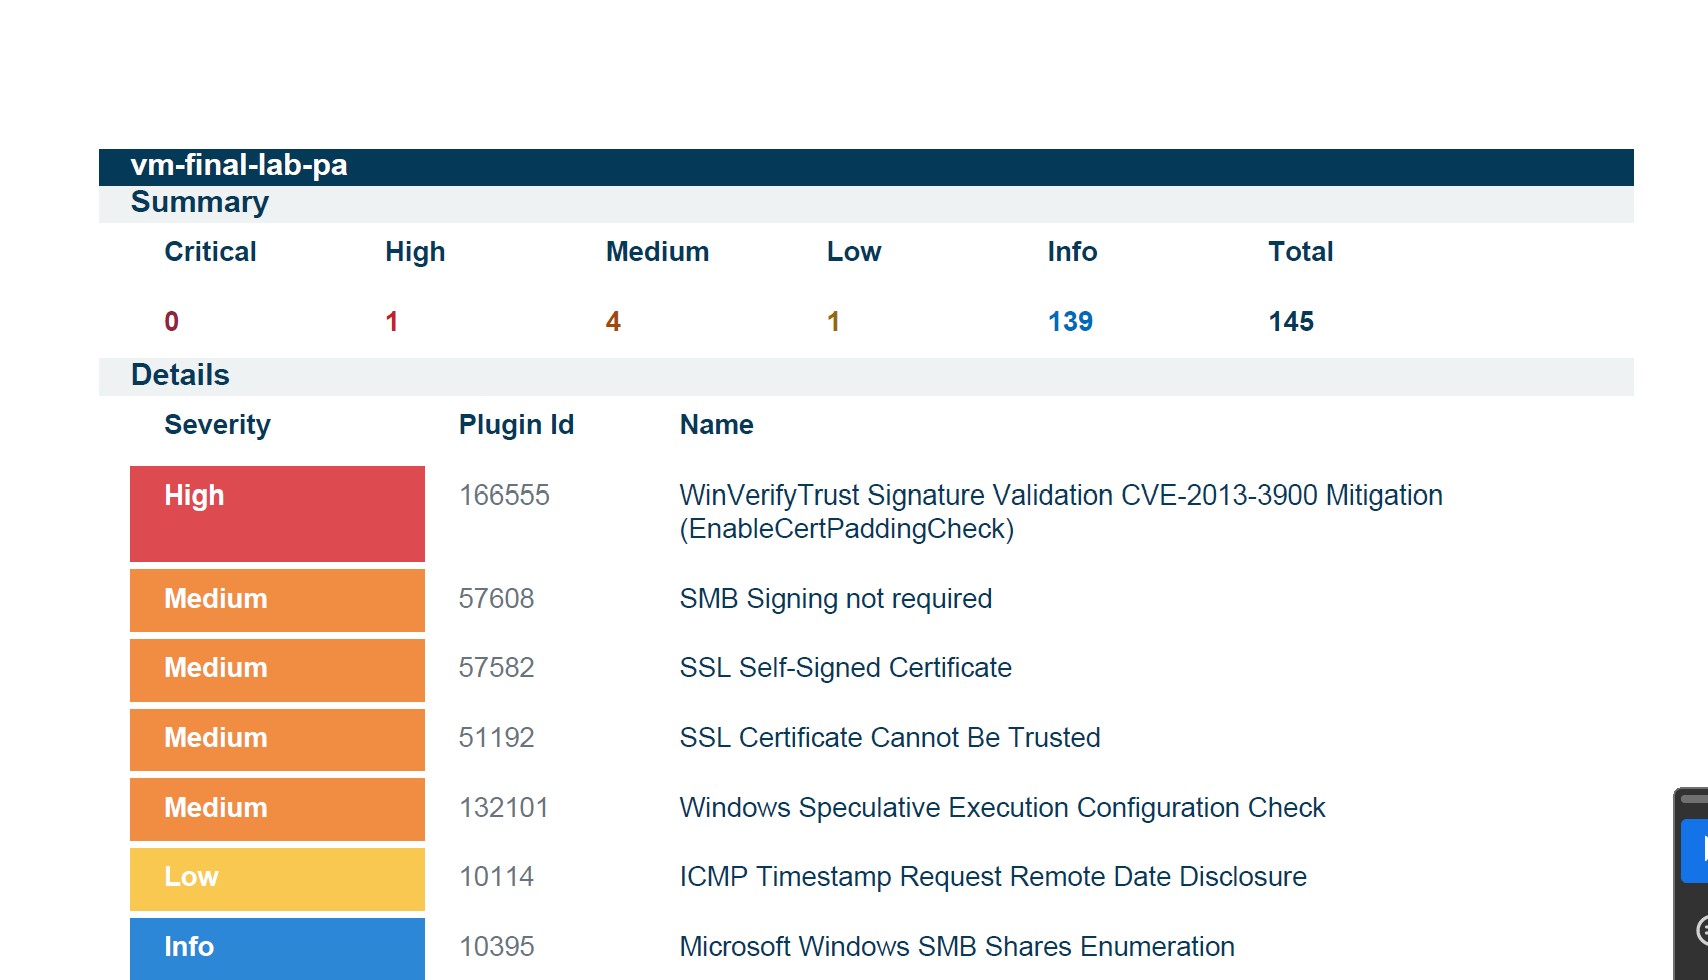 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
Rapport de correction étape par étape pour CVE-2013-3900 sur une VM Azure Windows Server 2019, en utilisant les scans authentifiés de Tenable/Nessus…








