
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 radzarr/wsusresponder
Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)
 battalionx/http-oracle-ebs-cve-2025-61882.nse
Nmap NSE script pour la détection de CVE-2025-61882 dans Oracle E-Business Suite avec des vérifications multi-niveaux, notamment l'empreinte, les…
 jlinebau/cve-2025-55315-scanner-monitor
Scripts rapides et simples pour analyser les serveurs vulnérables et les moniteurs au niveau des paquets.
 bambooqj/cve-2025-3248
Langflow, lors de l'analyse et de la compilation AST du « code de vérification » soumis par l'utilisateur, appelle les fonctions Python…
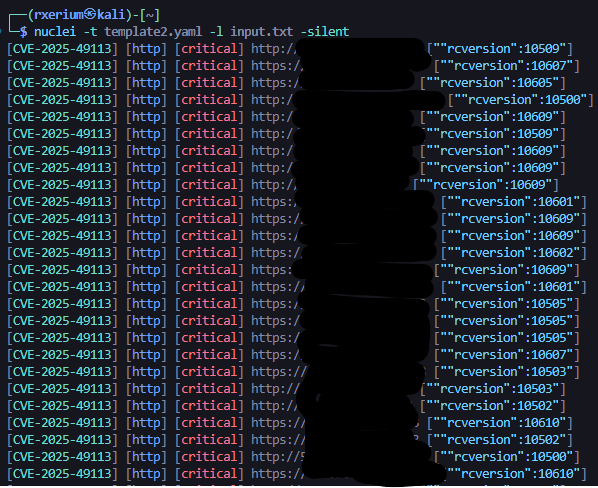 rxerium/cve-2025-49113
Détection pour CVE-2025-49113
 rxerium/cve-2025-53072-cve-2025-62481
Détection pour CVE-2025-53072 + CVE-2025-62481
 taptap/cve-2025-59489
Analyseur automatisé qui détecte la vulnérabilité d'injection au runtime Unity CVE-2025-59489 dans les APK Android en extrayant la version d'Unity et…
 autocode07/cisagov__check-cve-2019-19781.4142e02b
Utilitaire en ligne de commande pour vérifier si un hôte est vulnérable à CVE-2019-19781 (Citrix ADC/NetScaler). Analyse un seul hôte et rapporte…
 fcavallarin/domdig
Scanner DOM XSS pour les applications monopages
 gopinaath/cve-2025-49844-discovery
Audite les clusters AWS ElastiCache Redis/Valkey pour détecter leur exposition réseau, en vérifiant les routes VPC, sous-réseaux et passerelles…
 nickops87/spring4shell-python-firewall-poc
Preuve de concept (POC) d'un pare-feu simple en Python conçu pour atténuer l'attaque RCE Spring4Shell (CVE-2022-22965) en inspectant et en bloquant…
 0axz-tools/cve-2024-13513.py
Analyseur et exploitant automatisé pour CVE-2024-13513 dans le plugin WordPress Oliver POS, vérifiant les installations vulnérables et modifiant les…
 drackyjr/cve-2025-9784
Script Bash pour tester la vulnérabilité DoS HTTP/2 CVE-2025-9784 dans les serveurs Undertow. Mesure les temps de réponse de base, simule des…
 anothersec/cve-2014-4725
MailPoet Newsletters <= Téléchargement arbitraire de fichiers (exploiter)
 angelusrivera/cve-2025-49844
Scanner et guide pédagogique pour CVE-2025-49844 (RediShell), une vulnérabilité use-after-free dans les scripts Lua de Redis. Vérifie l'exposition…
 shalevo13/se7enslip
Un scanner et testeur de la CVE-2025-11001 de 7-zip
 rxerium/cve-2023-40000
Plugin LiteSpeed Cache pour WordPress qui pourrait permettre à des utilisateurs non authentifiés d'élever leurs privilèges
 rxerium/cve-2024-32444
Un problème d'élévation de privilèges non authentifiée, référencé sous le nom de CVE-2024-32444 (score CVSS : 9.8).








