
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 gui2000guix-ui/cve-2021-21980-nuclei-poc
Modèle Nuclei et Mock Server pour CVE-2021-21980 (vSphere Path Traversal)
 pkxk5pr6m2-web/cve-2021-21980-nuclei-poc
Modèle Nuclei et serveur simulé pour CVE-2021-21980 (traversée de chemin vSphere)
 yunus-a1i/veeam-cve-2023-27532-mock
Modèle de détection basé sur Nuclei pour CVE-2023-27532 dans Veeam Backup & Replication, permettant une analyse automatisée de la vulnérabilité…
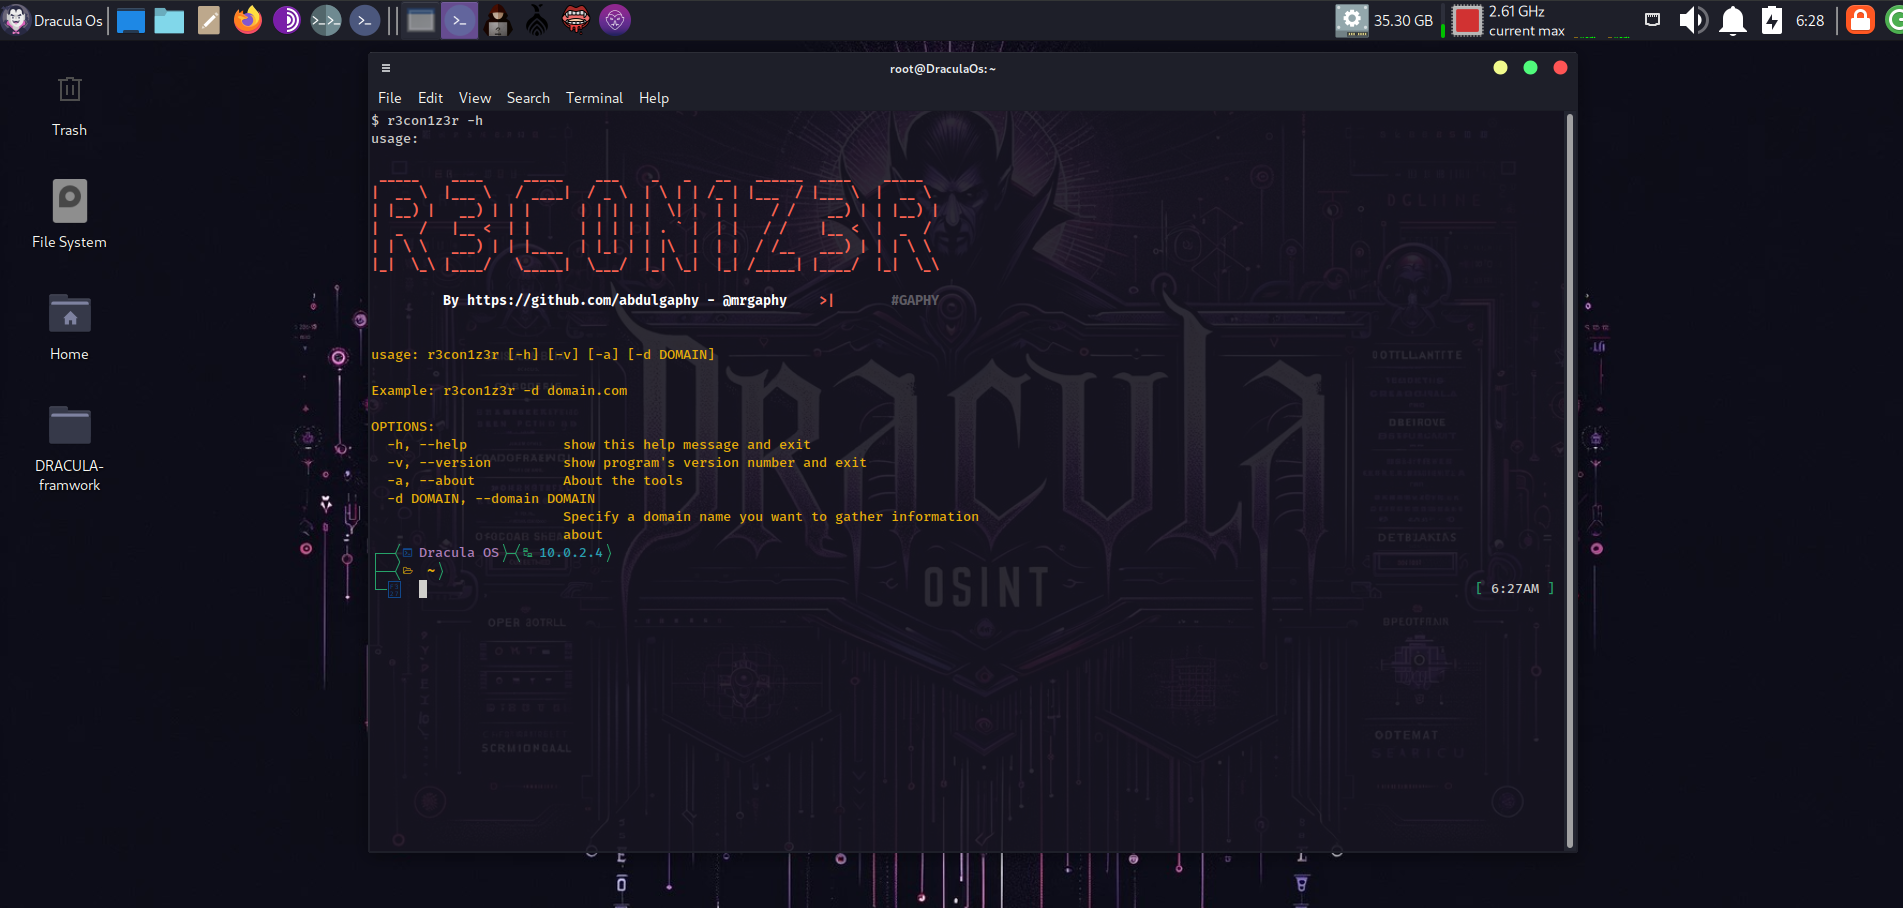 emrekybs/draculaos
Dracula OS est un système d'exploitation Linux méticuleusement conçu pour les missions d'OSINT (Open Source Intelligence) et de Cyber Intelligence.
 rashedhasan090/aegisjava
J'ai créé AegisJava, un outil pour corriger (détecter et atténuer) CVE-2025-30749.
 zhert-lab/cve-2025-61882-cve-2025-61884
Avertissement : Utilisez à vos propres risques, je ne serai pas responsable des activités illégales que vous pourriez mener sur des infrastructures…
 softrams/bulwark
Un outil de gestion des actifs et des vulnérabilités organisationnelles, avec intégration Jira, conçu pour générer des rapports de sécurité des…
 jinxia62/oracle-identity-manager-cve-2025-61757
Vulnérabilité d'exécution de code à distance Oracle Identity Manager CVE-2025-61757
 drackyjr/cve-2025-3248-exploit
Un framework d'exploitation complet en Python pour tester et démontrer CVE-2025-3248, une vulnérabilité critique d'exécution de code à distance non…
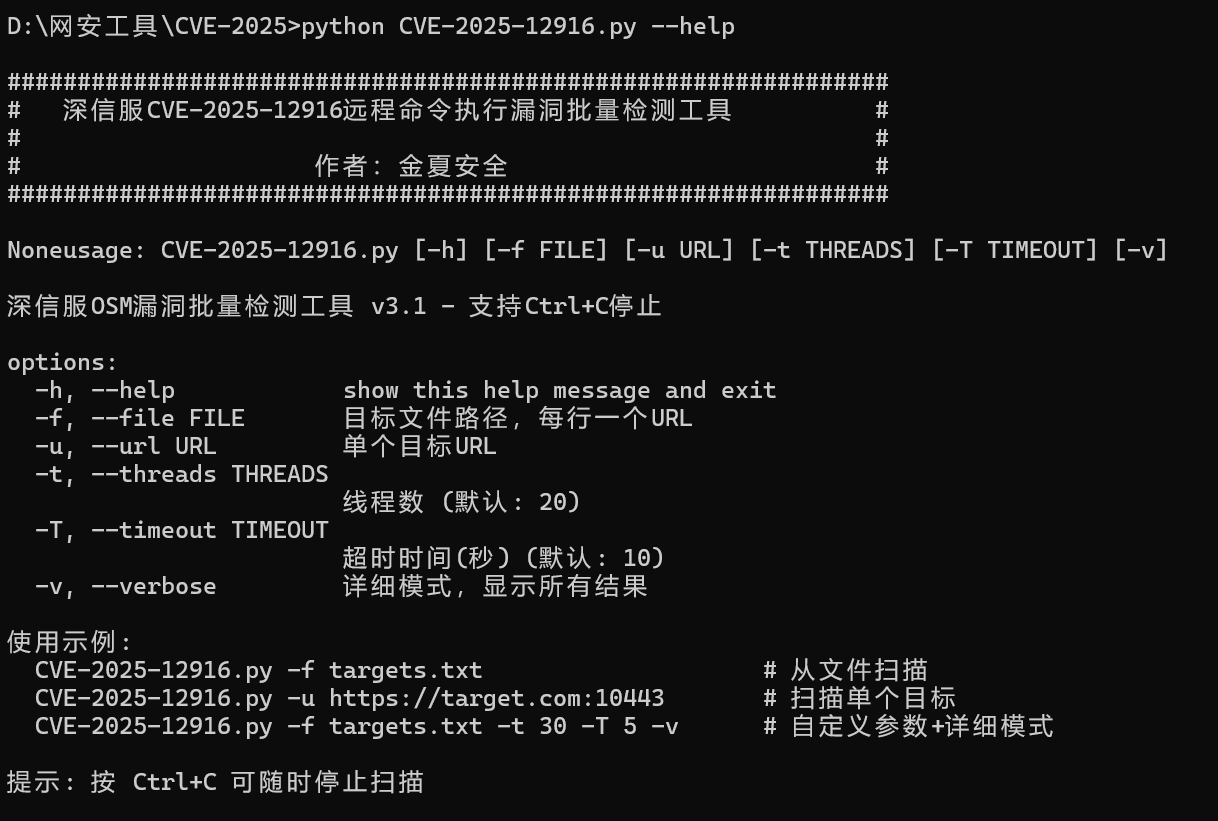 jinxia62/sangfor-cve-2025-12916
Outil de détection par lot de la vulnérabilité d'exécution de commande à distance CVE-2025-12916 de Sangfor || Auteur : Jinxia Security
 tenable/terrascan
Détectez les violations de conformité et de sécurité dans l'Infrastructure as Code pour atténuer les risques avant de provisionner une infrastructure…
 tillson/git-hound
Outil de reconnaissance GitHub rapide. Scanne les secrets divulgués sur l'ensemble de GitHub, pas seulement les dépôts et organisations connus. Prise…
 drackyjr/cve-2021-42013
Scanner basé sur Python pour détecter les vulnérabilités de traversée de chemin et d'exécution de code à distance CVE-2021-41773 et CVE-2021-42013…
 chvancooten/bugbountyscanner
Un script Bash et une image Docker pour la reconnaissance Bug Bounty. Conçu pour une utilisation headless.
 ajutamangdev/hatiyar
Framework modulaire de test d'intrusion avec un shell interactif de type Metasploit, des modules d'exploitation CVE pré-construits et des capacités…
 voidsshadows/hikvision-city-hunter
Cet outil est une évolution moderne des anciens PoC comme ceux pour CVE-2017-7921 et ICSA-17-124-01, mis à jour pour 2025 avec une sortie console en…
 sensepost/cve-2025-64446
Un scanneur pour la vulnérabilité FortiNet CVE-2025-64446
 fox-it/citrix-netscaler-triage
Outil de triage forensique pour les appareils Citrix NetScaler, doté d'un scanner IOC basé sur Dissect pour les webshells, le timestomping et les…








