
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 zemarkhos/cve-2025-55182-exploit-poc-scanner
Outil d'exploitation pour CVE-2025-55182 et CVE-2025-66478 dans React Server Components et Next.js, avec gadgets RCE, lecture/écriture de fichiers,…
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 nu11secur1ty/kali-linux-docker
kali-linux-docker
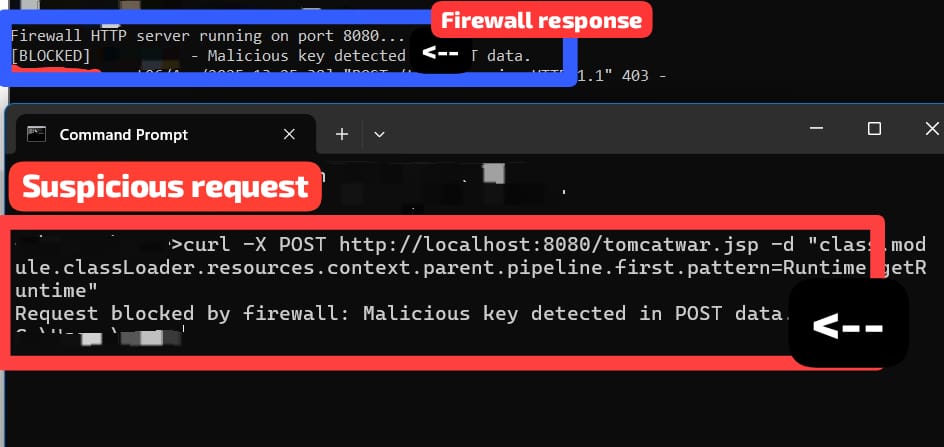 salo-404/firewall
🔒 Défense contre le pare-feu Spring4Shell — Simulation d'incident de cybersécurité Ce projet fait partie d'une simulation de travail en…
 name/log4j-remediation
Découvrir et remédier à la vulnérabilité Log4Shell [CVE-2021-45105]
 lochiiconnectivity/vulnupnp
Découvrez les périphériques uPNP vulnérables à CVE-2013-0229 / CVE-2013-0230 / CVE-2012-5958 / CVE-2012-5959
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Corriger les images Docker Pulsar avec la mise à jour Log4J 2.17.1 pour atténuer les vulnérabilités de sécurité Apache Log4J, y compris Log4Shell.
 anonymous121029034720384234234/py-network-scanner
Boîte à outils avancée de tests de pénétration réseau avec évaluation des vulnérabilités SSH, exploitation de CVE-2018-15473, capacités de force…
 sleepthegod/dns-zone-audit
Ce script Bash vérifie les domaines pour les erreurs de configuration de transfert de zone DNS (CVE-1999-0532). Il interroge les serveurs de noms et…
 yili-soc/vm-homelab-log4shell-assessment
Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…
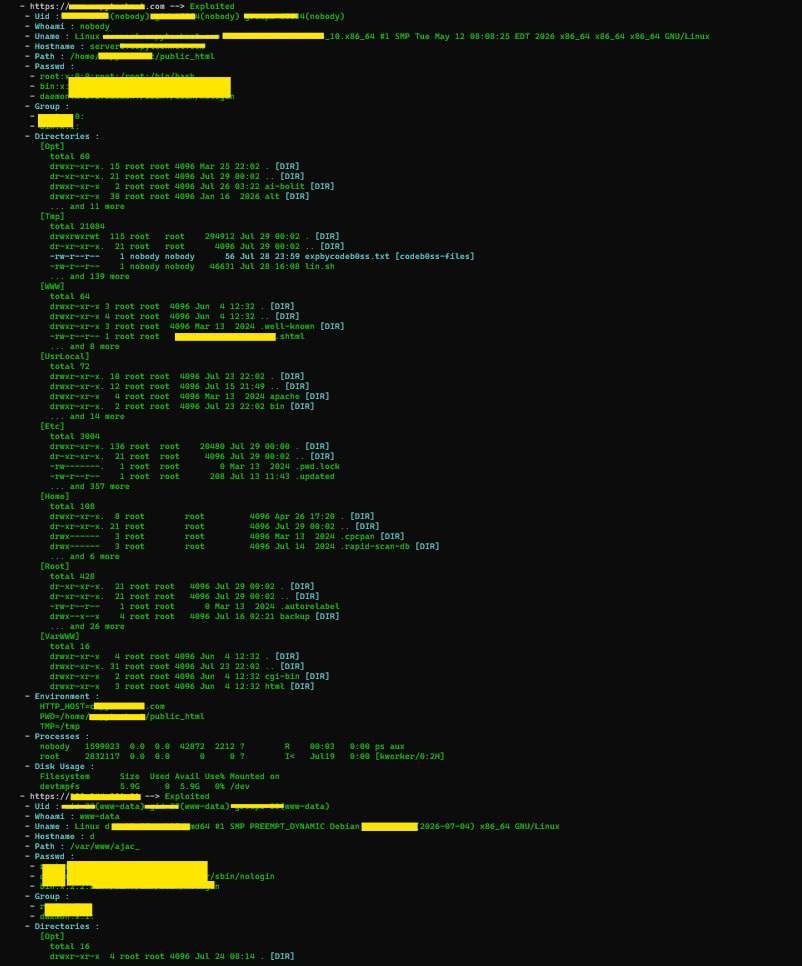 codeb0ssx/ultimate-cve-2026-61511
vBulletin 5.x jusqu'à 5.7.5 et 6.x jusqu'à 6.2.1 contient une vulnérabilité d'injection eval dans la méthode vB5_Template_Runtime::runMaths() du…
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - Divulgation d'informations
 moisestapia/http-react2shell
Détection du vecteur d'exploitation des React Server Actions – CVE-2025-55182 / CVE-2025-66478
 gregaskew/speculativeexecutionassessment
Évalue un système pour les vulnérabilités d'« exécution spéculative » décrites dans CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 tanvirahmedcs/cve-2025-55182
react CVE-2025-55182
 spyata123/cve-2023-3128
Script Python pour détecter le contournement d'authentification CVE-2023-3128 dans Grafana via la validation des revendications d'email Azure AD.…
 sagsooz/cve-2025-29927
🔐 Scanner intelligent basé sur Python pour CVE-2025-29927 — vulnérabilité de contournement de l'authentification du middleware Next.js. Détecte les…
 ridhinva/npm-tar-path-traversal-scanner
Scanner : CVE-2026-31802 traversée de chemin dans npm tar — vérificateur Python pour l'écriture arbitraire de fichiers via npm pack








