
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 nccgroup/burpsuitehttpsmuggler
Une extension Burp Suite pour aider les testeurs d'intrusion à contourner les WAF ou à tester leur efficacité en utilisant un certain nombre de…
 ucsb-seclab/difuze
Fuzzer pour pilotes du noyau Linux
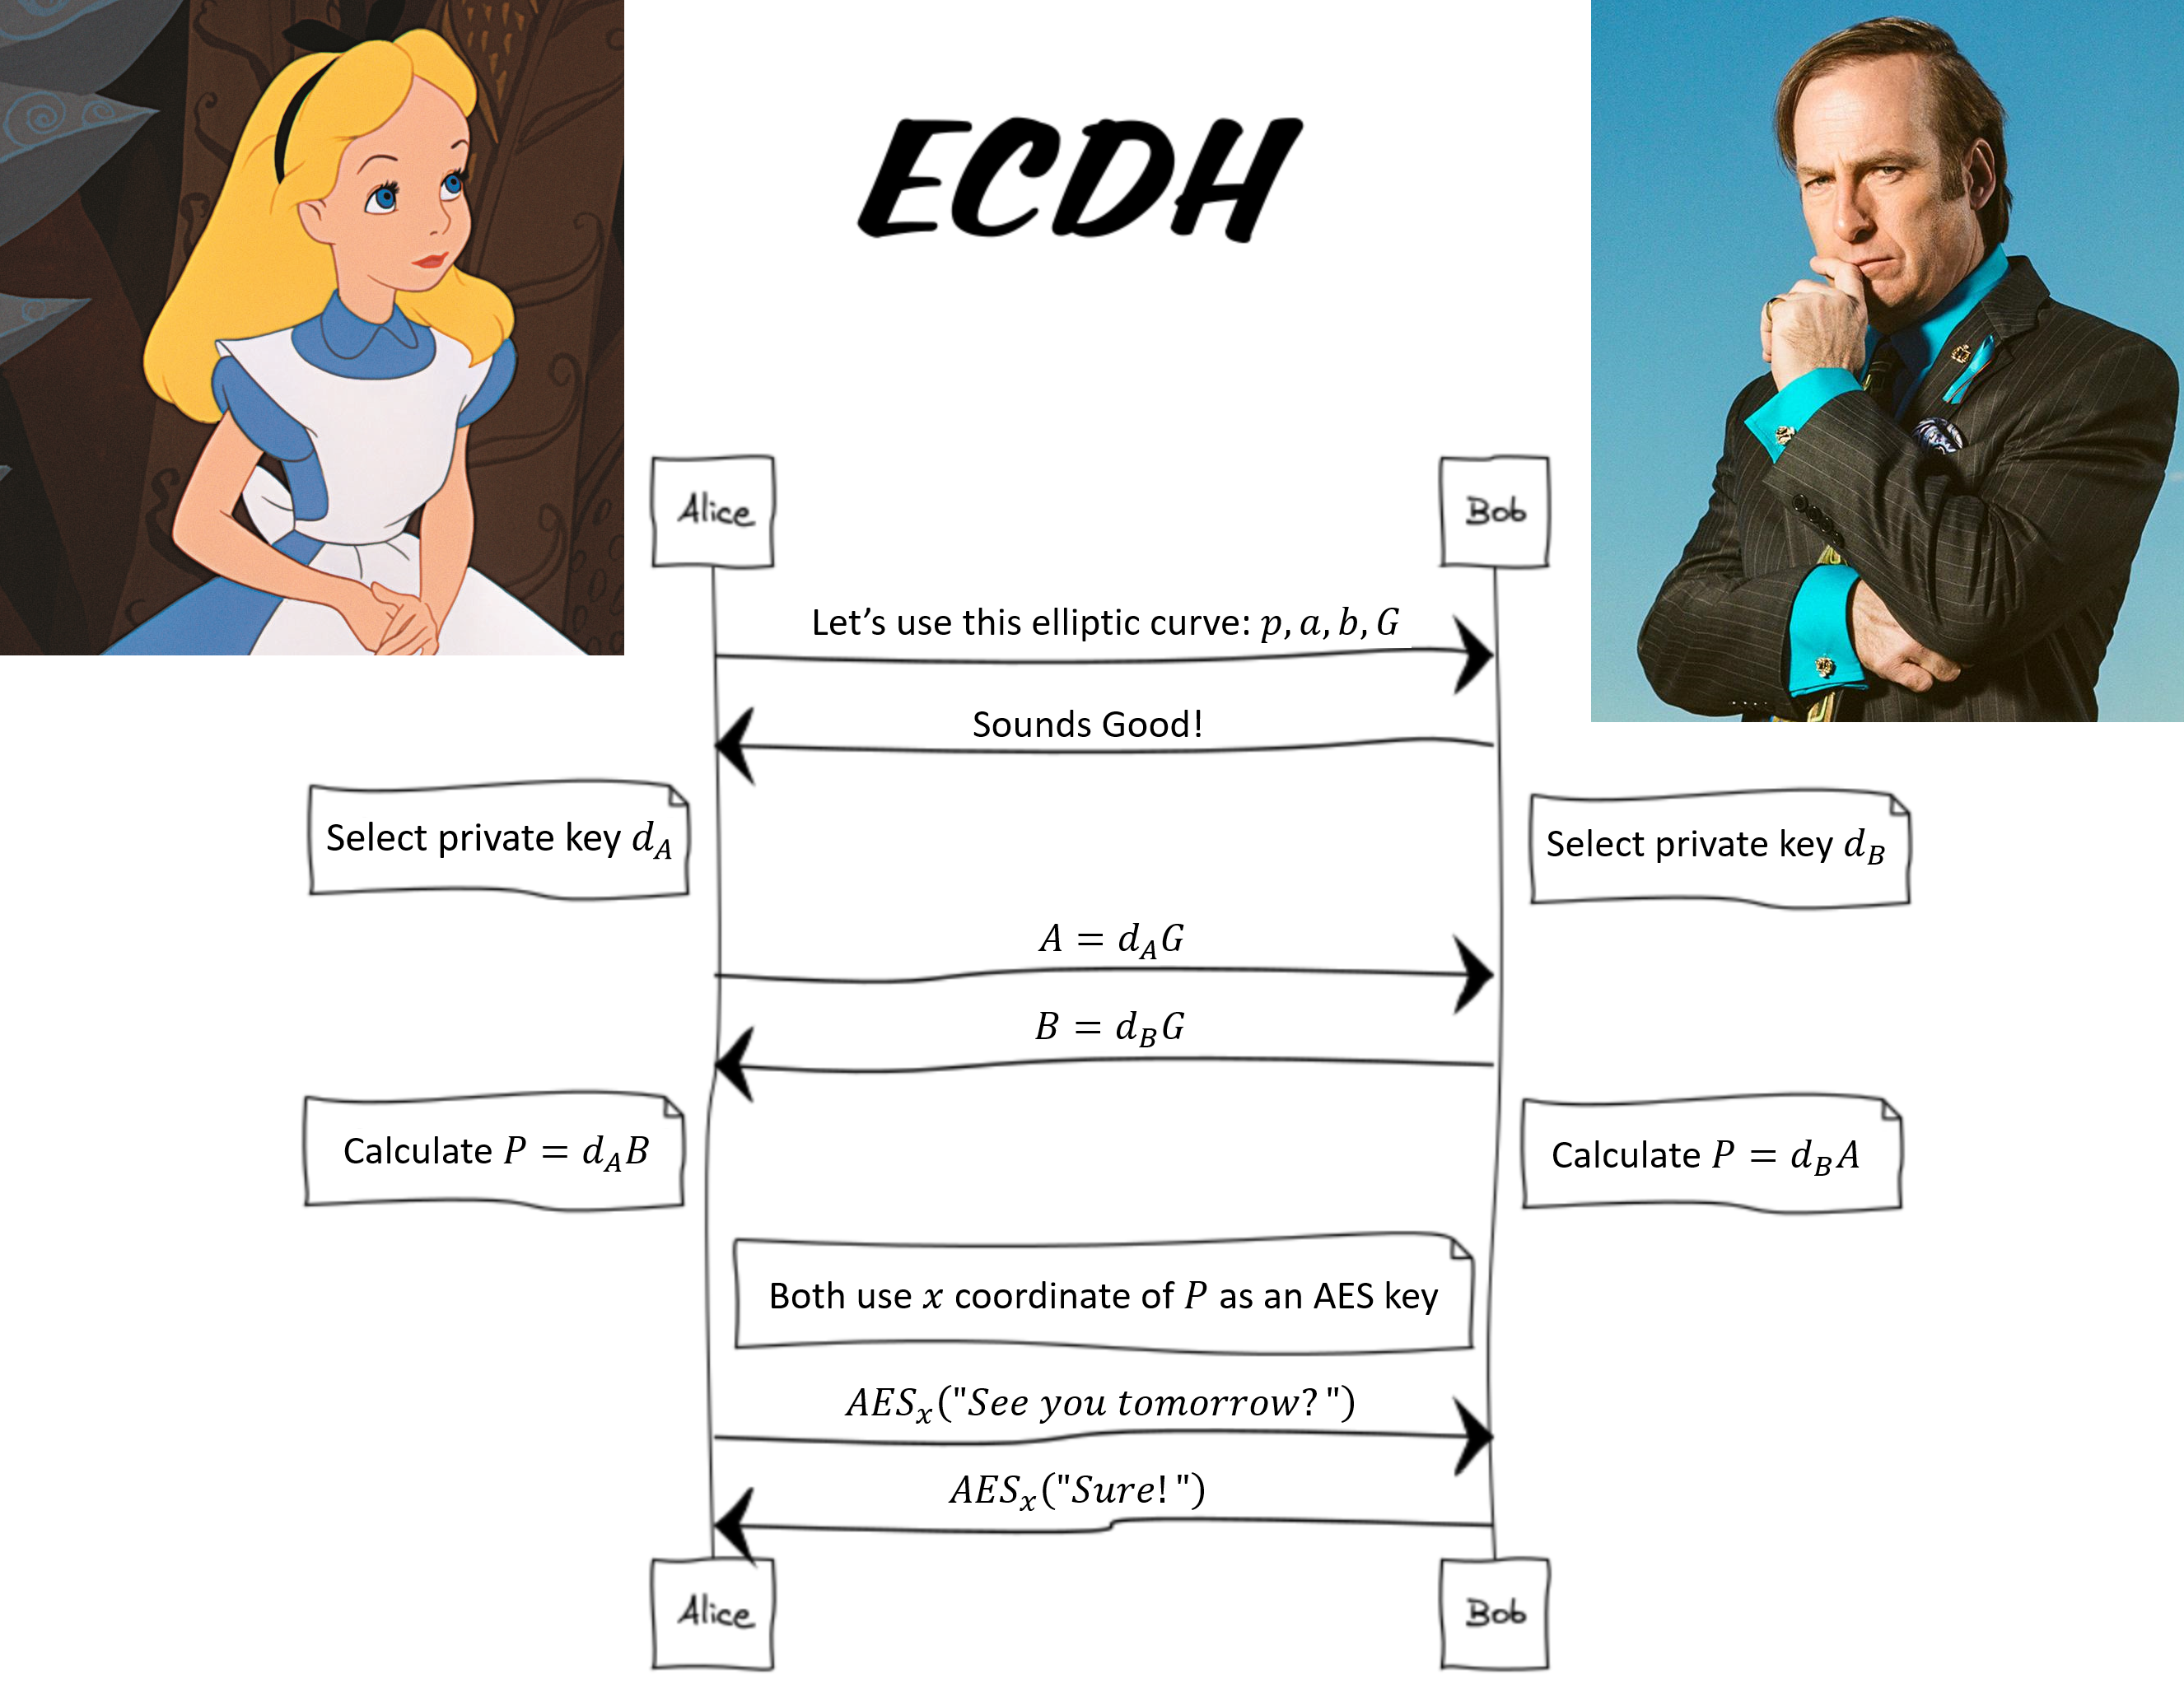 elikaski/ecc_attacks
Attaques connues sur la cryptographie à courbe elliptique
 sqlmapproject/testenv
Une collection de pages web vulnérables aux failles d'injection SQL
 briskets/cve-2021-3493
Ubuntu OverlayFS Escalade de Privilèges Locale
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
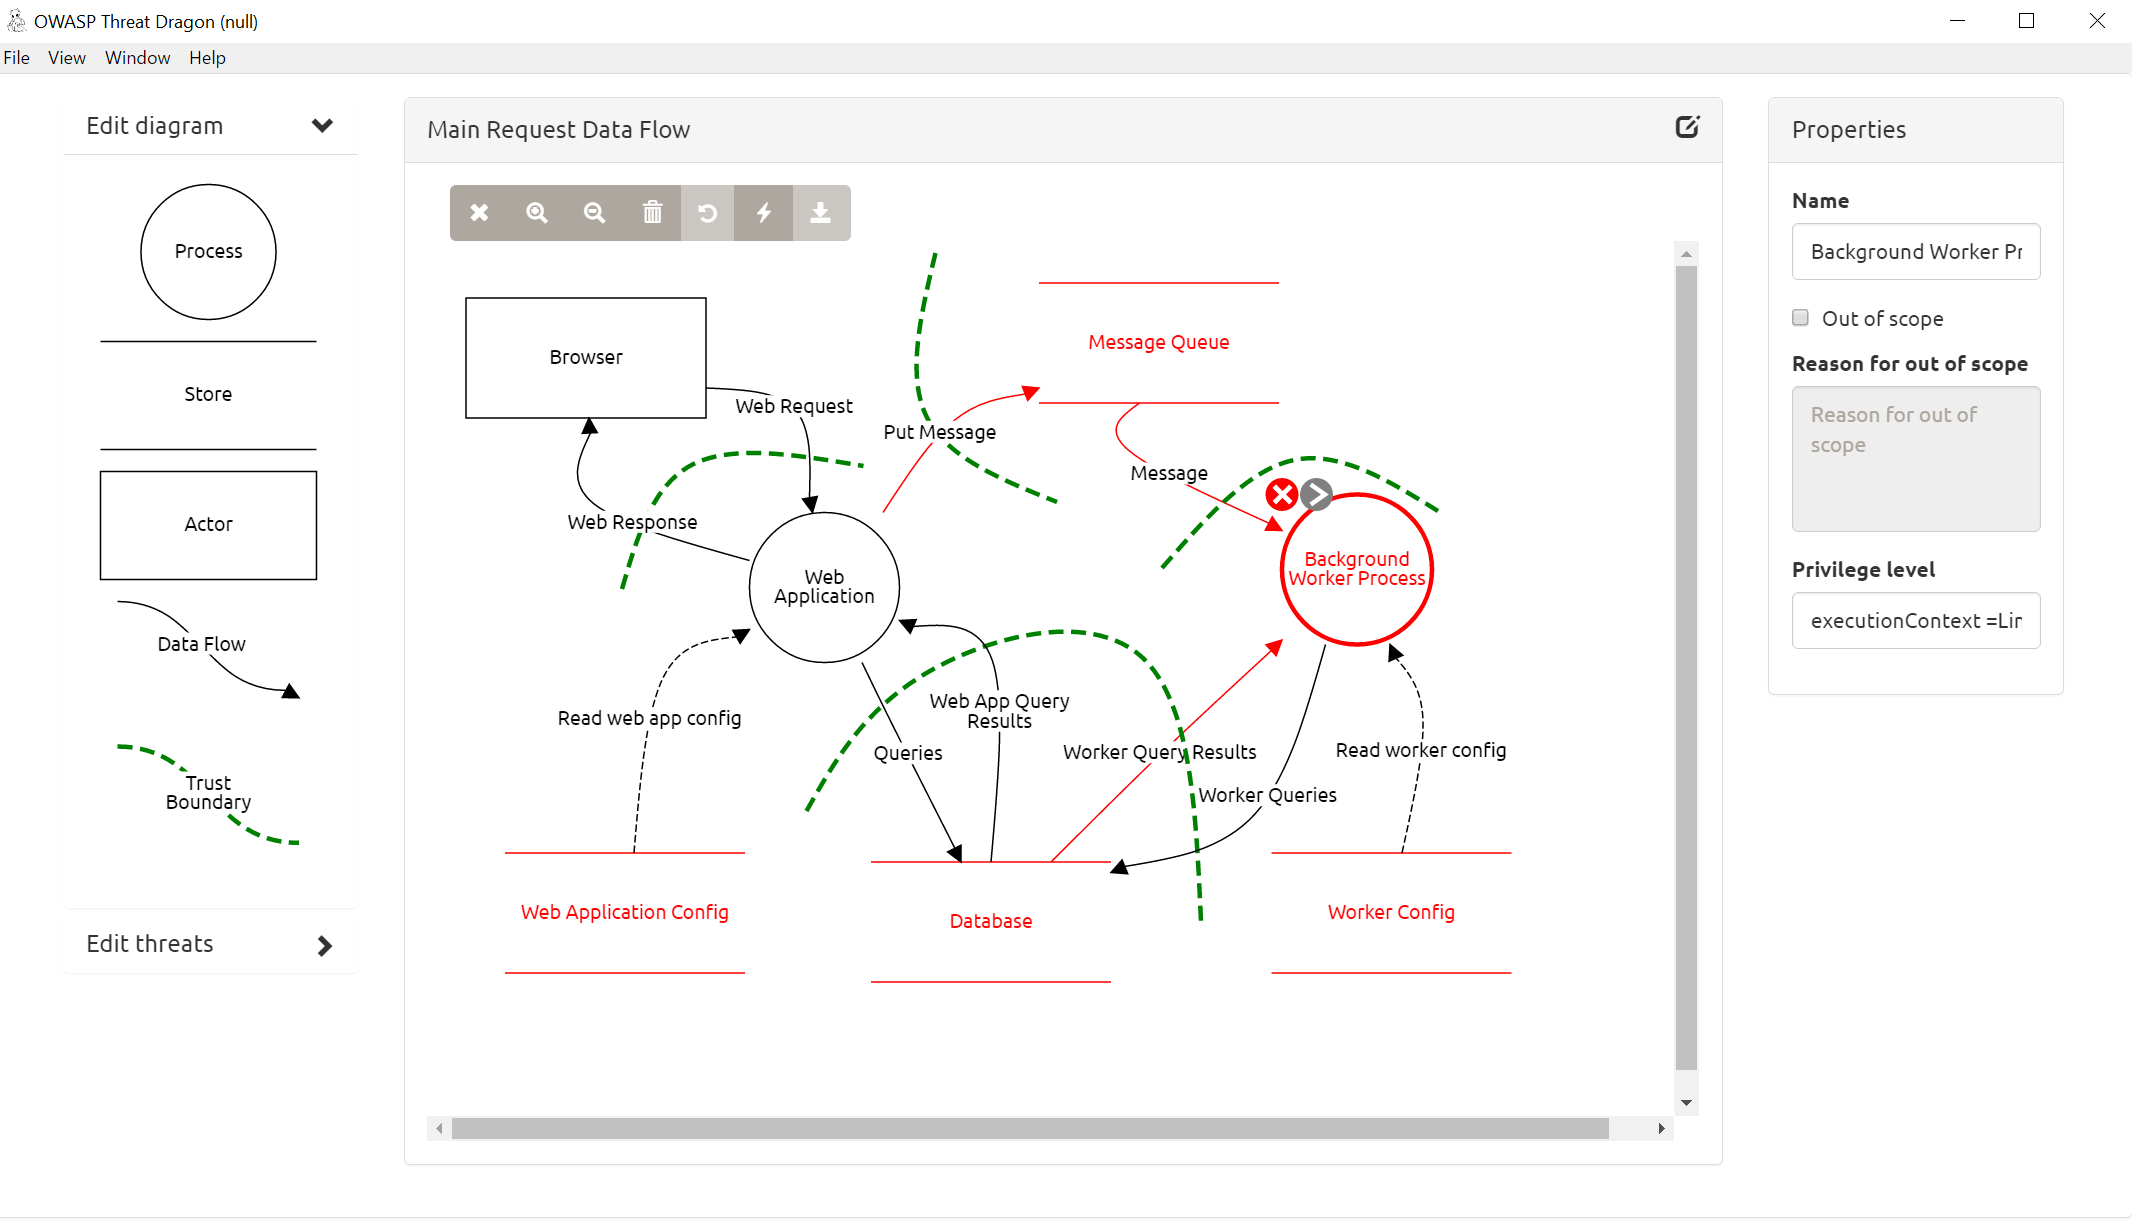 mike-goodwin/owasp-threat-dragon-desktop
Une variante de bureau installable d'OWASP Threat Dragon
 nickstadb/barmie
Outil d'énumération et d'attaque Java RMI.
 punk-security/smbeagle
SMBeagle - Outil d'audit de partage de fichiers.
 y4er/weblogic-shiro-shell
Exploite la vulnérabilité de désérialisation rememberMe de Shiro via CVE-2020-2883 sur WebLogic, et enregistre en un clic un memory shell de type…
 doyensec/regexploit
Trouver les expressions régulières vulnérables à ReDoS (déni de service par expression régulière)
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
 tothi/pwn-hisilicon-dvr
Exploit de preuve de concept et divulgation de vulnérabilité pour les appareils DVR/NVR HiSilicon hi3520d. Démontre une RCE via l'interface web, des…
 orleven/tentacle
Tentacle est un framework de vérification et d'exploitation de vulnérabilités de type POC. Il permet l'extension libre des exploits et utilise des…
 star-sg/cve
Une collection de scripts d'exploit de preuve de concept écrits par l'équipe STAR Labs pour diverses CVE qu'ils ont découvertes ou trouvées par…
 elc0mpa/aws-doctor
Puissant CLI open-source pour auditer la sécurité, les coûts et les meilleures pratiques dans AWS. 🩺 ☁️
 bonfee/cve-2022-0995
CVE-2022-0995 exploit
 soulghost/iblessing
iblessing est un toolkit de sécurité pour iOS, il inclut principalement la collecte d'informations sur les applications, l'analyse statique et…








