
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 stamparm/dsxs
Damn Small XSS Scanner
 google/capslock
Outil CLI pour analyser les capacités des paquets Go en traçant les appels transitifs aux opérations privilégiées de la bibliothèque standard,…
 depthfirstdisclosures/nginx-rift
Exploits RCE NGINX
 woj-ciech/kamerka-gui
Outil de reconnaissance ultime pour l'Internet des objets/Systèmes de Contrôle Industriel.
 projectdiscovery/pdtm
Gestionnaire d'outils Open Source de ProjectDiscovery
 github/securitylab
Ressources liées à GitHub Security Lab
 alisamtechnology/atscan
Recherche avancée de dork & Scanner d'exploitation de masse
 adeyosemanputra/pygoat
Application web intentionnellement vulnérable pour la sécurité sous django
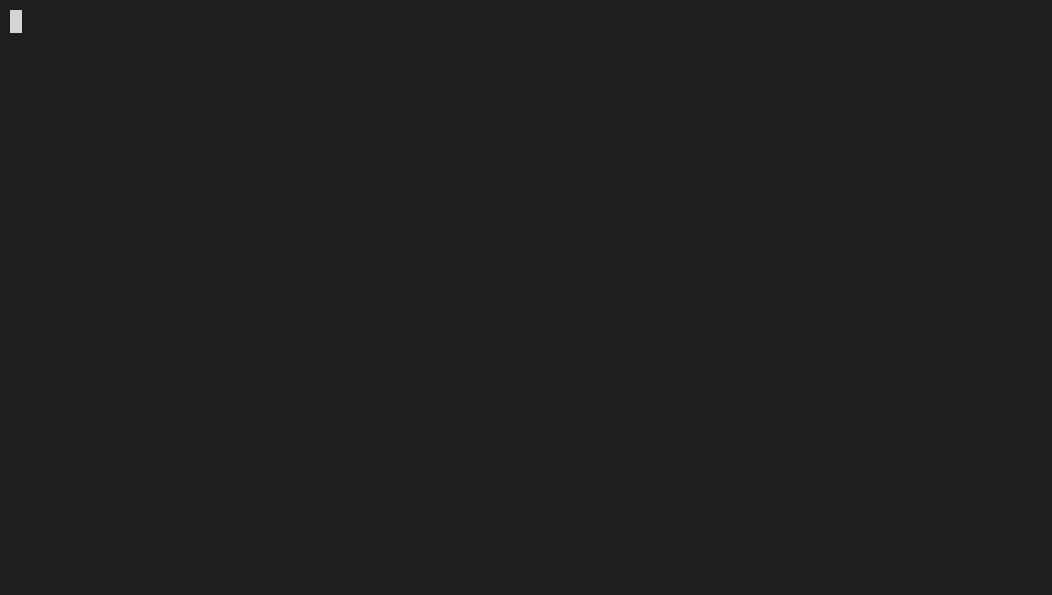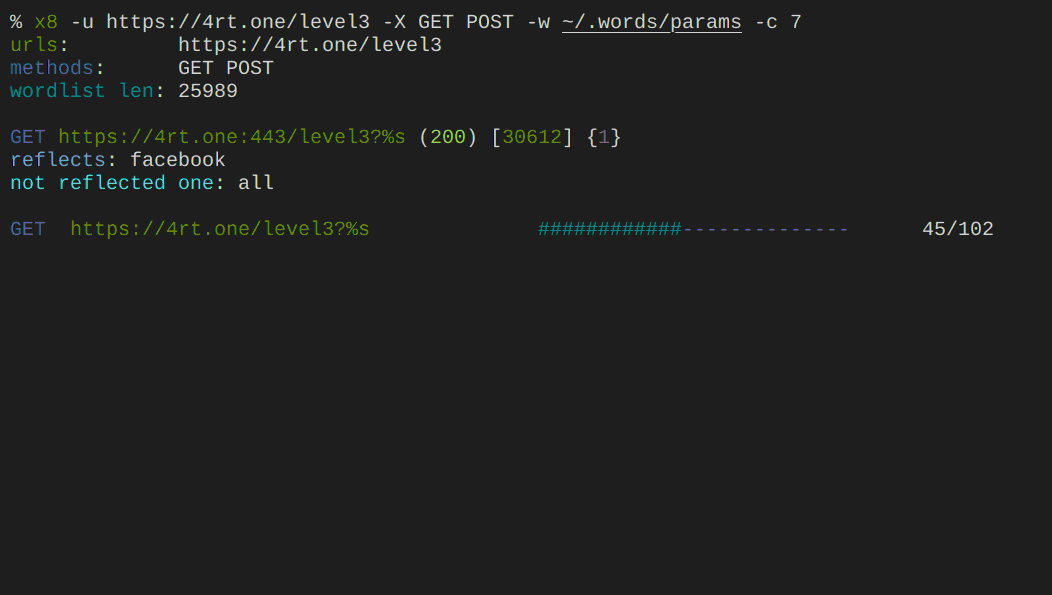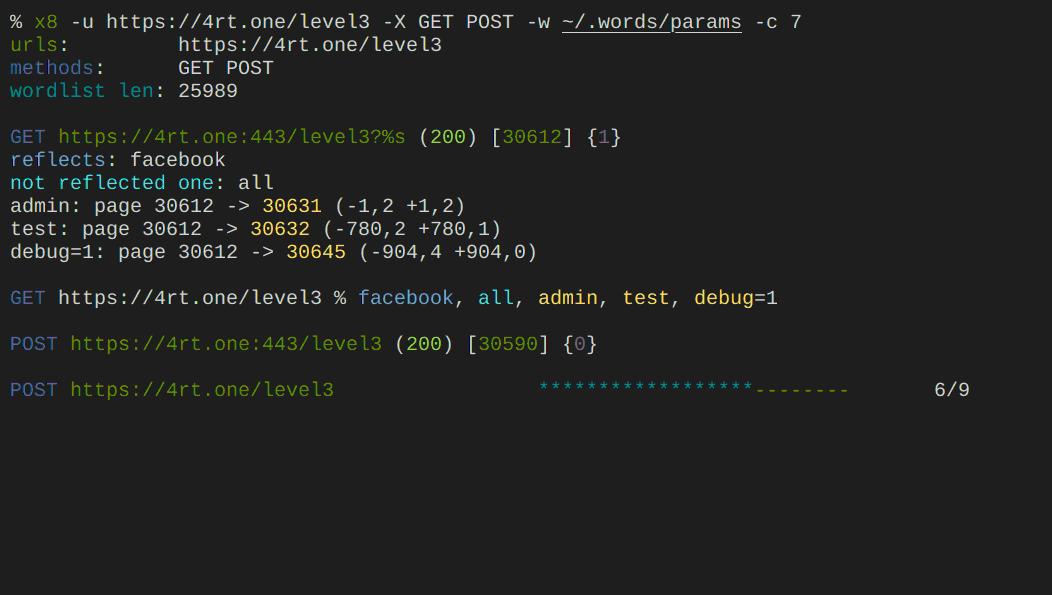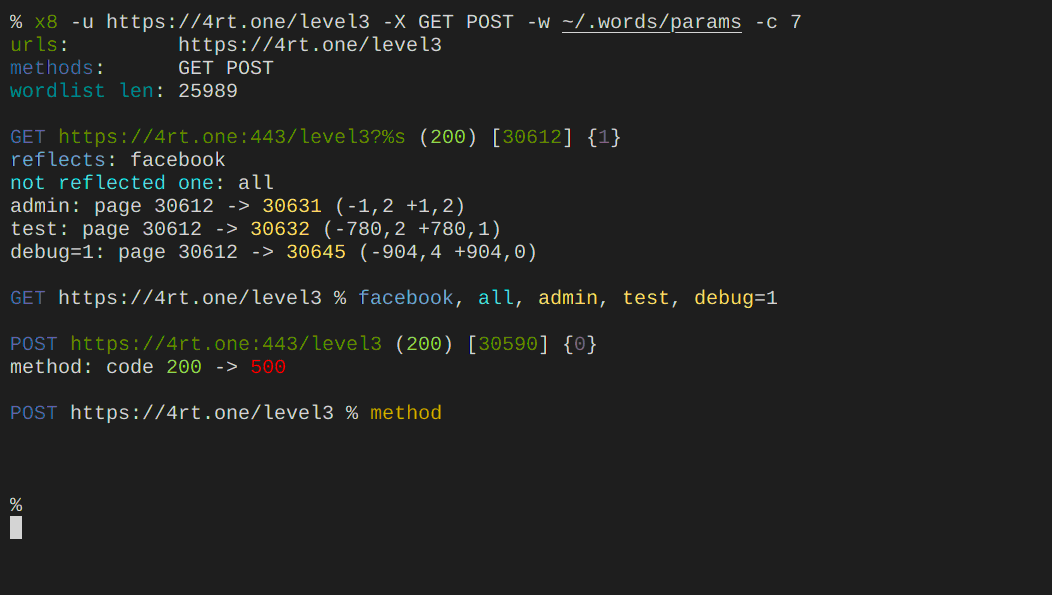 sh1yo/x8
Suite de découverte de paramètres cachés
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
 ayoubfathi/leaky-paths
Une collection de chemins spéciaux liés à des API sensibles courantes, des internes devops, des configurations de frameworks, des erreurs de…
 aquasecurity/starboard
Remplacé par https://github.com/aquasecurity/trivy-operator
 trimstray/sandmap
Nmap sous stéroïdes. CLI simple avec la capacité d'exécuter le moteur Nmap pur, 31 modules avec 459 profils de scan.
 metarget/metarget
Metarget est un framework fournissant la construction automatique d'infrastructures vulnérables.
 stamparm/identywaf
Outil d'identification de Blind WAF
 portswigger/bambdas
Collection de Bambdas pour Burp Suite Professional et Community.








