
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 aayushbankar/cve-2026-28576
PoC et application red team pour CVE-2026-28576, une injection SQL sans permission dans l'Android Contacts Provider permettant l'exfiltration…
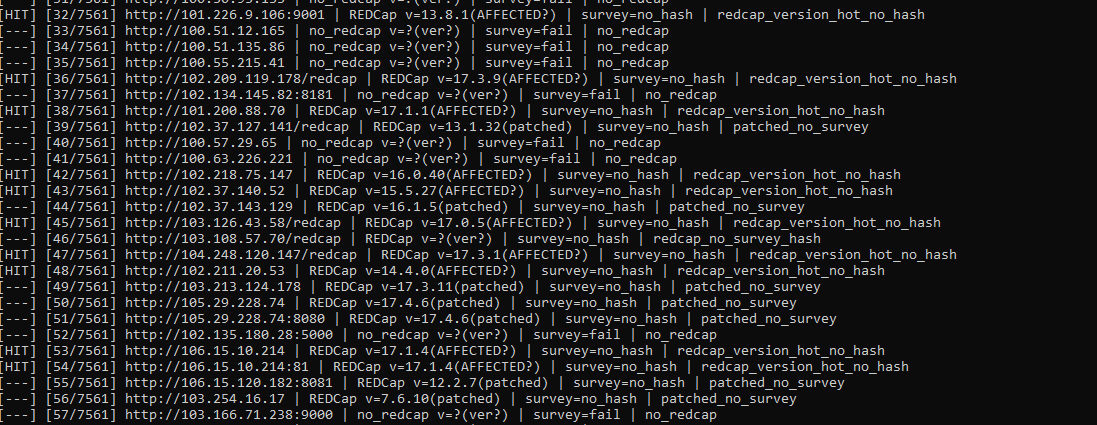 murrez/cve-2026-90817
Vérificateur Python et hook d'exploit pour CVE-2026-90817, une RCE REDCap critique non authentifiée via le routage __passthru des enquêtes, avec scan…
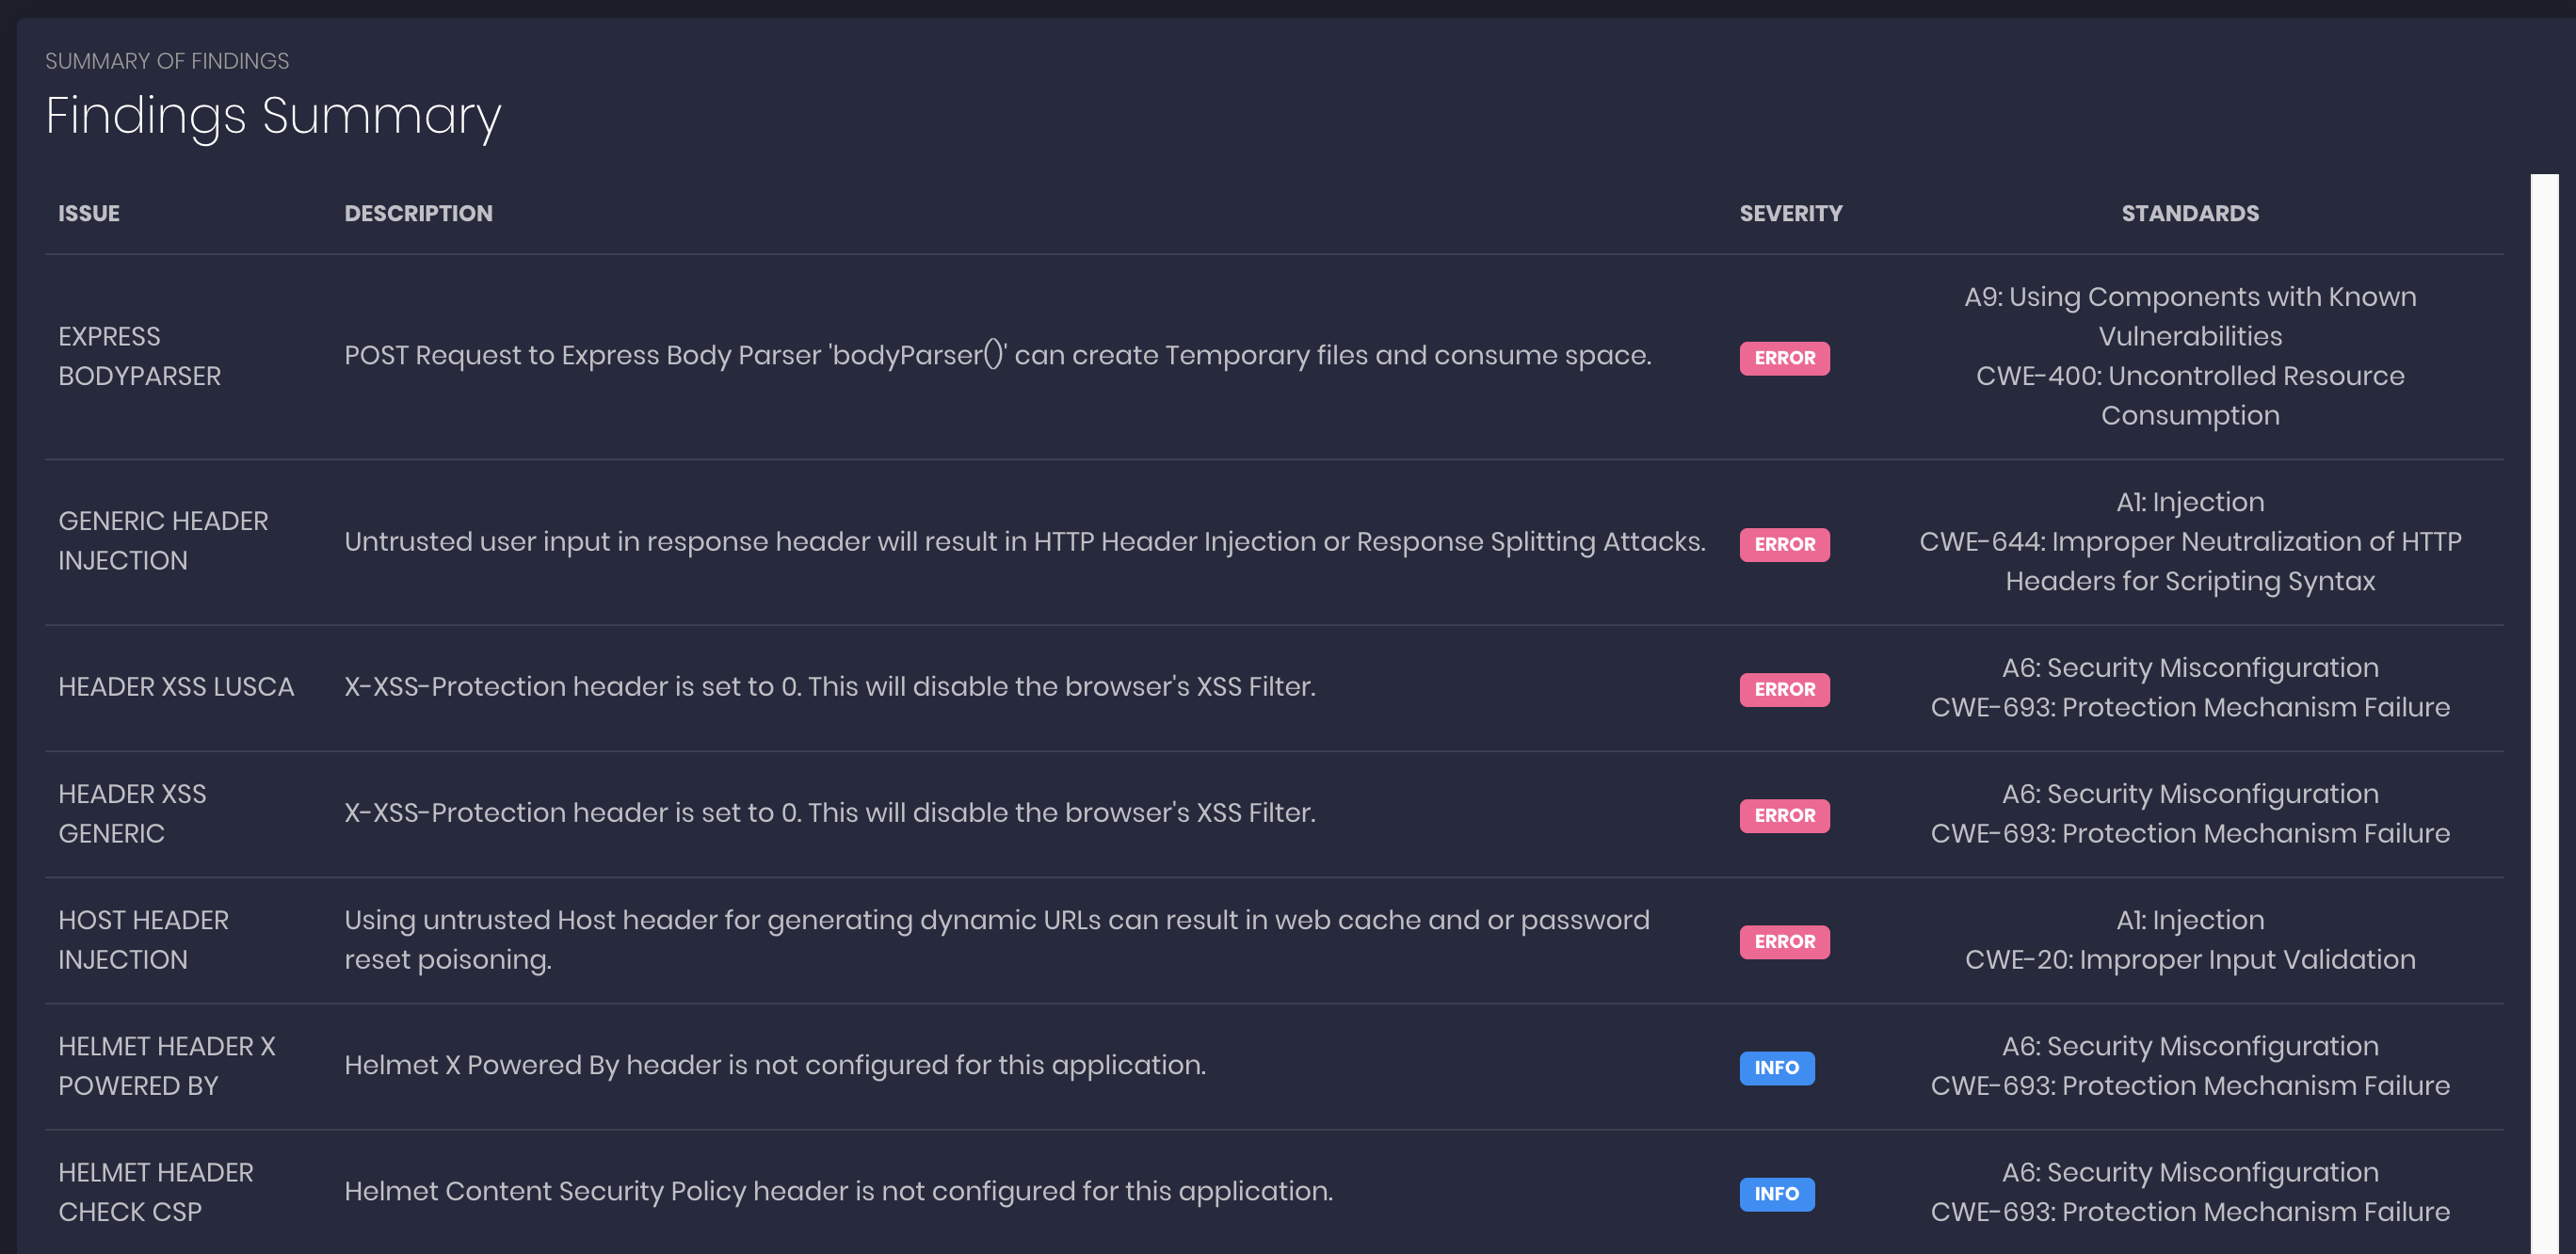 ajinabraham/nodejsscan
nodejsscan est un scanner de sécurité statique de code pour les applications Node.js.
 horkimhab/cve-2026-74469
Dépôt de recherche éducatif et de preuve de concept pour CVE-2026-74469 (DiagSpill), fournissant du matériel d'analyse de vulnérabilité pour des…
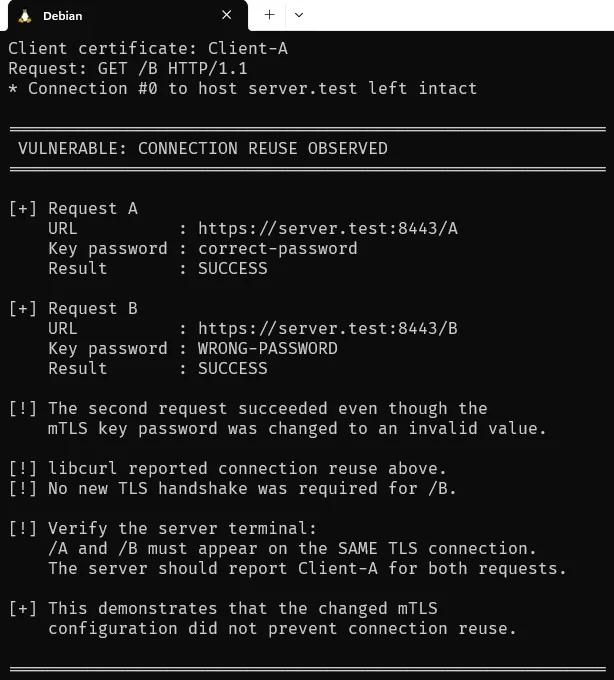 nimaarek/cve-2026-8932-poc
Preuve de concept reproduisant CVE-2026-8932, une faille de correspondance de configuration mTLS incomplète dans la réutilisation de connexion de…
 horkimhab/cve-2026-68121
Preuve de concept pour CVE-2026-68121 (PPPoEject), fournissant une implémentation d'exploit en Python pour la recherche en sécurité autorisée et les…
 horkimhab/cve-2026-81000
Dépôt de preuve de concept éducatif CVE-2026-81000 destiné à la recherche en sécurité autorisée, à la sensibilisation aux vulnérabilités et aux tests…
 horkimhab/cve-2026-80844
Dépôt de preuve de concept et de recherche pour CVE-2026-80844 (DirtyAH6), fournissant du matériel éducatif et des conseils de configuration de…
 gyaansastra/cve-2023-21716
Une vulnérabilité dans wwlib de Microsoft Office permet aux attaquants d'exécuter du code à distance avec les privilèges de la victime qui ouvre un…
 liske/needrestart
Utilitaire système qui identifie et redémarre les démons utilisant des bibliothèques obsolètes après les mises à niveau de paquets afin de maintenir…
 o-sec/cve-2026-41452-poc
Proof-of-concept d'exploit pour CVE-2026-41452, un contournement d'authentification critique dans Krayin CRM <= 2.2.4 permettant une prise de…
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
Preuves de concept et scripts d'exploitation pour CVE-2026-49179, une injection de commande dans la fonction WriteSPNScript d'Active Directory…
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup de la room Moniker Link de TryHackMe, exploitant CVE-2024-21413 pour contourner la vue protégée d'Outlook et capturer les hashes NTLMv2 via…
 d3vhex/sentora
Une plateforme SIEM, EDR et SOAR open-source, auto-hébergée et propulsée par l'IA, conçue pour les opérations de sécurité modernes.
 akash0x00/zoneminder-1.29-1.30-rce-exploit
Injection SQL non authentifiée menant à une exécution de code à distance (RCE) pour ZoneMinder 1.29/1.30 (CVE-2016-10204, EDB-41239). PoC en Python…
 murrez/cve-2026-88854
Scanner PoC et exploit en Python 3 pour CVE-2026-88854, une injection SQL non authentifiée dans OrdaSoft Joomla Gallery, avec vérification de masse…
 symgraph/idassist
Plugin de rétro-ingénierie alimenté par IA pour IDA Pro
 serotav/writeups
Collection de write-ups détaillés et optimisés(?) pour divers challenges CTF








