
 #1
Outils à usage général, frameworks et environnements supportant divers flux de travail et tâches de cybersécurité.
Recommandé par Kitploit

 yasodginige/autopentester
Ce dépôt contient un outil qui peut être utilisé pour des tâches de pentesting automatisées.
 techchipnet/hiddenwave
Cachez votre message secret dans n'importe quel fichier audio Wave.
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 mogwaisec/mjet
Mogwai Boîte à outils d'exploitation Java Management Extensions (JMX)
 izcoser/stegpy
Programme de stéganographie simple basé sur la méthode LSB.
 zenyxx-xd/rootmyvivo
One-click root pour appareils vivo/iQOO avec bootloader verrouillé | CVE-2026-43499 + KernelSU
 rasta-mouse/process-inject-kit
Portage du Process Inject Kit de Cobalt Strike
 static-flow/burpsuite-team-extension
Ce plugin Burpsuite permet à plusieurs testeurs d'applications web de partager leur historique de proxy en temps réel. Les requêtes qui transitent…
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 sidenai/hyperion-disassembler
Désassembleur et décompilateur natif multi-architecture - PE/ELF/Mach-O, x86/x64/ARM64, Lua scripting, récupération RTTI
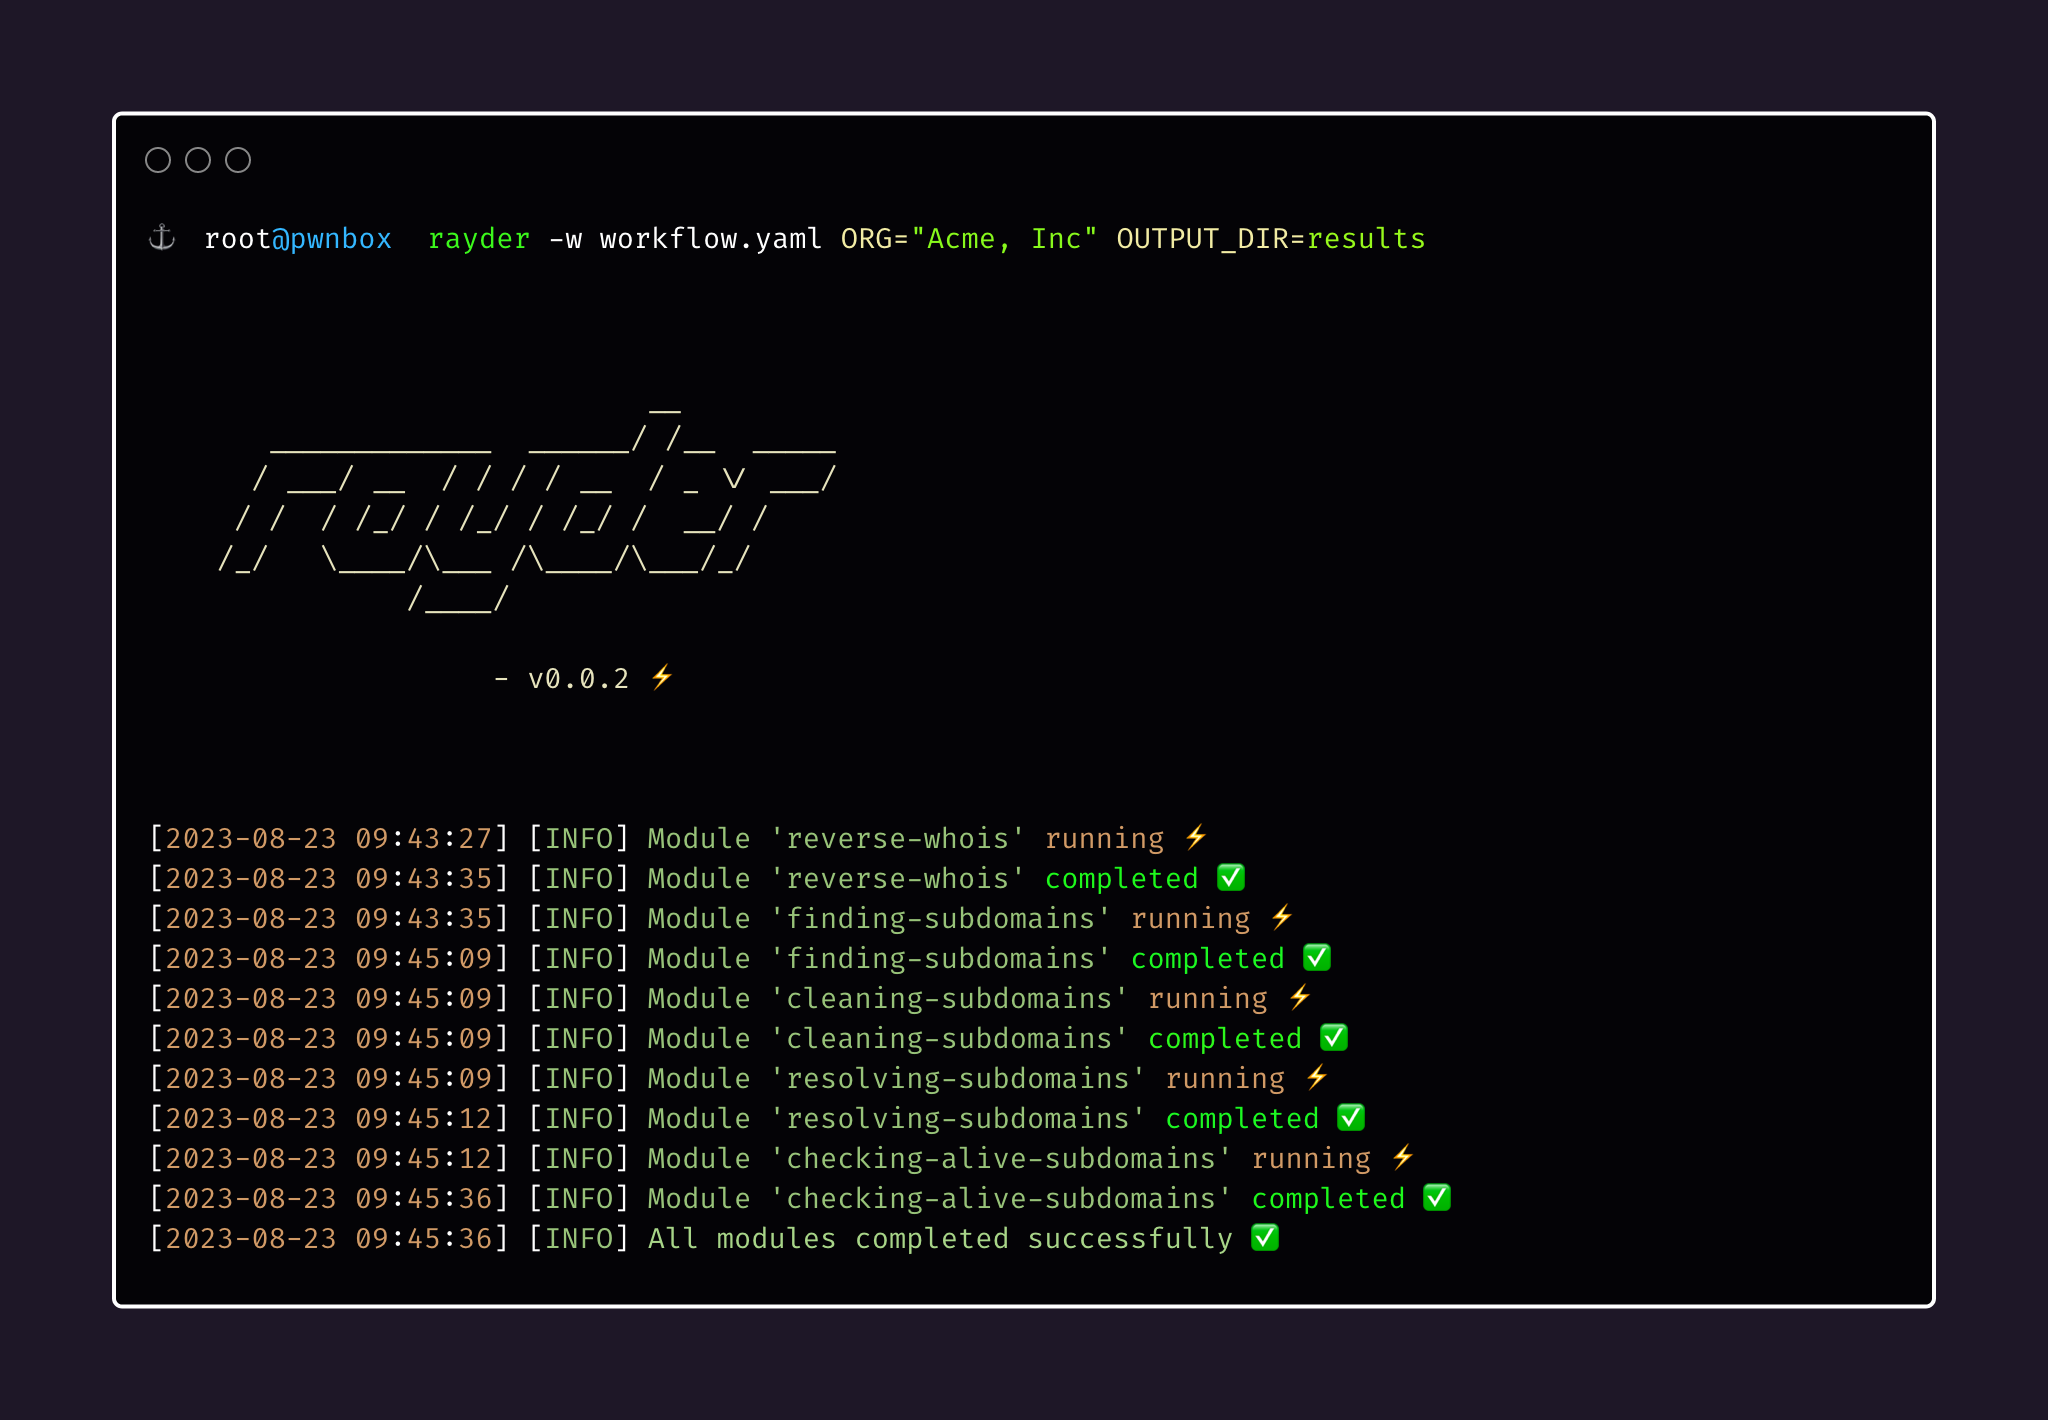 devanshbatham/rayder
Un outil léger pour orchestrer et organiser vos workflows en ligne de commande de reconnaissance de chasse aux bugs / tests d'intrusion
 octoberfest7/cve-2023-36874_bof
BOF CobaltStrike armé pour CVE-2023-36874, élévation de privilèges locale (LPE) de Windows Error Reporting.
 anvilsecure/ulexecve
Exécute des binaires ELF arbitraires directement depuis la mémoire sous Linux sans toucher au disque, permettant des opérations furtives de…
 google/kernel-research
Boîte à outils d'exploitation du noyau Linux fournissant une bibliothèque de construction d'exploits, des générateurs de chaînes ROP et de pivots de…
 k4m4/dymerge
🔓 Un fusionneur de dictionnaires dynamique pour des attaques par dictionnaire réussies.
 hakumarachi/bropper
Un outil d'exploitation automatique de Blind ROP
 andreyglauzer/vigilantonion
🐍 - Crawler sur les sites du réseau Tor, à la recherche de mots-clés.
 v4bel/zapscape
Exploit PoC pour CVE-2026-64561, une use-after-free de la shadow MMU de KVM/x86 permettant une évasion de l'invité vers l'hôte avec exécution de code…








