
 #1
Outils pour la consommation, l'agrégation et l'analyse des flux de renseignement sur les menaces externes provenant de diverses sources.
Recommandé par Kitploit
 nextcloud/security-advisories
👮 Avis de sécurité de Nextcloud
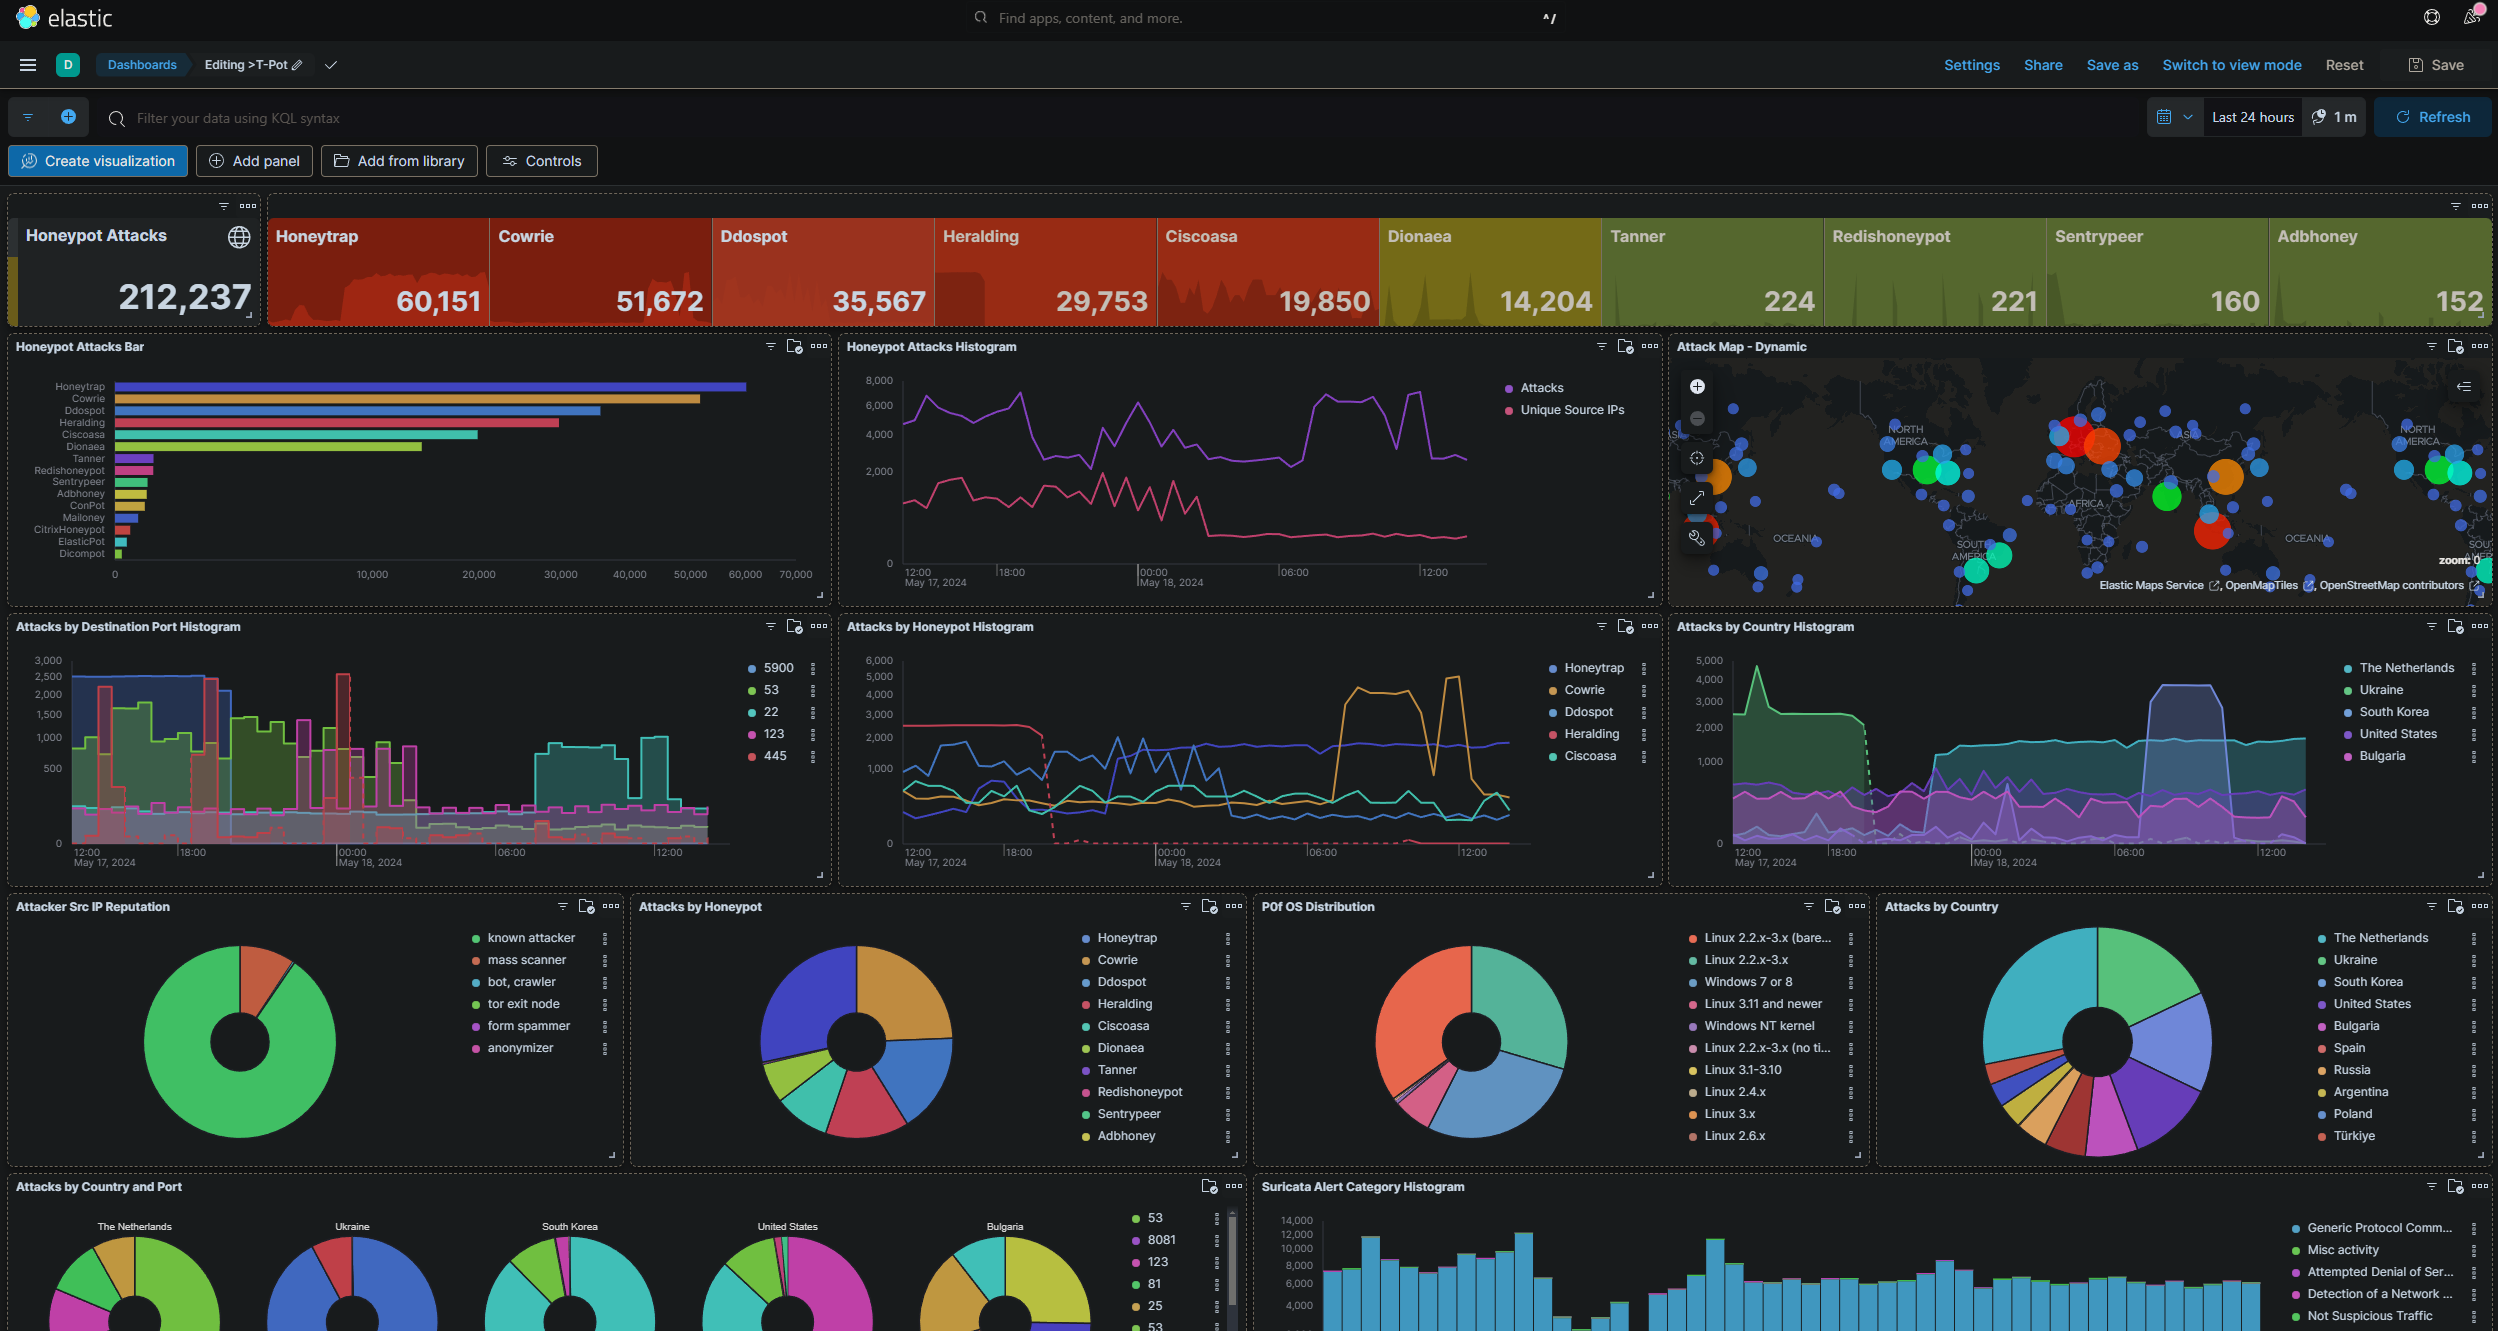 rxerium/honeypot
🍯Honeypot Threat Intel
 taxiiproject/libtaxii
Une bibliothèque Python pour gérer les messages TAXII invoquant les services TAXII.
 eclecticiq/opentaxii
Implémentation d'un serveur TAXII en Python par EclecticIQ
 synacktiv/synacktiv-rules
Dépôt public de règles Sigma et YARA créées par Synacktiv
 aquasecurity/vexhub-crawler
Collecter les documents VEX et mettre à jour VEX Hub
 aquasecurity/vuln-list-aqua
Avis de sécurité d'Aqua Security
 aquasecurity/secfixes-tracker
Forké depuis https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 aquasecurity/vuln-list-debian
Debian Security Tracker
 aquasecurity/vuln-list-redhat
Avis de sécurité Red Hat
 mthcht/awesome-lists
Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
 1an0rmus/tekdefense-automater
Automater - Analyse OSINT d'IP, d'URL et de MD5
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - Outils de recherche sur les menaces + renseignements et documentation partagés publiquement
 virustotal/yara-x
Une réécriture de YARA en Rust.
 inquest/threatkb
Gestion de workflow de base de connaissances pour les règles YARA et les artefacts C2 (IP, DNS, SSL) (ÉTAT ALPHA POUR LE MOMENT)
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 pedramamini/threatingestor
Outil automatisé d'agrégation de renseignements sur les menaces qui extrait et normalise des indicateurs de multiples sources (flux OSINT, rapports…
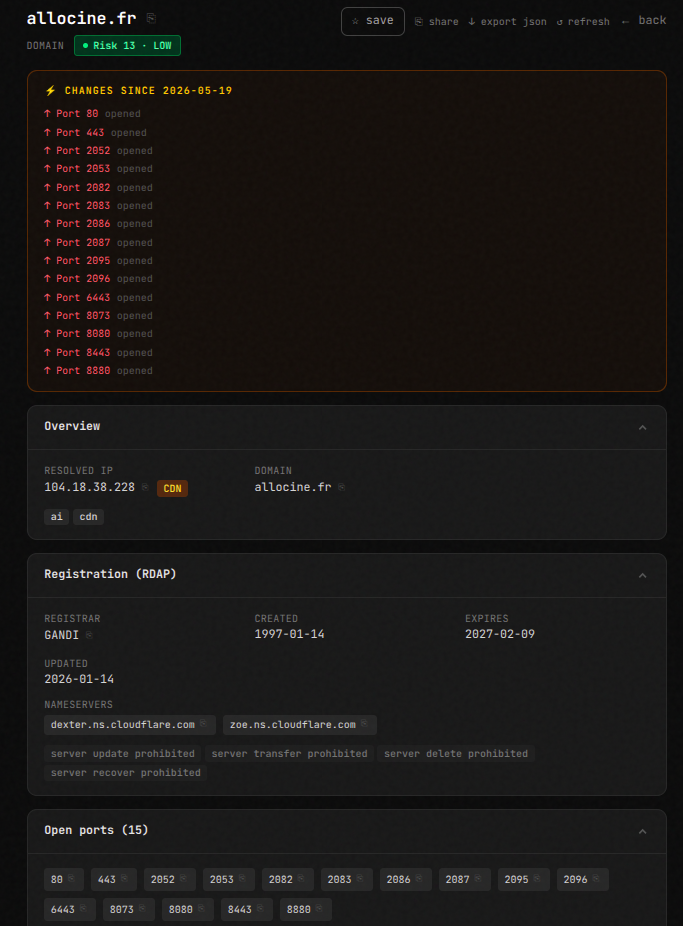 teycir/seekyou
Renseignement OSINT sur toute IP, domaine ou ASN








