
 #1
Outils pour la consommation, l'agrégation et l'analyse des flux de renseignement sur les menaces externes provenant de diverses sources.
Recommandé par Kitploit
 volexity/threat-intel
Signatures et IoCs issus des articles de blog publics de Volexity.
 pr0xylife/qakbot
Dépôt de threat intelligence et d'analyse de malwares axé sur un cheval de Troie bancaire et un botnet, avec des IOC, des indicateurs C2 et des…
 misp/misp-taxonomies
Taxonomies utilisées dans le système de taxonomie MISP et pouvant être utilisées par d'autres outils de partage d'informations.
 vxunderground/threatintelligencediscordbot
Récupère les mises à jour de divers domaines du clearnet et de domaines d'acteurs de menaces ransomware.
 bushidouk/abused-legitimate-services
Services Cloud, CDN et marketing exploités par les cybercriminels et les groupes APT
 gendigitalinc/ioc
Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
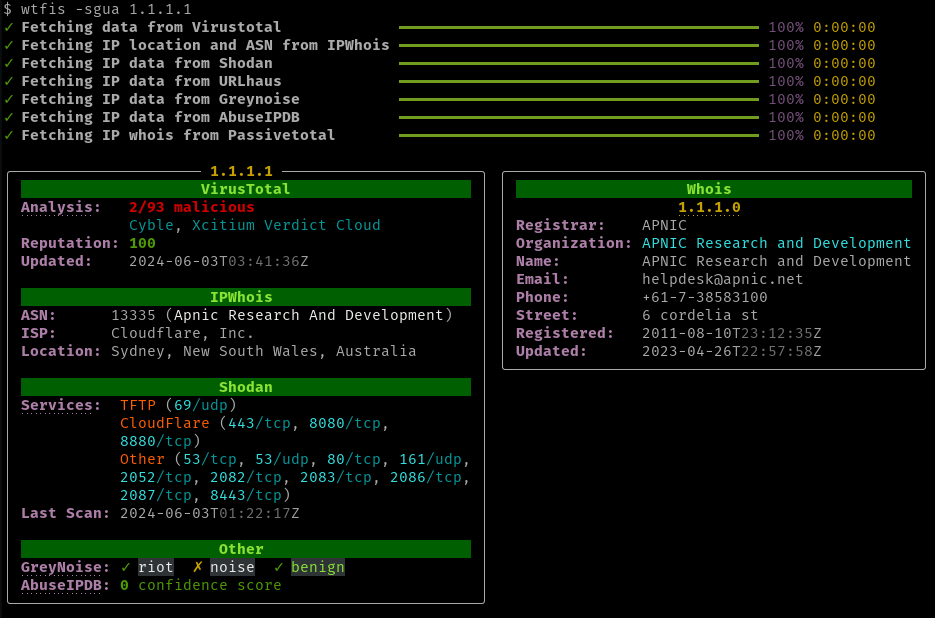 pirxthepilot/wtfis
Outil de recherche passive de noms d'hôte, de domaines et d'adresses IP pour non-robots
 ransomlook/ransomlook
Encore un autre traqueur de gangs de ransomware
 threatlabz/iocs
Ce dépôt contient les Indicateurs de Compromission (IOC) issus des rapports publics de Zscaler ThreatLabz.
 jpcertcc/phishurl-list
Jeu de données d’URL de phishing de JPCERT/CC
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 fastfire/ioc_attack_esxi_feb_2023
Collection d'IoC disponibles et liés aux attaques sur les infrastructures ESXi survenues à partir du vendredi 3 février 2023.
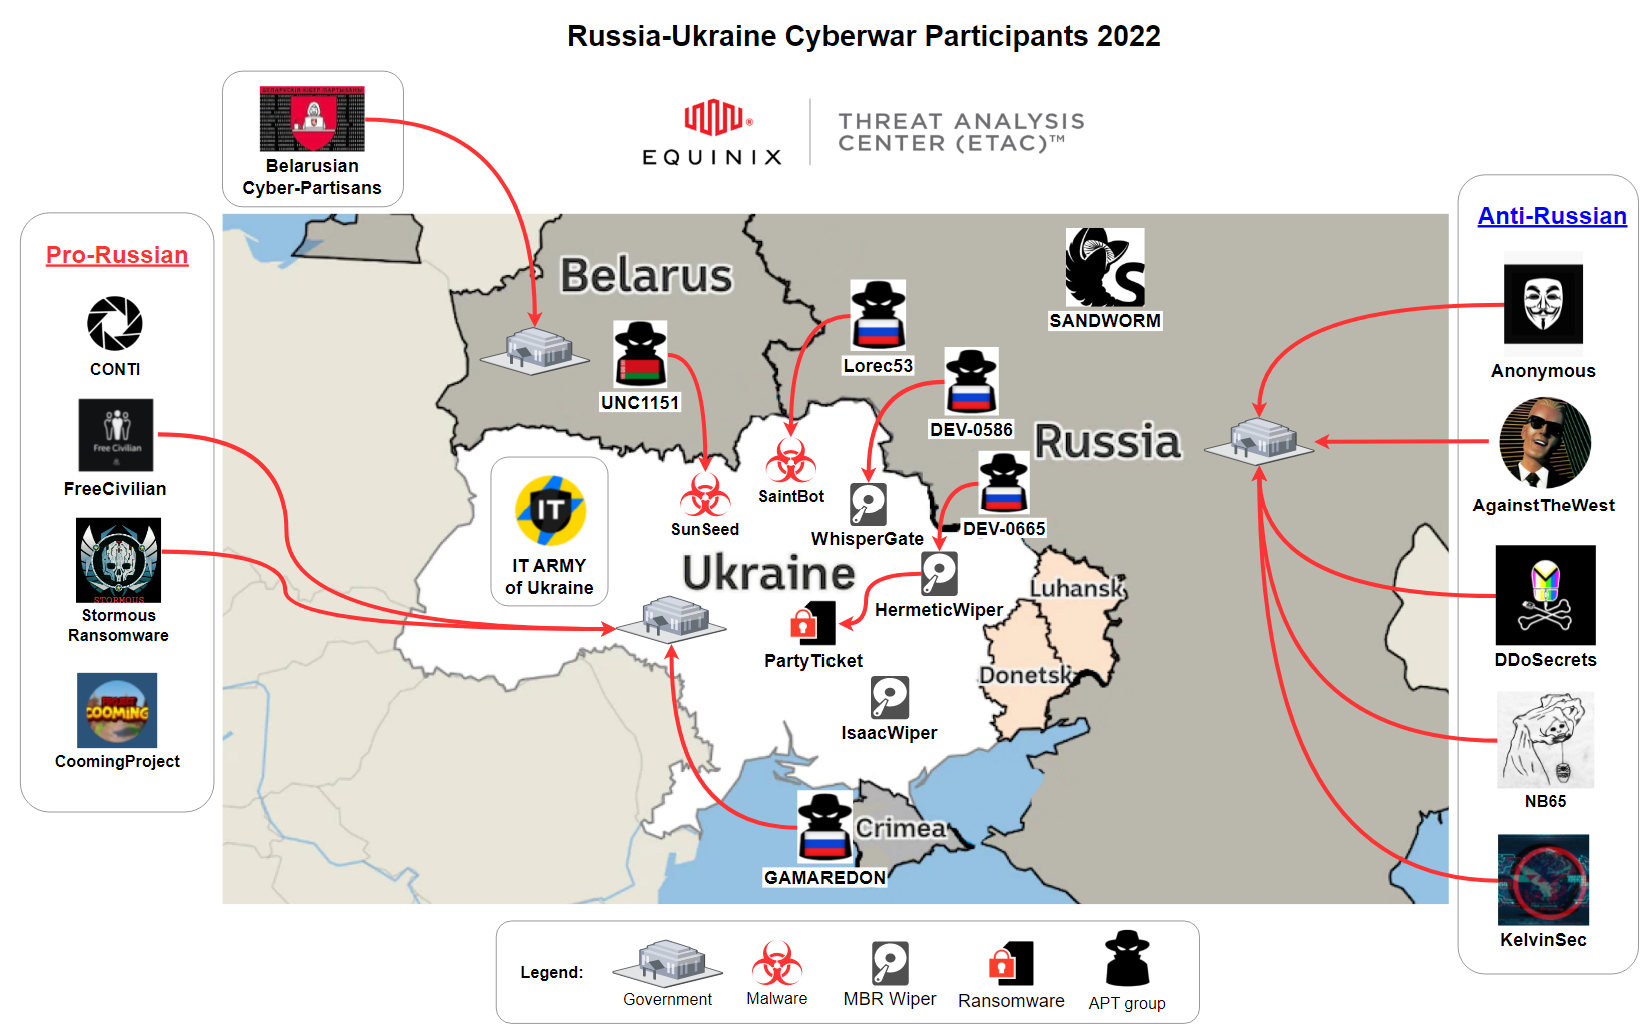 curated-intel/ukraine-cyber-operations
Curated Intelligence collabore avec des analystes du monde entier pour fournir des informations utiles aux organisations en Ukraine qui recherchent…
 rollwagen/abusech
Client CLI pour abuse.ch
 bushidouk/ransomware-tool-matrix
Une ressource contenant tous les outils utilisés par chaque gang de ransomware
 scoubi/bloodsocer
Agrège les données MITRE ATT&CK, Sigma et Atomic Red Team dans des graphes BloodHound afin que les analystes SOC puissent cartographier la couverture…
 xakepnz/enterpriseattack
Un module Python léger pour interagir avec le jeu de données Enterprise de [MITRE ATT&CK®](https://attack.mitre.org/). Conçu pour la rapidité avec un…
 cisco-talos/iocs
Indicateurs de compromission







