
 #1
Outils pour la consommation, l'agrégation et l'analyse des flux de renseignement sur les menaces externes provenant de diverses sources.
Recommandé par Kitploit
 fastfire/ioc_attack_esxi_feb_2023
Collection d'IoC disponibles et liés aux attaques sur les infrastructures ESXi survenues à partir du vendredi 3 février 2023.
 adham504/sentinelthread-forensics
Plateforme de triage forensique Windows haute vitesse qui orchestre le moteur Hayabusa pour transformer les journaux EVTX bruts en chronologies de…
 watchguard-threat-lab/log4shell-iocs
Une collection d'IOCs pour CVE-2021-44228 également connu sous le nom de Log4Shell
 certtools/intelmq
IntelMQ est une solution pour les équipes de sécurité informatique permettant de collecter et de traiter des flux de sécurité à l'aide d'un protocole…
 pedramamini/iocextract
Extracteur d'Indicateur de Compromis (IOC) Désactivé.
 volexity/threat-intel
Signatures et IoCs issus des articles de blog publics de Volexity.
 synacktiv/synacktiv-rules
Dépôt public de règles Sigma et YARA créées par Synacktiv
 xakepnz/enterpriseattack
Un module Python léger pour interagir avec le jeu de données Enterprise de [MITRE ATT&CK®](https://attack.mitre.org/). Conçu pour la rapidité avec un…
 randomuserid/adama
Recherche pour la chasse aux menaces et l'analyse de sécurité
 jpcertcc/phishurl-list
Jeu de données d’URL de phishing de JPCERT/CC
 pr0xylife/qakbot
Dépôt de threat intelligence et d'analyse de malwares axé sur un cheval de Troie bancaire et un botnet, avec des IOC, des indicateurs C2 et des…
 rollwagen/abusech
Client CLI pour abuse.ch
 inquest/threatkb
Gestion de workflow de base de connaissances pour les règles YARA et les artefacts C2 (IP, DNS, SSL) (ÉTAT ALPHA POUR LE MOMENT)
 blevene/bandjacks
Modélisation du monde de la défense contre les cybermenaces
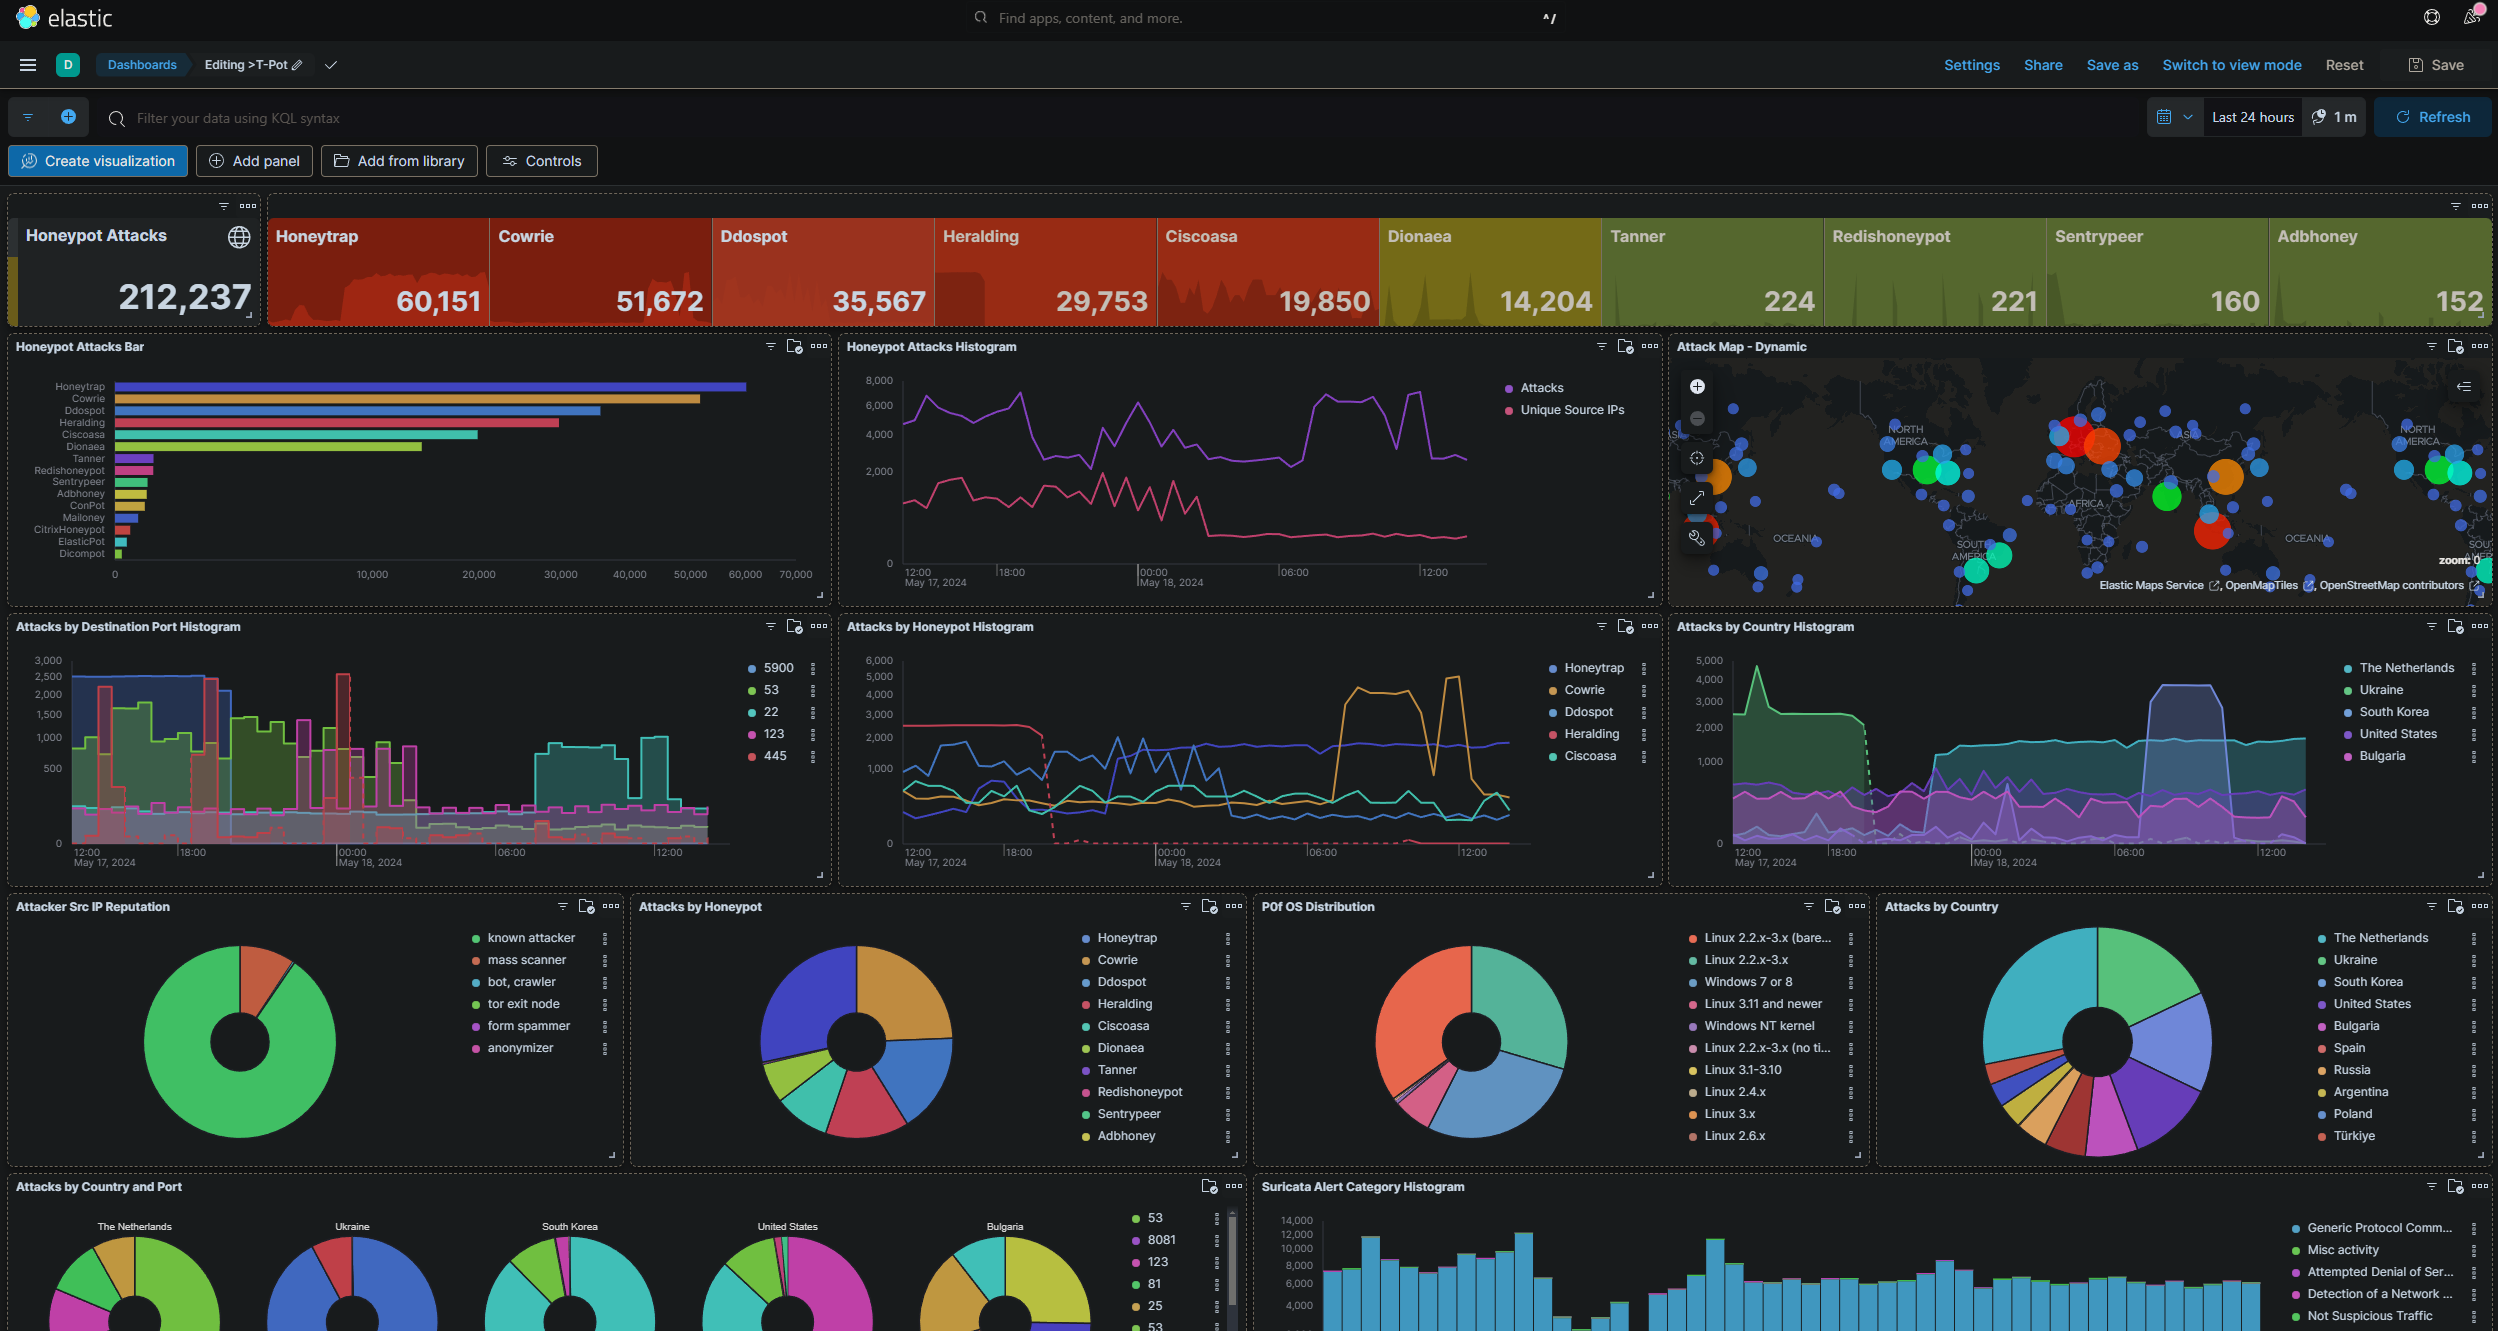 rxerium/honeypot
🍯Honeypot Threat Intel
 stamusnetworks/scirius
Interface Web pour la gestion des règles Suricata, la chasse aux menaces et l'optimisation des règles avec agrégation multi-source, transformation et…
 ciscocsirt/gosint
Le framework GOSINT est un projet utilisé pour collecter, traiter et exporter des indicateurs de compromission (IOCs) de haute qualité.
 jangeisbauer/gundog
gundog - chasse guidée dans Microsoft Defender








