
 #1
Outils pour la consommation, l'agrégation et l'analyse des flux de renseignement sur les menaces externes provenant de diverses sources.
Recommandé par Kitploit
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — Scanner IOC et boîte à outils de détection pour la traversée de chemin GitLab. Détectez et traquez l'exploitation de la…
 mitre-attack/attack-stix-data
Collections STIX 2.1 de la base de connaissances MITRE ATT&CK, fournissant les tactiques et techniques des adversaires pour le renseignement sur les…
 julioliraup/antiphishing
Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits
 nextronsystems/iocs
Indicateurs de compromission issus de l'analyse et des recherches de l'équipe Nextron Threat Research
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 cve-search/cve-search
Base de données locale de vulnérabilités CVE/CPE avec recherche, classement, interface web et API pour l'analyse et la gestion hors ligne des…
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 yeti-platform/yeti
Votre intelligence des menaces au quotidien
 katrielmoses/voidaccess
Plateforme OSINT auto-hébergée pour le dark web. Renseignement automatisé sur les menaces, de la requête au graphique en 13 étapes. Alternative…
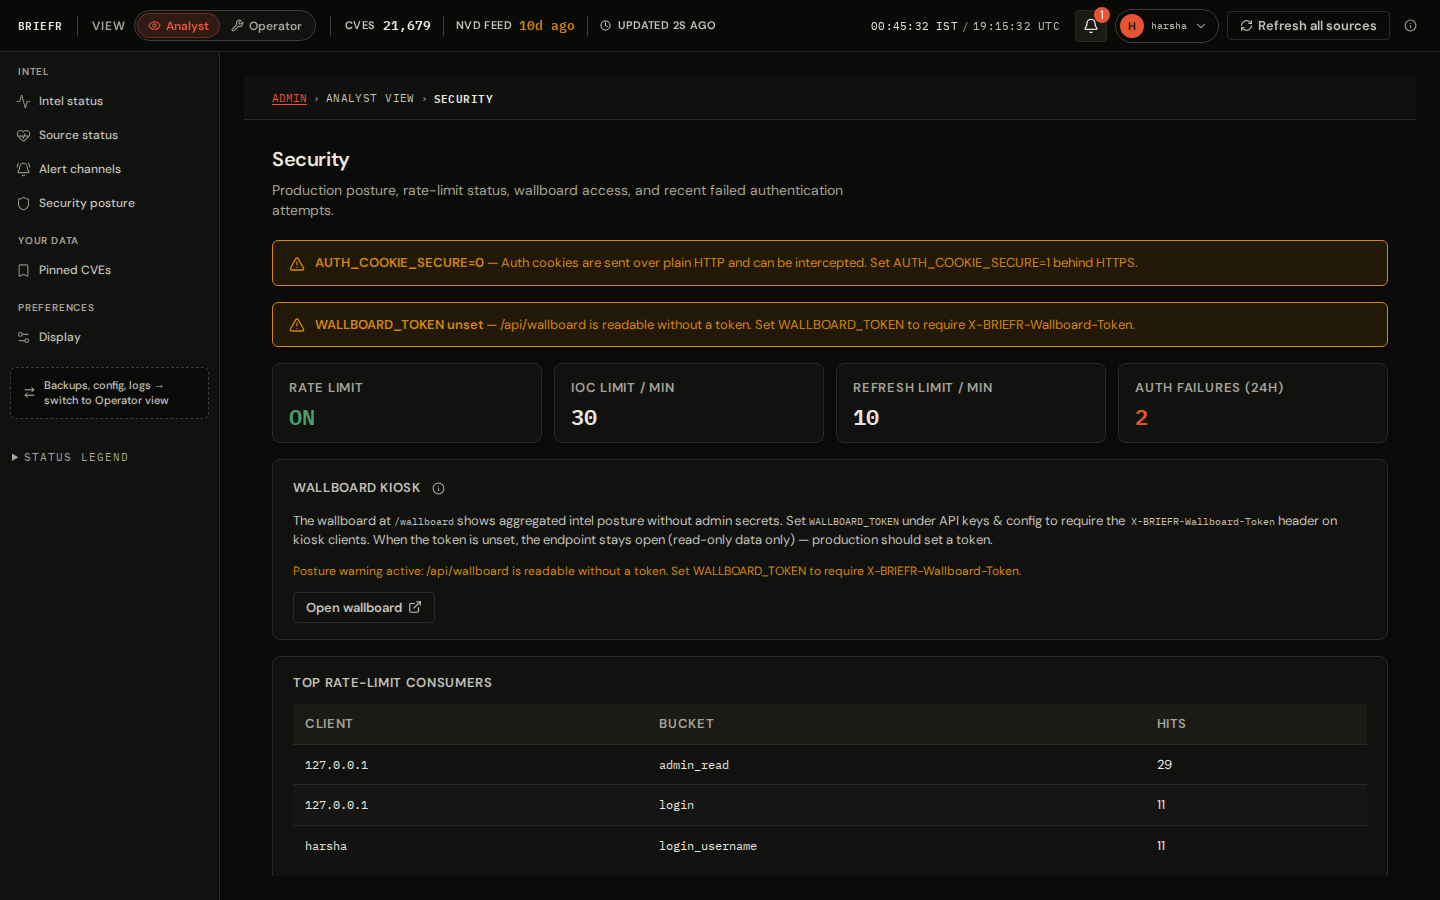 soldier0x0/briefr
Plateforme ouverte de renseignement sur les vulnérabilités, intelligence agrégée dans un tableau de bord unique, avec corrélation et recherche d’IOC,…
 virustotal/yara-x
Une réécriture de YARA en Rust.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 wiz-sec-public/wiz-research-iocs
Base de données publique et organisée d'indicateurs de compromission agrégés par Wiz Research pour les flux de travail de détection des menaces, de…
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 mfmokbel/crawlector
Crawlector est un framework de chasse aux menaces conçu pour analyser les sites web à la recherche d'objets malveillants.
 ransomlook/ransomlook
Encore un autre traqueur de gangs de ransomware
 facebook/threatexchange
Outils de confiance et de sécurité pour travailler ensemble à la lutte contre les préjudices numériques.
 xghst0/reconkg
Triage des vulnérabilités avec provenance. Résout les CVE à partir de corpus construits localement (NVD/KEV/EPSS, ExploitDB, nmap script.db) et émet…



