
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 depers-rus/cve-2007-4559
Preuve de concept démontrant la traversée de chemin CVE-2007-4559 dans le module tarfile de Python, permettant l'écrasement arbitraire de fichiers…
 alex-ermolaev/log4netsolarwindssnmp-
Application de test pour l'alerte CVE-2018-1285 pour les DLLs Solarwinds
 preacher98/report-xz-utils-cve-2024-3094
Bonjour,
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Outil de détection à l'échelle des actifs pour identifier l'utilisation de jsPDF liée à CVE-2025-68428 Détection uniquement — pas d'exploitation
 scabench/l4j-tp1
projet web JEE avec la vulnérabilité log4shell (CVE-2021-44228)
 nn0nkey/repo
CVE-2025-65964 PoC - Hooks Git malveillants
 dannyendortest/node-vulnerable
Cible de démonstration synthétique pour EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 code-with-amitk/centos7_cve-2021-3712_remediation
Étapes prêtes pour la production afin de corriger une CVE openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) sur une machine CentOS7 en fin de…
 thomrgn/xzutils_backdoor_obfuscation
Script pour obscurcir une charge utile de la même manière que celle utilisée par l'attaque XZ utils (CVE-2024-3094)
 simplylu/cve-2021-42694
Générez des fichiers malveillants en utilisant l'attaque homoglyphique récemment publiée (CVE-2021-42694)
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 un des codes POC
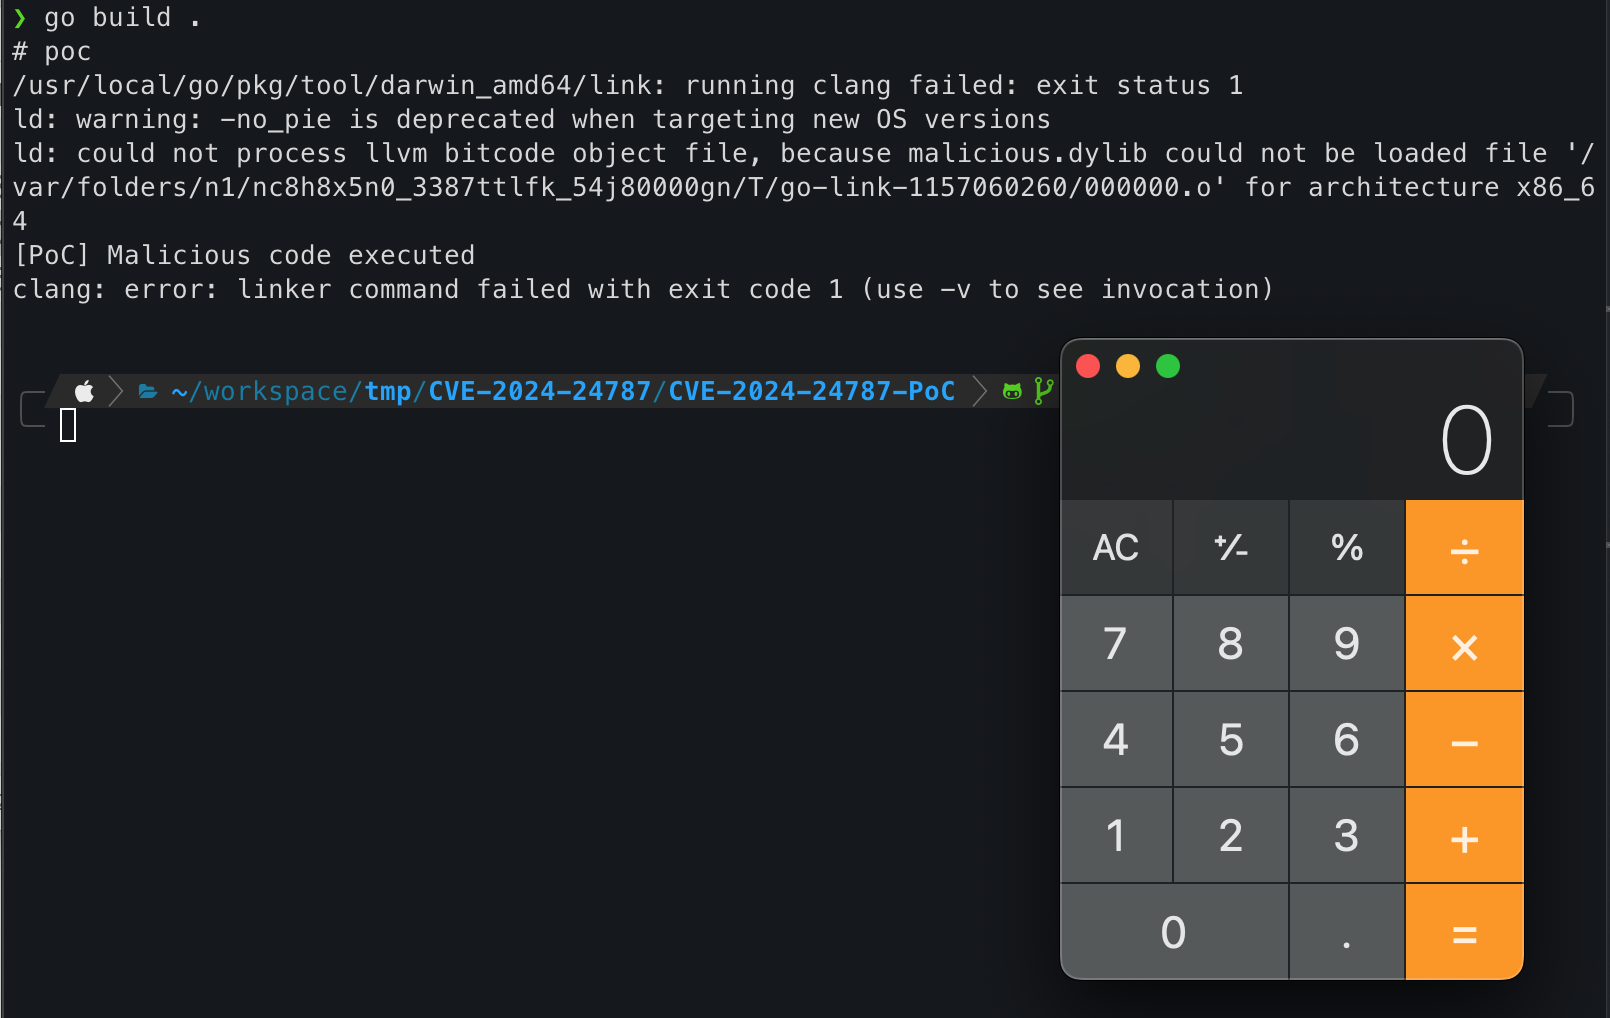 lourc0d3/cve-2024-24787-poc
Preuve de concept CVE-2024-24787
 themcsam/cve-2024-12905-poc
Vulnérabilité d'écriture/écrasement de fichier tar-fs
 vulnbe/poc-rebar3
Injection shell dans Rebar3
 sparshbiswas-ai/cve-2026-0596-reproduction
Environnement de recherche et scripts de validation pour l'évaluation des comportements de désérialisation dans MLflow et MLServer.
 markuta/cve-2024-32002
Une preuve de concept pour la vulnérabilité git CVE-2024-32002
 gonsarrabia/minimus-junior-backend-exercise
Exercice junior pour candidat au poste de backend : Empaquetage de l'interface CLI dasel (v3.3.1) avec Melange, correction de CVE-2026-33320, et…
 dannyendortest/http-server-node
Serveur HTTP Node.js vulnérable synthétique utilisé comme cible de démonstration pour le scanner de vulnérabilités EXPOSURE, suivant la…








