
 #1
Outils de découverte de sous-domaines, DNS brute-force, transparence des certificats et énumération d'actifs.
Recommandé par Kitploit

 moon1705/easy_security
Projet avec sublist3r, massan, CVE-2018-15473, bruteforce SSH, bruteforce FTP et nikto.
 nocomp/cve-2025-29927-scanner
script python pour évaluer si vous êtes vulnérable ou non à next.js CVE-2025-29927
 foxvr-sudo/bugbounty-arsenal-resources
Checklists et modèles pour les programmes de bug bounty. Sous licence MIT.
 opsecramdan/react2shell-cve-2025-55182
Cadre d'exploitation automatisé pour CVE-2025-55182 (RCE Next.js) avec énumération de sous-domaines, analyse de vulnérabilité, génération de charges…
 shamo0/cve-2021-44228
Outil de scan log4shell (CVE-2021-44228)
 jhaddix/lazyrecon
Ce script est conçu pour automatiser votre processus de reconnaissance de manière organisée.
 shifa123/cve-2020-13942-poc-
CVE-2020-13942 POC + Script d'automatisation
 spyboy-productions/cloakquest3r
Outil open-source de recherche en sécurité pour identifier l'exposition de l'adresse IP d'origine des sites web protégés par Cloudflare et des…
 k8gege/ladon
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…
 hunxbyts/ghosttrack
Outil utile pour suivre la localisation ou le numéro de mobile
 bountystrike/bountystrike-sh
Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
 lockfale/osint-framework
Framework organisé d'outils et de ressources OSINT gratuits pour collecter des renseignements à partir de sources publiques, classé par catégorie…
 thewhiteh4t/finalrecon
Outil automatisé de reconnaissance web offrant l'analyse des en-têtes, l'énumération DNS, la découverte de sous-domaines, le scan de répertoires,…
 1n3/sn1per
Plateforme automatisée de tests d'intrusion et de gestion de la surface d'attaque. Reconnaissance, scan, exploitation, rapport - plus de 600…
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 shuvonsec/claude-bug-bounty
Kit de chasse aux bogues propulsé par l'IA, qui fonctionne avec ou sans abonnement.
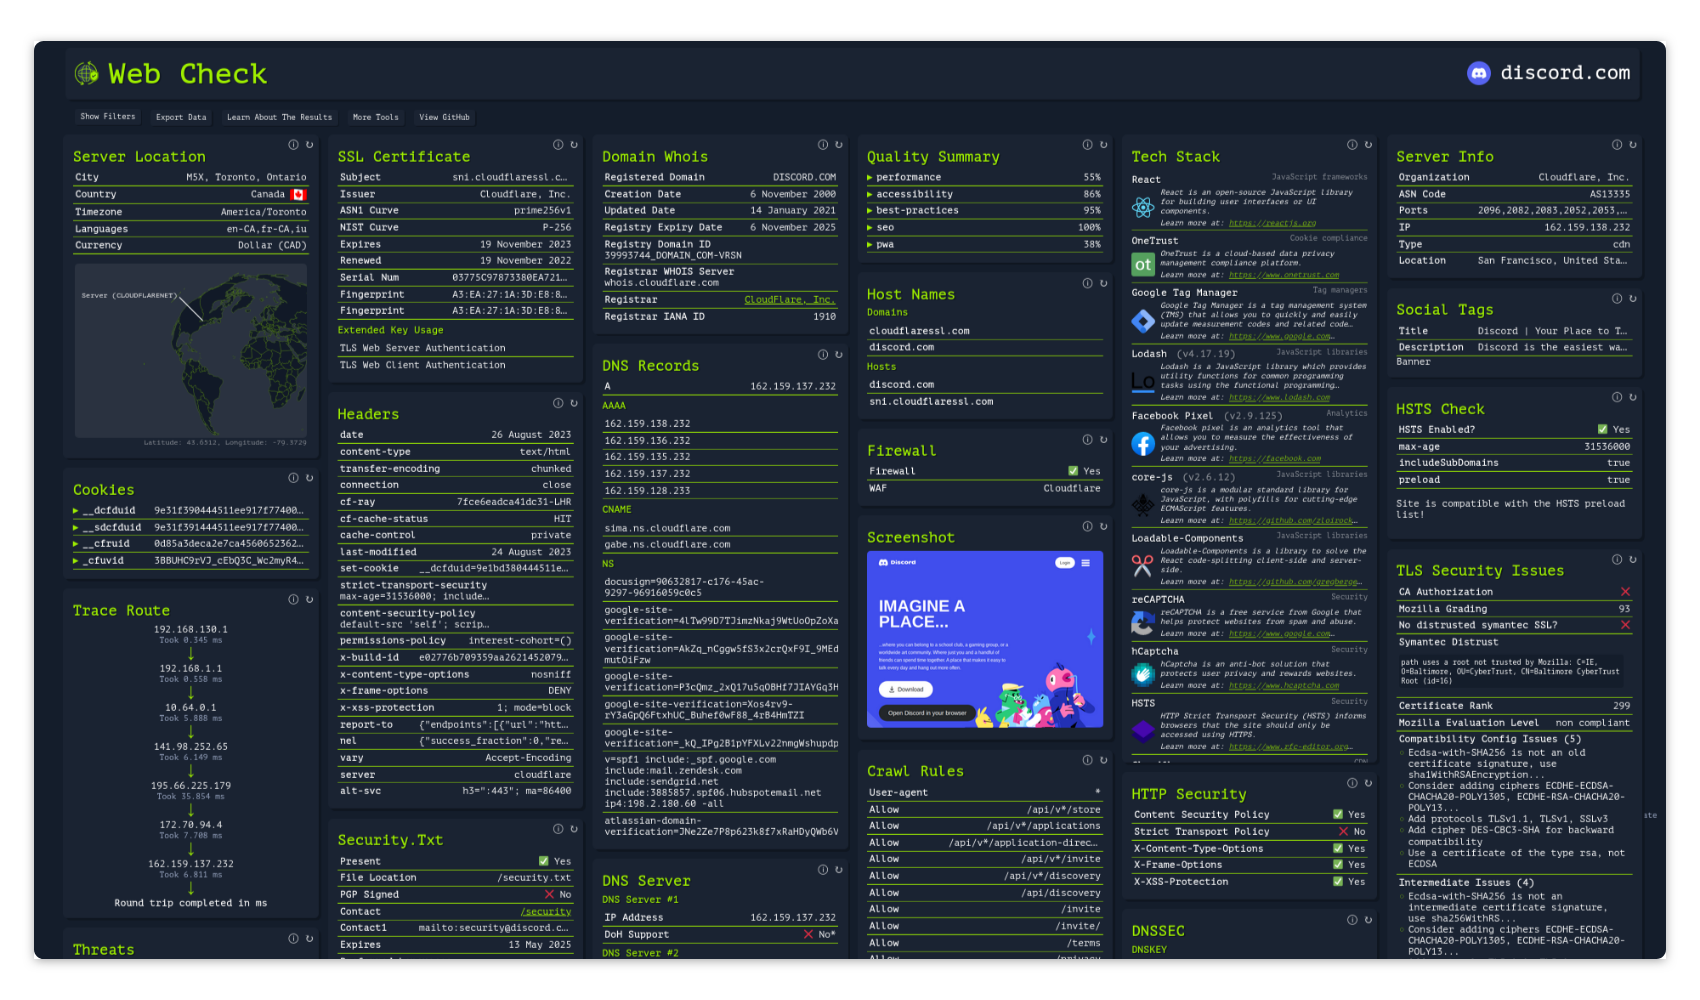 lissy93/web-check
🕵️♂️ Outil OSINT tout-en-un pour analyser n'importe quel site web
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites








