#1
Outils de découverte de sous-domaines, DNS brute-force, transparence des certificats et énumération d'actifs.
Recommandé par Kitploit
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
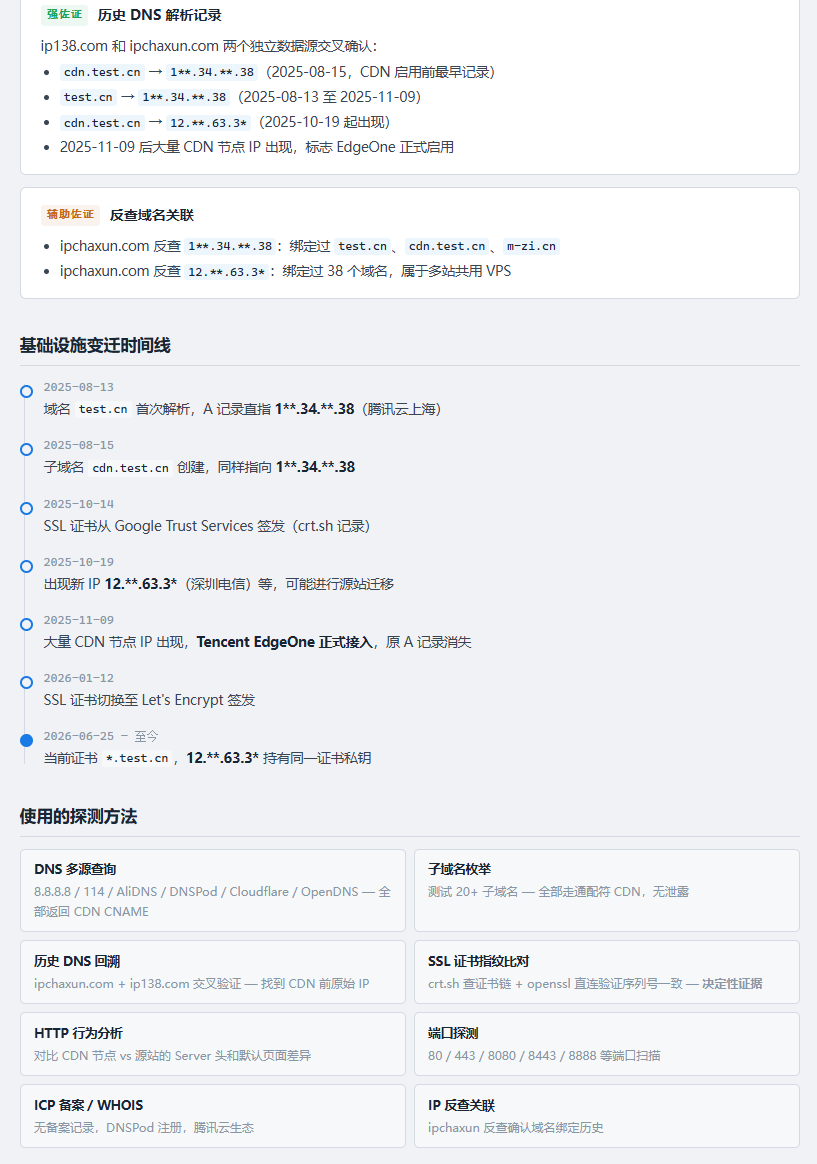 0xshe/fuck-cdn
Compétence de découverte automatisée des IP d'origine CDN pour Claude Code qui exécute plus de 40 méthodes OSINT priorisées, recoupe les candidats…
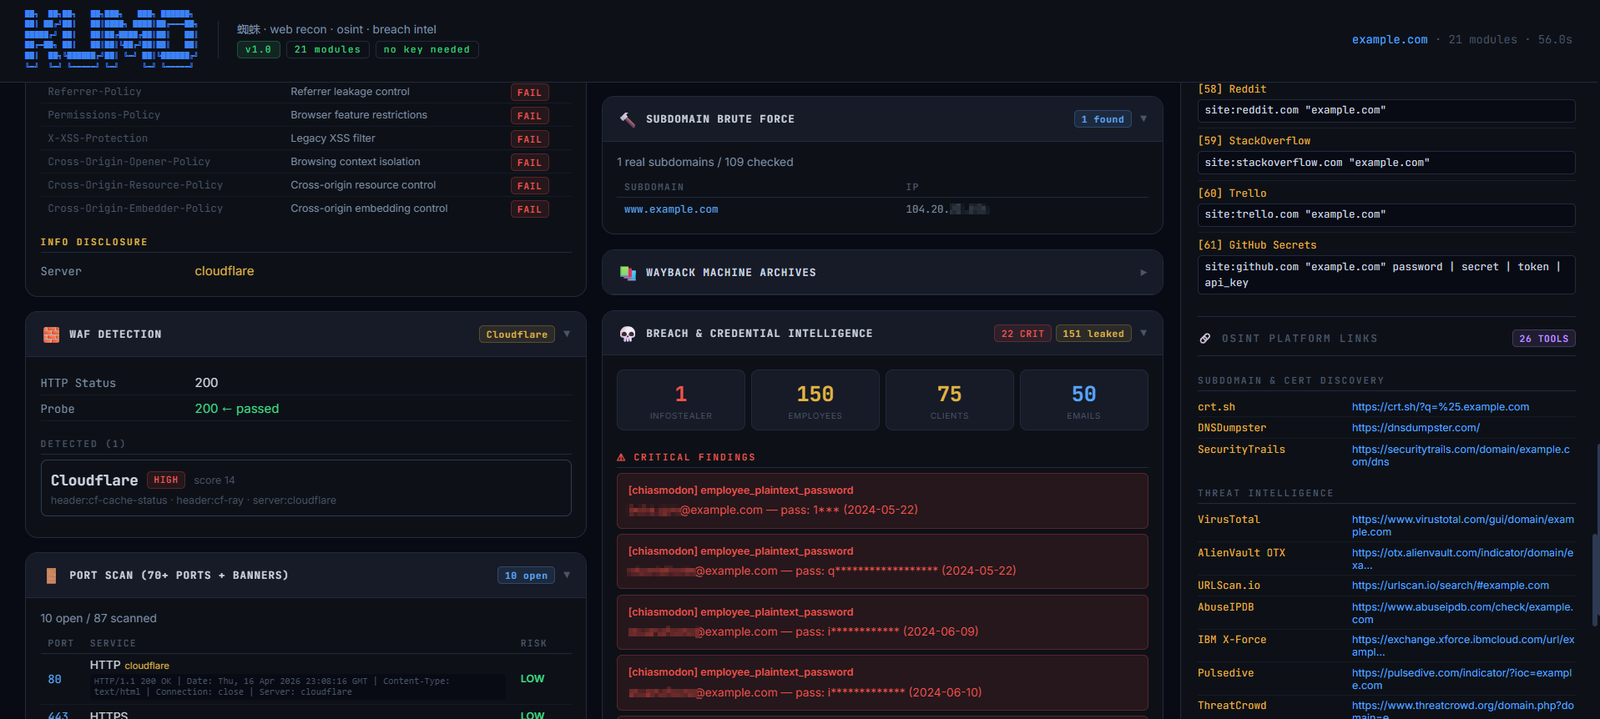 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 sakispat/simple-pentesting
Une boîte à outils Python éducative pour les tests d'intrusion autorisés : scanner de ports multithread, énumération de sous-domaines et de…
 r3fr4kt/devvortex
Parcours HackTheBox Devvortex couvrant le fuzzing de sous-domaines, l'énumération de l'API Joomla, un web shell basé sur template, le cassage de hash…
 gmh5225/domain-enumeration-sicarius
Un autre outil pour l'énumération de sous-domaines avec quelques tours de magie 🧙🏻♂️
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 paulsec/api-dnsdumpster.com
Client Python pour dnsdumpster.com permettant de récupérer les enregistrements DNS, les sous-domaines et les cartes réseau pour la reconnaissance et…
 sec-dan/wp2shell-scanner
Outil CLI en lecture seule pour vérifier si un site WordPress est exposé à WP2Shell (CVE-2026-63030 / CVE-2026-60137)
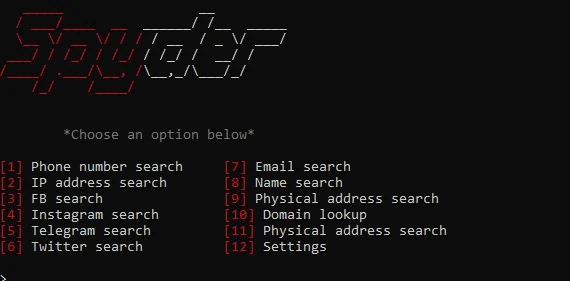 tq17oa7/spyder-osint
Open-source intelligence (OSINT) tool for gathering information from phone numbers, IP addresses, social media, emails, usernames, domains, and…
 yashas-13/pentx-vapt-skill
Open-source AI-powered 5-phase VAPT pentest agent — recon/scan/vuln/exploit/report with PoC
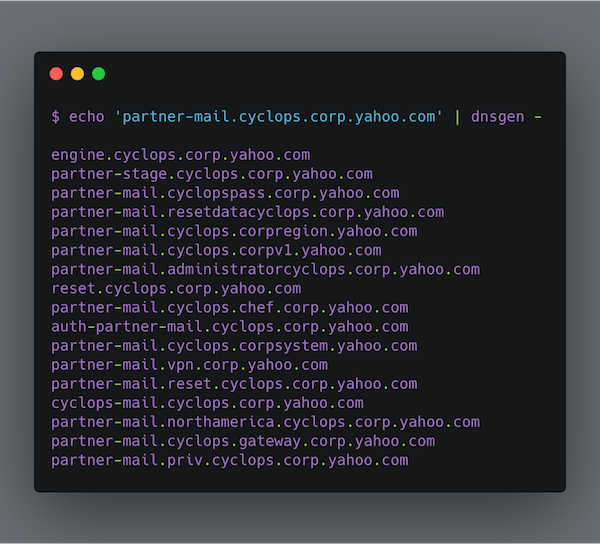 alephnullsk/dnsgen
Génère des permutations de noms de domaine pour l'énumération de sous-domaines et la reconnaissance, prenant en charge les listes de mots…
 hakluke/hakrevdns
Petit outil rapide pour effectuer des recherches DNS inversées en masse.
 randomrobbiebf/subdomain-tko
Détecte les vulnérabilités de prise de contrôle de sous-domaines en analysant les enregistrements DNS et les réponses HTTP. Identifie automatiquement…
 wattocyber/vegadns
Outil d'énumération DNS et de découverte de sous-domaines basé sur Rust, conçu pour la reconnaissance et les évaluations de sécurité lors de tests…
 dozermx/argus
Scanner de reconnaissance et de surface d’attaque multi-phase qui cartographie les domaines, les IP, les ASN, les actifs cloud et les CVE dans un…
 wattocyber/bug-bounty-library
Curated bug-bounty methodology library with runbooks, recon/fuzz playbooks, checklists, and CLI helpers for target scoping, cert enumeration, and…
 azmisyahrul/prismsec
Serveur MCP sécurisé et modulaire encapsulant nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap pour le pentesting propulsé par l'IA