
 #1
Outils de découverte de sous-domaines, DNS brute-force, transparence des certificats et énumération d'actifs.
Recommandé par Kitploit

 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ est un framework de reconnaissance automatisée passive en sources ouvertes (OSINT)
 x1mdev/reconpi
ReconPi - Un outil de reconnaissance léger qui effectue des scans approfondis avec les outils les plus récents.
 franccesco/getaltname
Extraire les sous-domaines des certificats SSL sur les sites HTTPS.

 edu0x01/sr-71
Un outil Python facile à utiliser pour effectuer l'énumération de sous-domaines, la reconnaissance de points de terminaison, et plus encore.
 opsecramdan/react2shell-cve-2025-55182
Cadre d'exploitation automatisé pour CVE-2025-55182 (RCE Next.js) avec énumération de sous-domaines, analyse de vulnérabilité, génération de charges…
 1n3/sn1per-mcp
Serveur MCP qui permet aux assistants IA de piloter une installation Sn1per auto-hébergée, en exécutant des scans ciblés et audités et en renvoyant…
 pry0cc/proteus
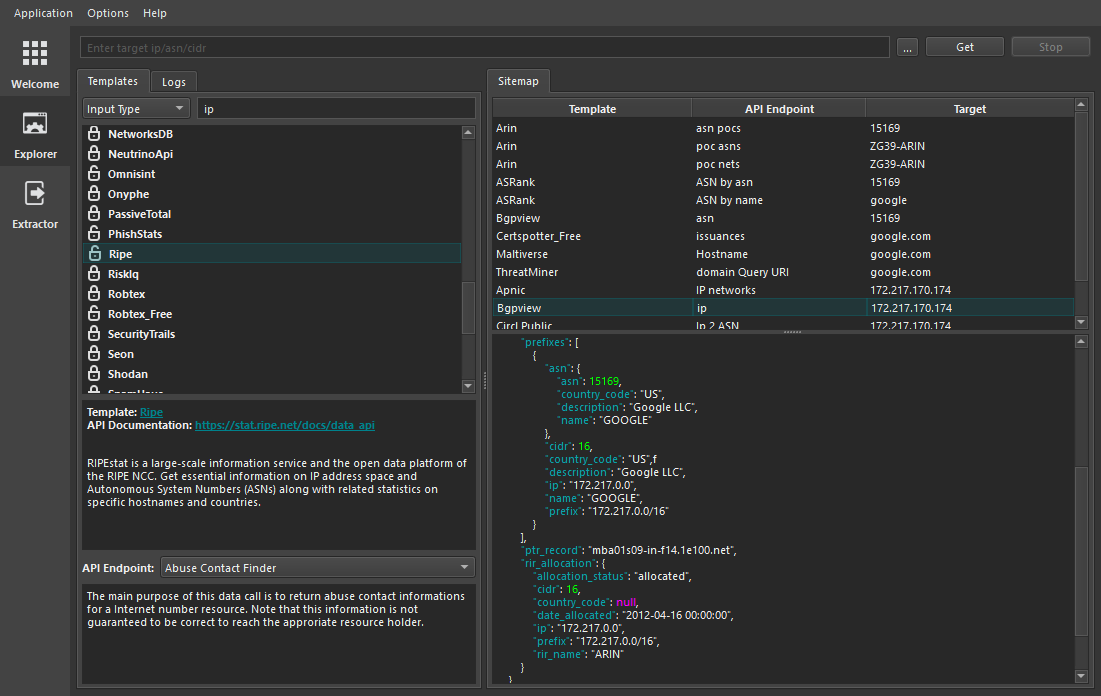
Un bot de surveillance de surface d'attaque piloté par projectdiscovery et propulsé par axiom
 micro-joan/d4ta-hunter
Cadre OSINT automatisé pour les audits de hacking éthique. Collecte les emails des employés, les hachages de mots de passe, les sous-domaines et les…
 joshkar/x-recon
Un utilitaire pour détecter les entrées de page web et effectuer des scans XSS.
 dawgyg/bugbounty_tools
Collection de scripts et d'outils utilisés lors de travaux de bug bounty. Ce sera l'emplacement de mes scripts d'automatisation créés pour mon usage…
 talyx66/webfang
WEBFANG, est mon premier CLI, un toolkit modulaire d'OSINT & Reconnaissance conçu pour les Hackers Éthiques et les Red-Teamers. Plantez vos crocs…
 viperbluff/portwitness
Outil pour vérifier si un domaine ou ses multiples sous-domaines sont opérationnels.
 xcapri/subdosec
Rapide et précis, scanner de prise de contrôle de sous-domaines avec zéro faux positif. Détecte les sous-domaines vulnérables, collecte des…
 red-team-labs/waldo
Outil Python multithreadé pour le brute-force de répertoires cachés et de sous-domaines sur des serveurs web cibles, afin d'aider à la reconnaissance…

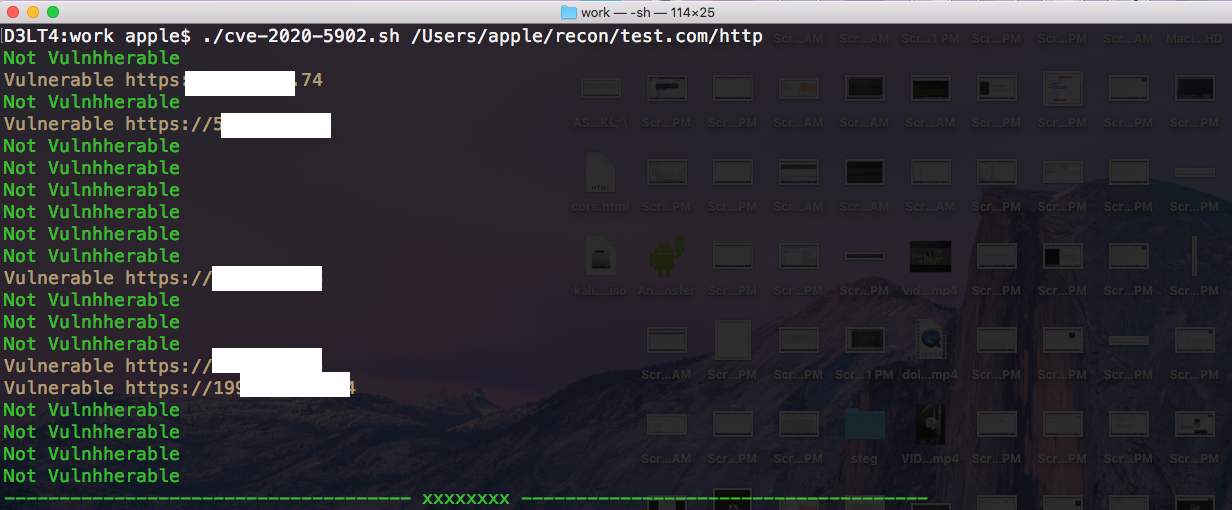 govindpalakkal/evilrip
C'est un petit script pour récupérer les sous-domaines/ip vulnérables à CVE-2020-5902 écrit en bash








