
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
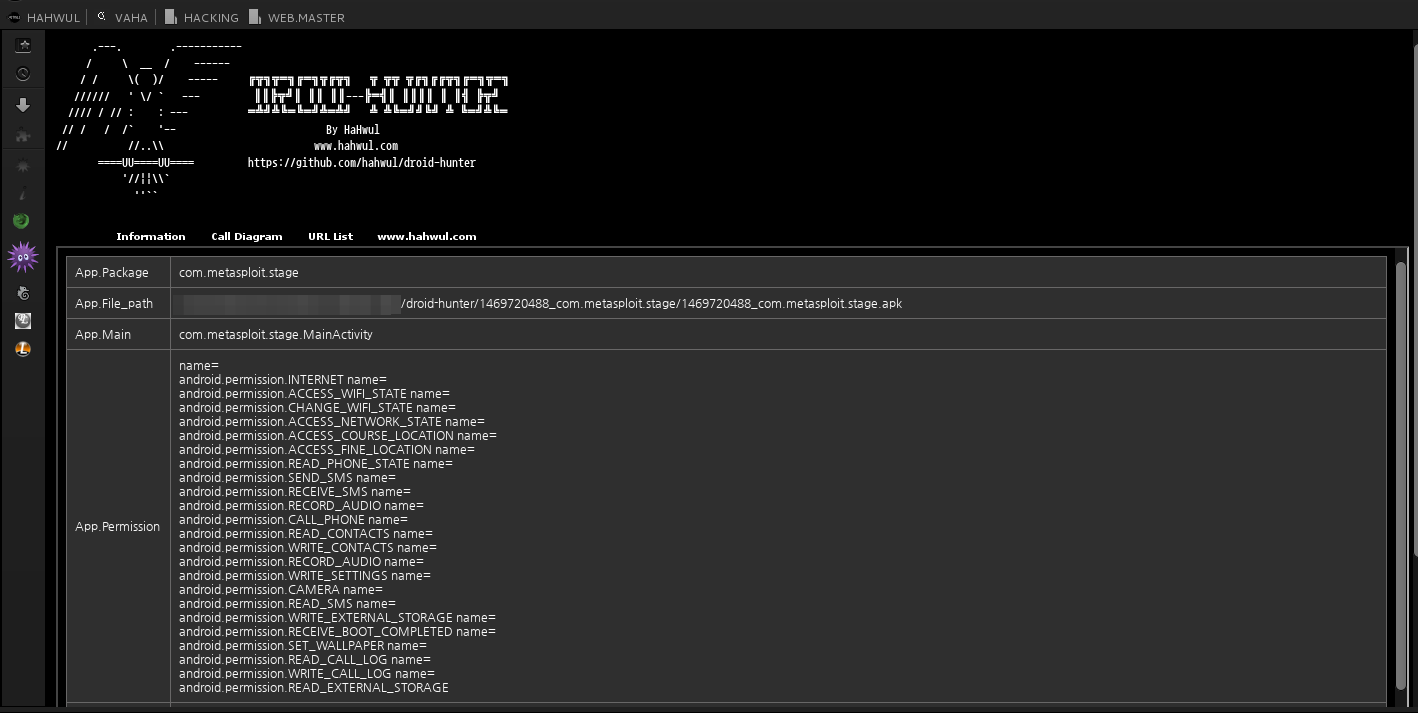
 hahwul/droid-hunter
(obsolète) Analyse de vulnérabilités d'applications Android et outil de test d'intrusion Android
 certcc/trommel
TROMMEL : Tamiser les fichiers des appareils embarqués pour identifier les indicateurs potentiels de vulnérabilité.
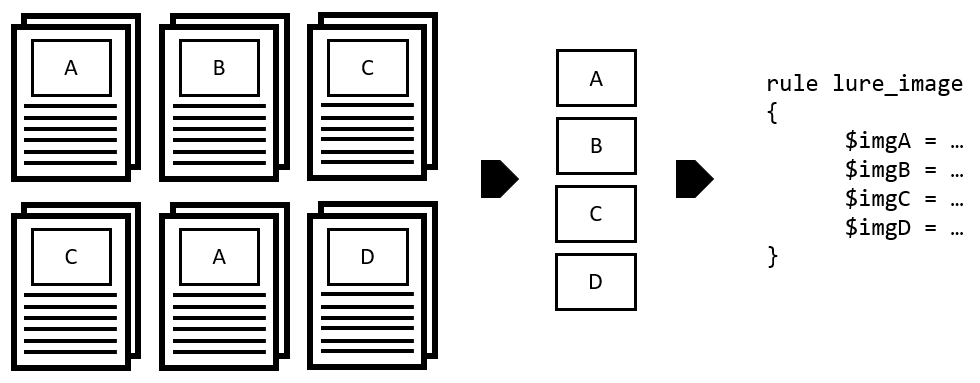 target/halogen
Créez automatiquement des règles YARA à partir de documents malveillants.
 beardypig/ghidra-emotionengine
Processeur Ghidra pour le CPU MIPS de l'Emotion Engine de la PlayStation 2
 anteater/anteater
Anteater - Framework de vérification de passerelle CI/CD
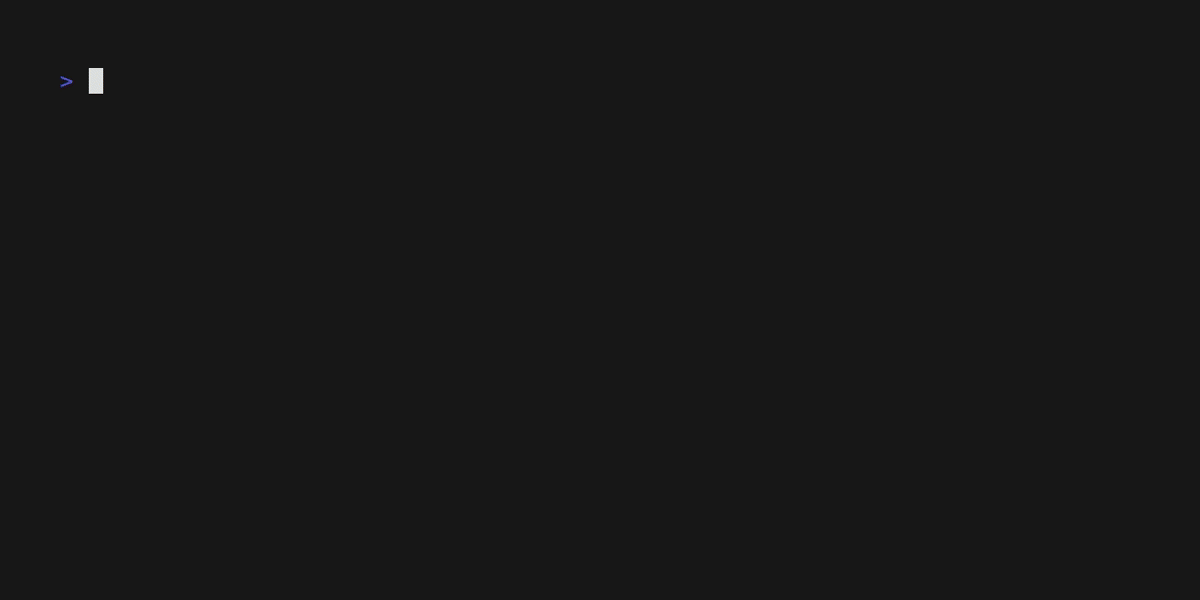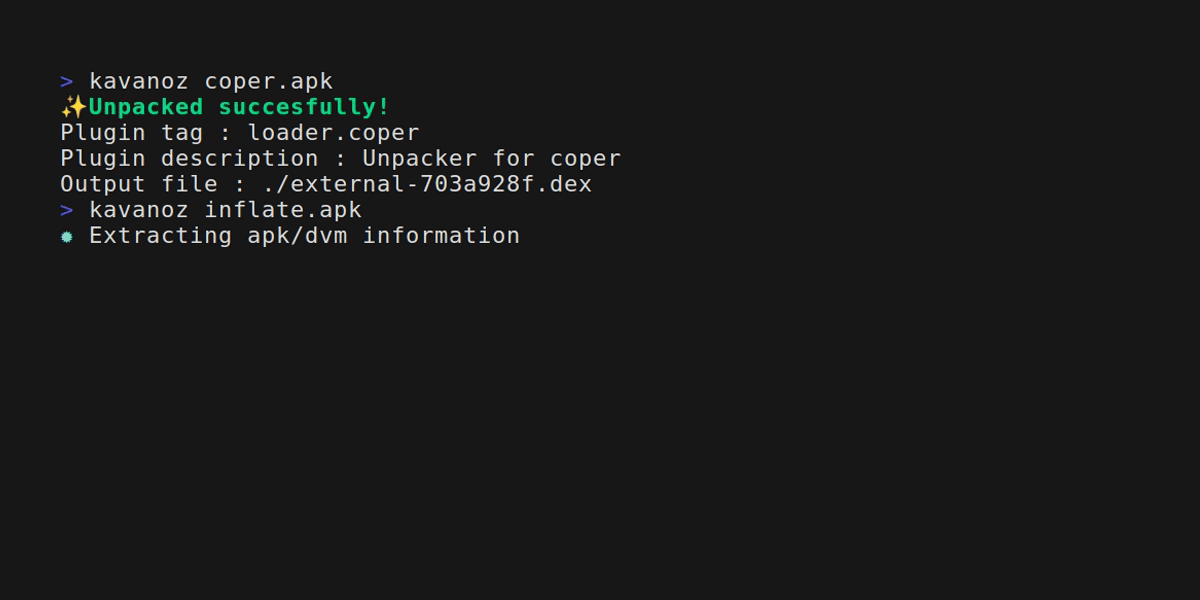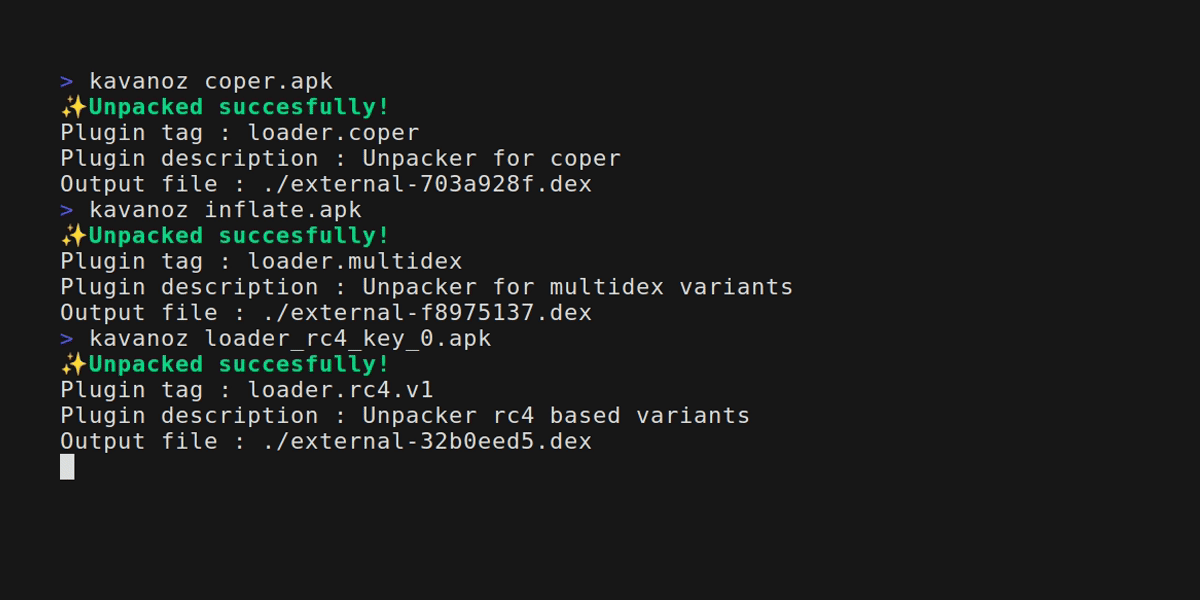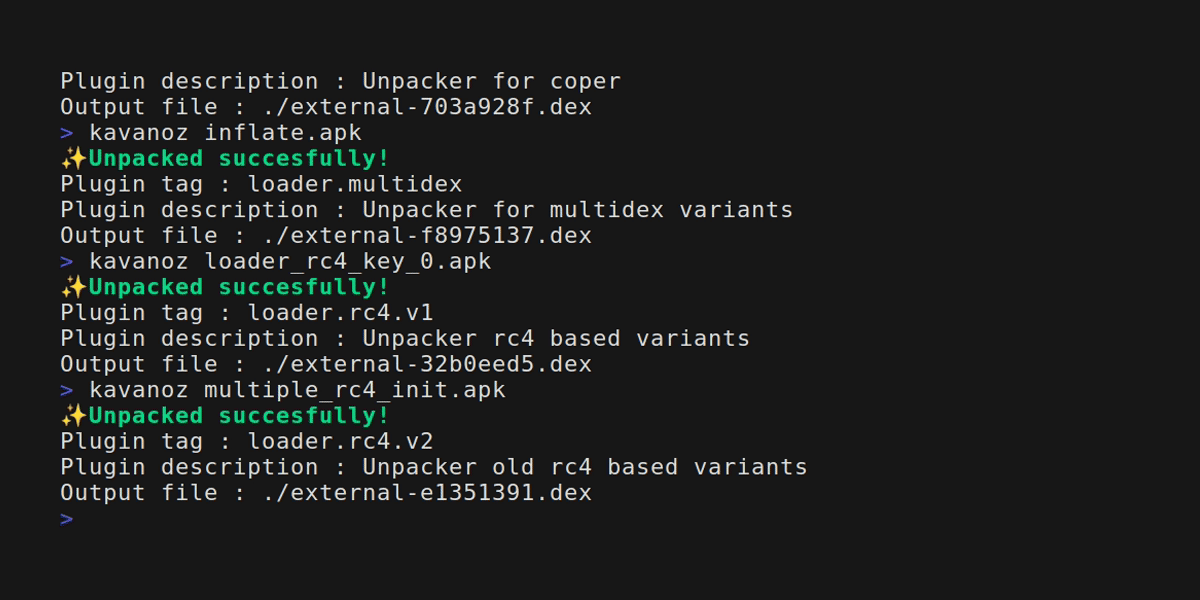 eybisi/kavanoz
Dépaquetage statique des malwares bancaires Android courants.
 mandiant/route-sixty-sink
Relier les sources aux puits dans les applications C#.
 mandiant/flashmingo
Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.
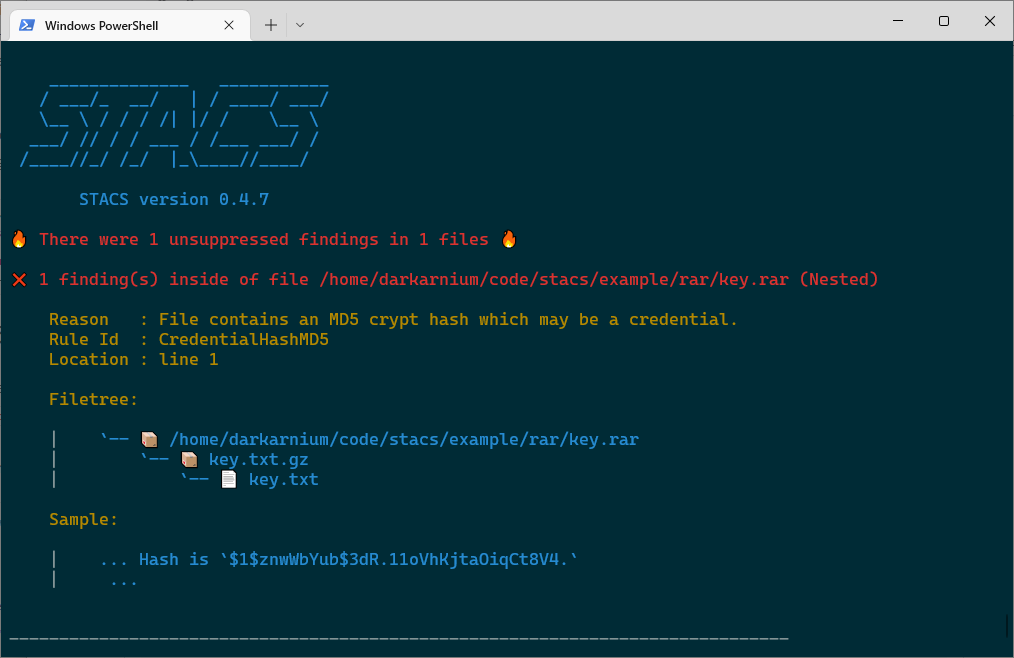 stacscan/stacs
Analyseur statique de jetons et d’identifiants
 mrakovic-org/nashavm
Nasha est une machine virtuelle pour les fichiers .NET et son runtime a été réalisé en C++/CLI.
 cmatthewbrooks/r2kit
Un ensemble de scripts pour un workflow d'analyse de code malveillant basé sur radare
 danielruf/snyk-js-jquery-565129
correctifs pour SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, inclut les correctifs pour SNYK-JS-JQUERY-174006,…
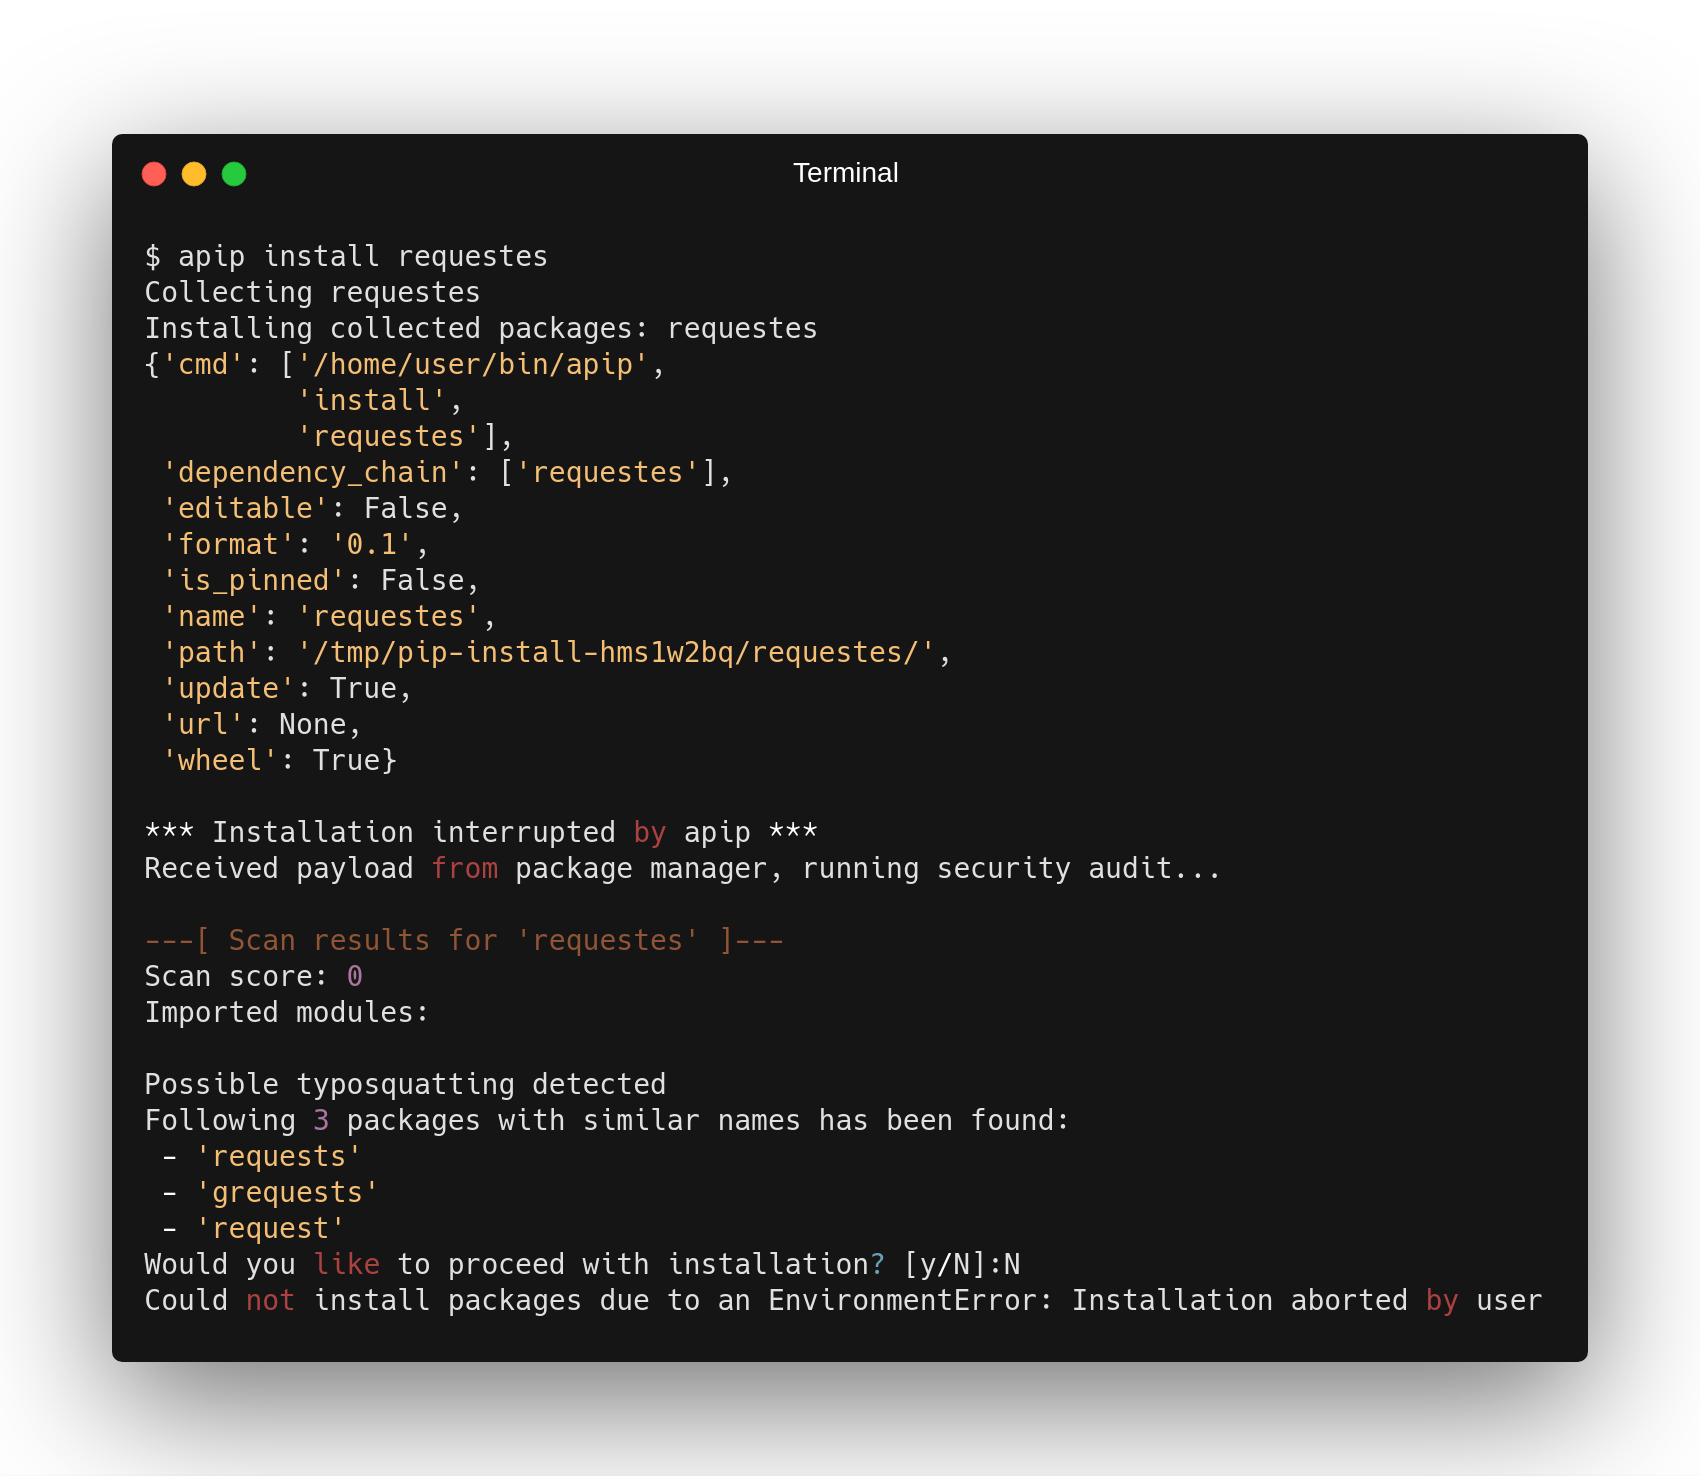 rootlug/aura
Project Aura : Audit de sécurité et introspection de code
 maweil/bidi_char_detector
Vérifie la présence de caractères Unicode BIDI dans vos fichiers qui peuvent être détournés pour des attaques sur la chaîne d'approvisionnement. Voir…
 garlicb/jquery35-local-agent
Kit de correction hors ligne pour CVE-2020-11023 de jQuery destiné aux anciens Spring/JSP - Modules intégrés de Node.js uniquement (sans npm, sans…
 sirredbeard/cve-2025-60876
Correctif préservant le comportement pour l'injection d'en-tête HTTP CVE-2025-60876 dans BusyBox wget, avec preuve de concept, correctif d'encodage…
 aipeacs/sc3010-computer-security
Utilisation de Struts2 et PowerShell pour recréer la vulnérabilité d'injection OGNL CVE-2017-5638.
 577industries/aegisgraph
AegisGraph : plateforme d'évaluation des preuves au niveau applicatif basée sur des graphes pour les applications de messagerie sécurisée (SMA).…








