
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
 jvoisin/snuffleupagus
Module de sécurité pour php7 et php8 - Éliminer les classes de bogues et patcher virtuellement le reste ! https://snuffleupagus.rtfd.io
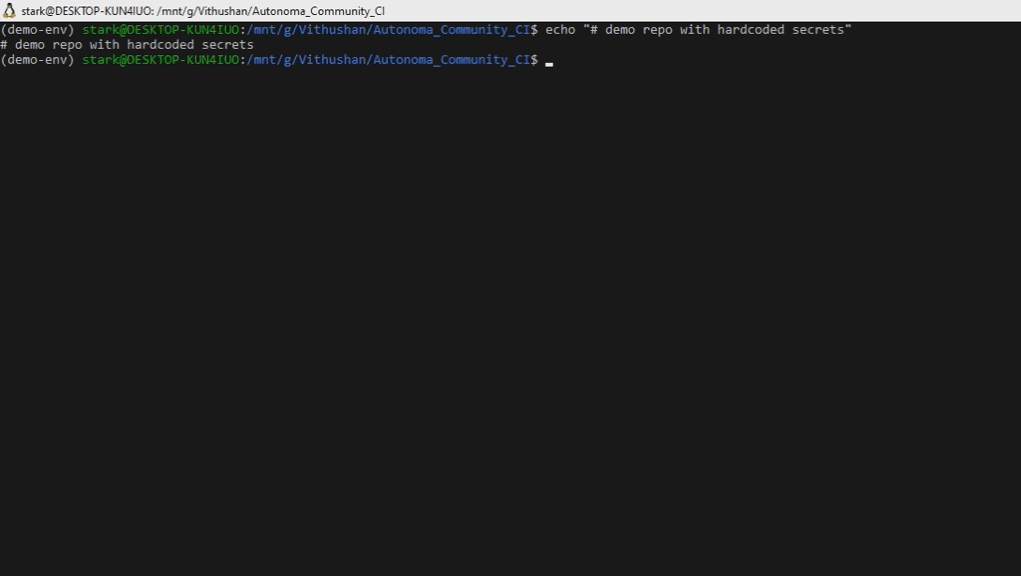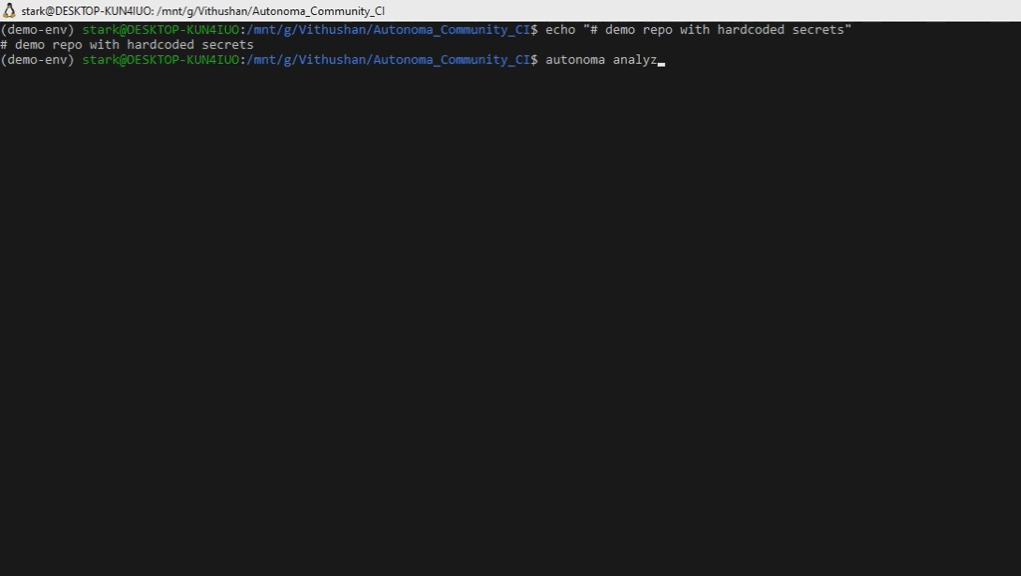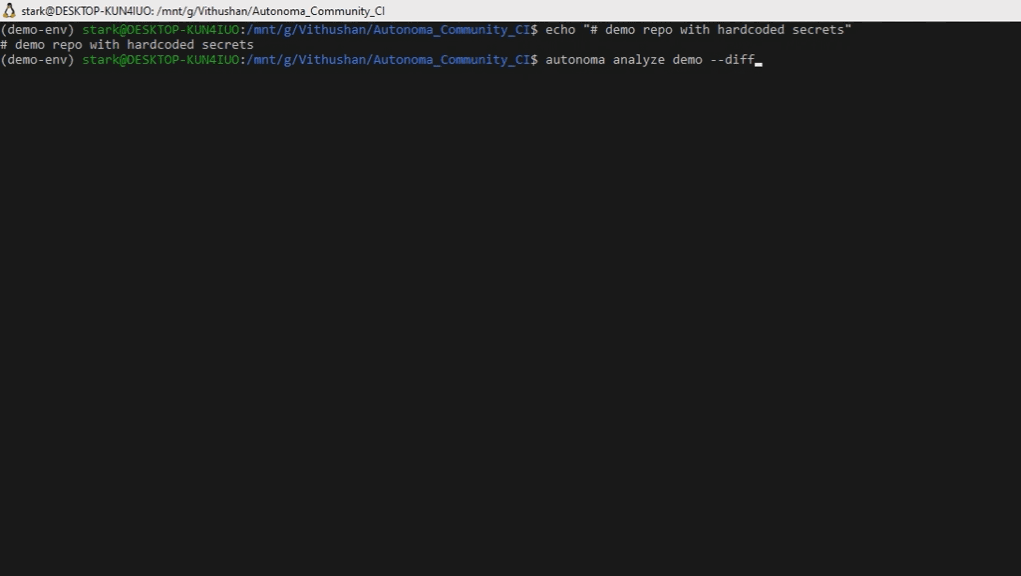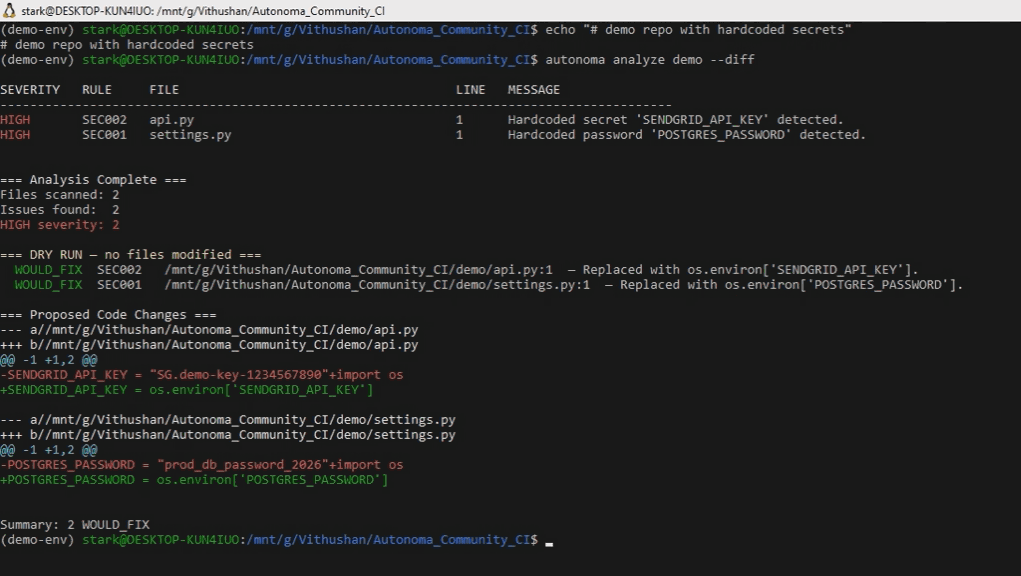
 vihaaninnovations/autonoma
Détecte et corrige automatiquement les secrets codés en dur dans les dépôts Python — refuse lorsque la correction pourrait casser votre code
 soemoescode/guardskill
Scanner en lecture seule de ce qui permet à un dépôt d'exécuter du code dans un agent de codage (Claude Code, Codex, Cursor, Copilot) : paramètres…
 mkway/cve-2025-57833
Nous avons mis en place un environnement pour tester la CVE-2025-57833. Cet environnement a été construit à l'aide de l'IA, il est donc sujet à des…
 fazilbaig1/cve-2021-23383
Le package handlebars avant la version 4.7.7 est vulnérable à la pollution de prototype lors de la sélection de certaines options de compilation pour…
 bartimusprimed/cve-2021-1675-yara
Règles YARA pour détecter les tentatives d'exploitation de CVE-2021-1675 (PrintNightmare) et les artefacts de logiciels malveillants associés.
 niclas-zone/ci/gitleaks
Composant CI pour l'outil SAST Gitleaks qui analyse les dépôts git à la recherche de secrets codés en dur, de clés API et de jetons, avec prise en…
 frenzymadness/cve-2021-3572
Dépôt de test minimal pour CVE-2021-3572, démontrant une vulnérabilité de confusion de dépendances pip et son correctif dans les versions vulnérables…
 gmh5225/ida-claude-code-plugins
Plugins intégrant Claude Code à IDA Pro pour assister les workflows de reverse engineering et d'analyse binaire grâce au désassemblage et à la…
 svtagan/wp-cve-2026-87902
Script de diagnostic PHP en lecture seule qui vérifie la version de WordPress, les sommes de contrôle du cœur, les fichiers PHP supplémentaires et…
 mayank729/cve-2025-55182-scanner
🔍 Recherchez les risques CVE-2025-55182 dans React Server Components avec cet outil non intrusif qui aide à détecter les vulnérabilités critiques…
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 cao-wuhui/cve-2025-69720
Avis pour CVE-2025-69720 : débordement de tampon basé sur la pile dans GNU ncurses infocmp (CWE-121)
 nicpenning/rtf-cleaner
Désobfuscateur RTF pour documents CVE-2017-0199 afin de trouver des URLs de manière statique.
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de sécurité statique local pour les applications Next.js, Supabase et Stripe : 24 vérifications basées sur l'AST pour les clés divulguées,…
 bybravehq/ip2
Fork maintenu de node-ip ayant corrigé l'avis SSRF non corrigé (CVE-2024-29415).
 limesss/cve-2023-36109
un poc pour cve-2023-36109
 whatishope/bido
# Framework de détection de malwares Android basé sur l'image, traitant l'obfuscation et la dérive conceptuelle. Inclut des ensembles de données…








