
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit

 revng/revng
Framework open source d'analyse binaire et décompilateur construit sur LLVM et QEMU, élevant les binaires vers une représentation intermédiaire…
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
 vaib25vicky/awesome-mobile-security
Un effort pour construire un lieu unique pour toutes les choses utiles liées à la sécurité android et iOS. Toutes les références et outils…
 open-policy-agent/conftest
Écrivez des tests contre des données de configuration structurées à l'aide du langage de requête Open Policy Agent Rego.
 erocarrera/pefile
pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)
 saeidshirazi/awesome-android-security
Une liste organisée de ressources et de matériels sur la sécurité Android pour les Pentesters et les Bug Hunters
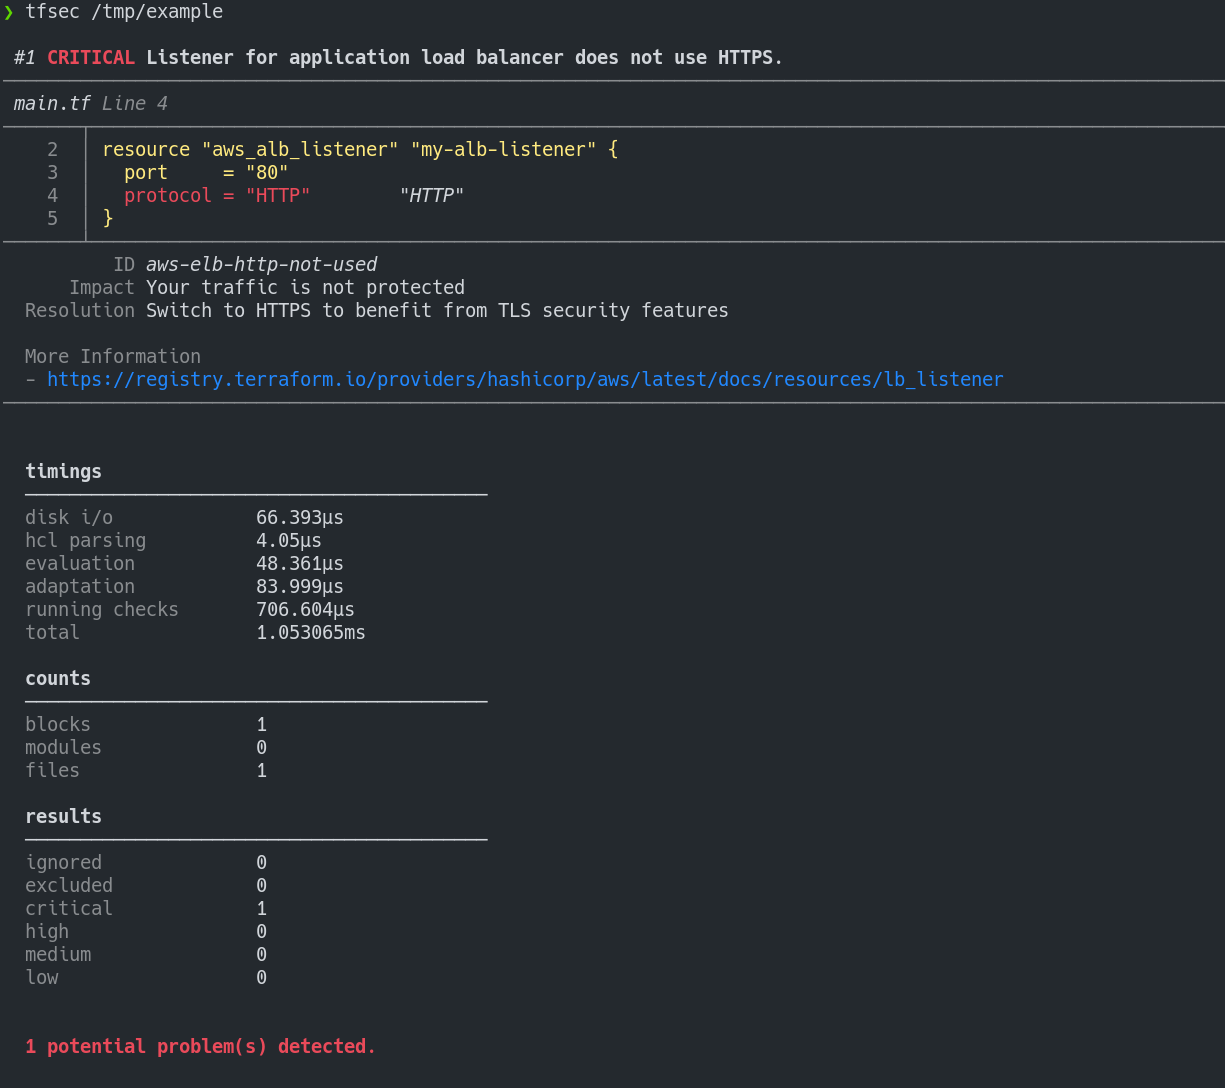 aquasecurity/tfsec
Tfsec fait maintenant partie de Trivy
 dwisiswant0/apkleaks
Analyse d'un fichier APK pour les URIs, endpoints & secrets.
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 ajinabraham/nodejsscan
nodejsscan est un scanner de sécurité statique de code pour les applications Node.js.
 charles2gan/gda-android-reversing-tool
le décompilateur Android le plus rapide et le plus puissant (outil natif fonctionnant sans machine virtuelle Java) pour les fichiers APK, DEX, ODEX,…
 cmu-sei/pharos
Outils d'analyse statique automatisée pour programmes binaires
 huhusmang/awesome-llms-for-vulnerability-detection
L'index le plus complet et continuellement mis à jour de la communauté sur la recherche consacrée aux grands modèles de langage pour la détection de…
 yelp/detect-secrets
Une solution adaptée aux entreprises pour détecter et prévenir les secrets dans le code.
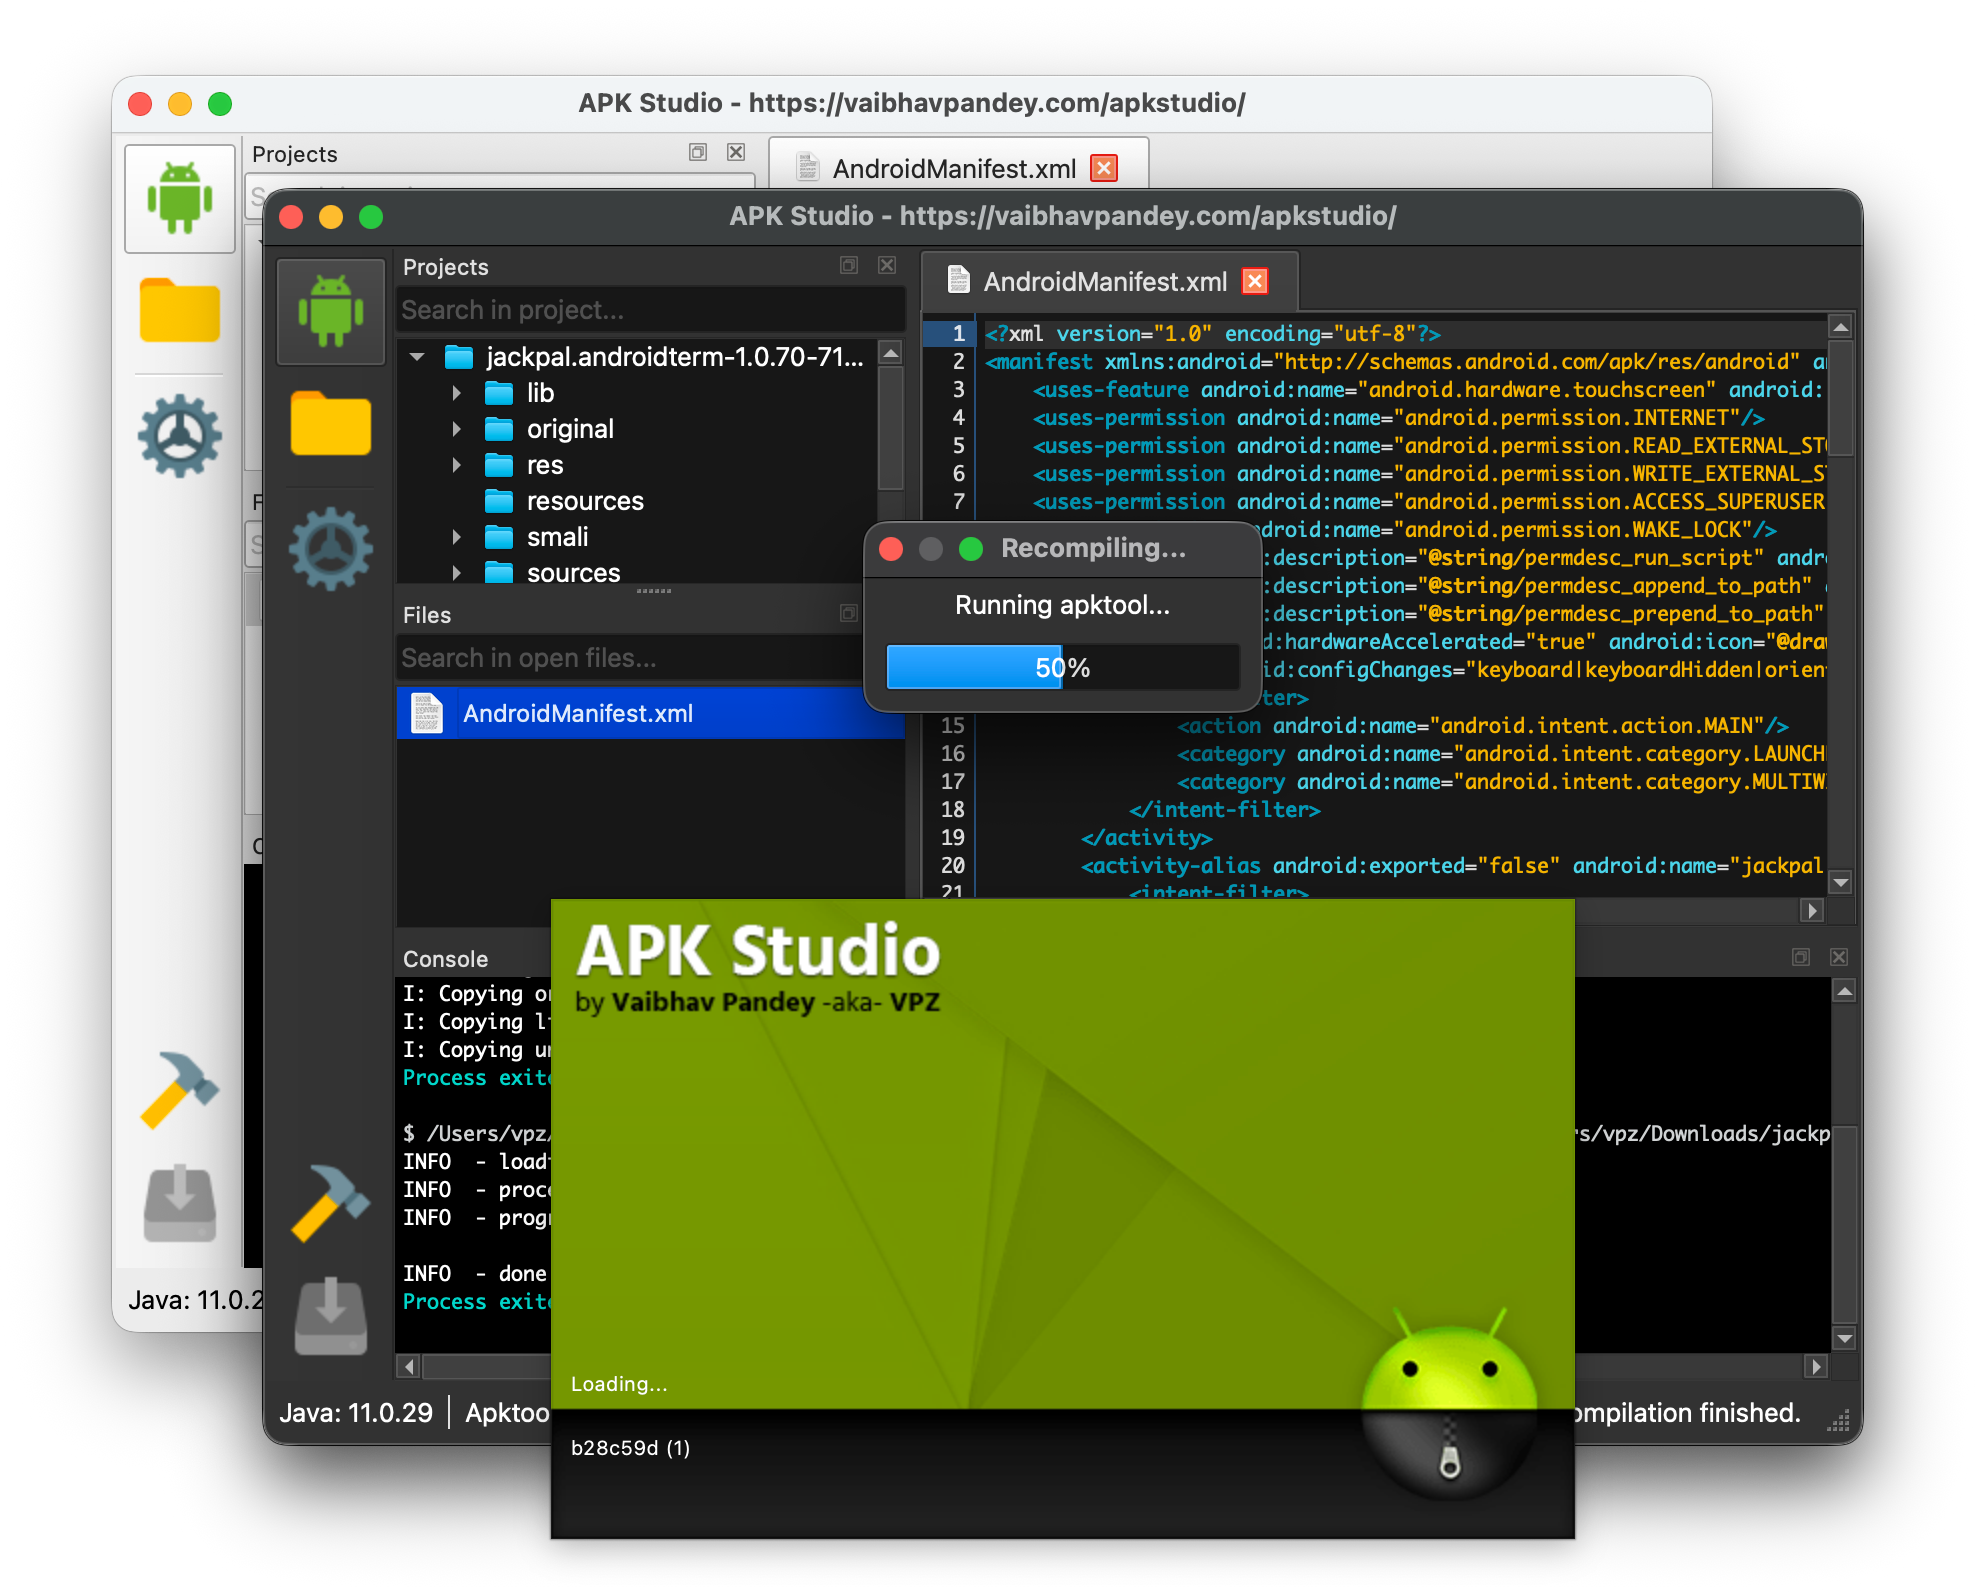 vaibhavpandeyvpz/apkstudio
IDE open-source, multiplateforme basé sur Qt6 pour le rétro-ingénierie des packages d'applications Android. Il offre une disposition conviviale de…
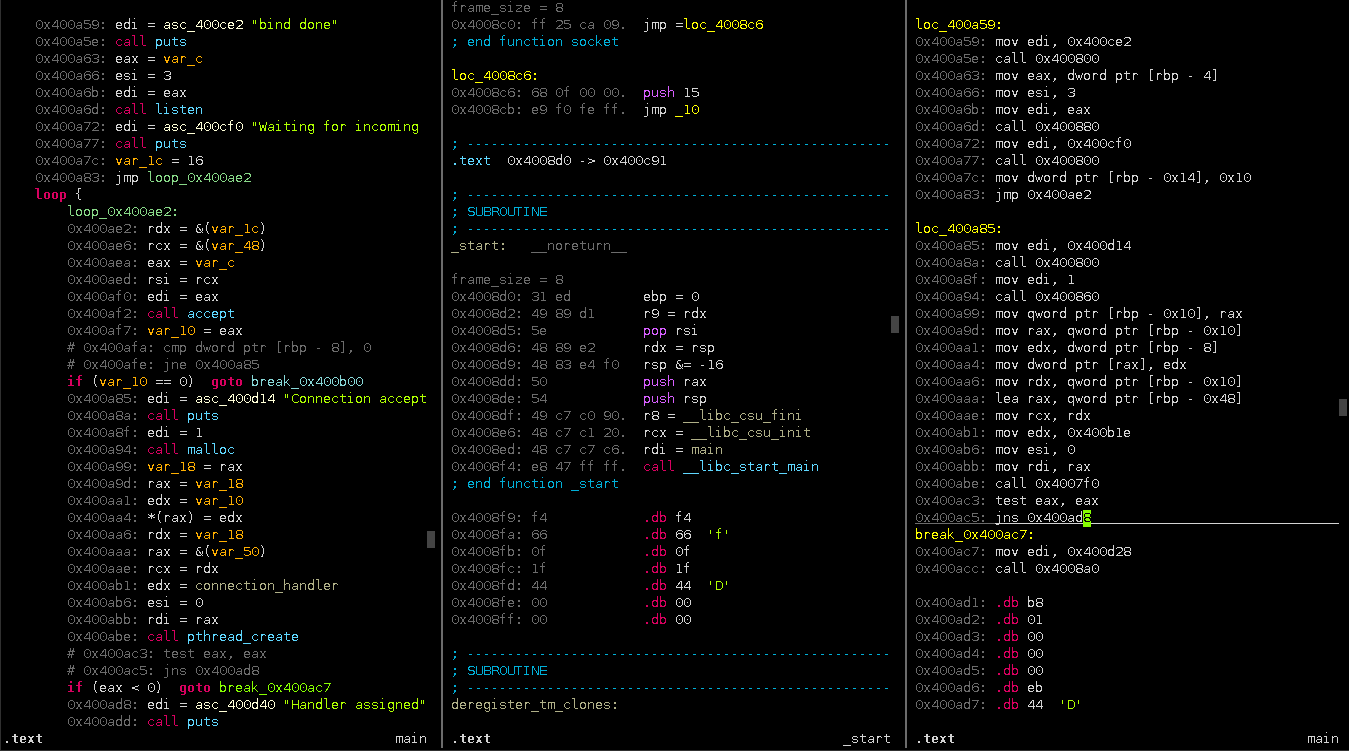 plasma-disassembler/plasma
Plasma est un désassembleur interactif pour x86/ARM/MIPS. Il peut générer du pseudo-code indenté avec une syntaxe colorée.
 epasveer/seer
Seer - une interface graphique frontale pour gdb







