
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…
 xiaoqimikko/thymeleaf-check
Vérificateur hors ligne pour Thymeleaf CVE-2026-40477 / CVE-2026-41901 — vous indique à laquelle des deux failles SSTI de CVSS 9.0 vous êtes exposé,…
 gmh5225/enigma-
Réimplémentation en C++ du cœur analytique de Ghidra sans dépendances JVM, offrant une analyse binaire embarquable, les fondations Pcode/Sleigh et…
 teycir/diffcatcher
Un outil CLI Rust qui découvre récursivement les dépôts Git, capture les changements d'état, génère des diffs, extrait des éléments de code avec des…
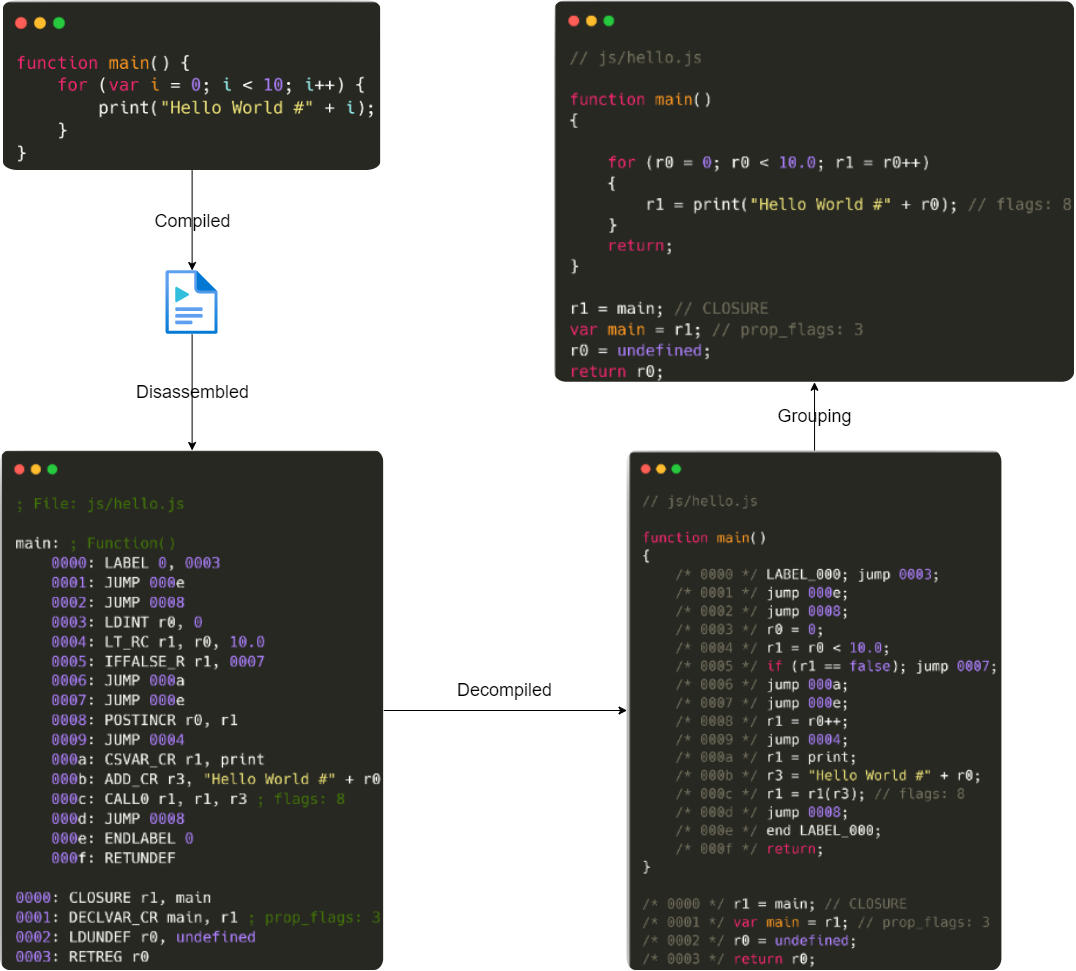 nccgroup/detaped
Detaped est un désassembleur et décompilateur Python pour Duktape. Son usage prévu est la revue et l'analyse de code source dans les situations où…
 gmh5225/ghidra_svr_bridge
Plugin Binary Ninja qui synchronise l'analyse de manière bidirectionnelle avec un dépôt Ghidra Server, via un sous-processus de pont Java.
 nanda-rani/safe
Un système d'audit de sécurité contextuel pour les artefacts de recherche
 lgranadoi/sift-hardened
# Fourche durcie en sécurité de sift 17.1.3 pour CVE-2026-85625. Non affilié à crcn/sift.js.
 xiaoqimikko/pac4j-check
Scanner hors ligne pour CVE-2026-29000 (CVSS 10.0) dans org.pac4j:pac4j-jwt. Inspecte directement les jars/fat-jars, ce qui lui permet de fonctionner…
 dannydoodlesstory/evm-audit-helpers
Collection d'extraits Solidity et de scripts Foundry pour les audits de sécurité des contrats intelligents
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271)Vulnérabilité de désérialisation Java
 stevenseeley/howcve-2019-1083works
Démonstration technique de l'exploitation de CVE-2019-1083 avec analyse de la vulnérabilité sous-jacente et code de preuve de concept.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 et 4 autres CVE Jetty de 2026 : lesquelles affectent votre build Jetty (ou Spring Boot), et la version corrigée nommée par Jetty…
 anna-kravets/codeql-buffer-overflow-variant
Variante synthétique de débordement de tampon de pile CWE-120 de CVE-2020-8597 (pppd EAP) comme cible d'analyse statique CodeQL
 xiaoqimikko/netty-resolver-dns-check
Vérificateur statique hors ligne qui inspecte les jars Java packagés à la recherche de versions vulnérables de netty-resolver-dns et détecte si…
 xiaoqimikko/netty-http-check
Outil Java hors ligne qui analyse les jars d'applications pour déterminer l'exposition à 14 CVE de Netty codec-http, identifiant la version corrigée…
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
Analyse défensive de CVE-2009-4496 dans Boa 0.94.14rc21, incluant revue du code source, analyse du patch, évaluation de la gravité et périmètre…
 kriskimmerle/wheelaudit
# Analyseur de sécurité des fichiers Wheel Python — analyse les fichiers .whl pour détecter les problèmes de sécurité avant l'installation. Détecte…








