#1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
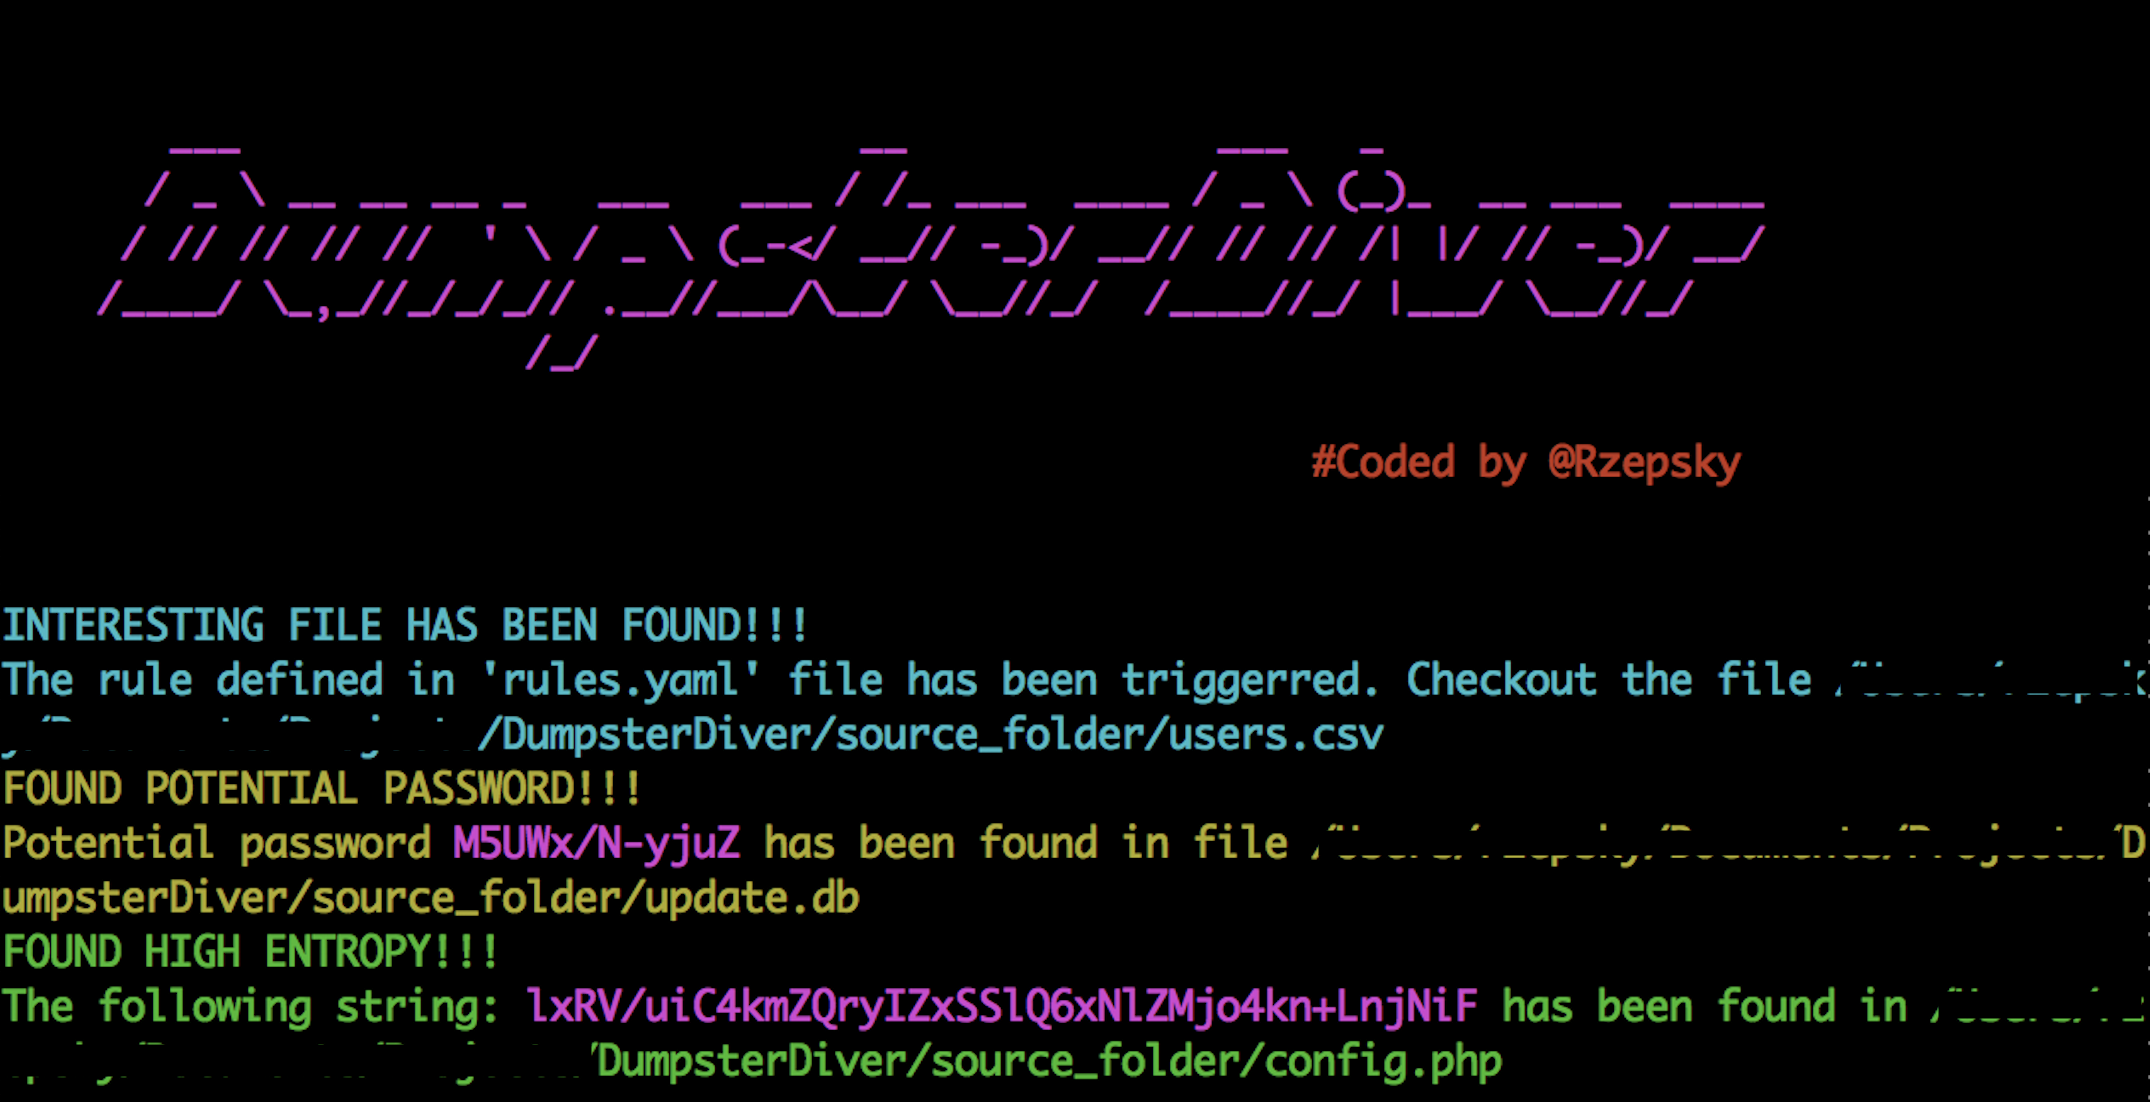
 securing/dumpsterdiver
Outil pour rechercher des secrets dans divers types de fichiers.
 abhi-r3v0/adhrit
Suite de sécurité Android pour une reconnaissance approfondie et une analyse statique du bytecode basée sur les benchmarks Ghera.
 cmatthewbrooks/r2kit
Un ensemble de scripts pour un workflow d'analyse de code malveillant basé sur radare
 superandroidanalyzer/super
Analyseur Android Rust sécurisé, unifié, puissant et extensible
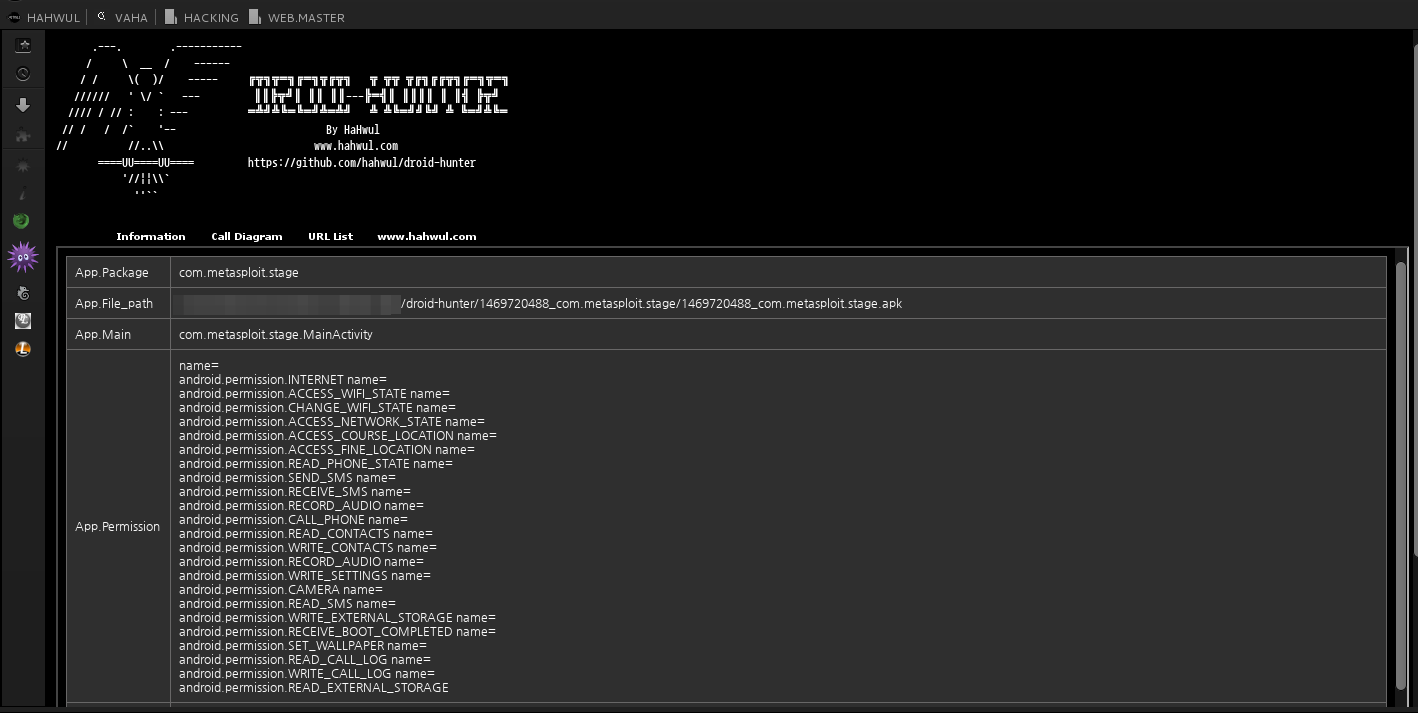 hahwul/droid-hunter
(obsolète) Analyse de vulnérabilités d'applications Android et outil de test d'intrusion Android
 das-labor/panopticon
Un désassembleur libre et multiplateforme.