
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
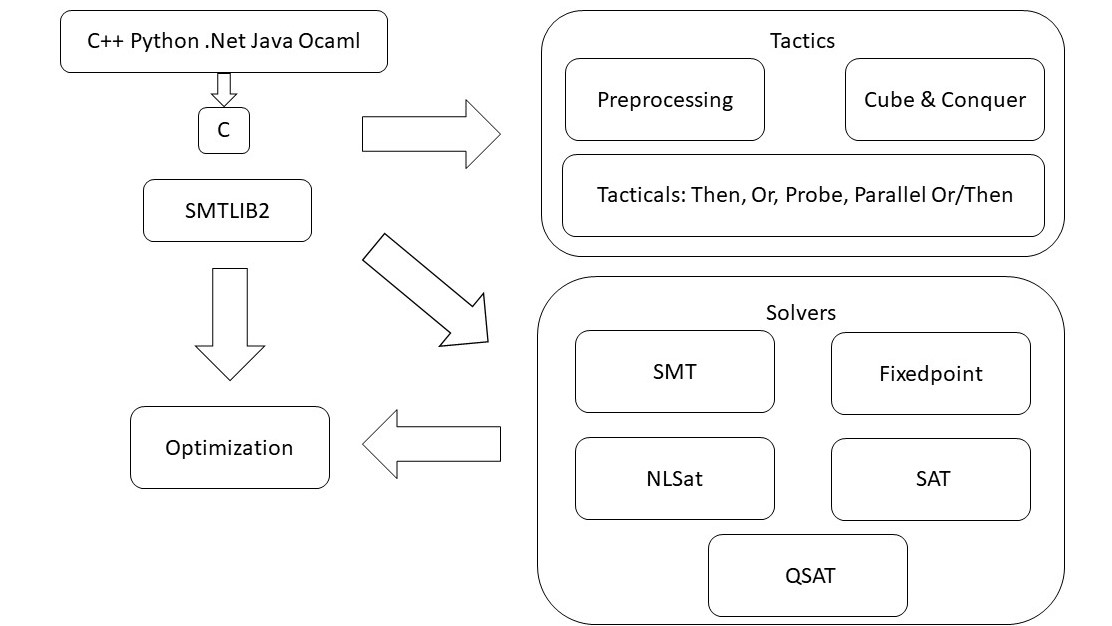
 z3prover/z3
Solveur SMT haute performance pour la démonstration automatique de théorèmes, la résolution de contraintes et la vérification de programmes. Prend en…
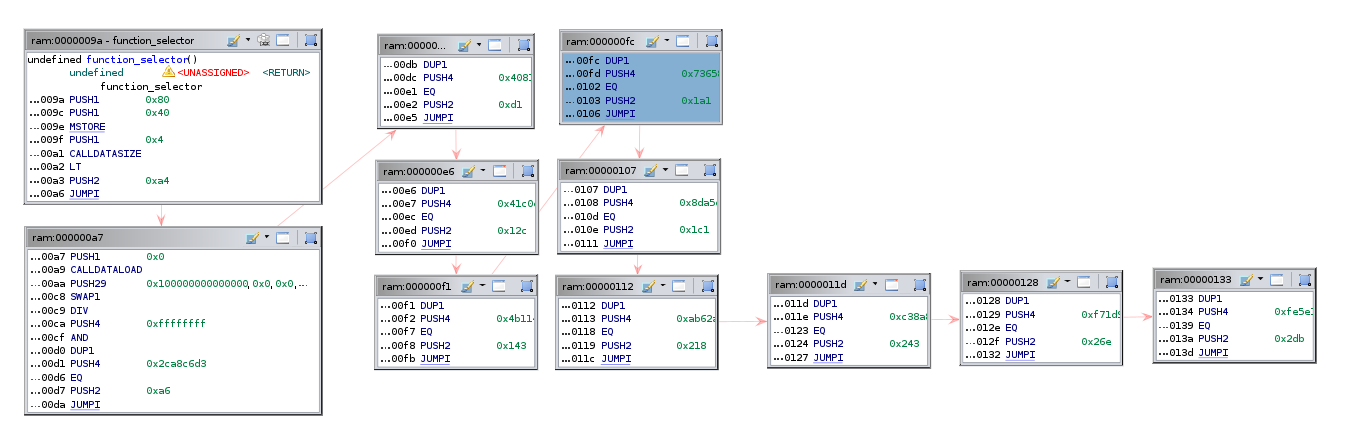 adelapie/ghidra-evm
Module Ghidra pour le désassemblage, la décompilation et l'analyse du bytecode des contrats intelligents Ethereum. Détecte les instructions non…
 gitleaks/gitleaks
Outil d'analyse statique open-source rapide pour détecter les secrets codés en dur comme les mots de passe, les clés API et les jetons dans les…
 e-m-b-a/emba
EMBA - L'analyseur de sécurité du firmware
 niclas-zone/ci/gitleaks
Composant CI pour l'outil SAST Gitleaks qui analyse les dépôts git à la recherche de secrets codés en dur, de clés API et de jetons, avec prise en…
 xteardx/diaphora-mcp
Serveur MCP pour le diffing binaire automatisé.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
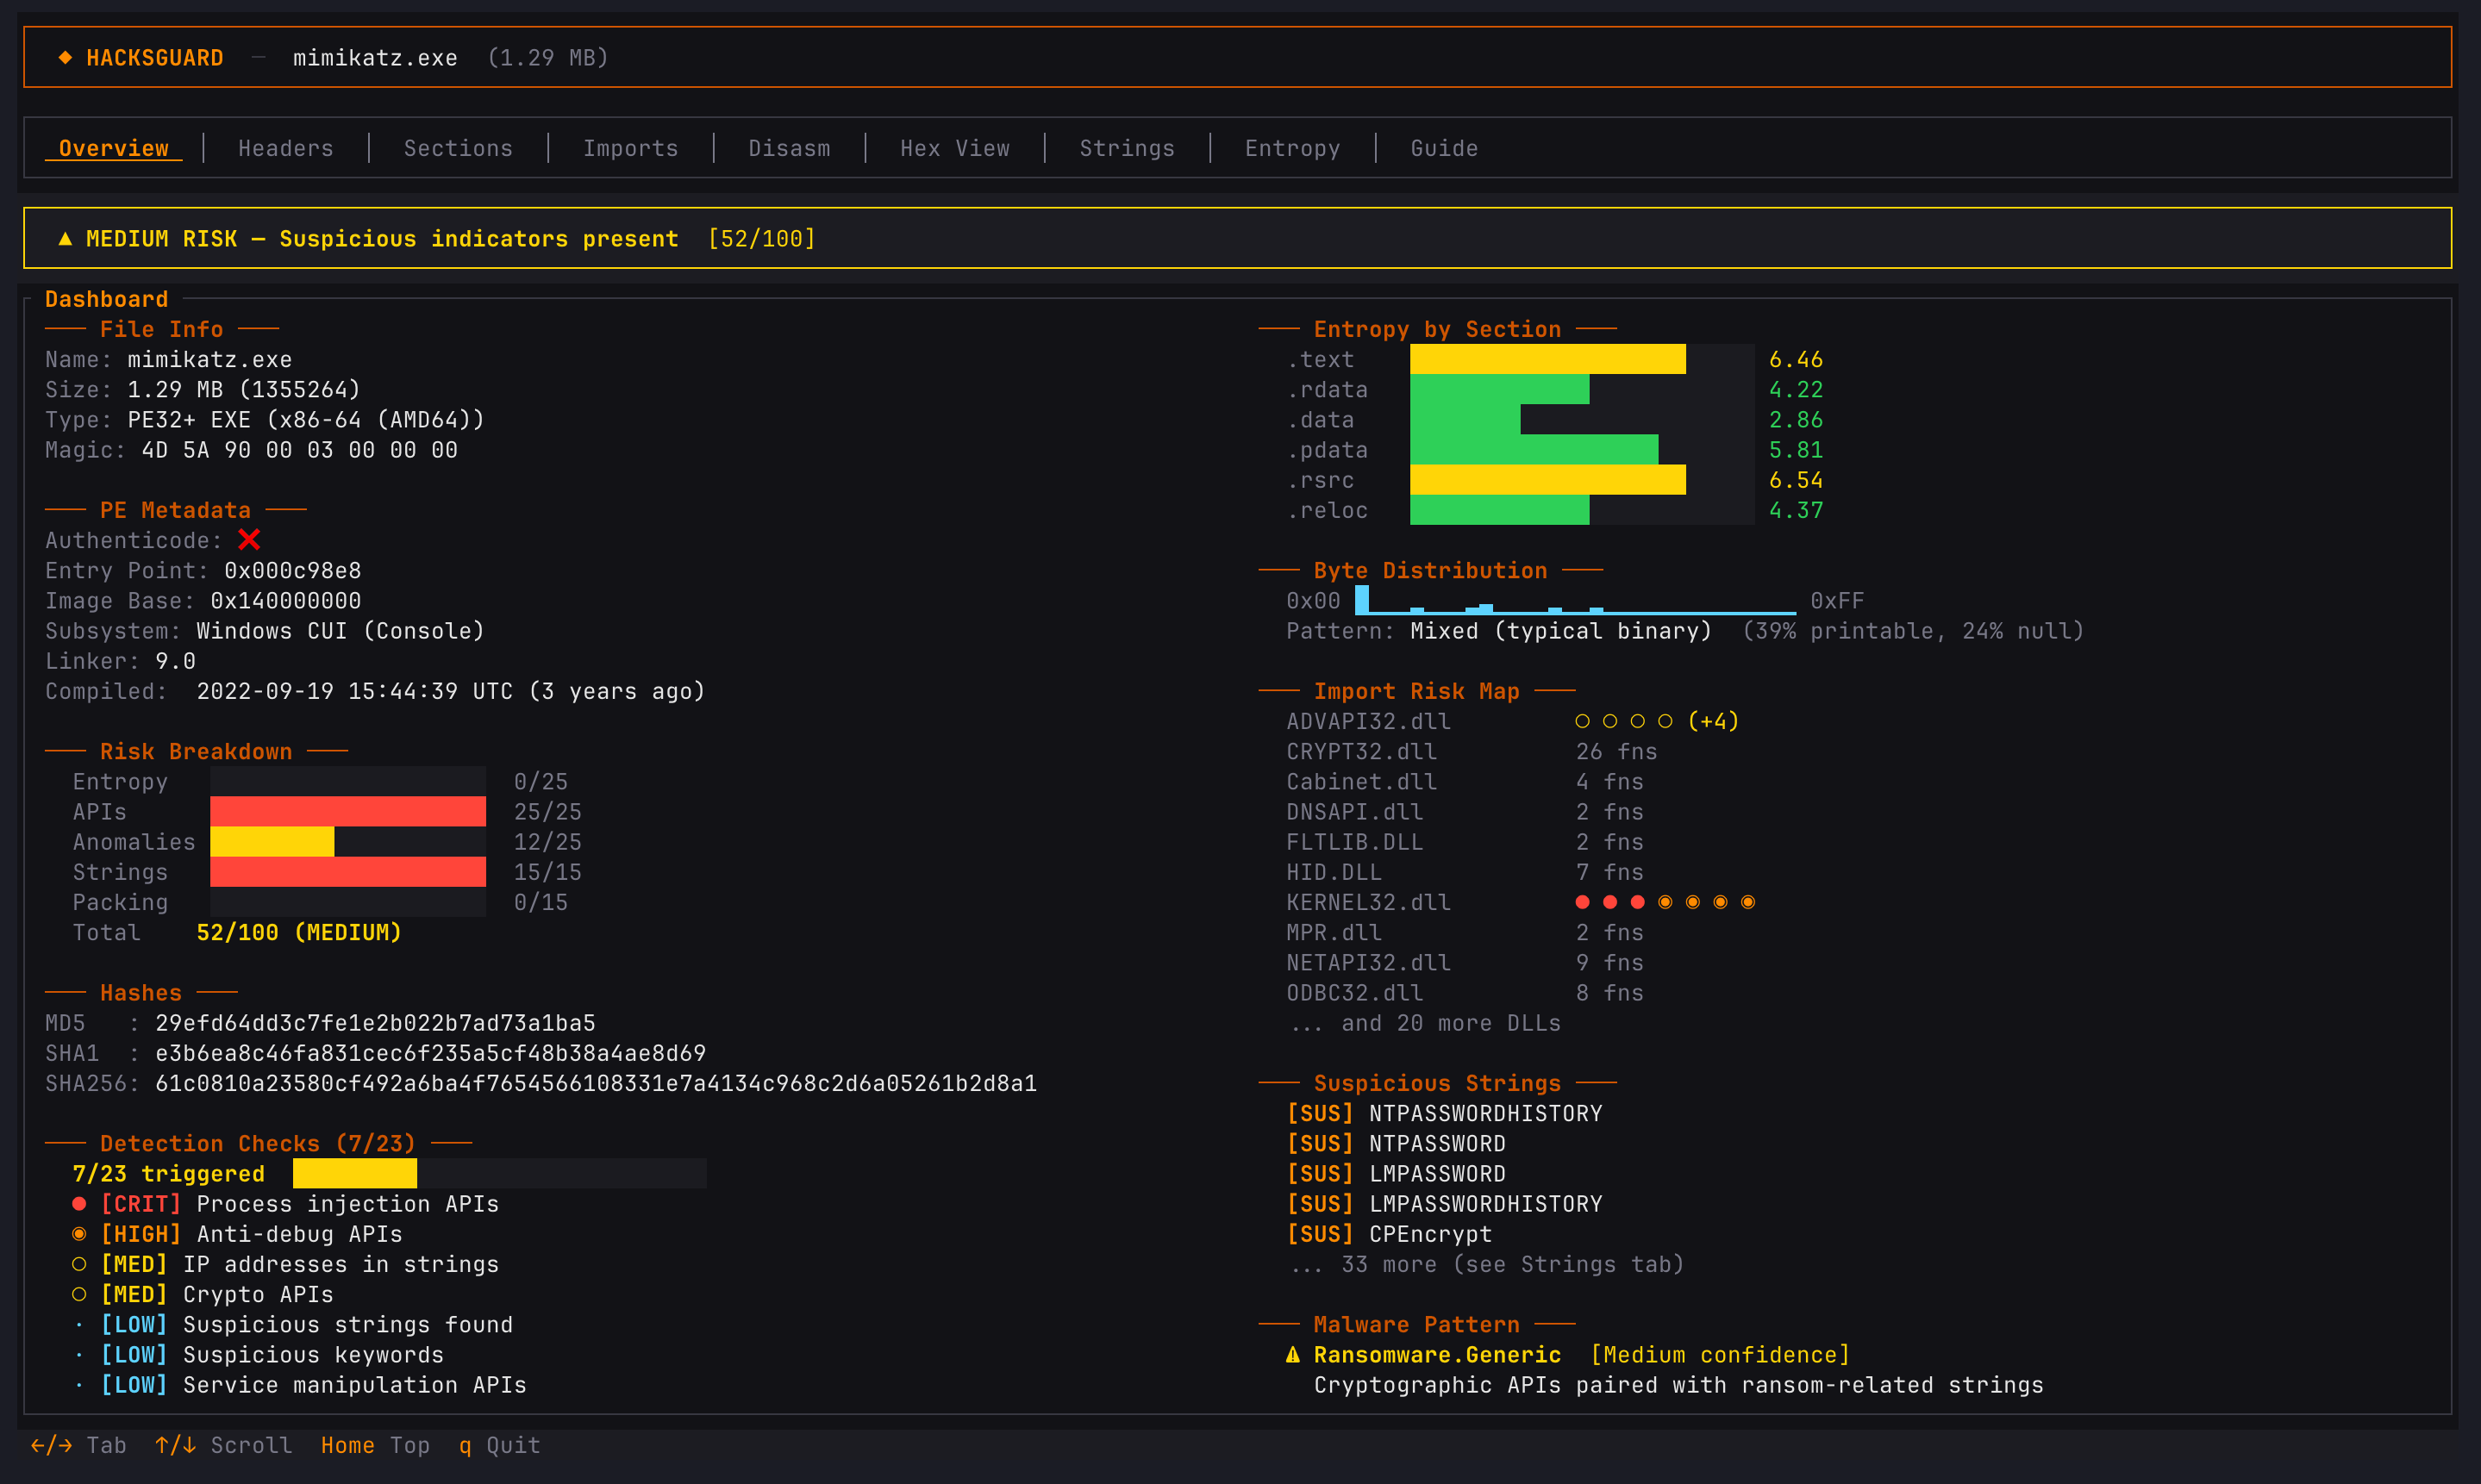 rhacknarok/hacksguard
Un outil d'analyse de malwares en TUI, multithreadé et extrêmement rapide, écrit en Rust. Propose une analyse approfondie des fichiers PE, un scan…
 binaryhardening/cfgrip
Désassemble les binaires PE/ELF x86/x64, résout les branches indirectes via GOT, les tables de saut et le traçage de registres, et exporte le graphe…
 anchore/grype
Un scanner de vulnérabilités pour les images de conteneurs et les systèmes de fichiers
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Scanner local simple pour les instances log4j vulnérables
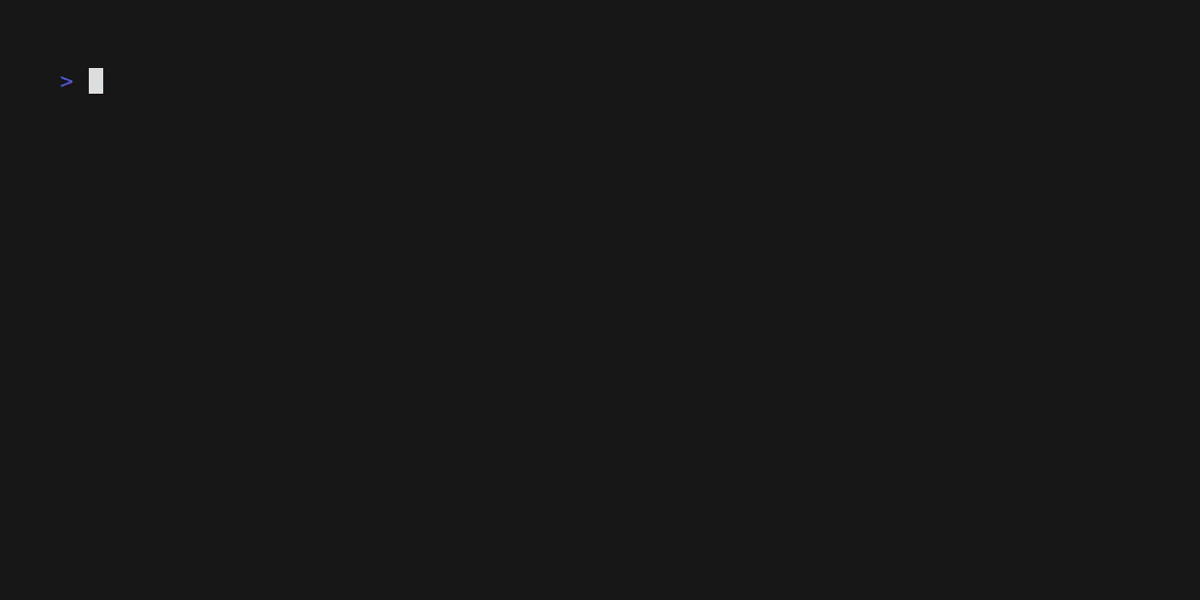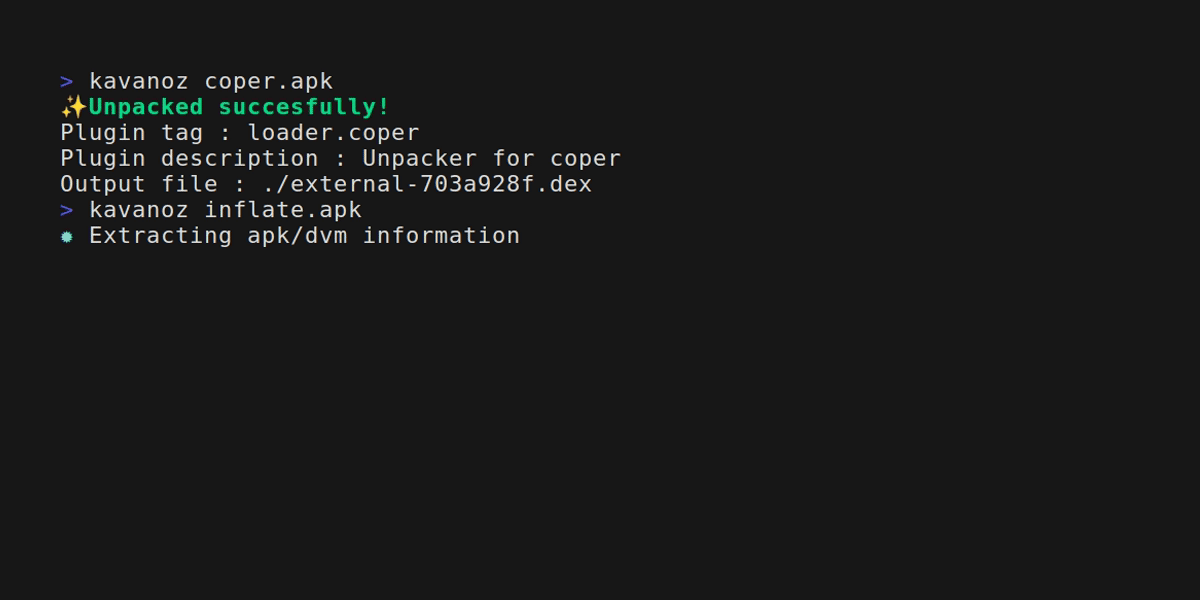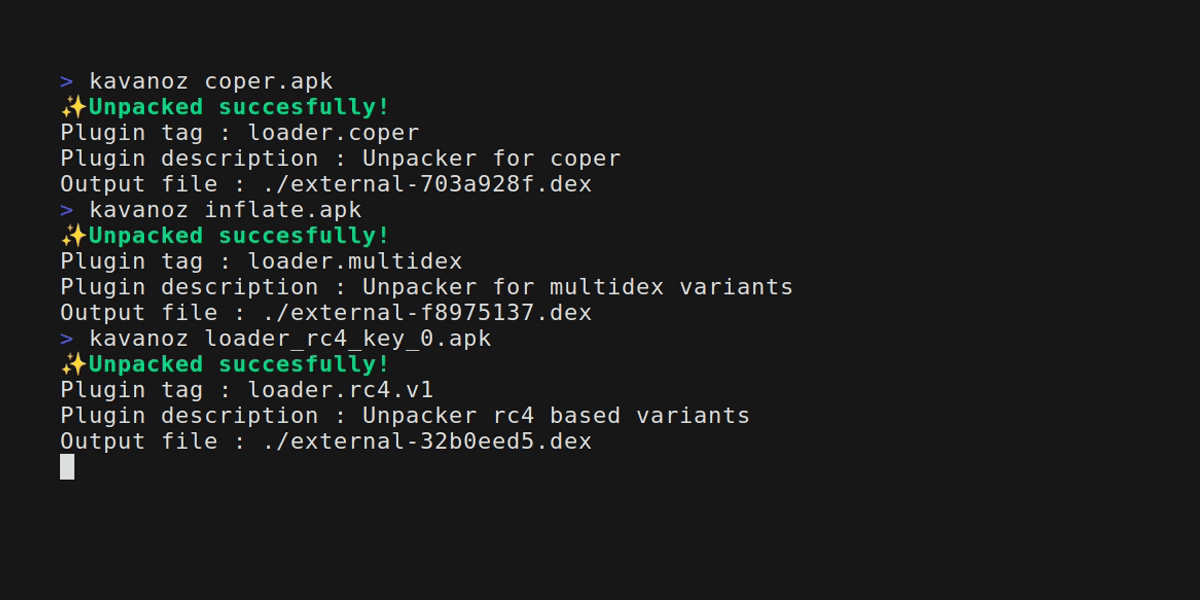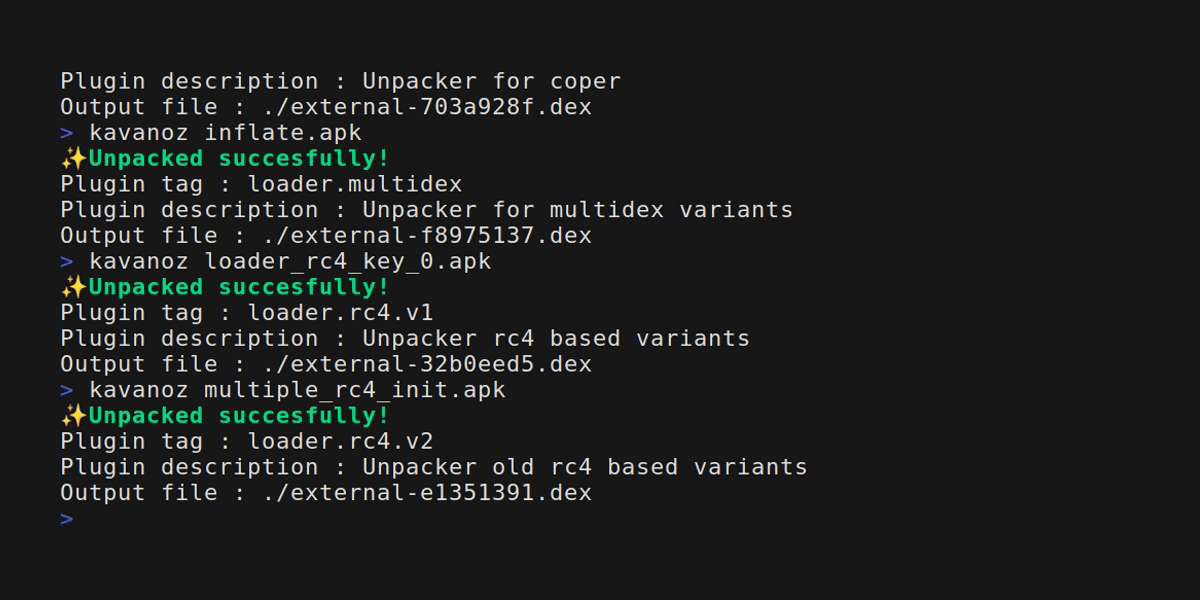 eybisi/kavanoz
Dépaquetage statique des malwares bancaires Android courants.
 de4dot/de4dot
Désobfuscateur et unpacker .NET.
 mandiant/route-sixty-sink
Relier les sources aux puits dans les applications C#.
 beardypig/ghidra-emotionengine
Processeur Ghidra pour le CPU MIPS de l'Emotion Engine de la PlayStation 2
 danielruf/snyk-js-jquery-565129
correctifs pour SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, inclut les correctifs pour SNYK-JS-JQUERY-174006,…
 maweil/bidi_char_detector
Vérifie la présence de caractères Unicode BIDI dans vos fichiers qui peuvent être détournés pour des attaques sur la chaîne d'approvisionnement. Voir…
 certcc/cve-2021-44228_scanner
Scanners pour les fichiers Jar qui peuvent être vulnérables à CVE-2021-44228








