
 #1
Outils pour simuler des attaques basées sur l'humain (hameçonnage, prétexte, appât) et tester les facteurs humains en matière de sécurité.
Recommandé par Kitploit
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
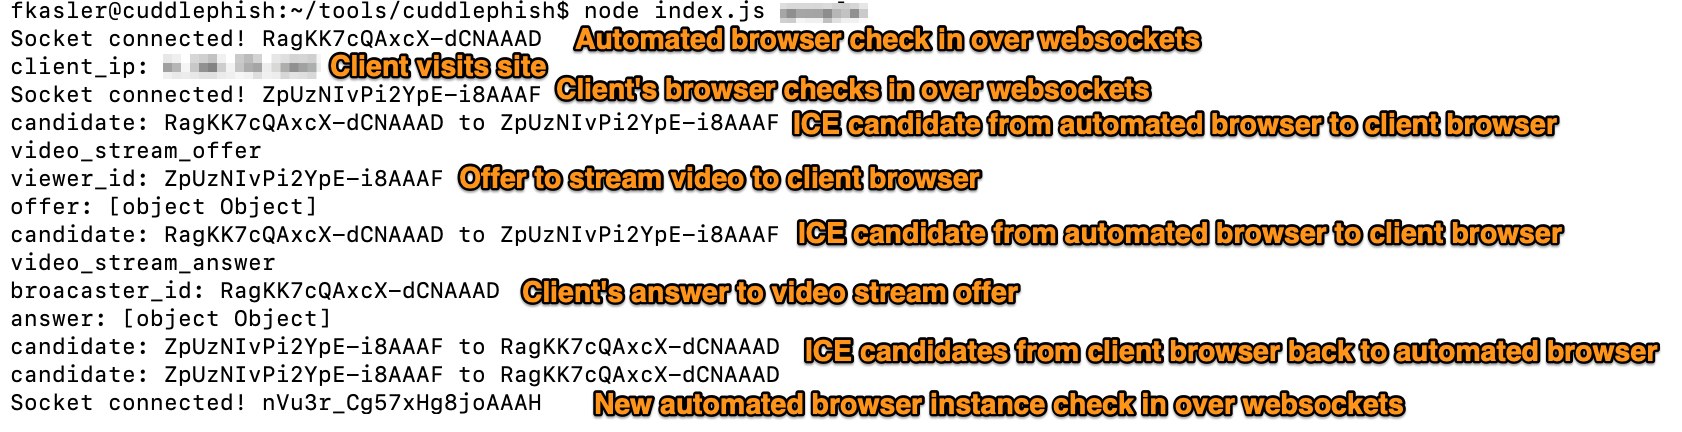 fkasler/cuddlephish
Browser-in-the-Middle (BitM) armé pour les testeurs de pénétration
 entropy1337/infernal-twin
hacking sans fil - Ceci est un outil de hacking sans fil automatisé
 mr-un1k0d3r/maliciousmacrogenerator
Génère des macros VBA obfusquées avec contournement AV/sandbox pour des charges utiles d'exécution de commandes, prenant en charge les vérifications…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
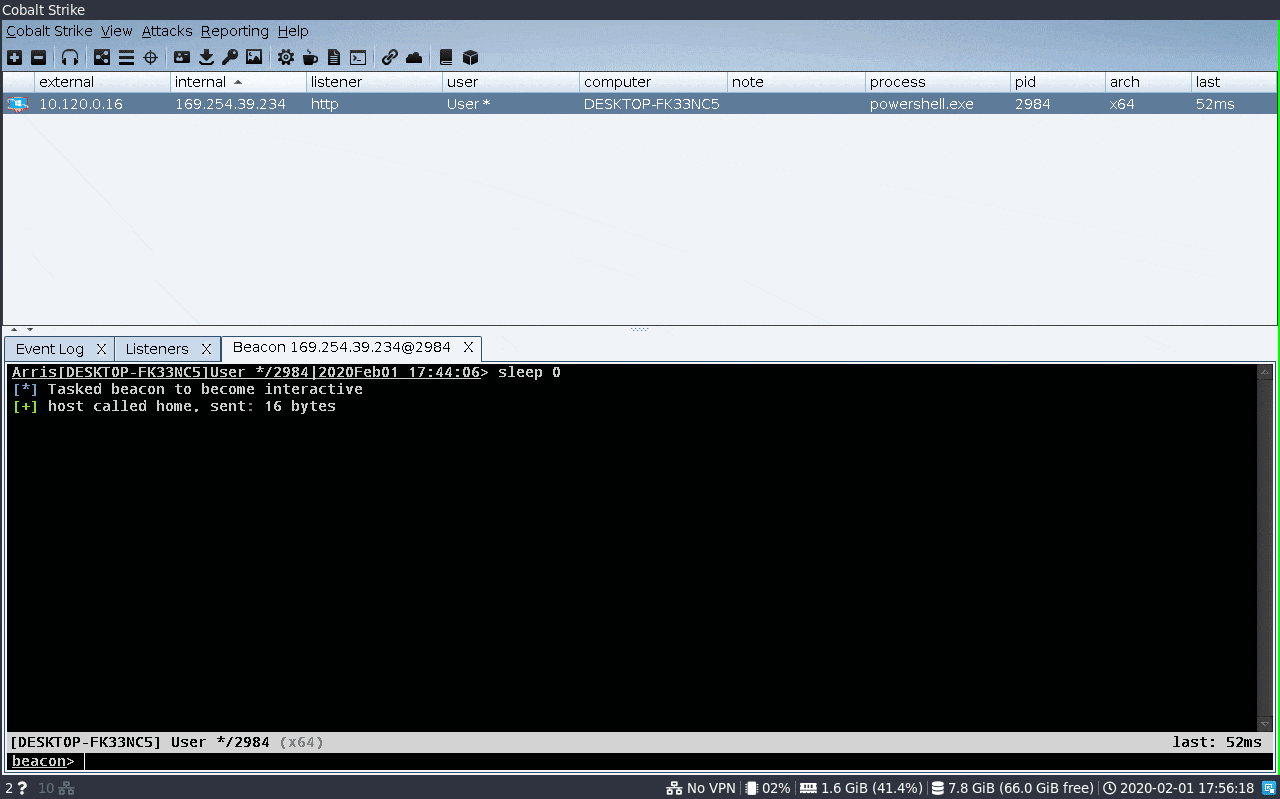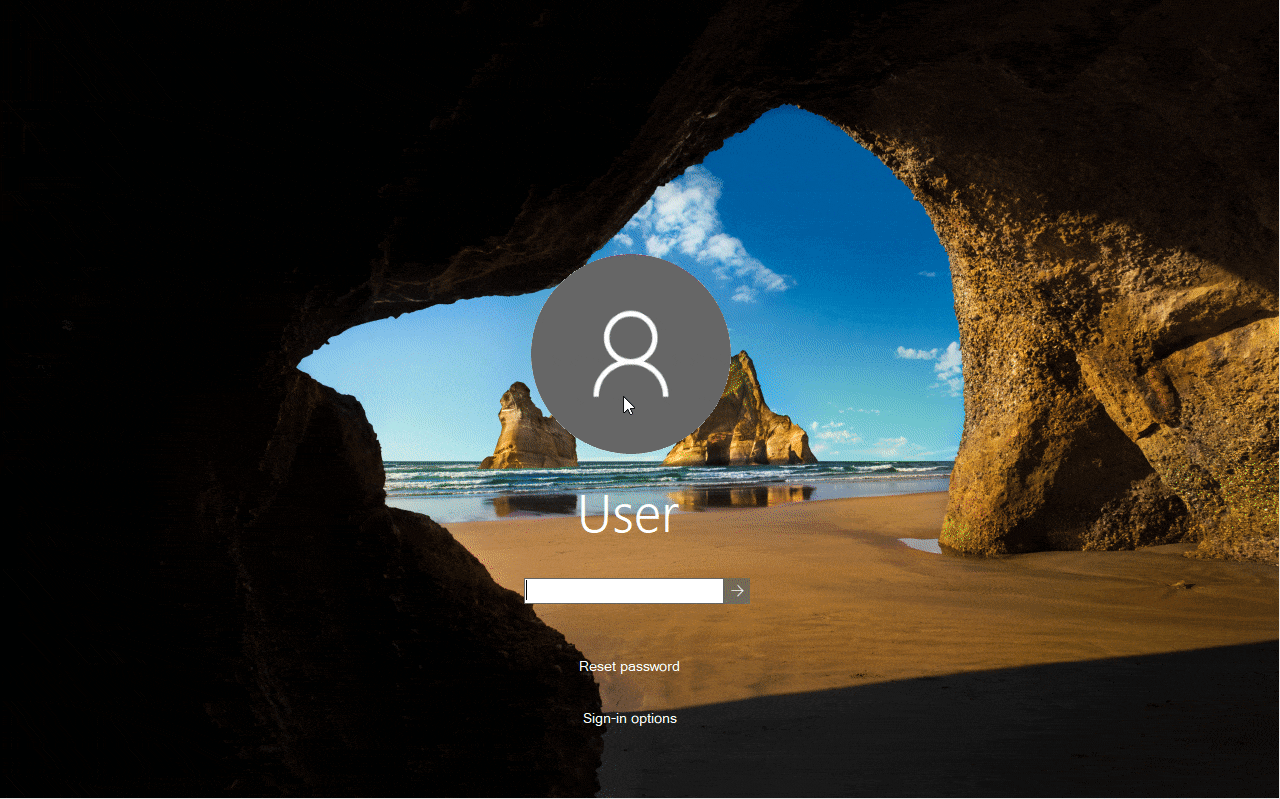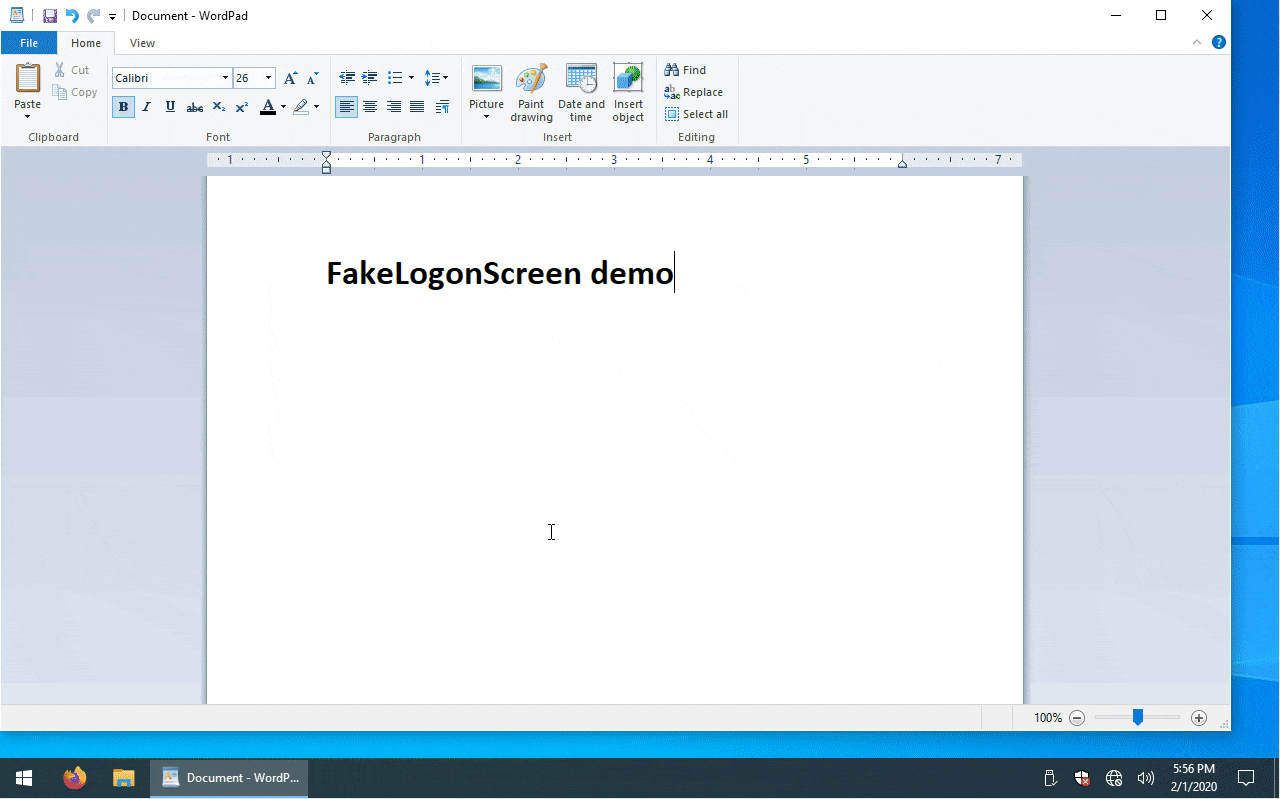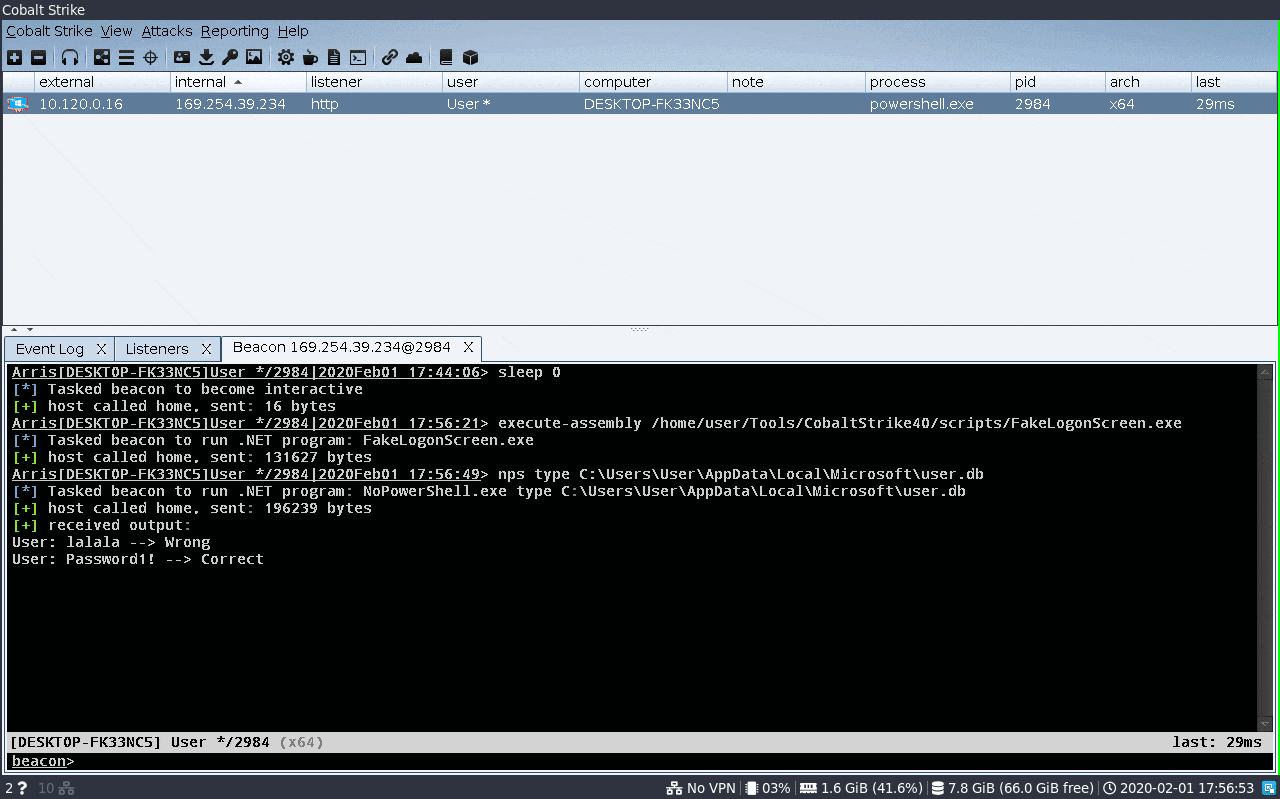 bitsadmin/fakelogonscreen
Collecteur d'identifiants Windows qui affiche un écran de connexion factice, valide les mots de passe capturés contre l'AD ou la machine locale, et…
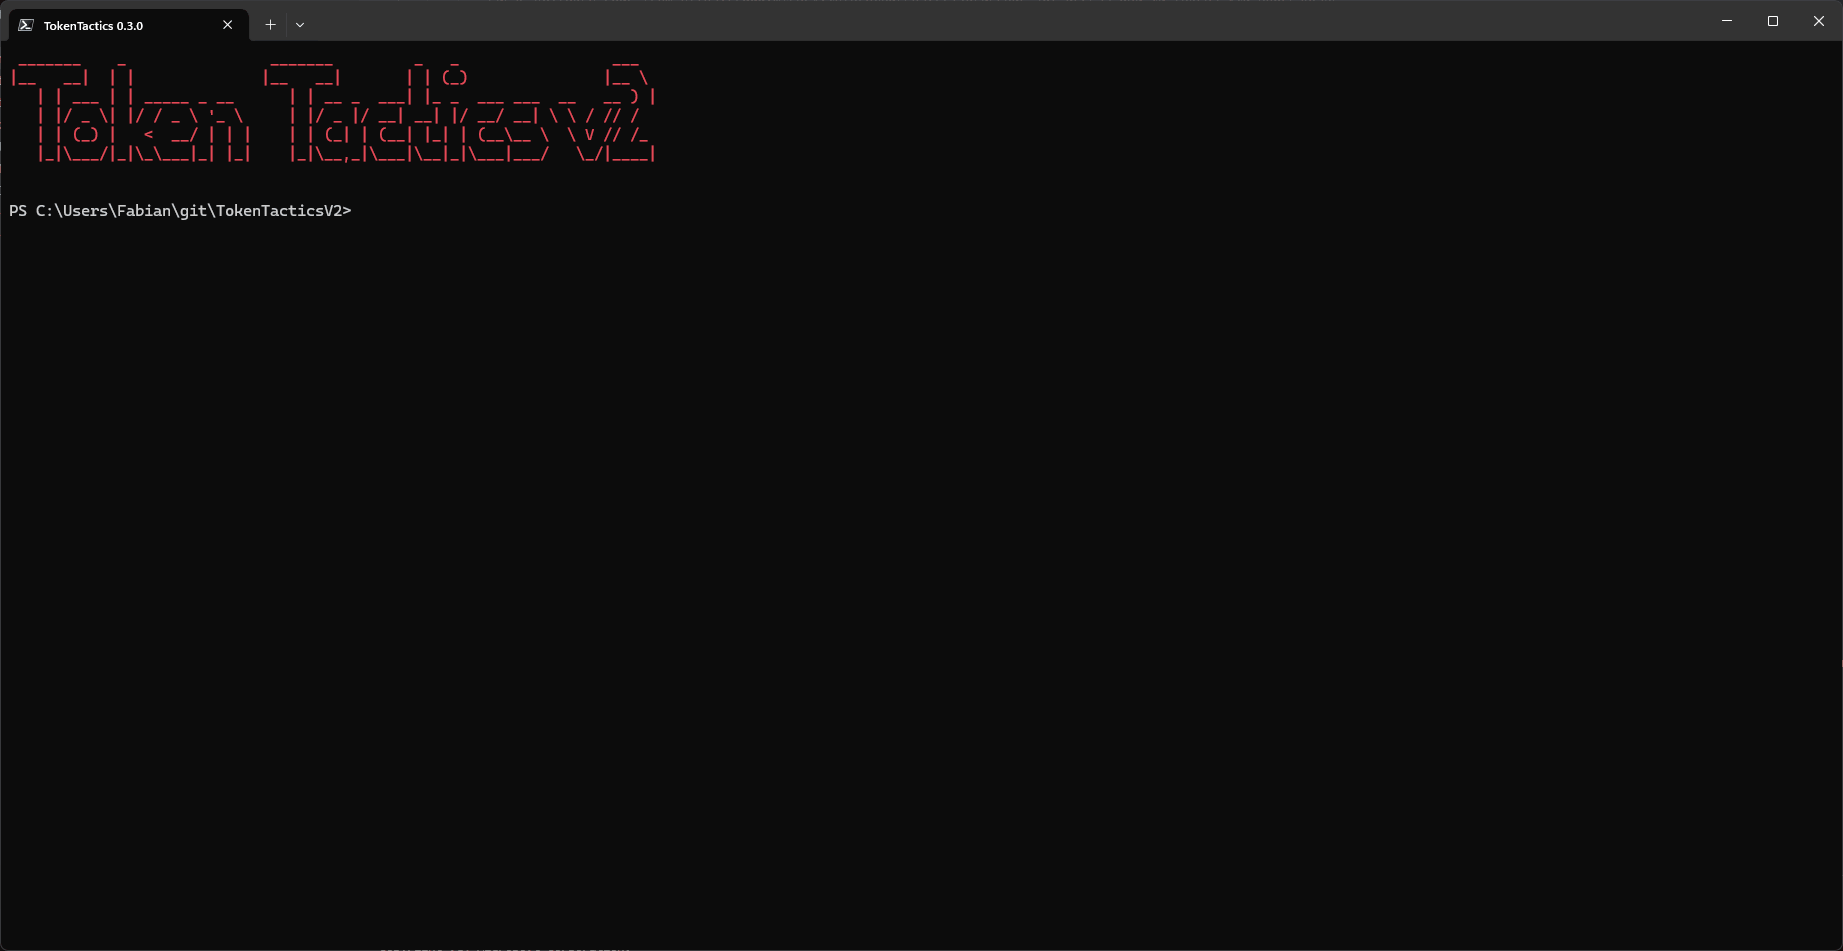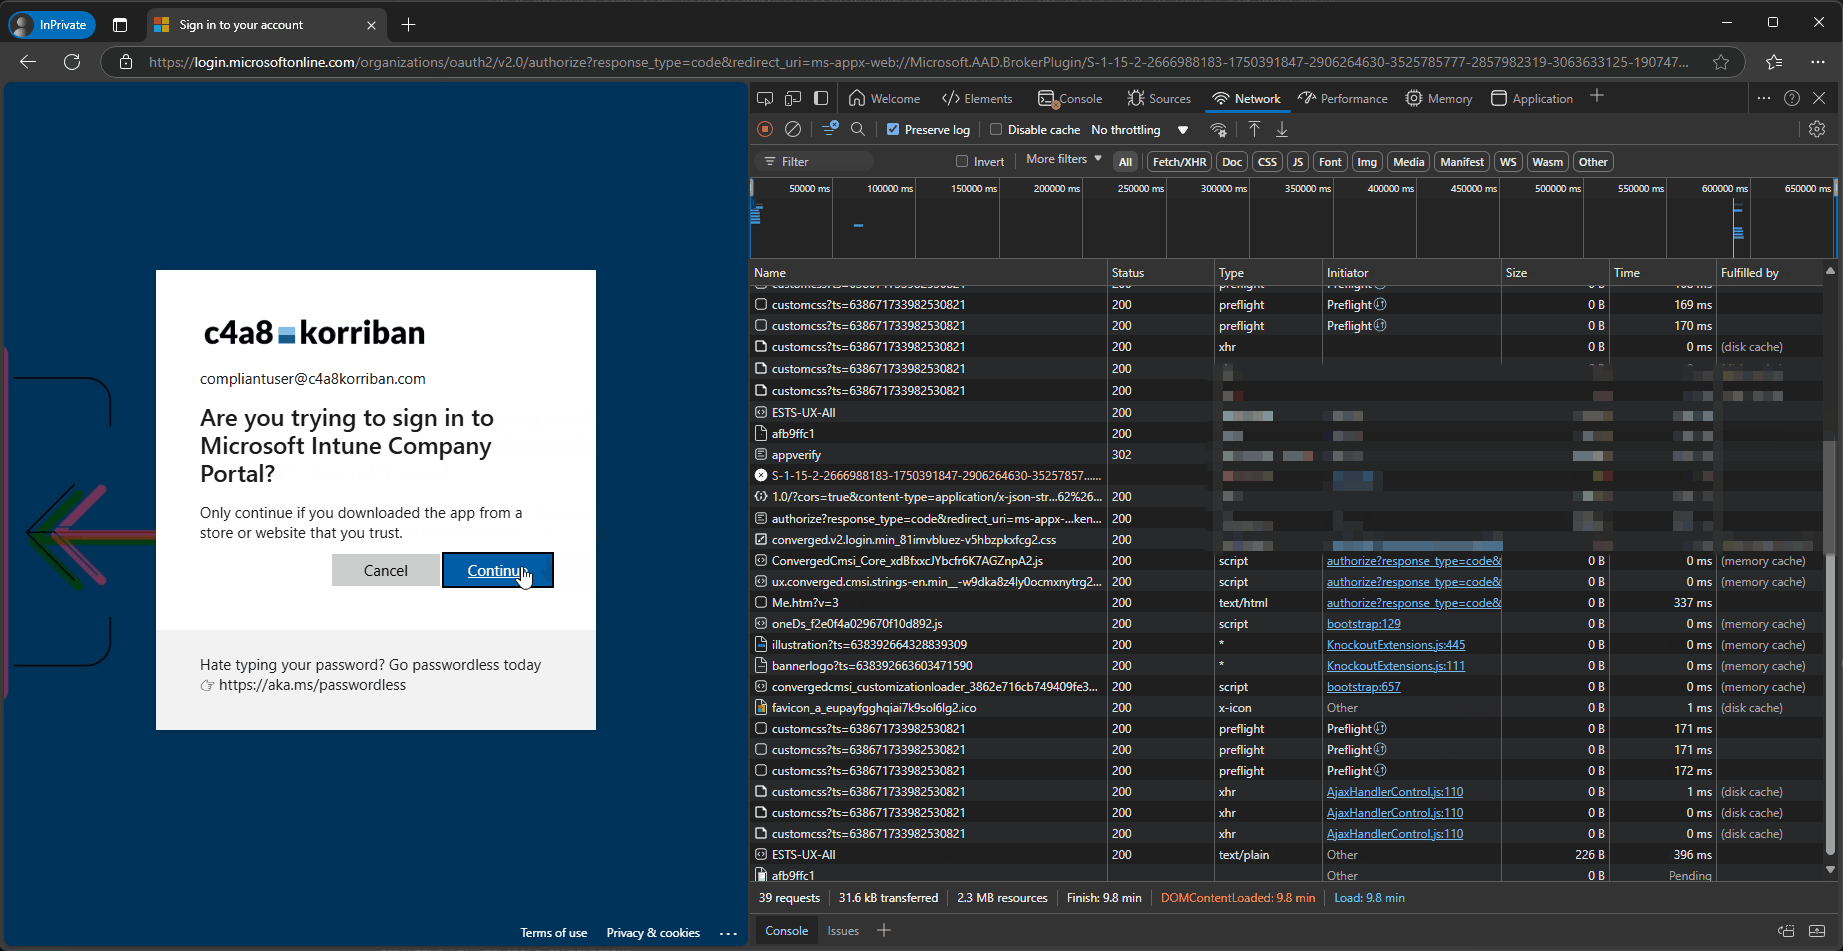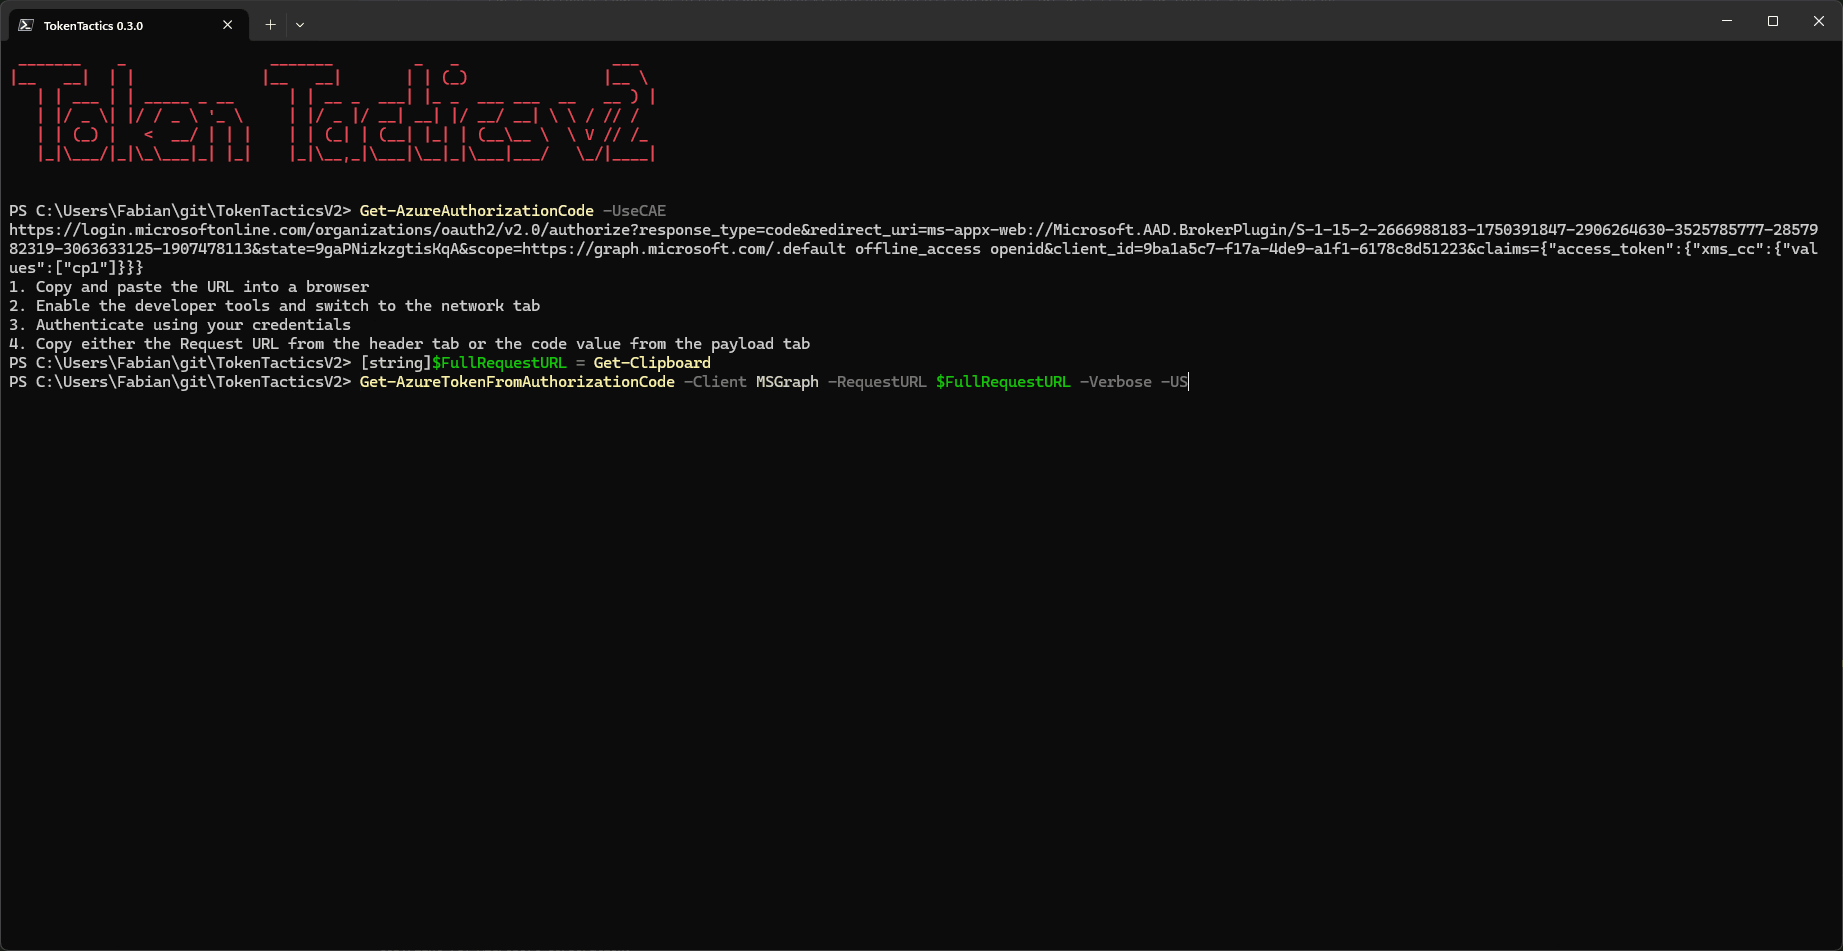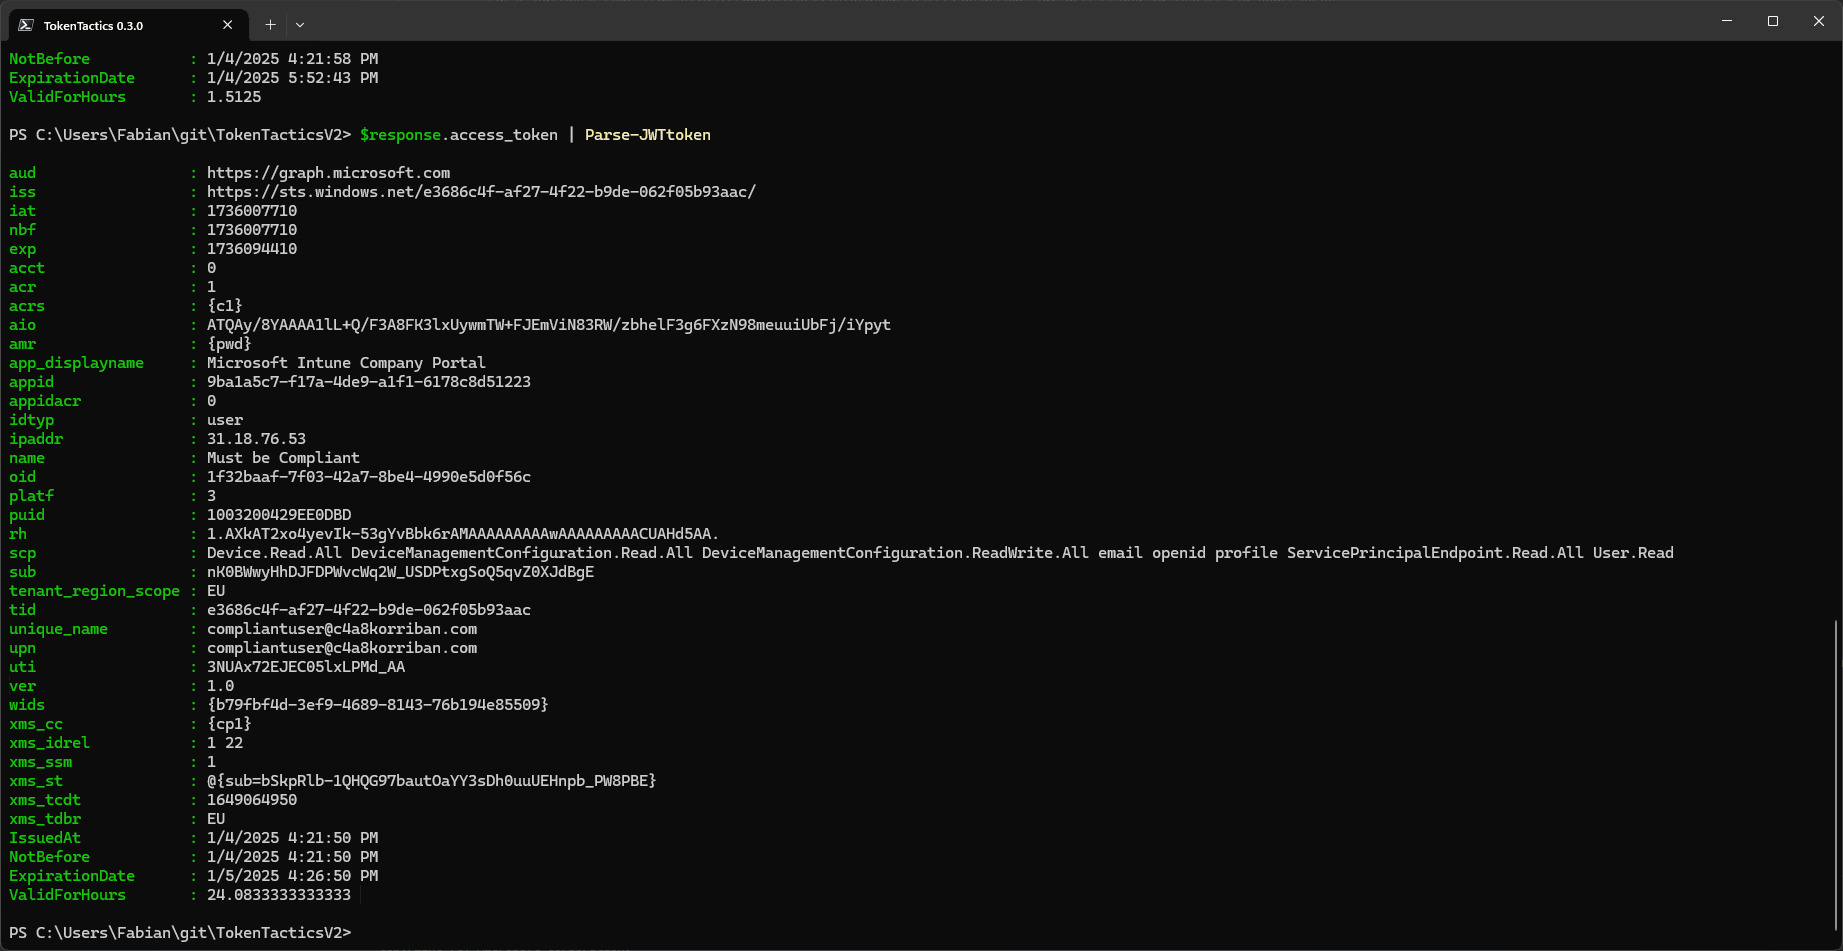 f-bader/tokentacticsv2
Un fork de l'excellent TokenTactics avec prise en charge de CAE et de l'endpoint token v2.
 infobyte/emploleaks
Un outil OSINT qui aide à détecter les membres d'une entreprise ayant des identifiants divulgués
 thekingofduck/burpfakeip
Extension Burp Suite pour usurper les adresses IP dans les requêtes HTTP, permettant de tester les restrictions IP côté serveur et de contourner les…
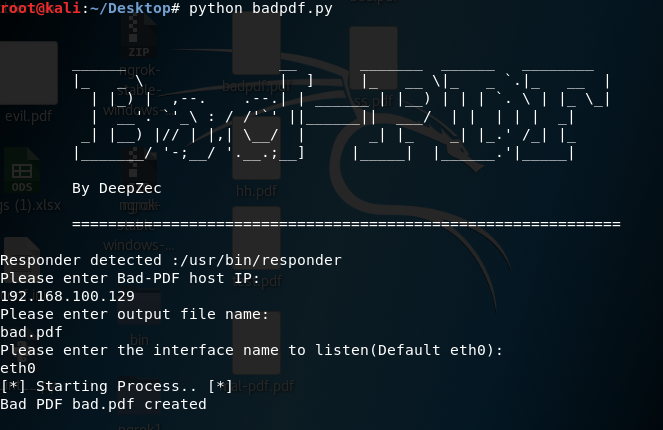 deepzec/bad-pdf
Voler un hash Net-NTLM en utilisant Bad-PDF
 sensepost/snoopy
Snoopy : Un cadre de suivi distribué et d'interception de données
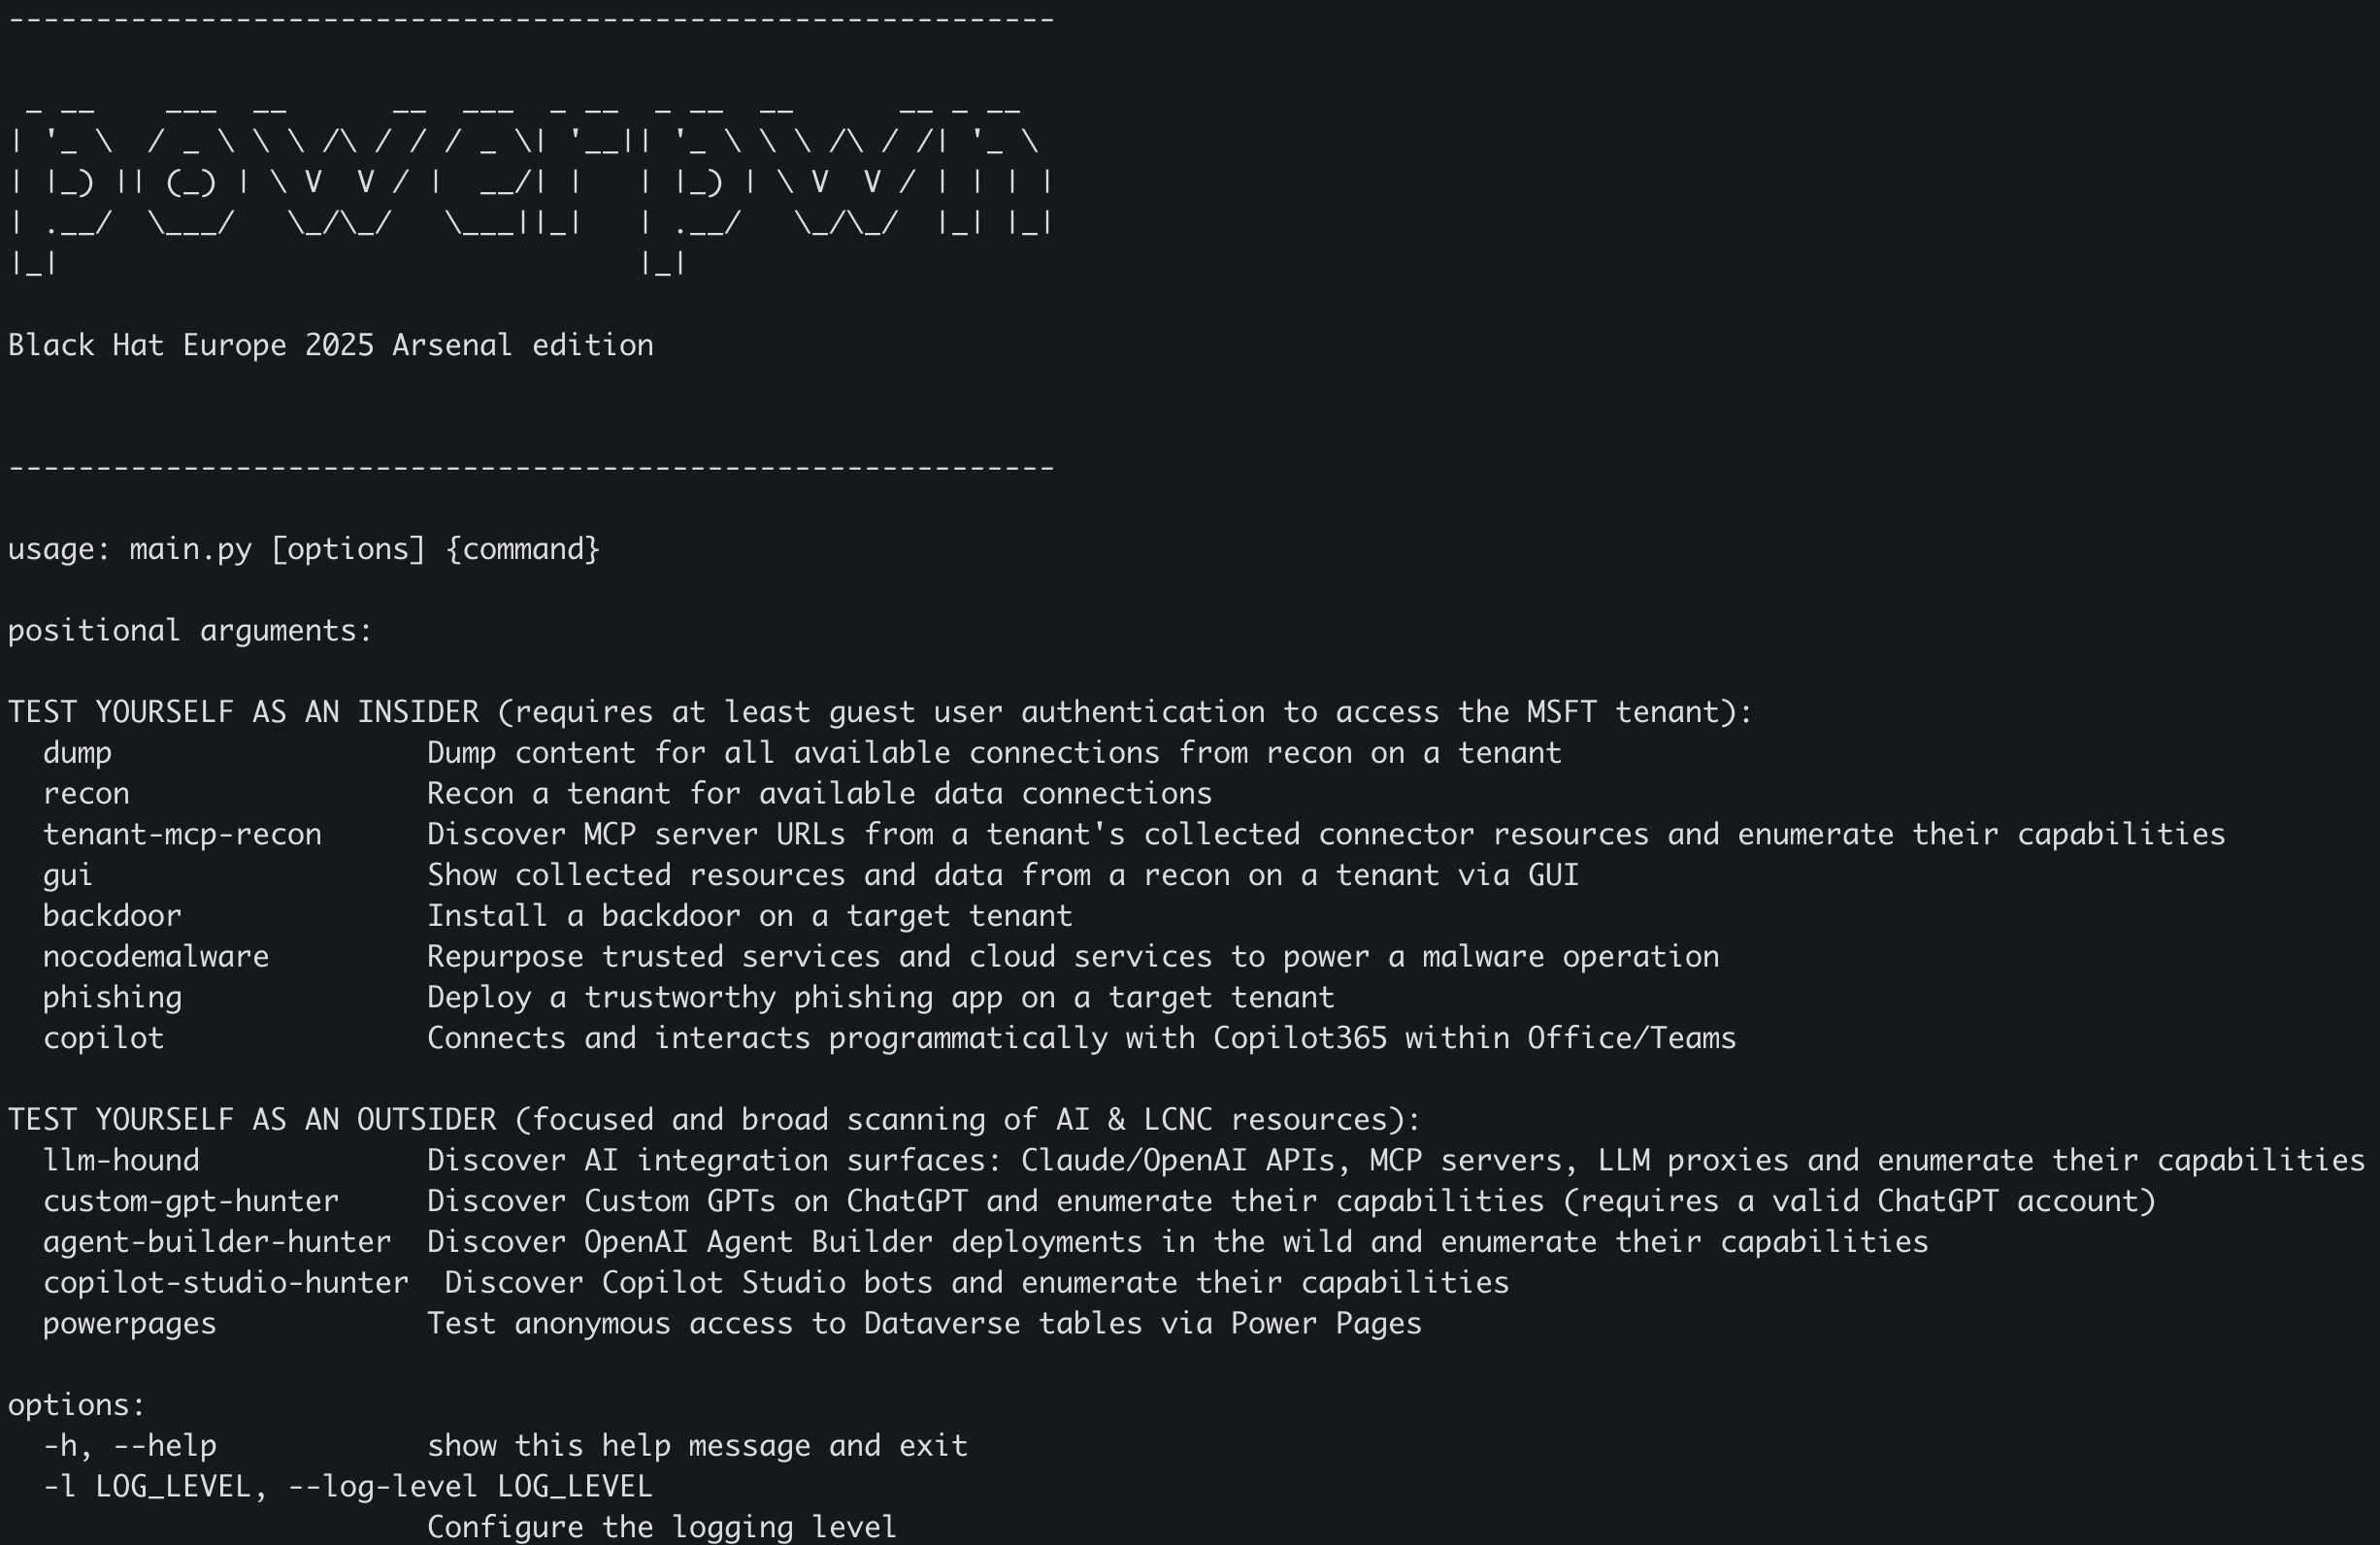 mbrg/power-pwn
Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
 antoniococo/runascs
RunasCs - Version Csharp et open source de runas.exe intégré à Windows
 kevin-robertson/inveighzero
Outil .NET de machine-in-the-middle IPv4/IPv6 pour testeurs de pénétration
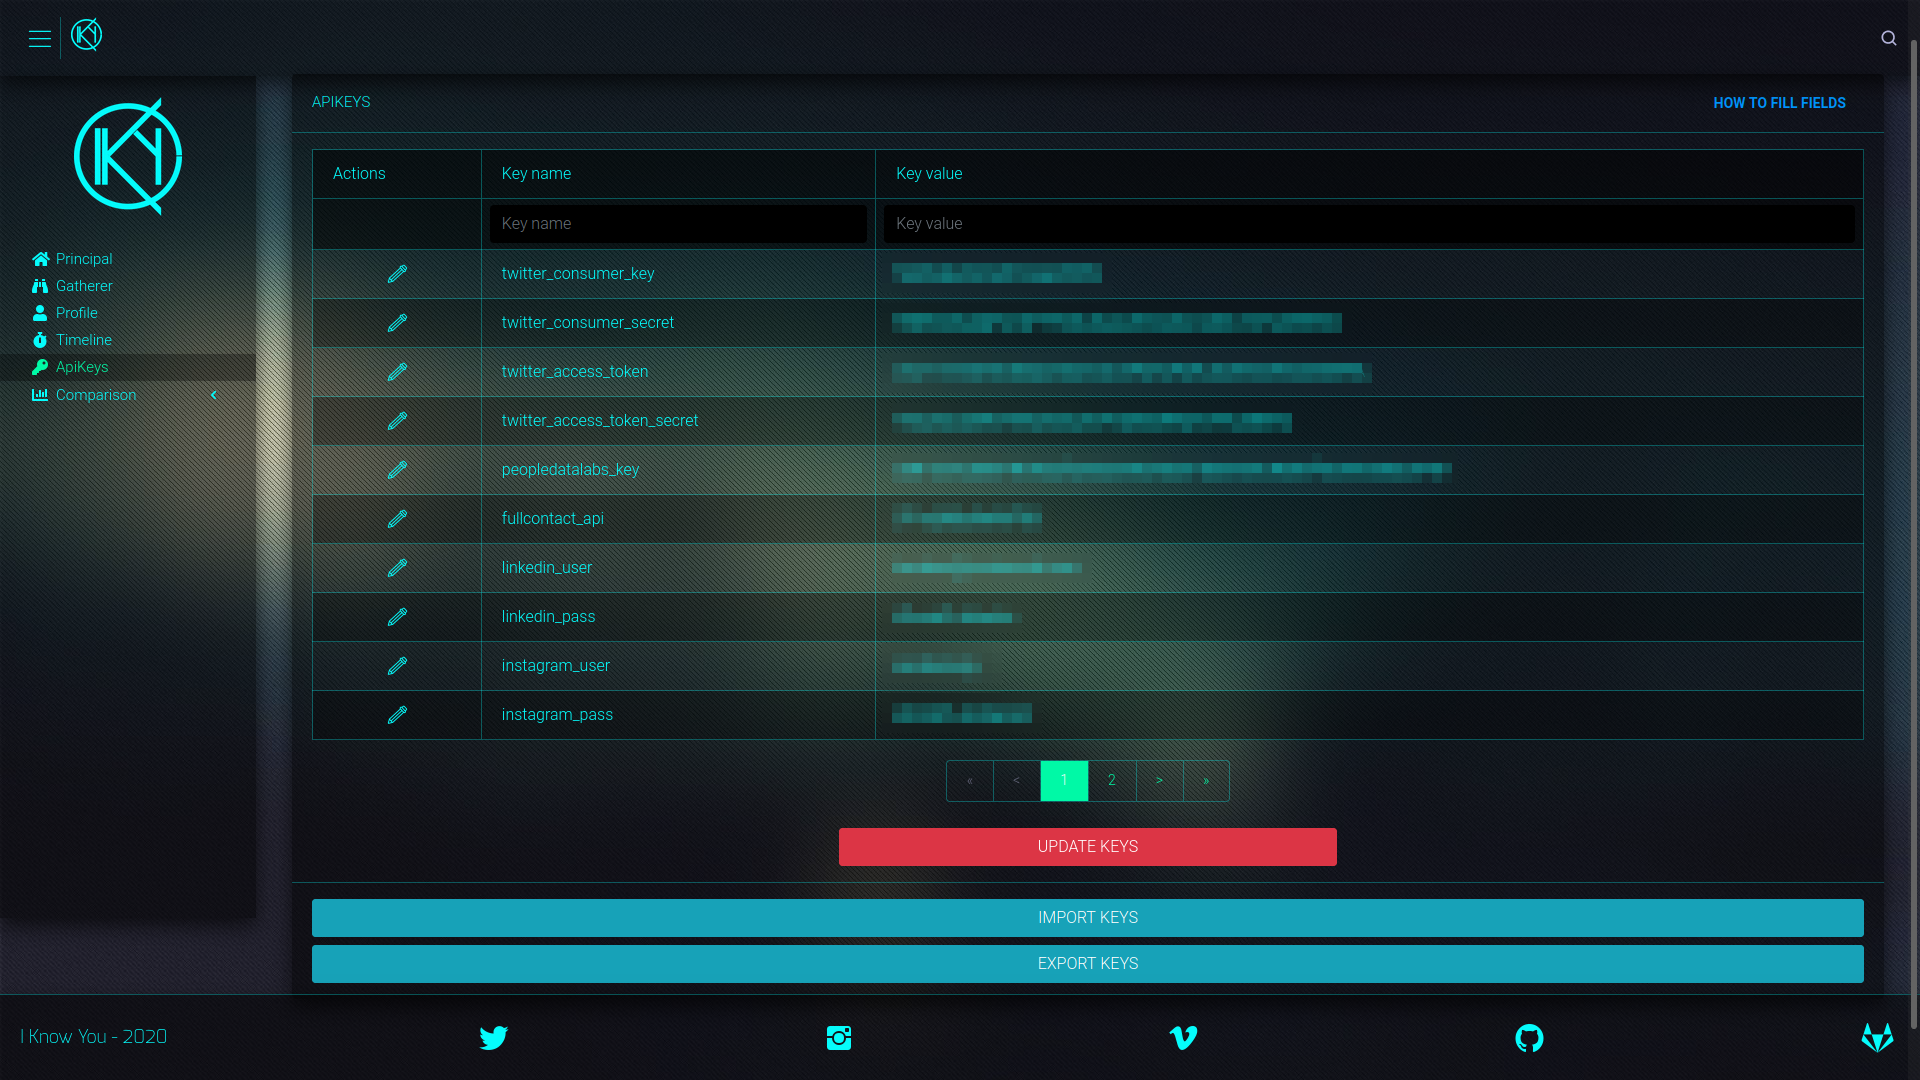 kennbroorg/iky
Projet OSINT. Collecter des informations à partir d'un e-mail. Rassembler. Profiler. Chronologie.
 muraenateam/muraena
Automatise les activités de phishing et de post-phishing avec un reverse proxy quasi transparent qui reflète dynamiquement les applications web…
 makdosx/mip22
Cadre de phishing avancé avec 83 sites web clonés pré-construits, clonage manuel de sites, masquage d'URL et capture d'identifiants en temps réel…







